Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-34835-Black-box-Analysis — 针对CVE-2026-34835的黑盒(DAST)安全分析,重点关注外部验证方法论、可观察行为、安全影响及防御建议。 | Kitploit
工具/GitHubGitHub/cyber-note/cve-2026-34835-black-box-analysis
Web漏洞扫描器漏洞分析Web安全渗透测试学习与教育DNS 分析
GitHubcyber-note/cve-2026-34835-black-box-analysis

CVE-2026-34835-Black-box-Analysis

针对CVE-2026-34835的黑盒(DAST)安全分析,重点关注外部验证方法论、可观察行为、安全影响及防御建议。

查看仓库
6152个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

本仓库从外部渗透测试者的视角,对 CVE-2026-34835 进行了黑盒安全分析。

目标并非逆向分析该漏洞,而是记录安全评估人员在授权评估期间如何识别、验证并评估其影响。

CVE-2026-34835(Rack Host Header Bypass)黑盒分析

DAST Black-box CVE Analysis

从动态应用安全测试(DAST)的角度审视 CVE-2026-34835,这是一个中等严重性的验证绕过漏洞。

本报告以外部黑盒渗透测试的视角评估该漏洞的表现方式,严格关注可观察的行为及应用响应异常。
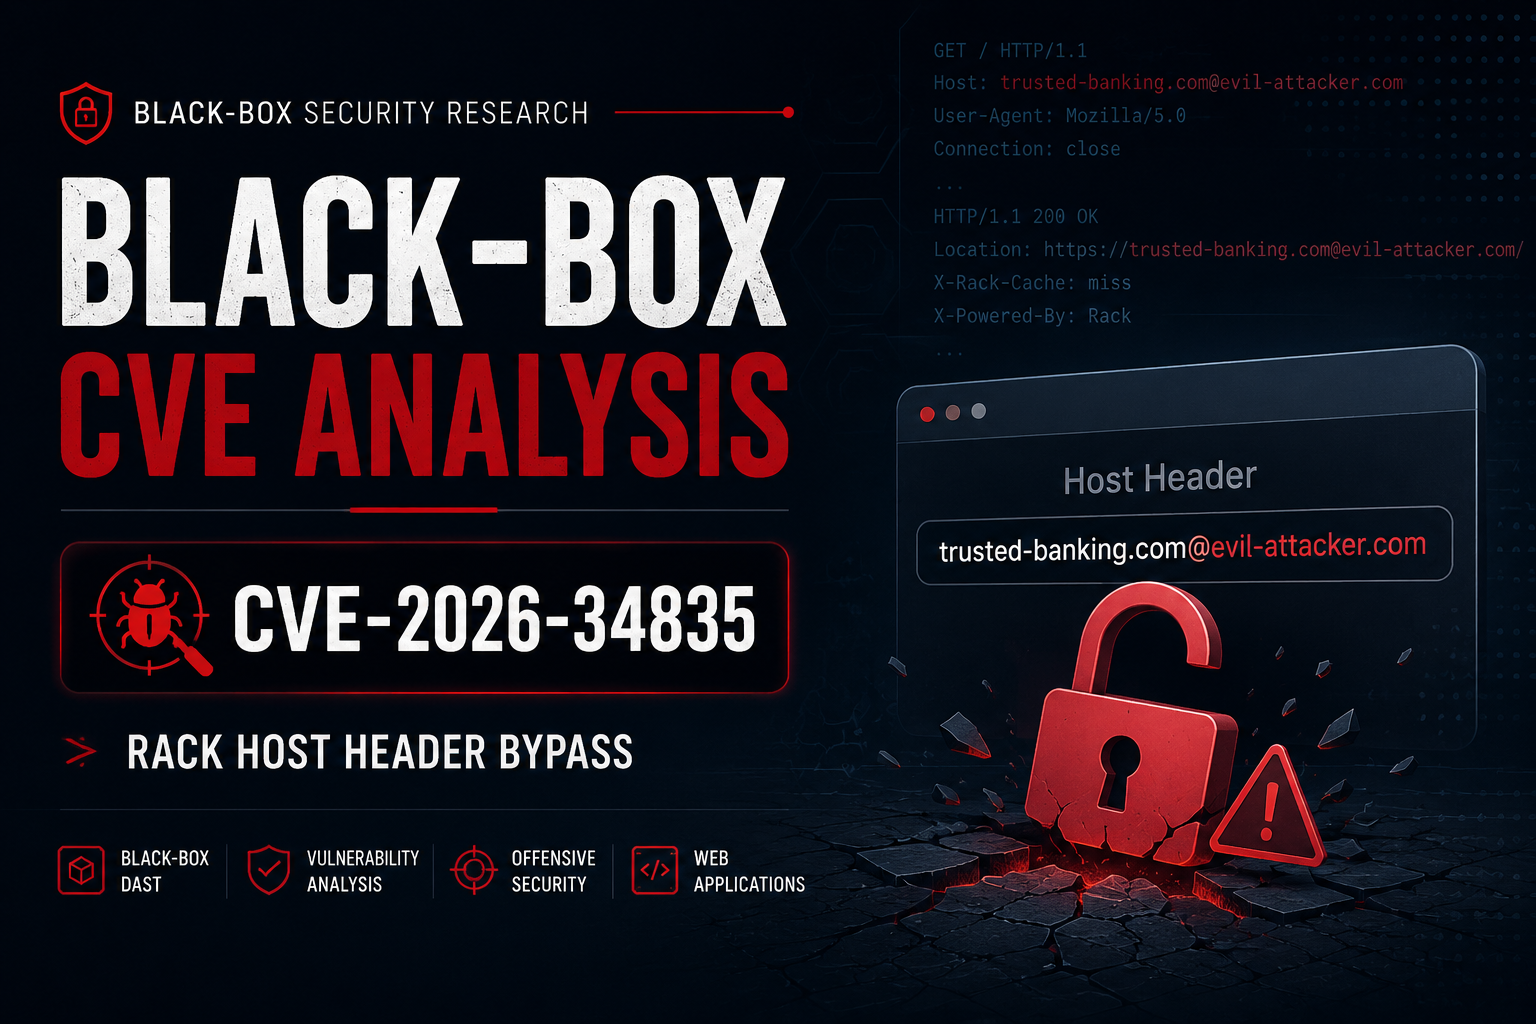

CVE-2026-34835

📌 漏洞概述

  • CVE ID: CVE-2026-34835
  • 组件: Rack::Request 处理逻辑
  • 漏洞类型:
    • CWE-20(输入验证不当)
    • CWE-1286(输入语法正确性验证不当)
  • CVSS 评分: 4.8(中等)
  • 受影响版本: 3.0.0.beta1 至 < 3.1.21,以及 3.2.0 至 < 3.2.6
  • 推荐修复版本: 3.1.21 和 3.2.6

🔍 漏洞摘要

根据公开的安全公告,受影响的 Rack 版本可能错误地处理某些格式错误的 Host 头部值,导致意外的应用行为。本分析不依赖源代码审查,仅基于公开可用的公告和可观察的应用行为。

依赖 Host 头部信任决策的应用,如果接受格式错误的值,可能出现意外行为。当下游应用控制或前端路由层依赖部分字符串验证方法(如检查前缀或后缀)时,这种宽松的验证机制可能允许格式错误的输入绕过预期的处理逻辑。


🗺️ 黑盒评估方法

以下工作流程展示了用于从外部视角分析该行为的黑盒复现管道:

被动指纹识别(尽可能识别底层基础设施)
      │
      ▼
操纵 Host 头部(通过拦截代理注入格式错误的变体)
      │
      ▼
观察响应差异(分析状态码和头部行为)
      │
      ▼
验证应用行为(确定是否接受格式错误的值)
      │
      ▼
评估潜在安全影响(映射业务逻辑含义)

🎯 黑盒测试与说明性测试示例

从黑盒测试的角度看,审计员可以通过使用拦截代理(如 Burp Suite Repeater)操纵 Host 头部,并观察服务器是否继续处理请求而不是返回 HTTP 400 Bad Request,来评估目标是否可能存在漏洞。

假想示例:前缀验证差异

考虑一个假想场景:外部边界规则基于可信字符串格式限制流量或授予特定访问权限:

  • 假设逻辑: 系统处理匹配特定前缀条件(例如 trusted-banking.com)的请求。

在评估期间,审计员可以利用权限控制字符(如 @)将可信字符串放在头部开头,同时改变整体结构:

GET / HTTP/1.1
Host: [email protected]
User-Agent: Mozilla/5.0
Connection: close
  • 受影响部署的预期行为: 服务器可能继续处理格式错误的请求,而不是立即以 HTTP 400 Bad Request 拒绝。
  • 可能的安全影响: 由于格式错误的值被接受,任何检查该特定前缀的下游路由或应用过滤器可能会错误地评估输入,从而导致输入验证绕过。

🔍 潜在漏洞指标

在动态分析期间,当输入格式错误的 Host 值时,请关注以下潜在行为:

  • Host 头部在重定向中反射: 检查 Location 头部是否匹配注入的字符串。
  • 从 Host 生成的绝对 URL: 在响应体的嵌入链接或资源定义中查找注入的组件。
  • 格式错误 Host 的不同响应: 监控标准头部与注入头部之间的状态或错误处理变化。
  • 缓存异常: 观察格式错误的响应是否被上游层缓存。
  • 意外的虚拟主机路由: 检查应用是否在处理被操纵的头部时提供意外的端点。

⚠️ 潜在安全影响

虽然这种验证差异本身不会直接导致命令执行,但它可作为二次高危攻击的关键催化剂:

  1. Host 头部投毒: 迫使系统生成反映攻击者输入的链接或应用资源路径。
  2. Web 缓存投毒: 诱使上游缓存层(如 CDN 或反向代理)存储异常响应并将其分发给后续用户。
  3. 意外路由行为: 当网络基础设施配置严重依赖原始 Host 值时,可能导致意外的路由行为。

📝 渗透测试者笔记

  • 潜在指纹识别机会: 当存在可观察指标(如 X-Rack-Cache 头部、自定义 cookie 结构或特定堆栈跟踪格式)时,被动指纹识别可能有助于识别基于 Rack 的部署。
  • 检查错误处理: 监控注入变体是返回 HTTP 400 Bad Request 还是继续处理。
  • 测试参数变体: 使用多个控制字符(@、/、?、#)模糊测试 Host 头部,以观察基础设施如何处理边界情况。
  • 观察重定向行为: 分析 Location 头部或响应体中的绝对路径是否反映格式错误的字符串。
  • 审查缓存行为: 检查 X-Cache 头部,评估异常主机字符串是否被上游代理缓存。

📋 黑盒测试检查清单

  • 尝试被动框架指纹识别。
  • 捕获基线请求。
  • 注入格式错误的 Host 头部。
  • 比较基线响应与被操纵响应。
  • 观察重定向和绝对 URL 生成。
  • 检查缓存相关头部。
  • 记录行为差异。
  • 评估潜在安全影响。

📅 漏洞时间线

  • 公告: 公开公告发布,描述了对格式错误 Host 值的验证不足,见 GHSA-g2pf-xv49-m2h5。
  • 补丁: 官方修复版本已部署到公共仓库。
  • 受影响版本: 所有使用 3.0.0.beta1 至 < 3.1.21 及 3.2.0 至 < 3.2.6 的生产实例。
  • 推荐修复版本: 将基础设施升级至稳定版本 3.1.21 或 3.2.6。

💡 经验教训

  • 纵深防御: 边界基础设施验证永远不应完全取代明确的应用层边界验证。
  • 输入清理: Host 头部应被视为不受信任的用户输入,绝不应盲目信任以进行关键逻辑路由。
  • 验证严格性: 精确的主机名比较(严格白名单)本质上比部分验证(如前缀匹配)更安全。
  • 主动补丁管理: 应尽快应用基础设施补丁,因为看似微小的解析错误可能使更高级别的黑盒安全假设失效。

🛡️ 修复与防御

  • 依赖修补: 将 Ruby 环境中的核心 rack gem 依赖升级至版本 3.1.21、3.2.6 或更高。
  • 严格匹配规则: 对明确的域名数组配置实施严格精确匹配,而非前缀评估。
  • 上游网关过滤: 配置 Ingress 控制器、API 网关或反向代理(Nginx、Apache),在请求到达 Web 应用接口之前,明确丢弃任何 Host 头部包含语法违规或 URI 分隔符的 HTTP 请求。

🚫 局限性

本分析完全基于公开可用的公告和黑盒测试方法。未执行源代码审查、逆向工程或补丁差异分析。 因此,利用可行性取决于目标应用的部署及其周围基础设施。


🏁 关键要点

此漏洞表明,看似微小的解析不一致可能破坏更高级别的安全假设。从黑盒角度看,即使没有应用源代码,仔细操纵 HTTP 头部并观察应用行为也能揭示逻辑缺陷。


📚 参考

  • NVD CVE 记录: [https://nvd.nist.gov/vuln/detail/cve-2026-34835]
  • GitHub 安全公告: [https://github.com/advisories/GHSA-g2pf-xv49-m2h5]
  • CWE-20 定义: [https://cwe.mitre.org/data/definitions/20.html]
  • CWE-1286 定义: [https://cwe.mitre.org/data/definitions/1286.html]

免责声明:本分析严格出于教育目的、作品集展示及授权安全研究而发布。

下载工具