Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2023-32784-keepass-linux — KeePass 主密码提取 PoC(Linux 版) | Kitploit
工具/GitHubGitHub/ctm1/cve-2023-32784-keepass-linux
密码破解内存取证漏洞分析漏洞利用取证分析渗透测试
GitHubctm1/cve-2023-32784-keepass-linux

CVE-2023-32784-keepass-linux

KeePass 主密码提取 PoC(Linux 版)

查看仓库
33122年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

KeePass 2.53< 主密码转储PoC(CVE-2023-32784)Linux 版

感谢 vdohney 发现该漏洞并负责任地报告,以及 Dominik Reichl 开发了优秀的开源软件并迅速确认/修复了该问题。

我应该担心吗?

可能不用。该漏洞利用需要访问 /proc 虚拟文件系统,具体来说是 proc/[pid]/mem。根据 proc 手册页,对此文件的访问受 ptrace 访问模式 PTRACE_MODE_ATTACH_FSCREDS 控制,在大多数系统中仅限于 root 用户。

如果恶意行为者已经能够访问这些文件,那么您应该有更大的担忧。

怎么修复?

请尽快更新到 KeePass 2.54(大约 2023 年 7 月发布),因为它将在一定程度上缓解此问题。(论坛)

它是如何工作的?

首先,它会转储 KeePass 的进程内存。

默认行为是扫描所有 /proc/<pid>/cmdline 文件,并存储命令行参数中包含关键字 KeePass 的进程的 pid。

然后,它会获取 /proc/<pid>/maps 中未直接关联库(即文件路径为空)的内存映射的地址。

接着,它利用 /proc/<pid>/mem 将所有映射的内存存储到缓冲区中。这是在 Linux 上转储任意进程内存的一种基本行为。

它会解析内存,尝试查找用户输入主密码时留下的残存字符串,这些字符串看起来像 •a, ••s, •••s 这样的序列。第一个字符会缺失。您可以通过查看代码找到其他功能。

gcc dump_pwd.c -o dump 然后就可以运行了。
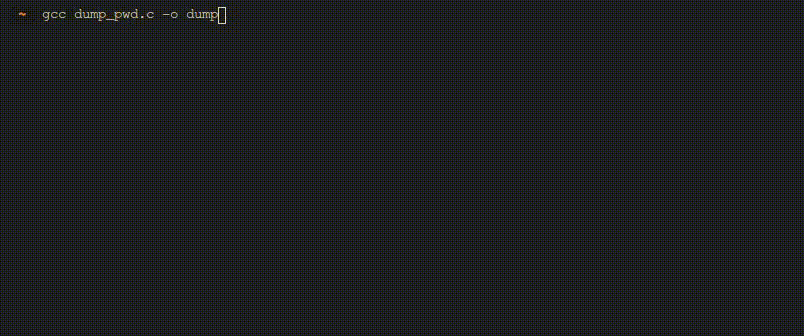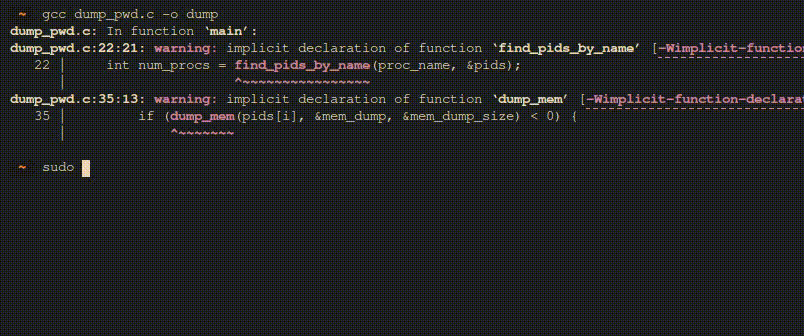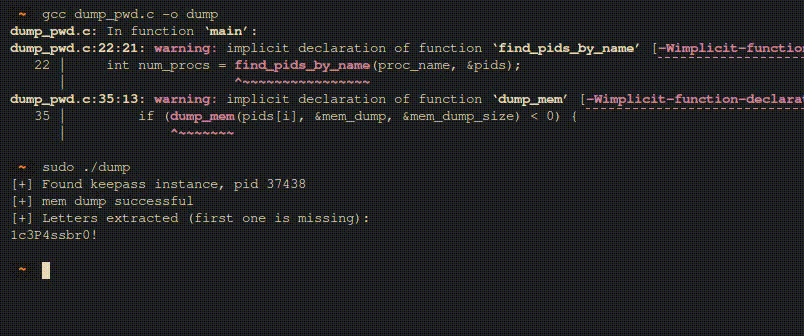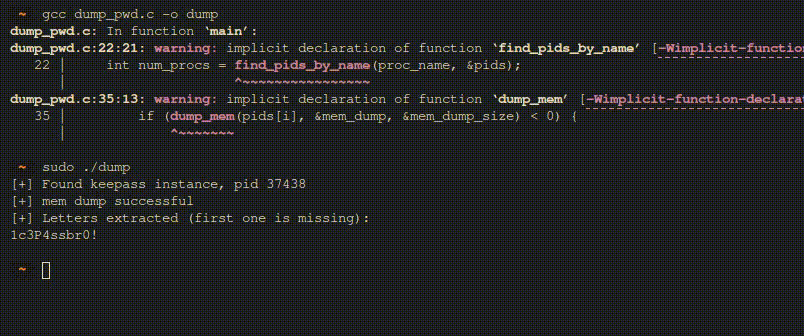
exp_gif

下载工具