
云上的工作负载为黑客提供了与内部团队同等的机会。云原生公司既面临外部攻击,也面临内部攻击。随着安全漏洞风险的不断增长,云配置错误成为最常见的因素之一,平均检测时间应缩短到秒级而非分钟/小时/天。因此,我们推出了内部工具DIAL(我是否触发了Lambda?),它可以帮助我们在任何时间段内监控任意数量的AWS账户。
DIAL(我是否触发了Lambda?) 是一个集中式的安全配置错误检测框架,完全运行在AWS托管服务上,例如AWS API Gateway、AWS Event Bridge和AWS Lambda。以下是DIAL的一些关键特性:
要了解更多信息,您可以阅读以下技术博客。
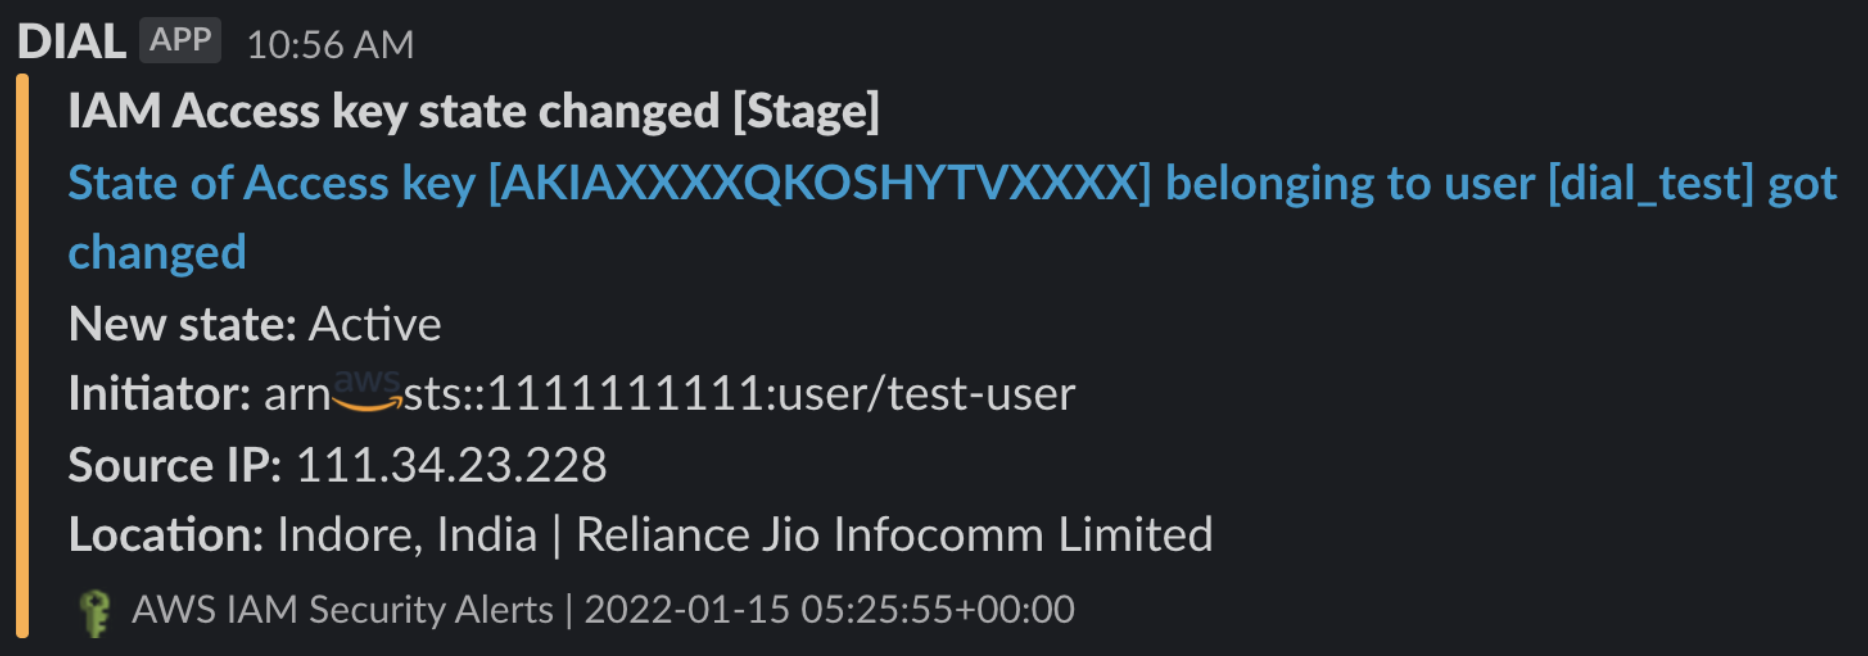
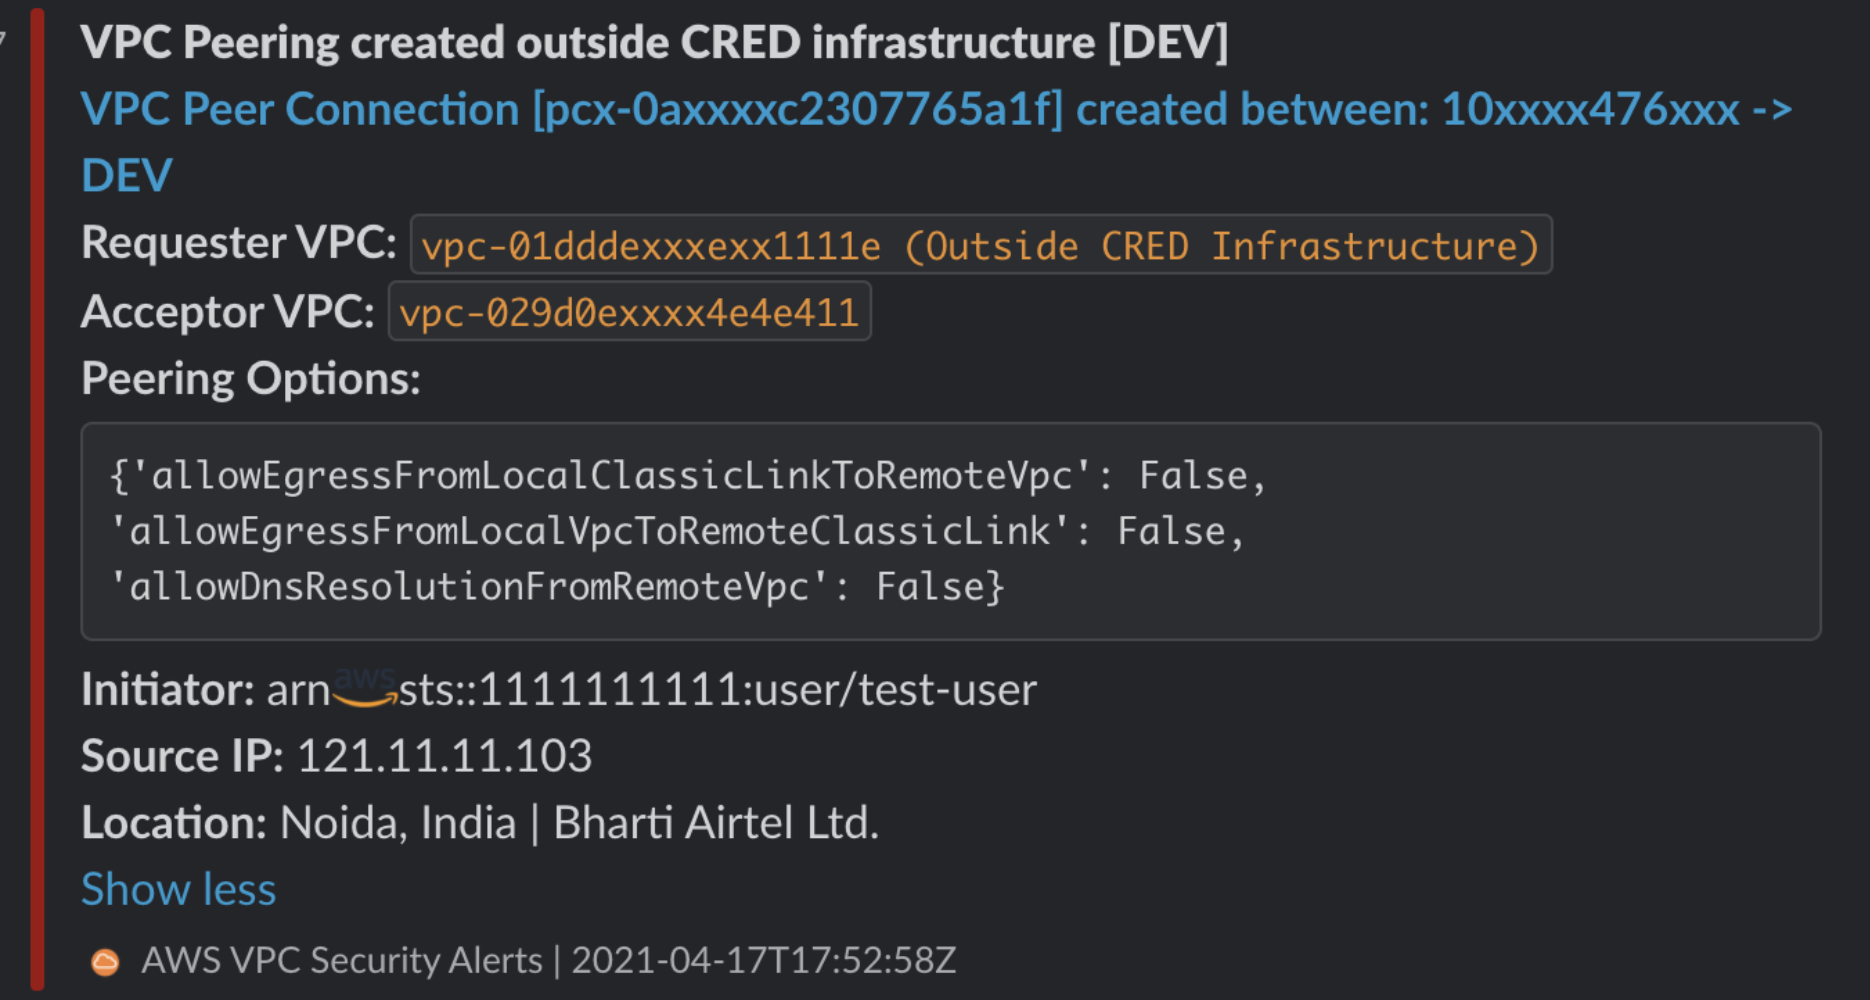
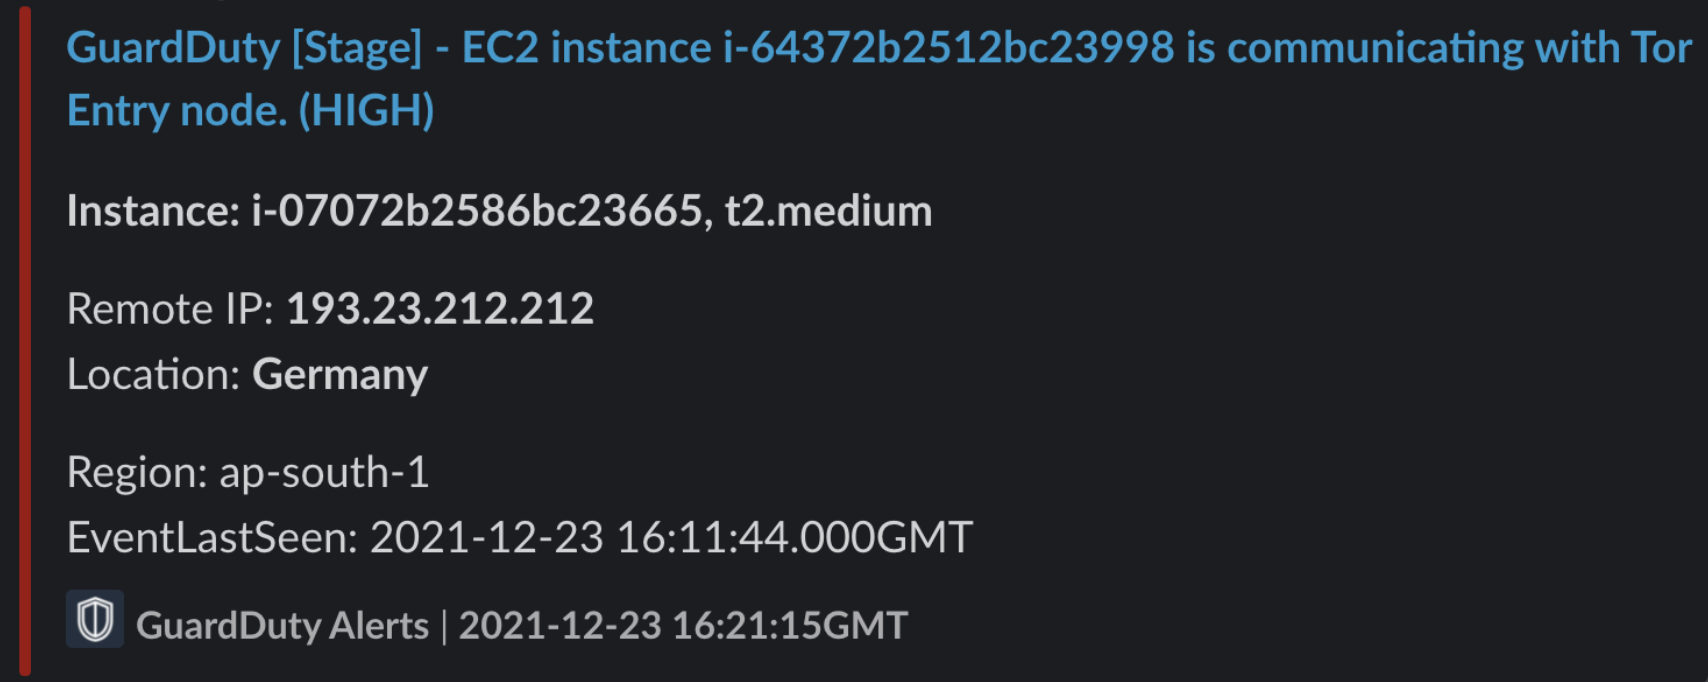
您将收到如下所示的可操作警报,包含所有相关详细信息:

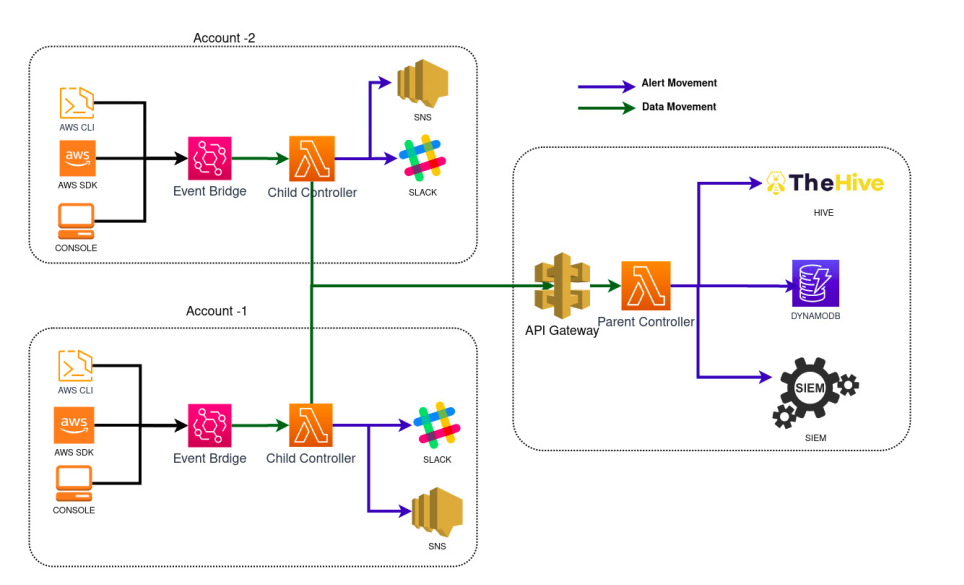
该架构分为两个不同的组件:
子控制器; 子控制器充当事件处理器,需要在您希望部署检测框架的所有账户/区域中部署,它连接到Event Bridge作为触发器,当任何感兴趣的事件发生时,会触发子控制器。该控制器还负责向用户配置的SLACK频道发送警报,并附带配置文件中定义的严重级别。然后,它将整个响应对象转发给父控制器进行进一步处理和存储。
父控制器; DIAL框架只需要一个父控制器,它充当SIEM、IR和警报持久存储的聚合器。父控制器与API Gateway协同工作,后端连接一个AWS Lambda,其唯一目的是收集数据。对API Gateway的请求应当经过身份验证,这也可以根据最终用户的需求进行配置。
注意:这里我们使用了TheHive项目作为开源IR工具来摄取数据,您只需更改父控制器上的函数,即可将响应对象发送到您选择的任何SIEM/IR工具,只需确保更改所需的参数即可。
我们目前正在发布DIAL的检测模块,它将帮助您检测任何配置错误。我们计划在不久的将来发布修复模块。以下是DIAL当前能够检测和告警的检测用例:
IAM
S3
EC2
Secret Manager/SSM Parameter Store
Database(RDS/DynamoDB)
GuardDuty
请参考以下文件



