<!-- © 2026 Claude Hecker — ISMS Builder V 1.76 — AGPL-3.0 -->
# ISMS Builder
**自托管信息安全管理体系——开源,无需云服务**
[](https://github.com/coolstartnow/isms-builder/actions/workflows/ci.yml)
[](https://github.com/coolstartnow/isms-builder/actions)
[](LICENSE)
[](https://nodejs.org)
[](CHANGELOG.md)
📖 **[Wiki](https://github.com/coolstartnow/isms-builder/wiki)** — Docker-Image-Nutzung &
Umgebungsvariablen, Architektur & Module, FAQ, Mitwirken (DE/EN)
<!-- GDPR NOTE: The four badges above (CI, Tests, License, Node.js) load resources
from external servers (github.com, shields.io/Cloudflare, img.shields.io).
When this README is rendered in a browser, these requests transmit the viewer's
IP address to third parties (incl. US-based servers — GDPR Art. 44 ff.).
For 100% GDPR-compliant self-hosted documentation, replace these four badge
lines with their local equivalents from docs/badges/ or remove them entirely. -->
---
> ## ⚠️ 安全警告:传播恶意软件的虚假仓库和副本
> ISMS Builder **没有打包的“发布版本”、安装程序或可下载的 ZIP 文件**——唯一
> 合法来源是本仓库,直接从 GitHub 克隆或下载的纯
> 源代码。我们已知至少有一个**冒充本项目的恶意仓库**
> (虚假 README、虚假的“下载”按钮链接到一个伪装成截图的 ZIP 文件,其中包含
> Windows 恶意软件加载器——`.cmd` → `.exe` → Lua-DLL 载荷链)。**请勿从本仓库以外的任何地方下载或运行任何
> “isms_builder” ZIP/安装程序/exe 文件。**
> 如果您发现冒充本项目的可疑仓库或网站,请提交
> [issue](https://github.com/coolstartnow/isms-builder/issues) 或
> [discussion](https://github.com/coolstartnow/isms-builder/discussions),以便我们将其标记。
---
> **状态:活跃开发中——尚未成为成品。**
> 核心模块已可运行并投入使用,但部分功能尚不完整,
> 平台仍在成长中。非常欢迎贡献、反馈和真实环境
> 测试——这正是本项目开源的原因。
---
> 🛡️ **相关项目:[NIS2 Quick-Check](https://github.com/coolstartnow/nis2-quickcheck)**——
> 一个免费、独立的 NIS2 自检工具(10 个领域 × 5 个问题,覆盖全部 27 个欧盟成员国、全部 24 种
> 欧盟官方语言)。完全在浏览器中运行,无后端,无需安装。它不属于
> ISMS Builder,使用 ISMS Builder 也不需要它——只是一个用于快速初步定位的配套工具。
---
## 什么是 ISMS Builder?
ISMS Builder 是一个用于管理信息安全管理体系(ISMS)的**自托管 Web 平台**。
它覆盖完整的合规生命周期——从策略编写到审计证据——适用于 ISO 27001:2022、NIS2、GDPR/DSGVO、BSI IT-Grundschutz 及其他框架。
**无云服务。无 SaaS 费用。您的数据留在您自己的服务器上。**
> 专为需要真正 ISMS 工具但又不想承担五位数供应商合同的中小企业、IT 团队和顾问而设计。
---
## 预期用途与范围
本项目最初是作为单个 ISMS 从业者的实用工具而起步,并由此发展壮大。它
开源是因为这项工作可能对他人有用——而不是因为它是一个伪装的商业产品。
明确说明这一点有助于您判断它是否适合您的情况。
**它的构建目标。** 一个小型 ISMS 团队——往往只有一个人,有时是几个人——负责编写和维护管理体系的文档:方针、风险、资产、控制措施、证据。*需要账号*的人数预计会保持很少。触达大量受众无需账号即可实现:方针确认以基于令牌的链接发送,因此接收者无需登录即可阅读并确认文档,也不会出现在任何用户列表中。
**它对您的要求。** ISMS Builder 是自托管的,由此产生的一切都由您负责:部署、TLS、加固、备份、更新、访问控制,以及您在其中存储的任何数据的数据保护义务。该项目提供合理的默认配置,而非托管服务。
**它不是什么。** 没有托管 SaaS 产品,没有商业支持合同,也没有服务级别协议。它不是多租户托管产品。它不会让您获得任何标准的认证,也不是法律建议——它帮助您组织和举证相关工作,但评估仍由您和您的审核员负责。
**谁在维护它。** 一个人,在全职工作之余维护。问题和讨论会被阅读并答复,通常在几天内;安全报告会被优先处理。欢迎功能请求,它们确实会影响路线图,但要在有限的晚间时间里相互竞争。如果您的组织依赖固定时间表或保证响应,诚实的建议是选择商业供应商——这并不是回避该项目的理由,只是要现实地做规划的理由。
---
## 截图
| 登录 | 仪表板 |
|---|---|
| 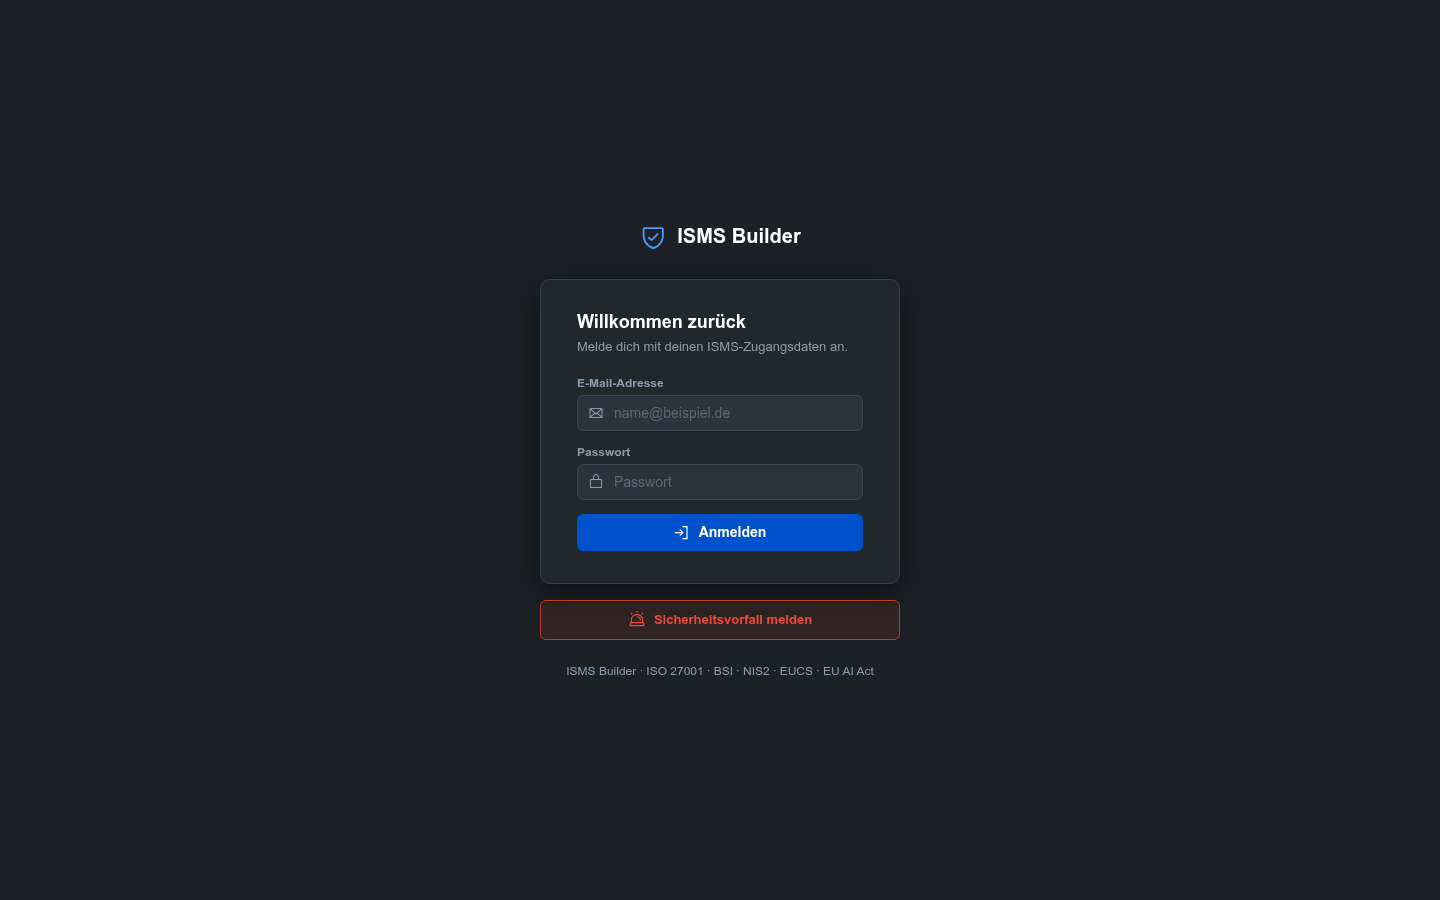 |  |
| 适用性声明 | 风险管理 |
|---|---|
| 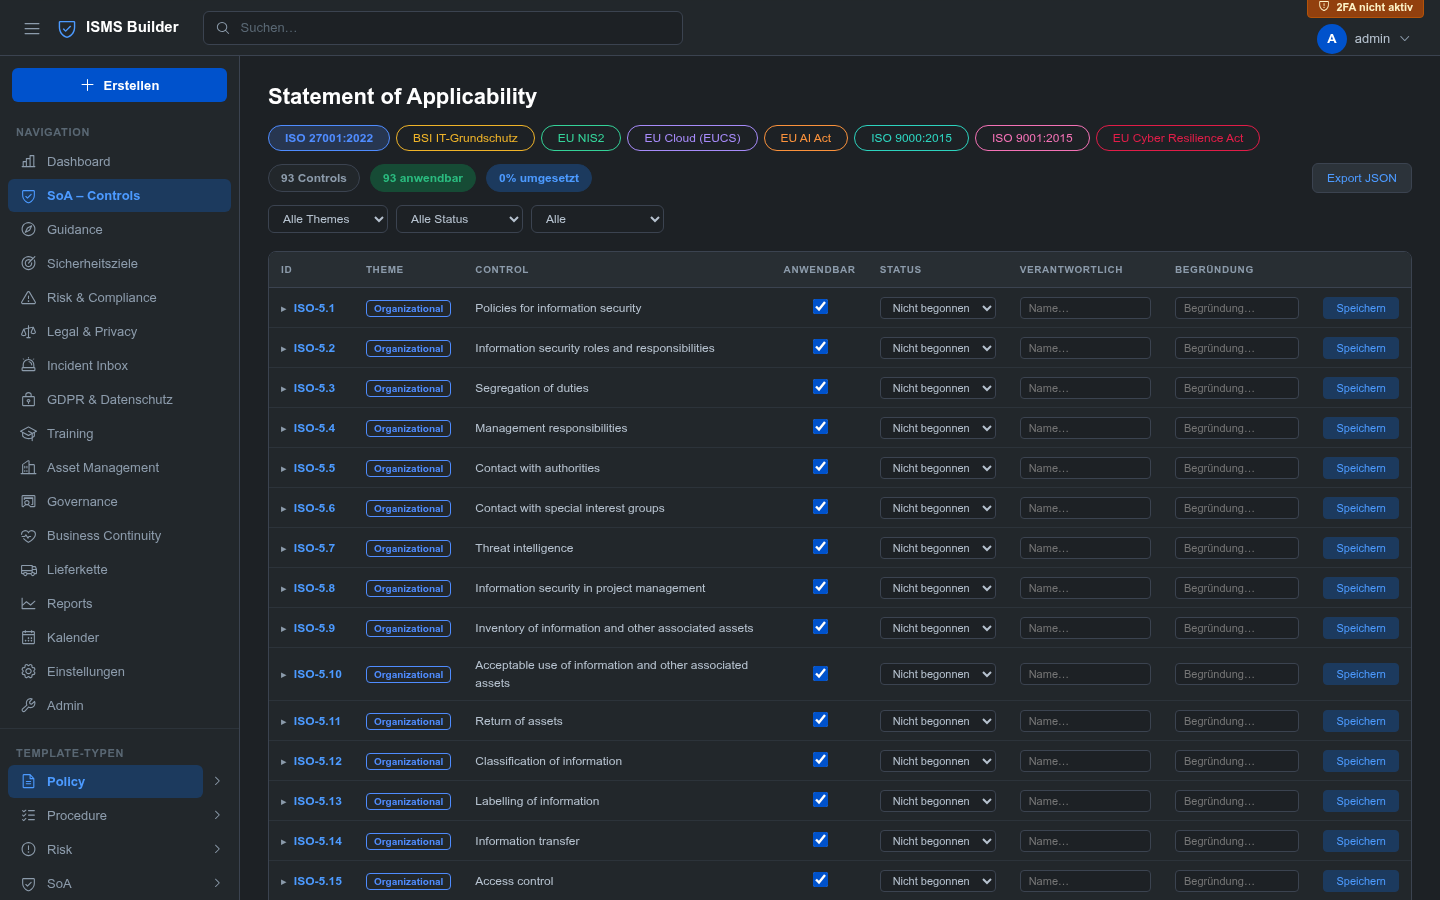 |  |
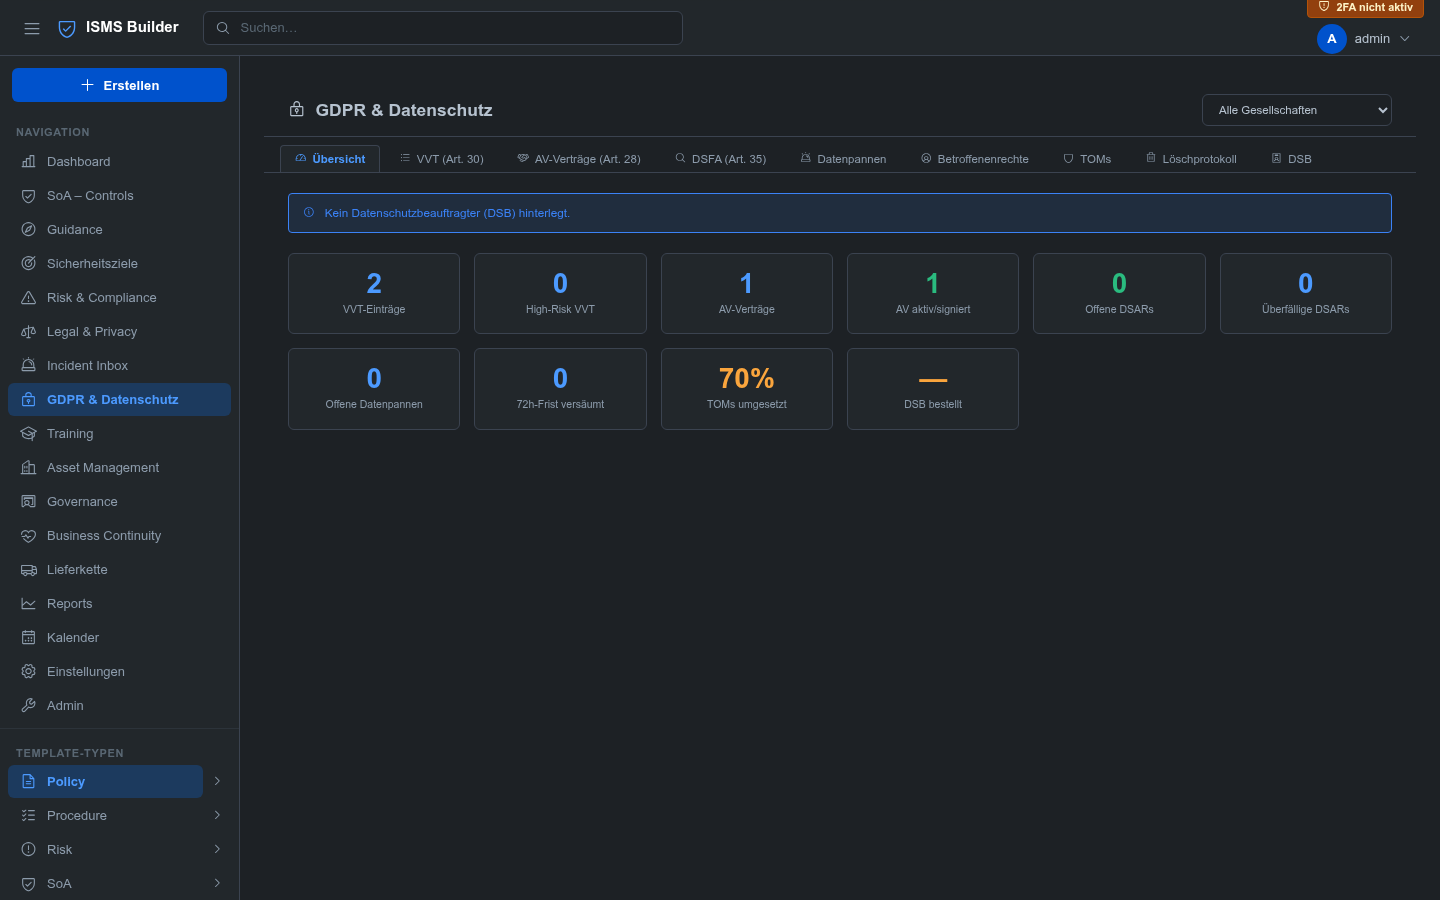
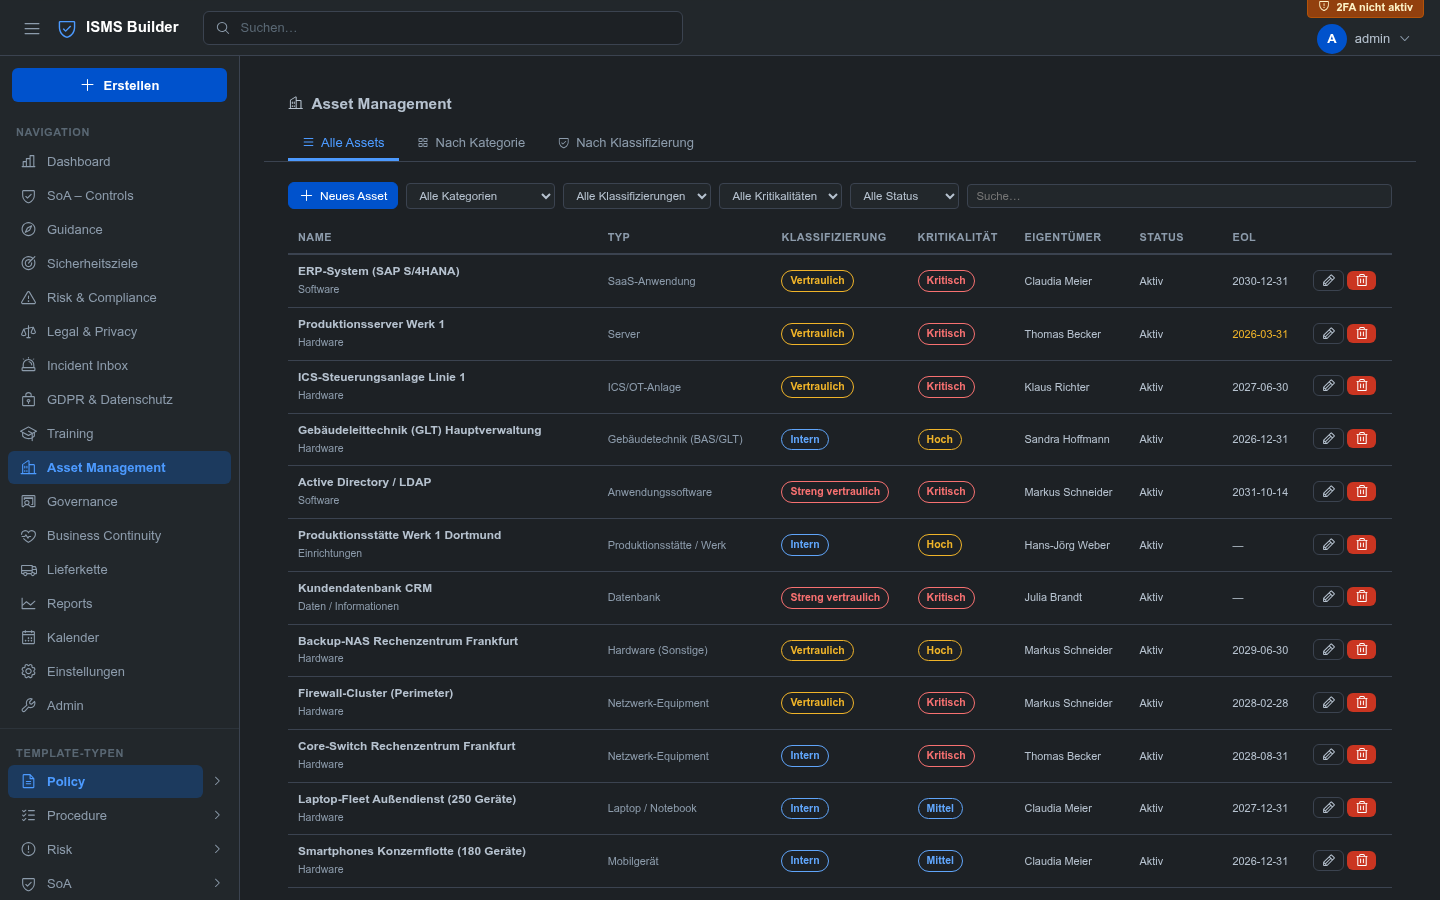
| GDPR 与数据保护 | 资产管理 |
|---|---|
|  |  |
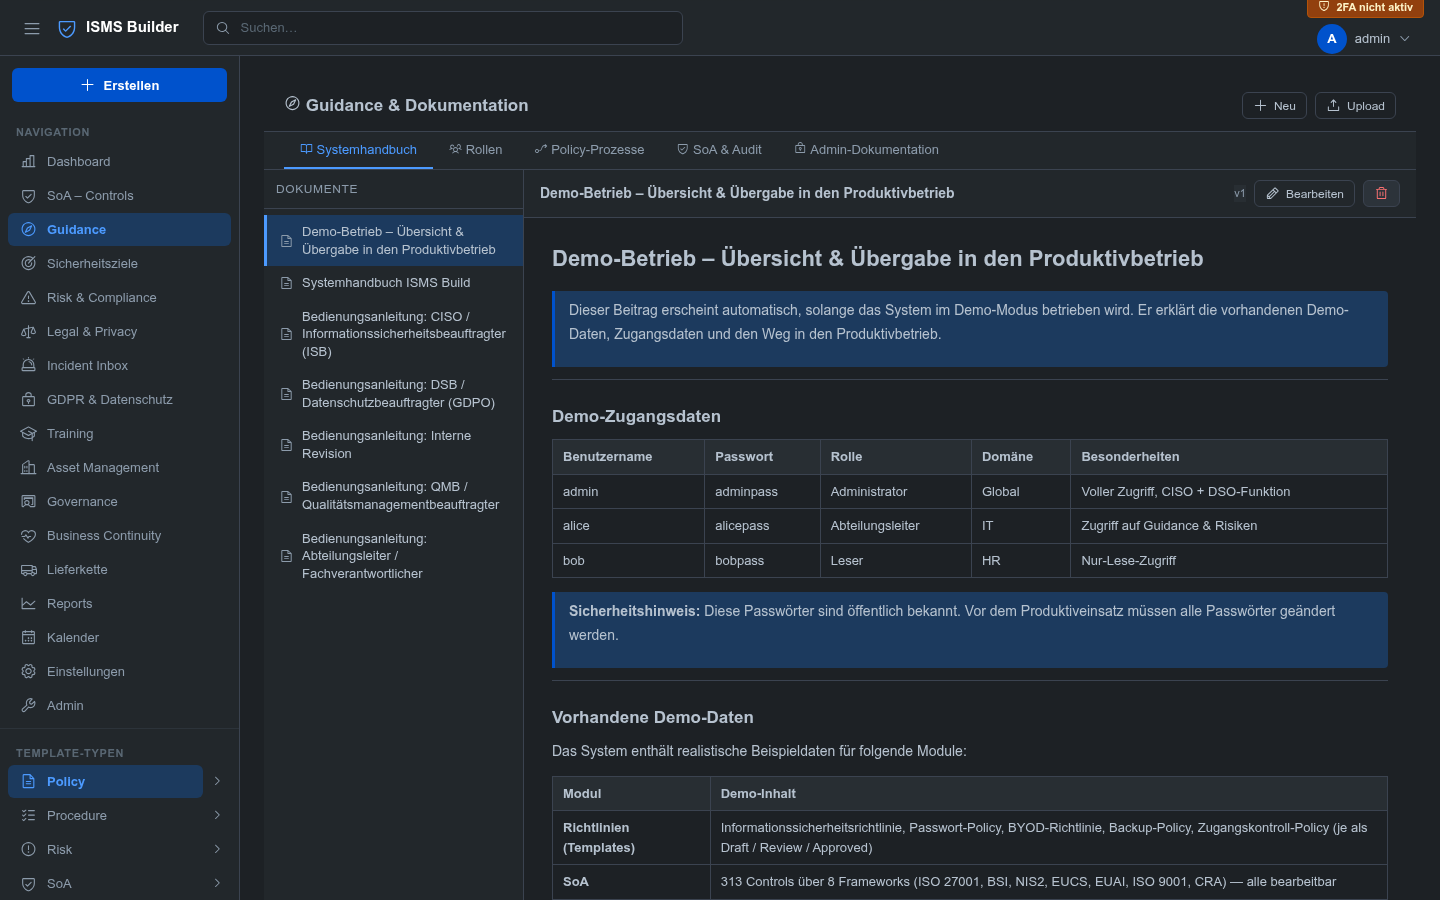
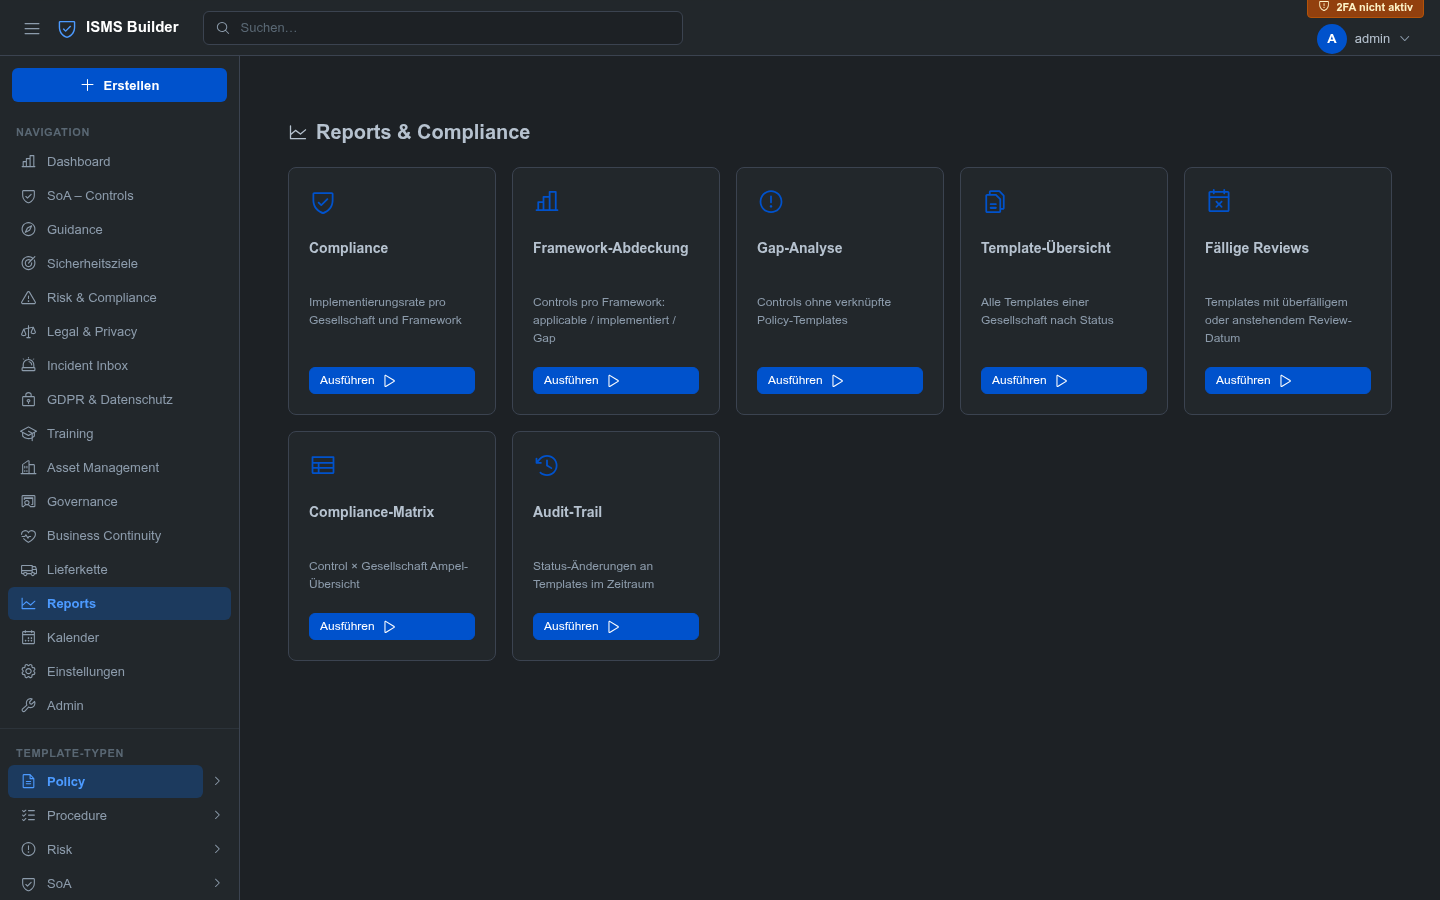
| 指南与文档 | 报告 |
|---|---|
|  |  |
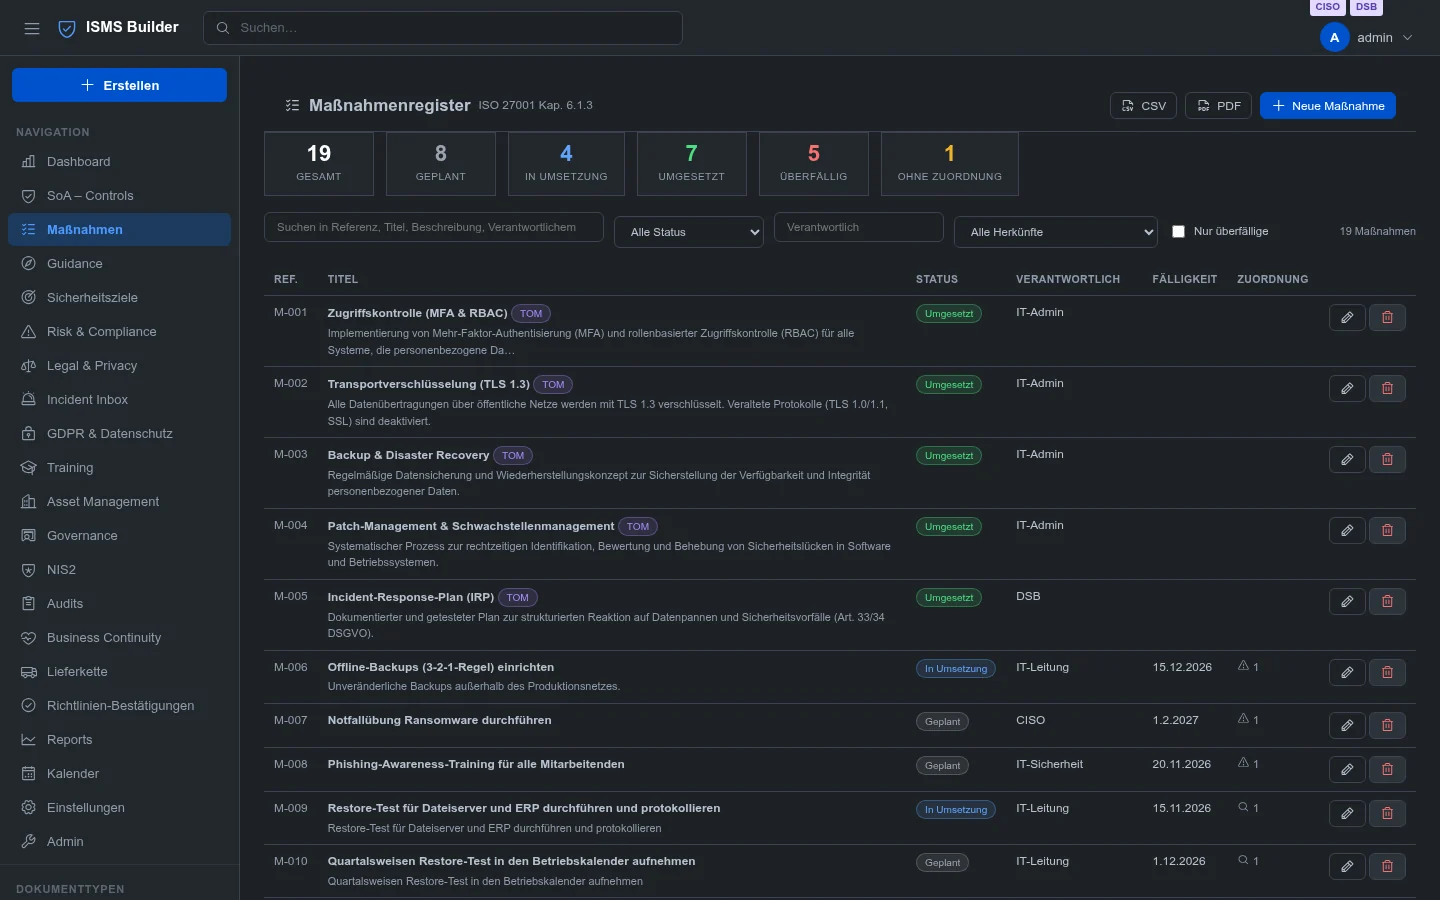
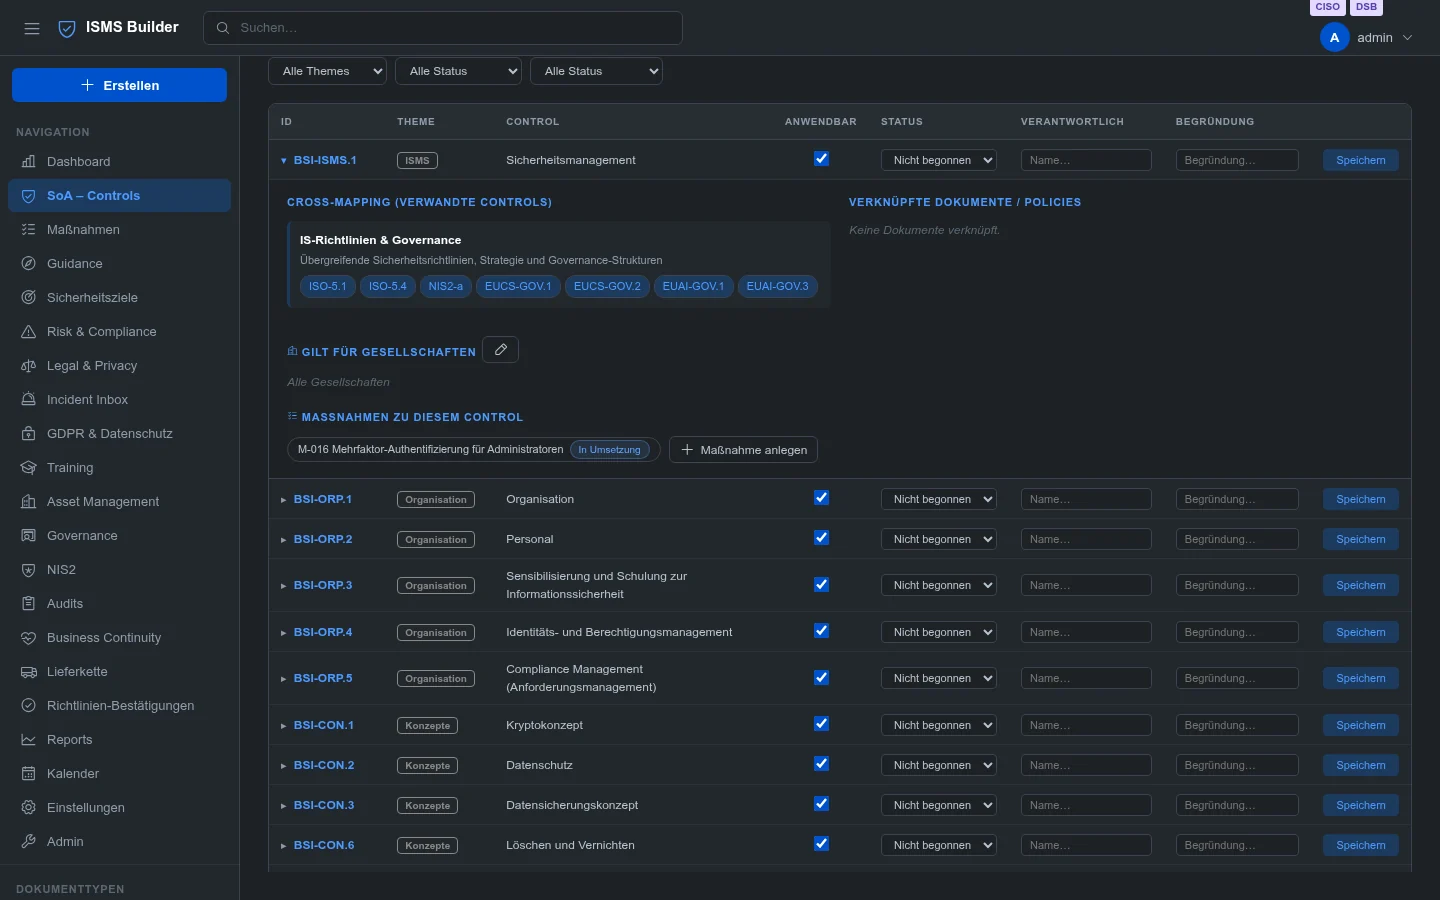
| 措施登记册 | 某项控制措施的措施 |
|---|---|
|  |  |
> 运行 `npm start` 并打开 `https://localhost:3000`,在本地浏览完整的演示数据集。
---
## 功能概览
| 模块 | 描述 | 标准 |
|---|---|---|
| **策略管理** | 模板 CRUD、版本控制、生命周期(草稿 → 审核 → 批准 → 归档)、空间层级、附件 | ISO 27001 §5 |
| **适用性声明** | 跨 5 个框架(BSI IT-Grundschutz、EU NIS2、EUCS、EU AI Act、CRA)的 147 项内置控制项,以及您自行导入的 ISO 27001 / 9000 / 9001 控制项(从不随附),当您不使用 **自定义控制项** 选项卡及所有其他框架选项卡时,可在 管理 → 模块 下将其关闭(现有控制项会保留),**自有分组**(您自己的框架,如 NEN 7510、TISAX 或客户要求,拥有独立选项卡:创建它们并从 JSON 文件导入控制项,支持预览与合并——不随附标准文本;[文档](https://github.com/coolstartnow/isms-builder/blob/main/docs/template-type-soa.md))、内联编辑、差距分析、交叉映射 | ISO 27001 A / BSI / NIS2 / EUCS / EUAI / ISO 9001 / CRA |
| **措施登记册** | 一个登记册,用于风险处置、审计发现整改行动、治理措施和 TOM——责任人、截止日期、状态、证据;可分配给 SoA 控制项、审计发现和风险;在 SoA、风险、审计发现、治理和 GDPR 中显示,从早期版本自动升级([文档](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-measures.en.md)) | ISO 27001 §6.1.3 / GDPR Art. 32 |
| **风险管理** | 风险登记册、处置计划(保存在措施登记册中)、审计员角色 | ISO 27001 §6.1 |
| **安全目标** | 带进度条的 KPI 跟踪、日历集成 | ISO 27001 §6.2 |
| **GDPR 与隐私** | VVT、AV 合同、DSFA、TOM、DSAR 队列、72 小时计时器、带电子邮件提醒的删除日志 | DSGVO Art. 13–35 |
| **资产管理** | 按类别、类型和名称排序的资产登记册,列可排序,资产类型可编辑,保护目标(CIA + 真实性)支持依赖继承,分类级别,EoL 跟踪 | ISO 27001 A.5.9–5.12 |
| **BCM / BCP** | 业务影响分析、连续性计划、演练、三者模板、ISO 22301 要求登记册(从您获得许可的版本导入) | ISO 27001 A.5.29–5.30 / NIS2 |
| **培训记录** | 培训目录、完成情况跟踪、证据文件、参与确认(PDF) | ISO 27001 A.6.3 |
| **供应商管理** | 供应商登记册、审计安排、风险评估 | ISO 27001 A.5.19–5.22 |
| **法律与合同** | 合同、NDA、隐私政策、到期日历 | |
| **事件收件箱** | CISO 收件箱 + **公开报告表单**(无需登录) | NIS2 / BSI |
| **治理** | 管理评审、会议纪要、治理措施(保存在措施登记册中) | ISO 27001 §9.3 |
| **报告** | 合规矩阵(控制项 × 实体)、差距报告、评审周期、CSV 导出 | |
| **审计发现** | 发现登记册(IST→SOLL→风险→建议)、行动计划、严重性/状态跟踪、FIND-YYYY-NNNN 编号 | ISO 27001 §9.2 |
| **审计管理** | 带检查清单的审计、从不符合项创建发现、年度审计计划(季度计划、审批)、日历和仪表板集成、CSV/PDF 导出 | ISO 27001 §9.2, ISO 19011 |
| **策略确认** | 向员工可验证地分发策略并确认理解、集中审计证据([文档](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-policy-acknowledgements.en.md)) | ISO 27001 7.3, A.6.3 |
| **NIS2** | 第 21 条治理检查清单(30 项)和第 23 条报告截止日期,带自动提醒 | NIS2 Art. 21 / 23 |
| **日历** | 一个日历,汇总各模块的截止日期:措施、风险处置、审计、评审、合同、培训、截止日期 | |
| **指南** | 内置手册和知识库(模块指南、角色指南、自有文档),支持搜索,提供六种语言 | |
| **组织与公司徽标** | 组织设置(职责、语言、通知、SMTP、WebDAV、菜单顺序、组织单元)以及可上传的公司徽标,显示在登录页面、策略 PDF 和打印视图中;ISMS Builder 徽标随演示集提供([文档](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-organisation.en.md)) | |
| **数据保护影响评估(DPIA)** | 九个现成模板(云端人力资源、视频监控、员工监控、AI 服务、画像分析、健康数据、生物识别、举报、招聘)、一个“是否需要进行 DPIA?”的预检查、批准前的 DPO 审查以及打印视图;由公司准备,由 DPO 审查([文档](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-dsfa.en.md)) | GDPR 第 35 条 |
| **GDPR 模板** | 现成模板,涵盖处理活动记录(14 个)、处理协议(12 个)、数据泄露(10 个)、数据主体回复(10 个)以及技术与组织措施(24 个),提供六种语言;预填表单,需根据贵公司情况仔细调整,不构成法律建议([文档](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-gdpr.en.md)) | GDPR 第 30、28、33、12–22、32 条 |
| **AI 草稿(政策助手)** | 从固定标题列表中,使用已连接的 AI(Ollama)或通过复制粘贴使用您选择的 AI 起草文档;过滤器会阻止个人和技术数据,占位符会根据组织数据在本地填充([文档](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-ai-drafts.en.md)) | |
| **移动应用(Android)** | 独立的 Android 应用,可离线使用其自有数据集,并通过 Wi-Fi 或文件包与服务器同步:同步账户及按模块划分的权限、通过二维码设置、模板、SoA、风险、资产、发现项和指南(只读);需要 `STORAGE_BACKEND=json`([文档](https://github.com/coolstartnow/isms-builder/blob/main/docs/module-mobile-sync.en.md))。尚未公开发布:如果您想提前试用,请通过[项目网站](https://www.isms-builder.com/#contact)联系我们 | |
| **可追溯性** | 每条记录都链接到 SoA 控制项 + 政策文档——双向 | |
| **语义搜索** | 通过 Ollama(nomic-embed-text)进行本地 AI 搜索,并提供关键词回退;AI 地址、模型和**可选的 API 密钥**(以 `Authorization: Bearer` 发送,例如发送到 Ollama 前面的网关,以便其日志能识别 ISMS Builder 的请求)在“管理”下设置;该密钥之后不再显示、记录或导出 | |
| **多实体** | 公司结构树,按实体设置控制项和政策的适用性 | |
| **多语言界面与演示数据** | 完整的界面、演示内容和模块文档支持 🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL / 🇭🇺 HU / 🇪🇪 ET;管理员可控制可用语言。FR、NL、HU 和 ET 文本为自行翻译——建议由母语者进行审校 | |
### ⚠ 重要提示:ISO 控制项需要由管理员手动安装
> **ISO 27001:2022、ISO 9000:2015 和 ISO 9001:2015** 是由国际标准化组织(ISO,© ISO)发布的受版权保护的标准。控制项定义
> (标题、描述、要求文本)**不包含**在本软件中,且**不得**
> 在没有有效 ISO 许可证的情况下再分发。
**这在实践中意味着什么:**
ISO 27001、ISO 9000 和 ISO 9001 的 SoA 模块发布时不包含控制项内容。
管理员**必须手动导入**控制项,这些框架才能使用:
1. 从 [iso.org](https://www.iso.org/) 或授权的国家机构获取该标准的授权副本
2. 准备一个包含控制项定义的 JSON 文件(格式记录在 `scripts/import-iso-controls.sh` 中)
3. 运行导入脚本:
```bash
bash scripts/import-iso-controls.sh path/to/iso-controls.json
```
4. 重启 ISMS Builder 服务器
> **开箱即用的框架(无需 ISO 许可证):**
> BSI IT-Grundschutz、EU NIS2、EUCS、EU AI Act 和 CRA 基于公开可用的
> 欧盟立法和德国联邦出版物,已完全预装。
>
> **其他框架(NEN 7510、TISAX、客户要求等):** 管理员在 SoA 中创建一个*自有分组*
> (按钮 **+ 自有分组**),并从 JSON 文件导入控制项——带有预览,采用合并而非替换的方式,且不附带
> 任何标准文本。仅导入您有权使用的内容
> (示例文件:`docs/examples/soa-custom-framework.example.json`)。上述 ISO 导入仍仅限于 ISO 27001、9000 和 9001。
>
> **法律声明:** ISO 27001/9000/9001、NEN 7510 以及 TISAX 评估目录(VDA ISA)的标准文本受其出版方的权利保护(版权和商标法),不随 ISMS Builder 一同分发。演示数据中的示例控制项是我们自行编写的占位文本,与标准措辞无任何关联——内容不完整,既不可用于认证,也不可用于 TISAX 评估。仅导入您有权使用的文本。本声明不构成法律建议。
在未持有相应标准有效许可证的情况下运行 ISO 框架模块,其
责任完全由操作者承担。ISMS Builder 项目及其贡献者不对
未经授权使用 ISO 受保护内容的行为承担任何责任。
---
## 快速开始
```bash
git clone https://github.com/coolstartnow/isms-builder.git
cd isms-builder
npm install
cp .env.example .env # set JWT_SECRET to a long random string
npm start # http://localhost:3000
```
使用 **`[email protected]` / `adminpass`** 登录。首次登录时,系统会提示你选择**演示数据语言**(🇩🇪 DE / 🇬🇧 EN / 🇫🇷 FR / 🇳🇱 NL / 🇭🇺 HU / 🇪🇪 ET),或从空系统开始。登录后请立即修改管理员密码。其他测试账户请参见[演示账户](#demo-accounts)。
用于带 HTTPS 的生产环境:
```bash
# .env
JWT_SECRET=<output of: openssl rand -hex 32> # required; production refuses a missing, short or placeholder secret
STORAGE_BACKEND=json
SSL_CERT_FILE=/etc/ssl/certs/your.crt
SSL_KEY_FILE=/etc/ssl/private/your.key
```
**要正式上线?** 生产环境始终是**全新安装**——演示环境和生产环境绝不混用。
不要将演示实例(或其数据)转变为生产系统:请安装一个新实例
(推荐默认使用 `STORAGE_BACKEND=json`,参见 `.env.example`),创建你自己的管理员
并设置你自己的密钥。应用内的 *Demo Reset* 和 *Demo Import* 仅属于演示
实例的功能:它们不是备份、恢复或迁移工具,且 *Demo Import* 仅适用于
`STORAGE_BACKEND=json`。
内置的 SoA 框架(BSI IT-Grundschutz、EU NIS2、EUCS、EU AI Act、CRA)会在每个存储后端上
自动创建。ISO 27001 / 9000 / 9001 的控制文本
受 ISO 版权保护,**绝不**随附——请自行在 `data/iso-controls.json` 中提供
(参见 `scripts/import-iso-controls.sh`)。
---
### 演示账户
演示数据集包含以下账户,因此每个角色和功能都可以试用。**这些密码是公开的,仅供演示使用。**
| 用户 | 登录名(电子邮件) | 密码 | 角色 | 职能 | 用于测试 |
|---|---|---|---|---|---|
| admin | `[email protected]` | `adminpass` | 管理员 | CISO + DPO | 所有功能,包括管理 |
| ciso | `[email protected]` | `cisopass` | 内容所有者 | **CISO** | 无管理员权限的 CISO 职能(类似 carla) |
| dsb | `[email protected]` | `dsbpass` | 内容所有者 | **DPO** | 无管理员权限的 DPO 职能(类似 dana) |
| alice | `[email protected]` | `alicepass` | 部门负责人 | 无 | 策略、风险和指南(读写) |
| bob | `[email protected]` | `bobpass` | 读者 | 无 | 只读访问 |
| carla | `[email protected]` | `carlapass` | 内容所有者 | **CISO** | 准备和批准 DPIA;她**不得**录入 DPO 意见 |
| dana | `[email protected]` | `danapass` | 内容所有者 | **DPO** | 在 DPIA 上录入 DPO 意见 |
carla 和 dana 是两个没有管理员权限的独立人员,因此可以按预期测试 DPIA 审查:carla 准备 DPIA,dana 录入意见,carla 批准。ciso 和 dsb 是同样两个职能的独立账户。
**存在哪些账户取决于你的启动方式:**
- **Docker 镜像 / 无数据目录的全新安装:** admin、alice、bob、carla、dana。
- **源代码检出(`git clone`):** 仓库附带 `data/rbac_users.json`,包含 admin、ciso、dsb、alice、bob。carla 和 dana 通过演示导入或加载演示包添加(2FA 已关闭)。
- **公开演示(`DEMO_HOSTING`):** 上述全部七个账户的密码保持为这些公开值;该数据集中不存在的账户会被跳过。
- 切换到生产环境(Admin → Maintenance → Demo reset)会删除除 `admin` 之外的所有账户。请立即更改管理员密码。
## Docker
每个版本都以 GitHub Package 的形式发布在 GitHub Container Registry 中,适用于
`linux/amd64` 和 `linux/arm64`——标签为 `:latest` 和 `:<version>`(例如 `:1.37.5.2`):
```bash
docker compose up -d
# App runs at http://localhost:3000
```
或者不使用 Compose(`data/` 必须是绑定挂载——数据永远不会被烘焙进镜像):
```bash
docker run -d --name isms-builder -p 3000:3000 \
-e JWT_SECRET="$(openssl rand -hex 32)" \
-v "$PWD/data:/app/data" \
ghcr.io/coolstartnow/isms-builder:latest
```
这是默认方式,将数据以纯 JSON 文件的形式存储在 `./data` 中——完全不需要数据库容器。这是针对小型团队推荐的配置,也是上述两条命令所采用的方式。
**改用 PostgreSQL(或 MariaDB)代替 JSON。** 该镜像开箱即支持这种方式,但与上面的 JSON 配置不同,它需要一个额外的容器(即实际的数据库),以及若干环境变量来告知应用如何连接它。如果你只拉取了镜像本身(`docker pull ghcr.io/coolstartnow/isms-builder`)而从未克隆此仓库,那么这些变量名默认在任何地方都不可见——记录它们的 `docker-compose.yml` 和 `.env.example` 是此 Git 仓库中的文件,而非镜像的一部分。本节的存在正是为了让这些信息不再只是仓库内的秘密。
`isms-builder` 镜像本身从不捆绑数据库服务器——`postgres:17`(或 `mariadb:11`)是来自 Docker Hub 的完全通用、空的数据库引擎,对本项目的表一无所知。这些表(风险、资产、SoA 控制项等)由应用自身在启动时发现数据库为空的那一刻自动创建——无需手动导入 SQL,也无需运行单独的迁移步骤。如果你想了解完整机制,请参阅下方的“数据库模式是如何创建的?”。
两个容器,一个共享的 Docker 网络,然后告知应用在哪里找到数据库:
```bash
# 1) An isolated network so the two containers can reach each other by name
docker network create isms-net
# 2) The database — empty until the app first connects and creates its tables
docker run -d --name isms-postgres --network isms-net \
-e POSTGRES_DB=isms_builder \
-e POSTGRES_USER=isms \
-e POSTGRES_PASSWORD="$(openssl rand -hex 16)" \
-v isms-postgres-data:/var/lib/postgresql/data \
postgres:17-alpine
# 3) The app, pointed at that database by container name (isms-postgres) via
# Docker's built-in DNS on the shared network — no host/port juggling needed
docker run -d --name isms-builder --network isms-net -p 3000:3000 \
-e JWT_SECRET="$(openssl rand -hex 32)" \
-e STORAGE_BACKEND=postgres \
-e DB_HOST=isms-postgres \
-e DB_PORT=5432 \
-e DB_USER=isms \
-e DB_PASS="<same password as POSTGRES_PASSWORD above>" \
-e DB_NAME=isms_builder \
ghcr.io/coolstartnow/isms-builder:latest
```
各变量的含义如下:
| 变量 | 用途 |
|---|---|
| `STORAGE_BACKEND` | `postgres`(或 `pg`)表示 PostgreSQL,`mariadb` 表示 MariaDB/MySQL。留空(或设为 `json`)则使用默认的 JSON 配置。 |
| `DB_HOST` | 数据库容器的主机名。在共享的 Docker 网络中,这只需填写容器的 `--name` —— Docker 会自动解析它。 |
| `DB_PORT` | PostgreSQL 为 `5432`,MariaDB 为 `3306`。 |
| `DB_USER` / `DB_PASS` / `DB_NAME` | 必须与你在数据库容器上设置的对应值一致(即上文的 `POSTGRES_USER`/`POSTGRES_PASSWORD`/`POSTGRES_DB`,或 MariaDB 的对应变量)。 |
对于 MariaDB,将 `postgres:17-alpine` 替换为 `mariadb:11`,在步骤 2 中使用其 `MARIADB_DATABASE` /
`MARIADB_USER` / `MARIADB_PASSWORD` 变量,并在步骤 3 中设置 `STORAGE_BACKEND=mariadb` /
`DB_PORT=3306`。本项目支持的所有环境变量的完整、交叉引用列表——包括此处未涵盖的变量(SSL、反向代理信任、SMTP、
2FA 等)——位于本仓库的 [`.env.example`](https://github.com/coolstartnow/isms-builder/blob/main/.env.example) 中。
Compose 用户无需额外操作即可获得此功能:`docker-compose.yml` 已内置 `mariadb` 和 `postgres`
服务配置(默认被注释掉,旁边附有对应的环境变量说明)——
`docker compose --profile postgres up -d` 会自动启动两个容器并将它们连接起来,
无需手动配置网络或复制粘贴密码。
**数据库架构是如何创建的?** `postgres:17` 和 `mariadb:11`
镜像对本项目一无所知——它们只是来自 Docker Hub 的通用、空数据库引擎。没有 SQL 转储文件需要导入,也没有单独的迁移命令需要手动运行。
相反,当 `isms-builder` 容器启动并连接到空数据库的那一刻,其自身的应用代码(而非数据库镜像)会即时创建它所需的所有表——参见
[`server/db/knexDatabase.js`](https://github.com/coolstartnow/isms-builder/blob/main/server/db/knexDatabase.js):其中包含一系列表定义,每个表定义都会通过 `hasTable()` 检查,若不存在则通过 `createTable()` 创建,所有这些都在应用开始接受 HTTP 请求之前完成。这使其具有幂等性——首次启动会从零构建完整的架构,之后每次针对同一数据库的重启都是静默无操作,因为表已存在。这是同一机制,未经修改,已在 SQLite、MariaDB 11 和 PostgreSQL 17 上进行了实际验证(参见 [#70](https://github.com/coolstartnow/isms-builder/issues/70))。
若要从源码构建,请取消注释 `docker-compose.yml` 中的 `build:` 块,并运行
`docker compose up -d --build`。
镜像带有签名的构建来源证明:
```bash
gh attestation verify oci://ghcr.io/coolstartnow/isms-builder:latest --owner coolstartnow
```
## 环境要求
- **Node.js 18+**(已测试:18、20、22)
- npm 9+
- (可选)Docker + Docker Compose
- (可选)[Ollama](https://ollama.ai),用于本地 AI 语义搜索
---
## 配置(`.env`)
| 变量 | 默认值 | 描述 |
|---|---|---|
| `JWT_SECRET` | *(必填)* | 用于 JWT 签名的密钥——至少 32 个随机字符(`openssl rand -hex 32`)。在 `NODE_ENV=production` 下(Docker 镜像中始终如此),若密钥缺失、过短或为占位符,服务器将无法启动 |
| `PORT` | `3000` | HTTP/HTTPS 监听端口 |
| `STORAGE_BACKEND` | `json` | `json`(默认且当前推荐;移动应用需要此项)、`sqlite`、`mariadb` 或 `postgres` |
| `SSL_CERT_FILE` | — | TLS 证书路径 → 启用 HTTPS |
| `SSL_KEY_FILE` | — | TLS 私钥路径 |
| `DATA_DIR` | `./data` | 覆盖数据目录(Docker 卷) |
| `SMTP_HOST` | — | 用于邮件告警的 SMTP 服务器 |
| `SMTP_PORT` | `587` | SMTP 端口 |
| `SMTP_USER` | — | SMTP 用户名 |
| `SMTP_PASS` | — | SMTP 密码 |
| `SMTP_FROM` | — | 通知的发送方地址 |
---
## 架构
```
server/
index.js — Express app setup, router mounts
auth.js — JWT auth, RBAC ranks, session
routes/ — 17 Express route modules (one per domain)
db/ — Data stores (jsonStore / sqliteStore / orgSettingsStore / …)
ai/ — Semantic search (embedder, embeddingStore, lexicalSearch)
reports.js — Report generation logic
ui/
index.html — SPA shell (Atlassian Dark Theme)
app.js — All render functions, ~6000 lines vanilla JS
style.css — CSS variables, dark theme
data/ — JSON files / SQLite DB (gitignored)
docs/
ISMS-build-documentation.md — Full architecture reference
architecture/ — C4 diagrams, data model, OpenAPI 3.0.3 spec
tests/ — Jest + Supertest (176 tests, --runInBand)
```
- **认证:** JWT cookie(`sm_session`)、bcrypt 密码、TOTP 双因素认证(可在组织范围内强制执行)
- **RBAC:** `reader` → `editor` / `dept_head` → `contentowner` / `auditor` → `admin`
- **持久化:** JSON 文件(默认,推荐)或 SQL 数据库:通过 `better-sqlite3` 使用 SQLite、MariaDB/MySQL、PostgreSQL
- **AI:** 可选的本地 Ollama(nomic-embed-text);关键词搜索始终作为回退方案可用
- **审计日志:** 记录每一次创建/更新/删除/登录操作,可筛选、可导出
参见 [`docs/architecture/`](https://github.com/coolstartnow/isms-builder/blob/main/docs/architecture) 了解 C4 图、完整数据模型和 OpenAPI 3.0.3 规范(80+ 个端点)。
---
## 运行测试
> **注意:** `tests/` 下的测试套件是作者的个人开发测试,随项目一同发布以保持透明度。它**不**属于应用程序本身的一部分,运行应用**不**需要它。这些测试覆盖内部 API 行为,并使用仅存在于隔离测试环境中的硬编码测试凭据——它们与任何生产或演示数据均无关联。
```bash
npm test # runs all 423 tests
npm run preflight # exactly what CI gates on (tests + pinning + audit)
npm test -- --verbose # with test names
```
测试使用隔离的临时目录——不会触碰任何生产数据。
---
## 贡献
非常欢迎贡献!请参阅 [CONTRIBUTING.md](https://github.com/coolstartnow/isms-builder/blob/main/CONTRIBUTING.md) 了解:
- 开发环境搭建(5 分钟即可完成首次测试运行)
- 代码风格与约定
- 如何提交高质量的 issue 或 PR
**发现了安全问题?** 请不要公开提交 issue——请使用
[私密漏洞报告](https://github.com/coolstartnow/isms-builder/security/advisories/new)。
[SECURITY.md](https://github.com/coolstartnow/isms-builder/blob/main/SECURITY.md) 描述了范围、安全港原则以及可以合理预期的事项。
**适合新手的 issue** 在 issue 跟踪器中标记为 [`good first issue`](https://github.com/coolstartnow/isms-builder/issues?q=label%3A%22good+first+issue%22)。
---
## 路线图
| 状态 | 功能 |
|---|---|
| ✅ 已完成 | 语义搜索(Ollama / nomic-embed-text) |
| ✅ 已完成 | SQLite 后端、Docker、CI/CD |
| ✅ 已完成 | GDPR 删除日志邮件提醒 |
| ✅ 已完成 | 多语言演示包(DE / EN / FR / NL / HU / ET) |
| ✅ 已完成 | 审计发现模块,含行动计划(V 1.37.2.0) |
| ✅ 已完成 | FR/NL 指南翻译 + 管理员语言配置(V 1.37.2.0) |
| ✅ 已完成 | MariaDB/MySQL 后端(`STORAGE_BACKEND=mariadb`,V 1.37.2.1) |
| ✅ 已完成 | 扫描器 → 风险草稿(Greenbone/OpenVAS XML + PDF 导入,V 1.37.2.0) |
| ✅ 已完成 | 策略确认——员工以数字化方式确认策略,并保留审计追踪(V 1.37.2.0) |
| ✅ 已完成 | 指南 CRUD——创建、编辑并上传自有文档(V 1.37.2.0) |
| ✅ 已完成 | 指南搜索——跨类别全文搜索并显示摘录(V 1.37.2.0) |
| ✅ 已完成 | 资产保护目标——CIA + 真实性(1–4)、依赖关系及 BSI 最大原则继承(V 1.37.2.0) |
| ✅ 已完成 | NIS2 第 21 条治理检查清单(30 项)及第 23 条报告截止期限,含自动提醒(V 1.37.2.0) |
| ✅ 已完成 | PostgreSQL 后端(`STORAGE_BACKEND=pg`)——与 MariaDB 相同的 Knex 存储层,已针对真实 PostgreSQL 17 实例验证,包括完整的 `docker compose` 路径(V 1.37.5) |
| ✅ 已完成 | ownCloud / Nextcloud 集成——已批准的策略通过 WebDAV 自动发布为 PDF,可选收藏/公开链接可见性,已针对真实 NextcloudPi 实例实时验证(#66,V 1.37.5.1) |
| ✅ 已完成 | 每次发布后将 Docker 镜像发布至 GitHub Container Registry(`ghcr.io/coolstartnow/isms-builder`,`linux/amd64` + `linux/arm64`,带签名的构建来源)——由 @bucherfa 贡献(#71,V 1.40.0)。维护成本试行:若维护负担超出预期,将再次移除。 |
| ✅ 已完成 | AI 策略助手——Ollama 根据标题 + 类型 + 语言为任意文档类型(策略、程序、风险策略、SoA、事件、发布)起草内容(#87,V 1.60.0) |
| ✅ 已完成 | Android 应用,支持离线使用与数据同步——同步账户、二维码设置、按模块权限(V 1.76.0) |
| ✅ 已完成 | 审计管理——带检查清单的审计、基于不符合项的发现、年度审计计划 |
| ✅ 已完成 | 措施登记册——风险处置、发现行动、治理措施和 TOM 的统一数据集(V 1.80.0) |
| 🔜 下一步 | 可审计的删除——已删除记录永久保留,GDPR 删除改为匿名化而非移除,审计日志完整性审查 |
| 🔜 下一步 | 定时报告——通过电子邮件发送每周/每月合规报告 |
| 🔜 下一步 | 审计日志异常检测(LLM 批处理) |
| 🚀 后续 | 定量风险评分(€ 值,受 FAIR 启发) |
| 🚀 后续 | 审计员协作门户——为审计员提供外部只读访问 |
| 🚀 后续 | 策略差距分析(LLM) |
---
[Read more](https://github.com/coolstartnow/isms-builder)









