# EntraFalcon
EntraFalcon 是一款基于 PowerShell 的评估工具,供渗透测试人员、安全分析师和系统管理员评估 Microsoft Entra ID 环境的安全态势。
EntraFalcon 以易用性为设计目标,可在 PowerShell 5.1 和 7 上运行,支持 Windows 和 Linux,无需额外的 PowerShell 模块、额外安装或 Microsoft Graph API 同意授权。
该工具有助于发现特权对象、潜在高风险分配以及常被忽视的条件访问配置错误,例如:
- 对高权限组或应用程序拥有控制权的用户
- 拥有过度权限(例如 Microsoft Graph API、Azure 角色)的外部或内部企业应用程序
- 直接在资源上拥有 Azure IAM 角色分配的用户
- 从本地同步的特权账户
- 非活跃用户或不具备 MFA 能力的用户
- 用于敏感分配(例如条件访问排除项、订阅所有者或特权组的合格成员)的未受保护组
发现结果以交互式 HTML 报告呈现,以支持高效探索和分析。
## 🚀 功能特性
- 简单的 PowerShell 脚本,兼容 PowerShell 5.1 和 7。可在 Windows 和 Linux 上运行
- 内置身份验证,支持多种方法
- 使用具有预同意范围的 Microsoft 第一方应用程序,以绕过 Graph API 同意提示
- 生成可导航的 HTML 报告,支持筛选、排序、数据导出等
- 执行超过 90 项自动化检查,并在安全发现报告中汇总结果
- 包括针对弱租户配置以及高风险对象属性或权限的检查
- 提供严重性评级以及问题描述、潜在威胁和修复指导
- 列出受影响对象,并直接链接到其详细报告以供进一步调查
- 执行基本的影响、可能性和风险评分,以突出显示保护薄弱的高权限对象并对数据进行排序。
- 针对高风险配置和提升的权限显示警告
- 枚举 Entra ID 对象,包括:
- 用户(包括代理用户)
- 组
- 企业应用程序
- 应用注册
- 托管标识
- 代理身份
- 代理身份蓝图主体
- 代理身份蓝图
- PIM 分配:
- 用于 Entra 角色的 PIM
- 用于组的 PIM
- 用于 Azure 角色的 PIM
- Entra 角色分配
- Azure 角色分配
- Intune RBAC 分配
- 访问包
- 权利管理目录
- 目录 RBAC
- 条件访问策略
- 管理单元
- PIM 设置:
- 用于 Entra 角色的 PIM
- 用于组的 PIM(仅 BroCi 身份验证)
## ✅ 要求
|类型|权限|是否必需|缺失时的影响|
|-|-|-|-|
|Entra ID 角色|全局读取者|是|无法运行脚本|
|Azure 角色|读取者:在每个管理组或订阅上|否|无法评估 Azure IAM 分配|
此外,你必须能够从运行该工具的设备的 Microsoft Graph API 进行身份验证,并可选择对 Azure ARM API 进行身份验证。
确保条件访问策略不会阻止你的身份验证。
## ▶️ 使用方法
### 下载 EntraFalcon
要开始使用,请克隆仓库并进入项目目录:```powershell
git clone https://github.com/CompassSecurity/EntraFalcon
cd EntraFalcon
```
注意:您可能需要临时更改 PowerShell 执行策略才能运行该脚本。
请仅对受信任的脚本执行此操作!```
Set-ExecutionPolicy -ExecutionPolicy Unrestricted -Scope Process
```
### 运行 EntraFalcon
EntraFalcon 内置支持 Entra ID 身份验证。使用 `-AuthFlow` 选择身份验证流程。
对于常规评估,请使用以下全量覆盖流程之一:
| 推荐流程 | 最适合 | 平台 | 覆盖范围 |
|-|-|-|-|
| `BroCi` *(默认)* | 交互式 Windows 运行 | Windows | 完整 |
| `BroCiManualCode` | 在其他浏览器中进行身份验证 | Windows、Linux、macOS | 完整 |
| `BroCiToken` | 现有的 Azure Portal 刷新令牌 | Windows、Linux、macOS | 完整 |
| `ServicePrincipal` | 自动化 / CI | Windows、Linux、macOS | 完整 |
`BroCi` 使用一次交互式登录。`BroCiToken` 和 `ServicePrincipal` 不使用交互式登录。回退用户流程可能需要多次交互式登录,因为需要请求单独的资源令牌。
<details>
<summary>回退身份验证流程</summary>
由于缺少预先同意的第一方应用程序,回退流程无法执行完整枚举(`PIM for Groups`、`Access Packages`、`Catalogs`)。因此,它们目前仅作为回退选项保留。
| 流程 | 仅在以下情况使用 | 平台 | 限制 |
|-|-|-|-|
| `AuthCode` | 需要旧版兼容性 | Windows | 部分覆盖。没有独立的 `PIM for Groups`、`Access Packages` 或 `Catalogs` 报告。 |
| `DeviceCode` | 无法进行基于浏览器的身份验证 | Windows、Linux、macOS | 部分覆盖。没有独立的 `PIM for Groups`、`Access Packages` 或 `Catalogs` 报告。部分安全发现检查以降低的深度运行。 |
| `ManualCode` | 必须通过单独的浏览器会话完成身份验证 | Windows、Linux、macOS | 部分覆盖。没有独立的 `PIM for Groups`、`Access Packages` 或 `Catalogs` 报告。 |
</details>
#### 推荐:BroCi 流程(默认 / 仅限 Windows)
BroCi 使用备用第一方应用程序,并且只需要一次交互式登录。
当 *Azure Active Directory PowerShell* 客户端需要分配且必须避免时,它非常有用。```powershell
.\run_EntraFalcon.ps1
```
显式 BroCi 选择:```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCi
```
#### 推荐:BroCi + 手动代码流程```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiManualCode
```
1. 脚本将认证 URL 复制到剪贴板。
2. 将 URL 粘贴到浏览器中(可选地在另一台设备上以支持 SSO)。
3. 打开浏览器开发者工具,在 Network 标签页中启用 `Preserve log`。
4. 完成认证。
5. 在网络日志中搜索 `code=1.`,并将包含该 code 的请求 URL 复制到剪贴板。
6. 按 Enter 继续;脚本从剪贴板读取 code 并完成令牌获取。
#### 推荐:使用令牌的 BroCi
如果已有有效的 Azure Portal 刷新令牌(客户端 c44b4083-3bb0-49c1-b47d-974e53cbdf3c),可以直接使用。
示例:从浏览器获取刷新令牌
1. 打开浏览器开发者工具,在 Network 标签页中启用 Preserve log。
2. 在 https://entra.microsoft.com 进行认证。
3. 在网络日志中搜索 `brk_client_id=c44b4083-3bb0-49c1-b47d-974e53cbdf3c`,并从响应中提取刷新令牌。```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiToken -BroCiToken "1.XXXXXXXXXXX"
```
#### 推荐:服务主体
使用 OAuth2 客户端凭据授予方式以已注册应用程序的身份进行身份验证——无需用户交互。
适用于重复的自动化执行。
需要具有 `Application` 类型 Graph API 权限的自定义 Entra 应用注册(见下文)。
**使用客户端密钥:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPClientSecret "<Secret>"
```
**使用 PFX 证书:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePath "C:\certs\app.pfx"
```
对于受密码保护的 PFX,请添加 `-SPCertificatePassword (Read-Host -Prompt "Certificate password" -AsSecureString)`。
**使用 PEM 证书 + 私钥(仅限 PowerShell 7+):**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePemPath "C:\certs\cert.pem" -SPPrivateKeyPemPath "C:\certs\key.pem"
```
对于加密的私钥,添加 `-SPPrivateKeyPemPassword (Read-Host -Prompt "Private key password" -AsSecureString)`。
##### 所需应用注册权限
在应用注册上授予以下 **Application** 权限(非 Delegated),并为其授予管理员同意:
| 权限 | 类型 |
|---|---|
| `AdministrativeUnit.Read.All` | Application |
| `AgentIdentity.Read.All` | Application |
| `AgentIdentityBlueprint.Read.All` | Application |
| `AgentIdentityBlueprintPrincipal.Read.All` | Application |
| `Application.Read.All` | Application |
| `AuditLog.Read.All` | Application |
| `Device.Read.All` | Application |
| `EntitlementManagement.Read.All` | Application |
| `Group.Read.All` | Application |
| `Organization.Read.All` | Application |
| `Policy.Read.All` | Application |
| `PrivilegedAccess.Read.AzureADGroup` | Application |
| `RoleManagement.Read.Directory` | Application |
| `RoleManagementPolicy.Read.AzureADGroup` | Application |
| `User.Read.All` | Application |
| `DeviceManagementRBAC.Read.All` | Application |
此外,在根管理组(或每个相关订阅)上为服务主体分配 **Azure Reader** 角色,并可选地在 Entra ID 中分配 **Global Reader** 角色(按用户 MFA 状态所需)。
#### 回退方案:授权码流(仅限 Windows)```powershell
.\run_EntraFalcon.ps1 -AuthFlow AuthCode
```
#### 回退方案:设备代码流
在加固环境中,它通常受条件访问限制。
使用 `DeviceCode` 时,会以降低的深度运行两项安全发现检查(`CAP-004` 和 `CAP-005`)。```powershell
.\run_EntraFalcon.ps1 -AuthFlow DeviceCode
```
#### 回退方案:授权码 + 手动代码流程```powershell
.\run_EntraFalcon.ps1 -AuthFlow ManualCode
```
1. 脚本将认证 URL 复制到剪贴板。
2. 将 URL 粘贴到浏览器中(可选地在另一台设备上以支持 SSO)。
3. 完成认证。
4. 从浏览器地址栏复制最终重定向 URL(包含授权码)到剪贴板。
5. 按 Enter 继续;脚本从剪贴板读取授权码并完成令牌获取。
### 其他参数
#### 包含微软拥有的企业应用
默认情况下,官方微软企业应用会从评估中排除以减少噪音。要将它们包含在枚举和分析中,请使用 `-IncludeMsApps` 开关:```powershell
.\run_EntraFalcon.ps1 -IncludeMsApps
```
#### 跳过 PIM for Groups 评估
使用 `-SkipPimForGroups` 开关可跳过 PIM for Groups 的预收集和增强。
这也会跳过独立的 `PIM for Groups` 设置报告。```powershell
.\run_EntraFalcon.ps1 -SkipPimForGroups
```
#### 其他可选参数
| 参数 | 描述 | 默认值 |
|---------------------- |----------------------------------------------------------------------------------------------------------------------------------|---------------------------------------------------|
| **UserAgent** | 用于向令牌终结点和 API 调用发送请求的 User-Agent。 | `EntraFalcon` |
| **DisableCAE** | 禁用请求持续访问评估 (CAE) 令牌。 | `false` |
| **Tenant** | 指定要针对其进行身份验证的租户(ID 或域)。在评估非账户主租户的其他租户时非常有用。 | `账户的主租户` |
| **OutputFolder** | 存储报告的输出文件夹。 | `Results_%TenantName%_YYYYMMDD_HHMM` |
| **LimitResults** | 限制报告中的组和用户数量(按风险排序后)。适用于大型租户。 | - |
| **LogLevel** | 控制运行时 CLI 日志记录的详细程度。支持的值:`Off`(默认)、`Verbose`、`Debug`、`Trace`。 | `Off` |
| **ApiTop** | 设置请求的 Graph API 页面大小(每个响应的对象数)。较低的值可以降低超时风险 (HTTP 504),但会增加请求数量。 | `999`(有效范围:5–999) |
| **AuthFlow** | 首选的身份验证流选择器。值:`BroCi`(默认)、`AuthCode`、`DeviceCode`、`ManualCode`、`BroCiManualCode`、`BroCiToken`、`ServicePrincipal`。 | `BroCi` |
| **BroCiToken** | 用于 `AuthFlow BroCiToken` 的 Azure 门户 **刷新令牌**。 | - |
| **SPClientId** | 服务主体的应用程序(客户端)ID。`-AuthFlow ServicePrincipal` 必需。 | - |
| **SPClientSecret** | 服务主体的客户端密钥。与 `-AuthFlow ServicePrincipal` 一起使用。 | - |
| **SPCertificatePath** | 用于服务主体身份验证的 PFX/P12 证书文件的路径。 | - |
| **SPCertificatePassword** | 由 `-SPCertificatePath` 指定的 PFX 证书的密码(`SecureString`)。 | - |
| **SPCertificatePemPath** | PEM 证书文件的路径。与 `-SPPrivateKeyPemPath` 一起使用。 | - |
| **SPPrivateKeyPemPath** | 与 `-SPCertificatePemPath` 匹配的 PEM 私钥文件的路径。 | - |
| **SPPrivateKeyPemPassword** | 由 `-SPPrivateKeyPemPath` 指定的 PEM 私钥的密码(`SecureString`)。 | - |
| **Csv** | 除 TXT/HTML 报告文件外,还启用写入 CSV 报告文件。 | `false` |
| **ExportCapUncoveredUsers** | 对于每个启用了用户目标的条件访问策略,导出一个 CSV,列出**未**被该策略覆盖的用户。文件写入输出目录中的 `ConditionalAccessPolicies_UncoveredUsers` 子文件夹。 | `false` |
| **ExportFindingsJson** | 在运行结束时将所有安全发现导出为 JSON。 | `false` |
| **ExportDataJson** | 将丰富的报告和支持数据集作为原始 JSON 数据文件导出到 `Data_Json` 下;运行元数据可在 `Summary.json` 中获取。 | `false` |
| **DebugObjectDump** | 将最终的内存中报告对象作为 CLIXML 导出到 `Debug_ObjectDump`,用于故障排除和测试。 | `false` |
## 📊 一些示例报告
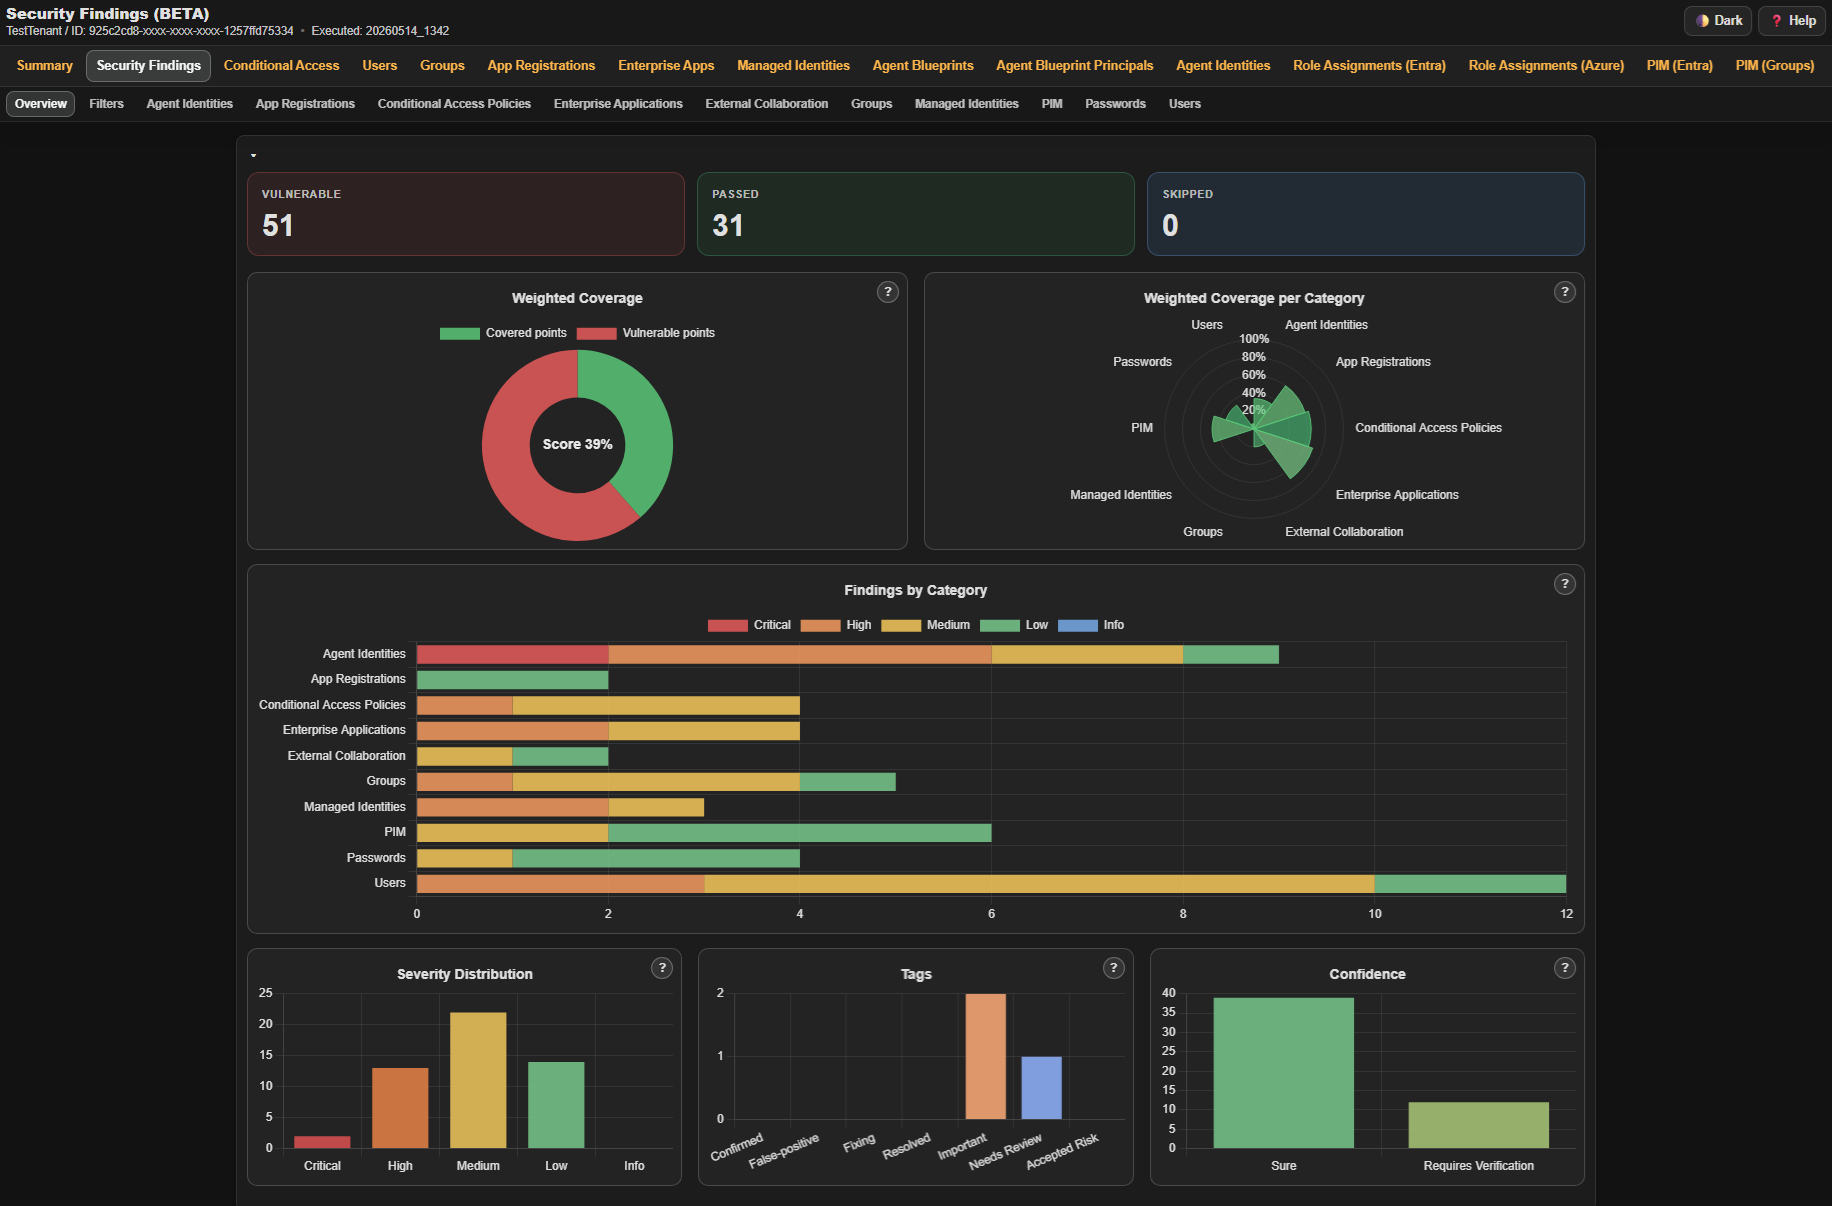
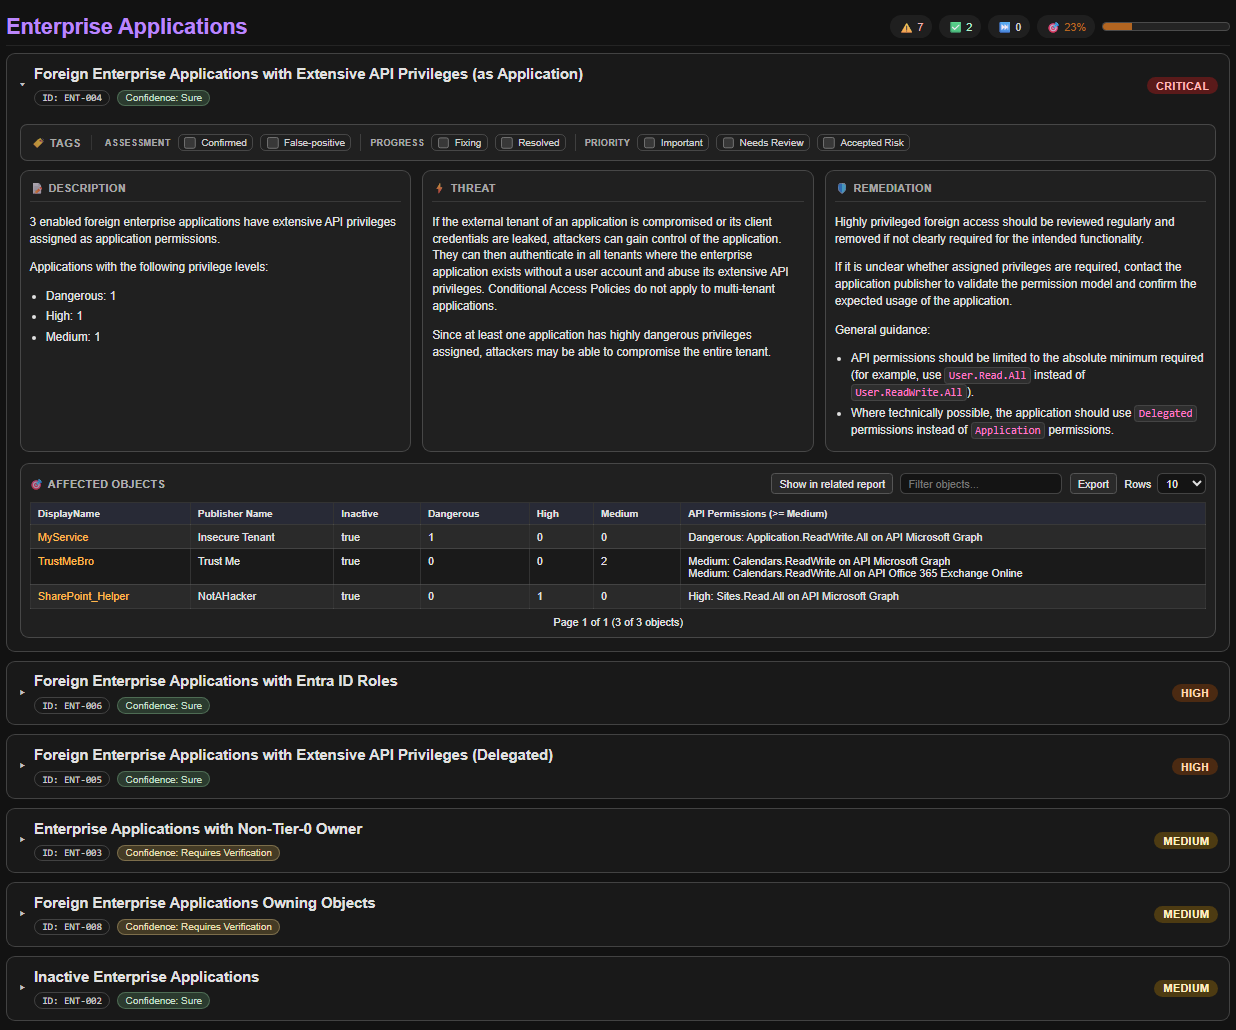
### 安全发现报告
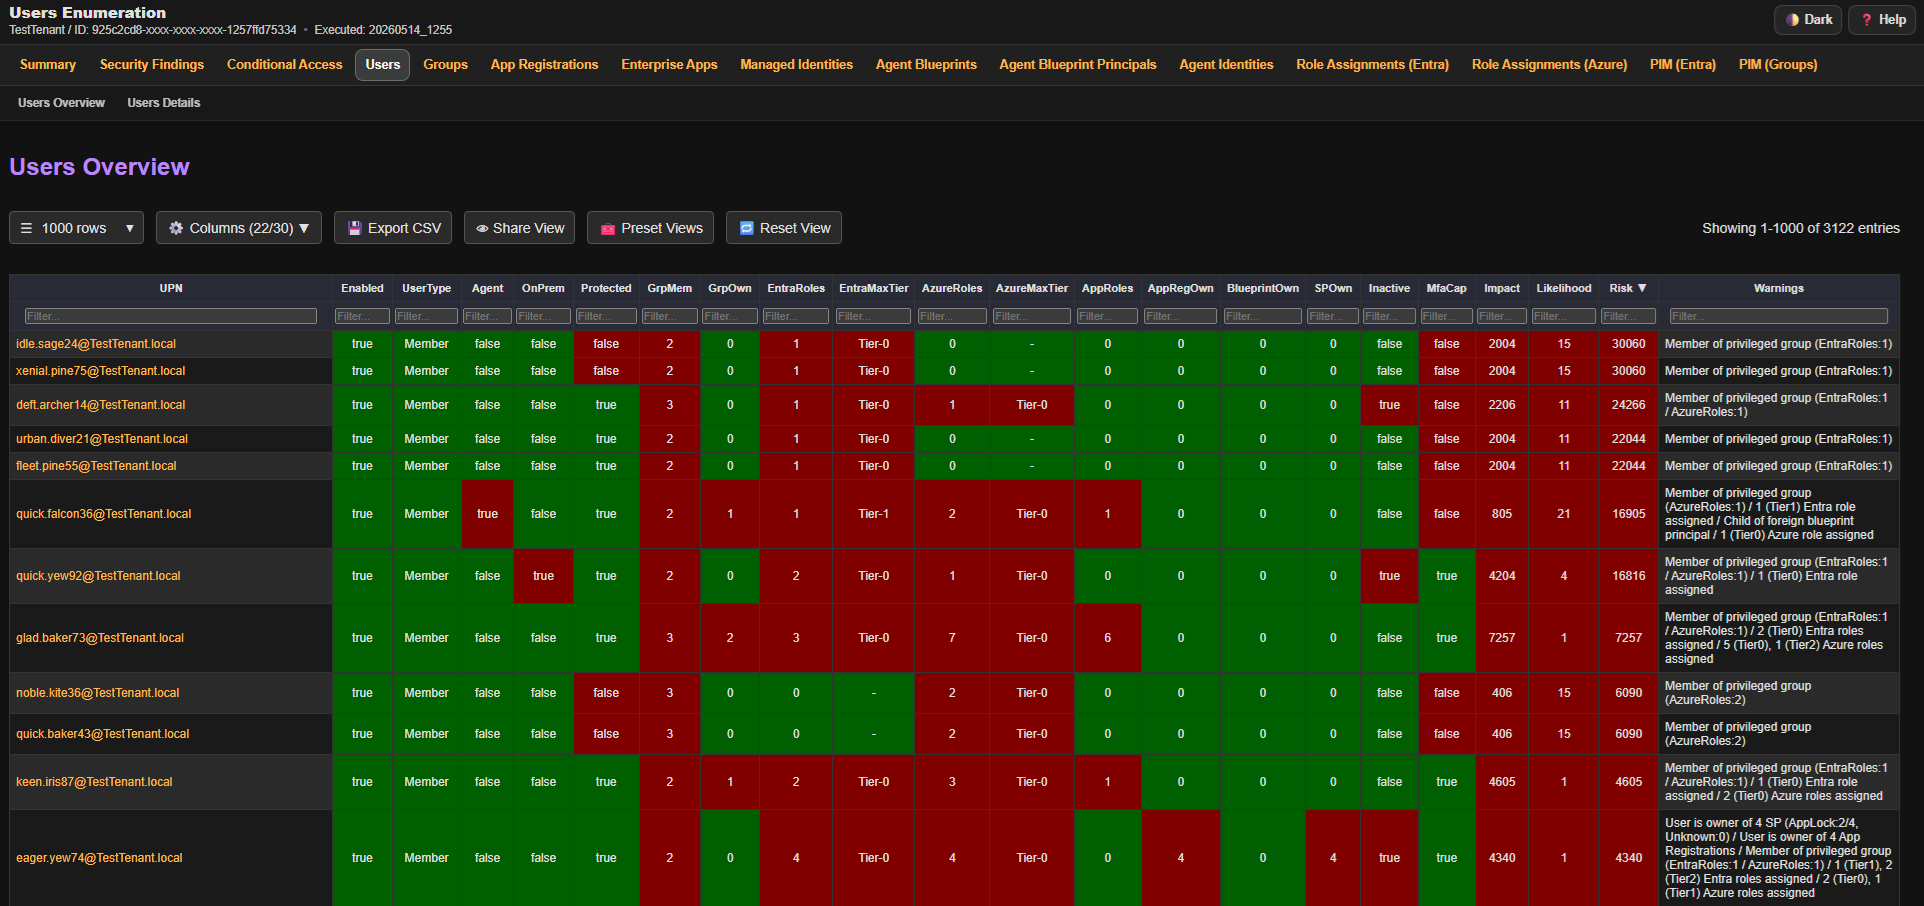
### 用户
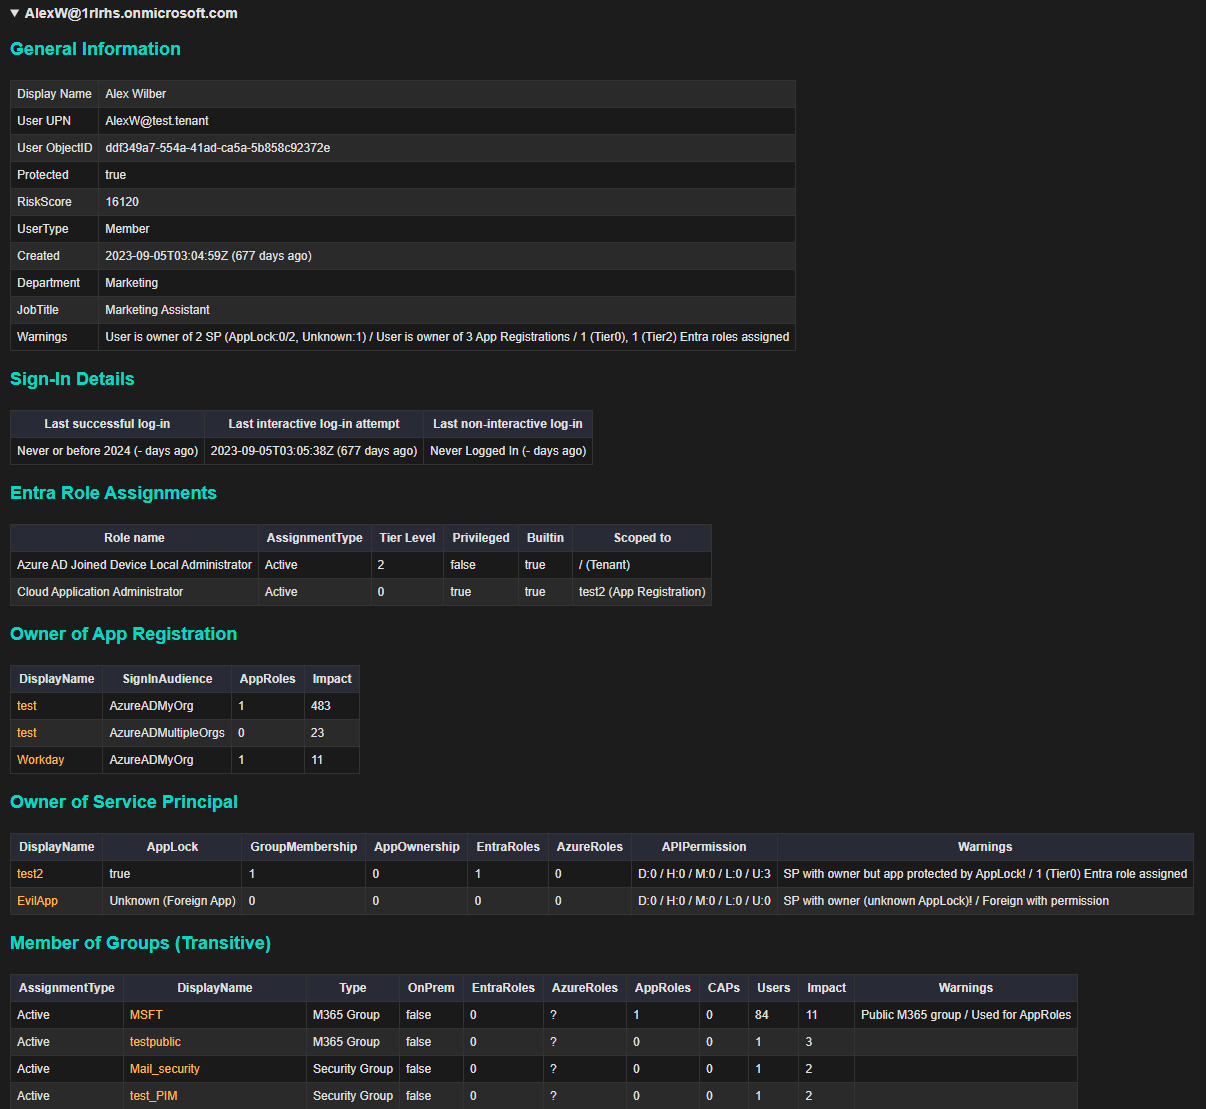
### 用户(详细信息部分)
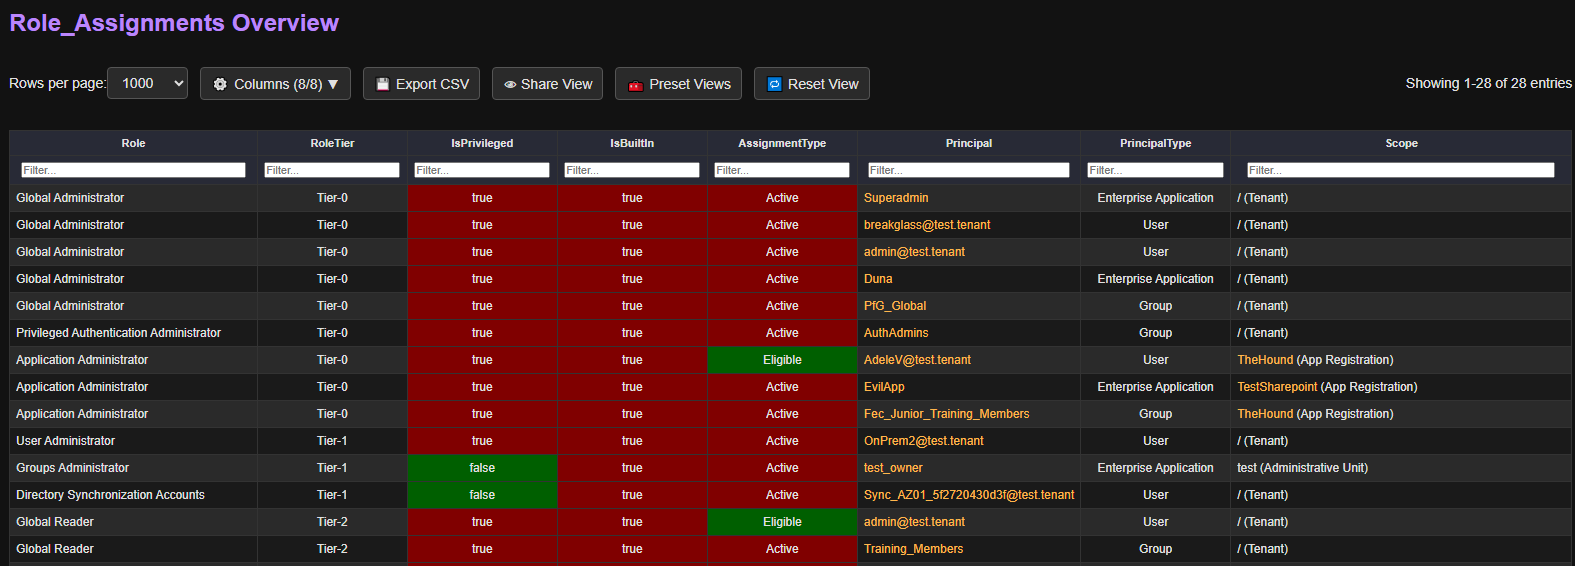
### Entra ID 角色
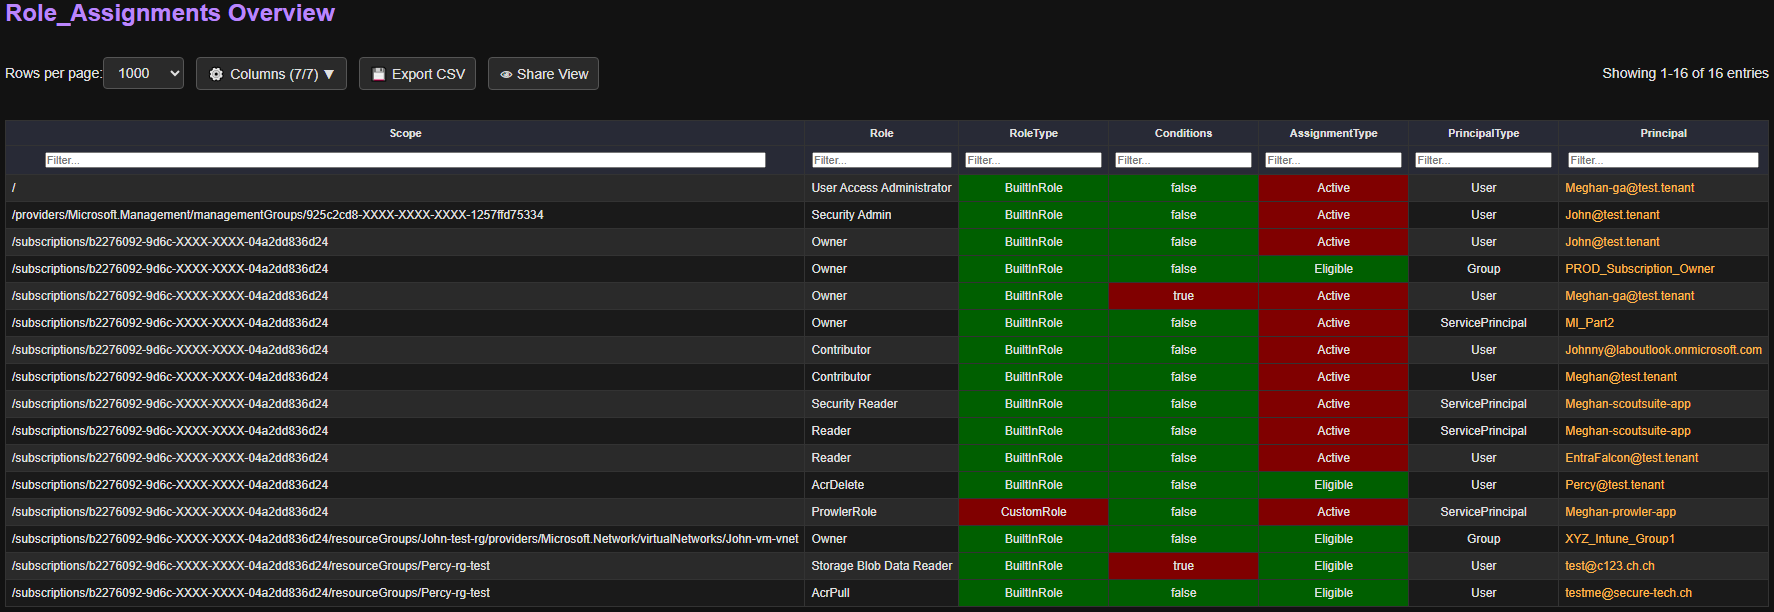
### Azure 角色
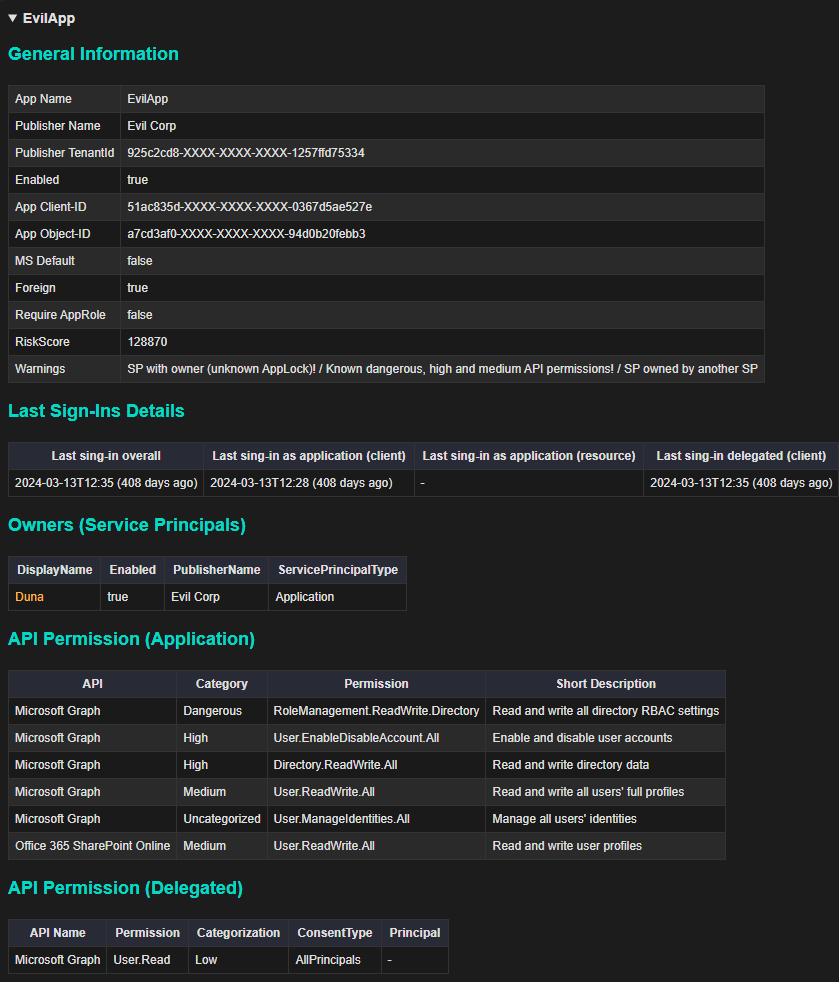
### 企业应用程序(详细信息部分)
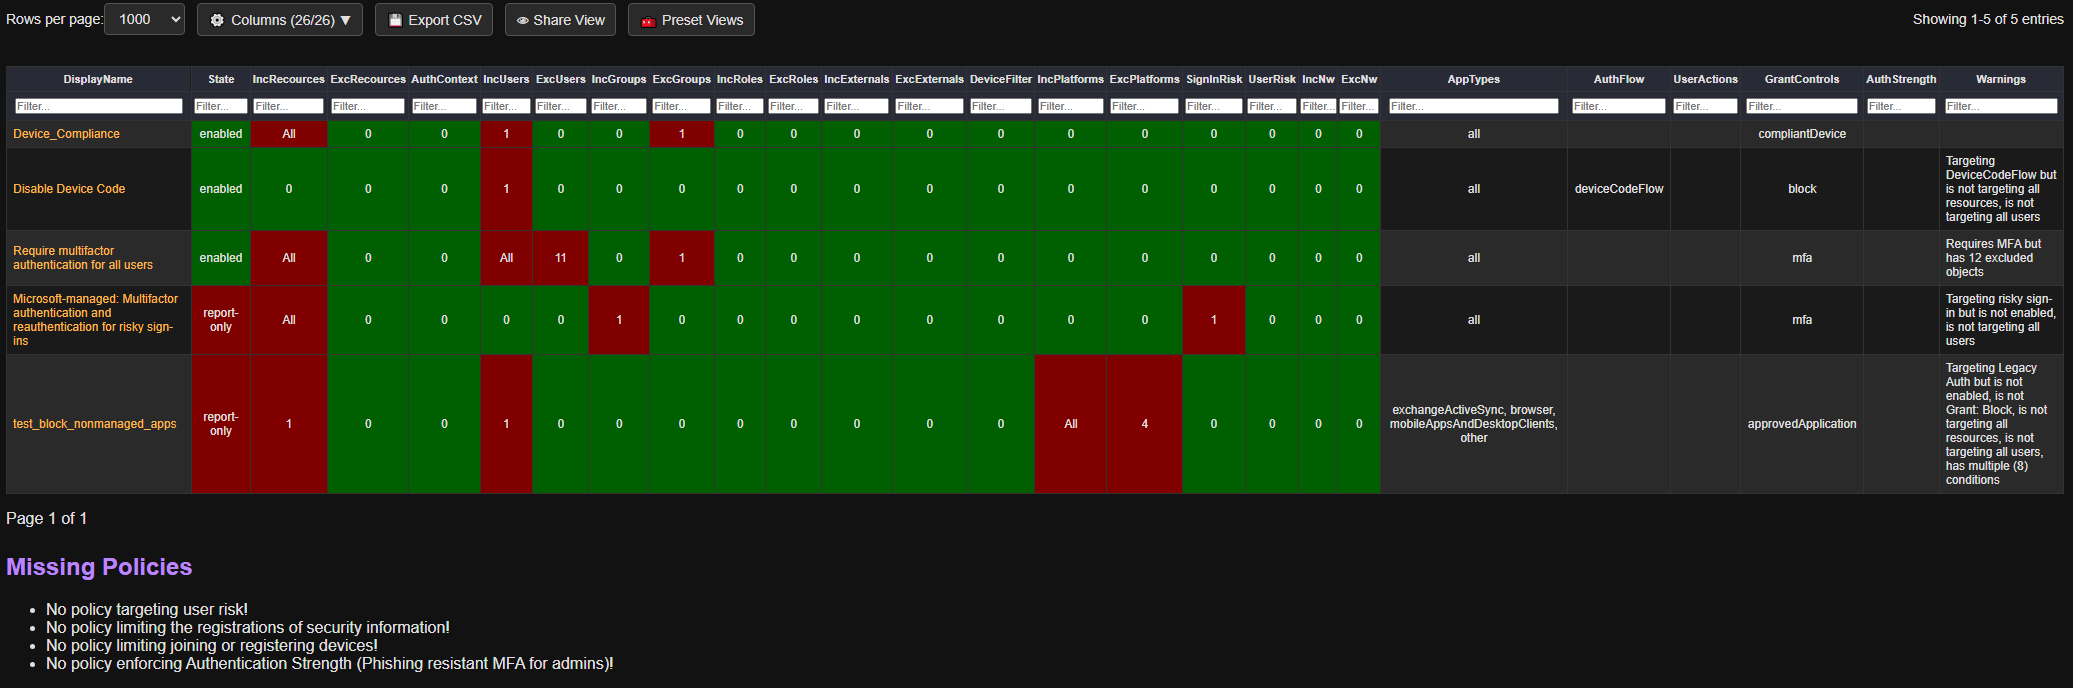
### 条件访问策略
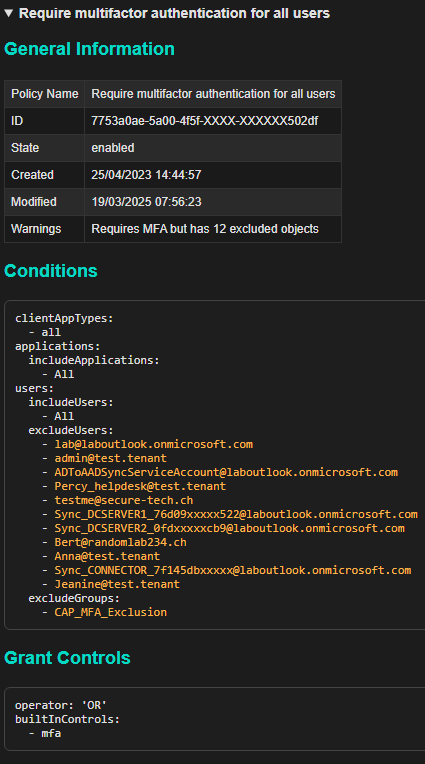
### 条件访问策略(详细信息部分)
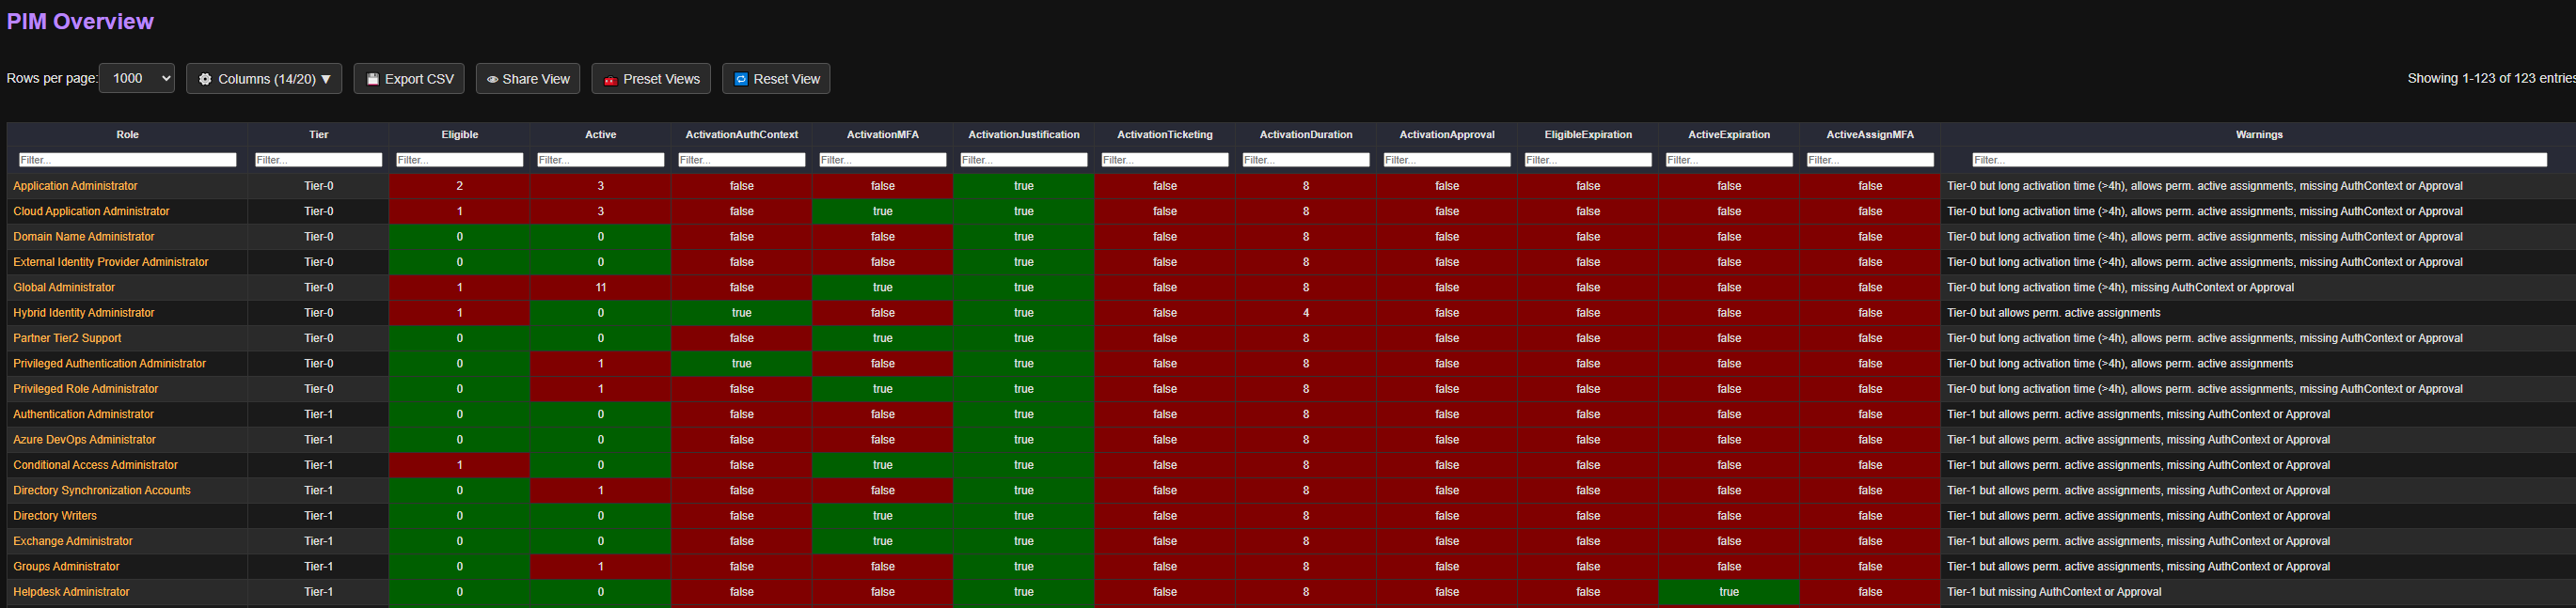
### PIM 角色设置 (Entra)
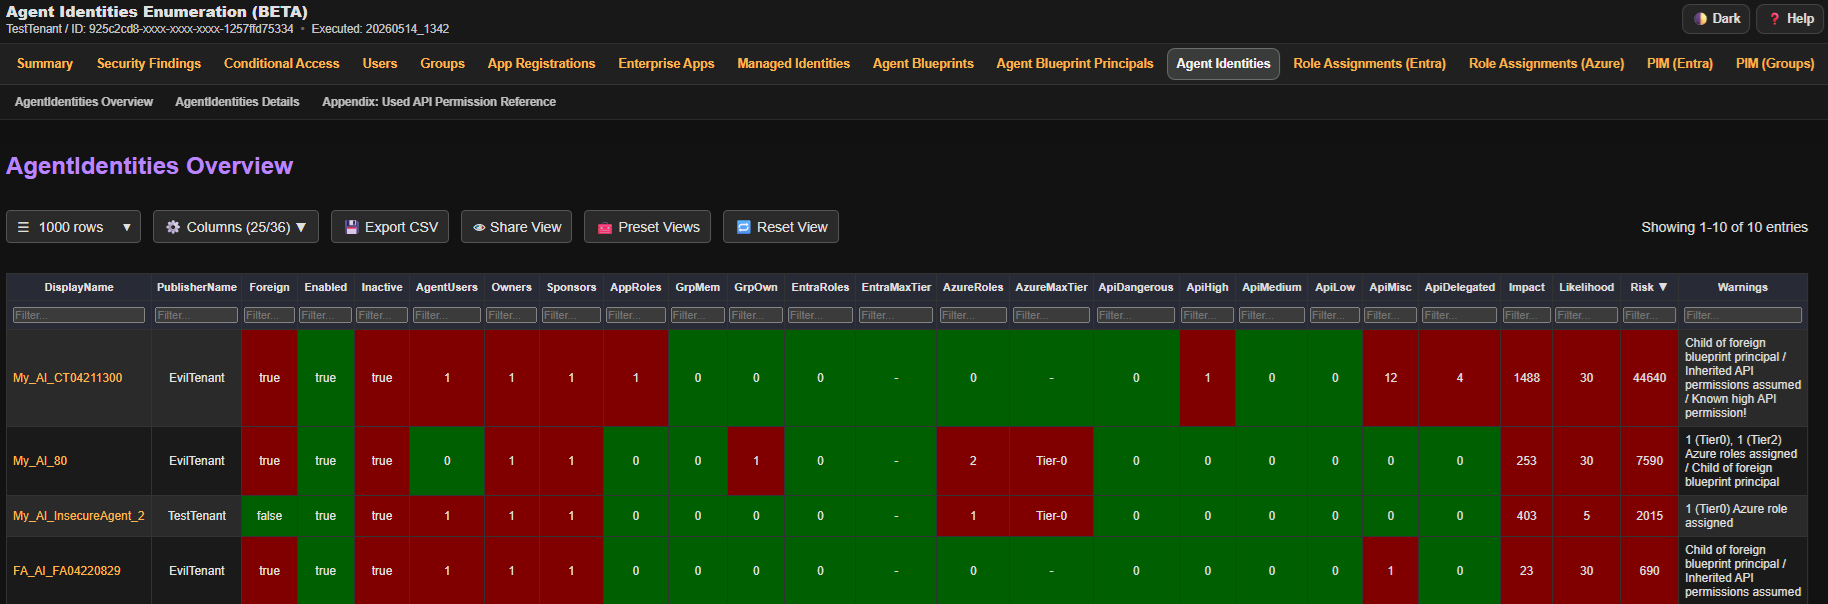
### 代理标识
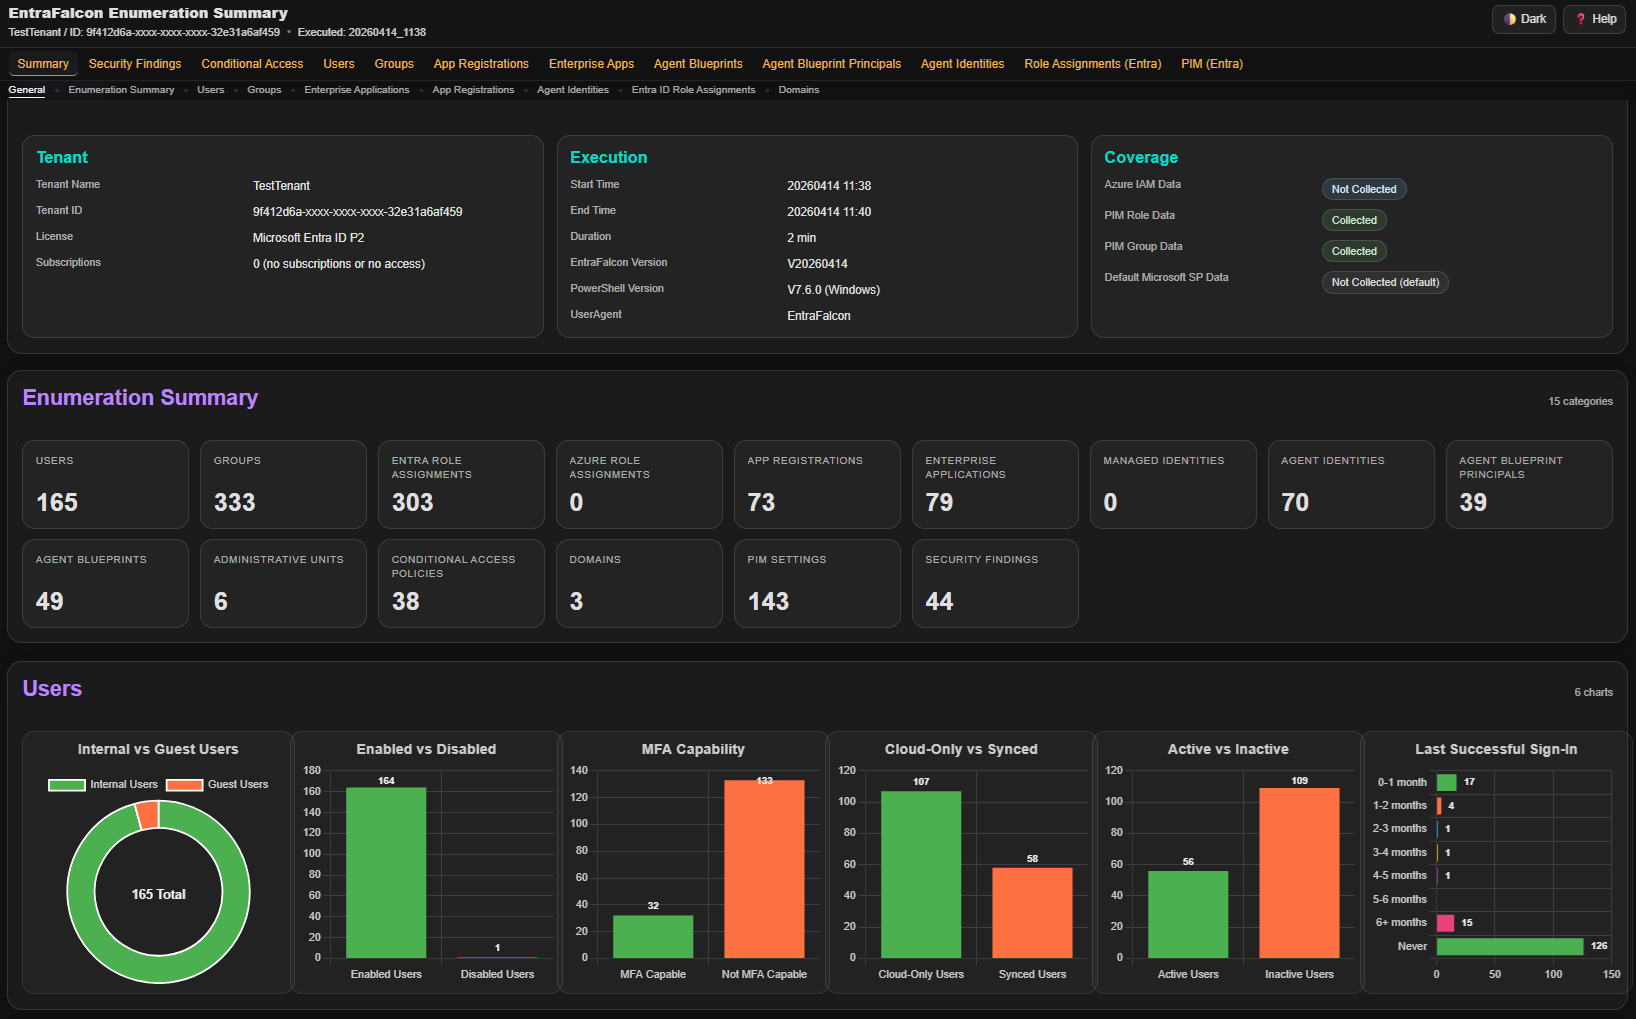
### 枚举摘要
## 📑 HTML 报告
### **常规**
- 点击 ⚙️ **Columns** 按钮以显示或隐藏特定列。
- 点击 💾 **Export** 以下载 CSV/JSON 或复制当前可见数据的 CSV/TSV/JSON。
- 点击 👁 **Share View** 以将筛选器、排序和列选择复制为可共享的链接。
- 点击 🧰 **Preset Views** 以应用预配置的筛选器和列选择。
- 点击 🔄 **Reset View** 以将视图重置为默认值。
- 点击对象名称可跳转到详细信息,即使在其他报告中也是如此。
- 使用内部导航时,按浏览器的后退按钮返回。
- 某些表头字段在鼠标悬停时显示帮助文本。
- 点击表头对数据进行排序。
- Alt+点击主表列标题可快速隐藏该列。
- Alt+点击主表内容行可临时隐藏它。使用隐藏行标签或 Reset View 再次显示隐藏的行。
### **筛选**
- 如果未指定运算符,筛选默认为*包含*。
- 使用 `=` 进行精确匹配。
- 使用 `^` 表示*开头为*(例如 `^Mallory`)。
- 使用 `$` 表示*结尾为*(例如 `$domain.ch`)。
- 支持比较运算符如 `>`、`<`、`>=`、`<=`(仅限数值)。
- 筛选器可以通过以 `!` 开头来取反(数值比较除外)。示例:`!Mallory`、`!=Mallory`、`!^Mallory` 或 `!$domain.ch`。
- 使用 `=empty` 匹配空单元格,或使用 `!=empty` 匹配非空单元格。
- 使用 `||` 匹配同一列中的多个值中的任意一个(例如 `Admin || Guest`)。
- 使用 `&&` 要求同一列中匹配多个条件(例如 `!adm && !svc && !sql`)。
- 要在列之间应用 OR 逻辑,请直接在筛选字段中使用 `or_`、`group1_`、`group2_`...。示例:在第 1 列中:`or_>1`,在第 2 列中:`or_!Mallory`
- *注意:* **DisplayName** 列还包含对象的 ID(不可见),因此也可以按 ID 进行筛选。
### **使用 GET 参数的控制**
- *筛选*:使用字段名作为 HTTP GET 参数应用筛选器,例如 `?EntraRoles=>1&Enabled=true`。
要在列之间应用 OR 逻辑,请使用 `or_` 或 `group1_` 前缀(例如 `?or_EntraRoles=>0&or_GrpMem=>0`)。
- *列选择*:使用 `columns` 参数选择要显示的列。示例:`?columns=DisplayName,Owner`。
- *排序*:使用 `sort` 和 `sortDir` 参数对数据进行排序。示例:`?sort=Impact&sortDir=desc` 或 `?sort=OwnerCount&sortDir=asc`。
- *对象详细信息*:使用锚点 (`#`) 和对象 ID 直接跳转到报告中的特定对象,例如 `#%ObjectID%`。
### **评级**
- **影响**:表示对象拥有的权限数量或严重程度。
- **可能性**:表示对象被影响的容易程度或其受保护程度。
- **风险**:计算得分:*影响 × 可能性 = 风险*。
- **重要**:
- 此评分旨在作为基本评估,帮助对表中的条目进行排序和优先级划分。
- 风险得分不能直接在不同对象类型或报告之间进行比较。
- 它不旨在替代完整的风险评估。
## 🔧 底层机制
### 角色分类
Entra ID 和 Azure 角色大致分为不同的层级。此分类会影响分配给这些角色的对象的影响得分。
目标是为拥有更强大角色的用户(例如全局管理员)分配比拥有较不关键角色的用户(例如全局读取者)更高的影响得分,即使两者都被 Microsoft 视为特权角色。
<details>
<summary>Entra ID 角色</summary>
| 角色名称 | 层级 | GUID |
|-----------------------------------------------|------------|----------------------------------------|
| Global Administrator | 0 | 62e90394-69f5-4237-9190-012177145e10 |
| Partner Tier2 Support | 0 | e00e864a-17c5-4a4b-9c06-f5b95a8d5bd8 |
| Privileged Authentication Administrator | 0 | 7be44c8a-adaf-4e2a-84d6-ab2649e08a13 |
| Privileged Role Administrator | 0 | e8611ab8-c189-46e8-94e1-60213ab1f814 |
| Domain Name Administrator | 0 | 8329153b-31d0-4727-b945-745eb3bc5f31 |
| External Identity Provider Administrator | 0 | be2f45a1-457d-42af-a067-6ec1fa63bc45 |
| Hybrid Identity Administrator | 0 | 8ac3fc64-6eca-42ea-9e69-59f4c7b60eb2 |
| Application Administrator | 0 | 9b895d92-2cd3-44c7-9d02-a6ac2d5ea5c3 |
| Cloud Application Administrator | 0 | 158c047a-c907-4556-b7ef-446551a6b5f7 |
| Security Administrator | 0 | 194ae4cb-b126-40b2-bd5b-6091b380977d |
| Agent ID Administrator | 1 | db506228-d27e-4b7d-95e5-295956d6615f |
| AI Administrator | 1 | d2562ede-74db-457e-a7b6-544e236ebb61 |
| Conditional Access Administrator | 1 | b1be1c3e-b65d-4f19-8427-f6fa0d97feb9 |
| Authentication Administrator | 1 | c4e39bd9-1100-46d3-8c65-fb160da0071f |
| Azure DevOps Administrator | 1 | e3973bdf-4987-49ae-837a-ba8e231c7286 |
| Directory Writers | 1 | 9360feb5-f418-4baa-8175-e2a00bac4301 |
| Entra SOC Identity Responder | 1 | 58f930cc-fcf4-4152-852c-1d7dbf502139 |
| Security Operator | 1 | 5f2222b1-57c3-48ba-8ad5-d4759f1fde6f |
| Exchange Administrator | 1 | 29232cdf-9323-42fd-ade2-1d097af3e4de |
| Groups Administrator | 1 | fdd7a751-b60b-444a-984c-02652fe8fa1c |
| Helpdesk Administrator | 1 | 729827e3-9c14-49f7-bb1b-9608f156bbb8 |
| Identity Governance Administrator | 1 | 45d8d3c5-c802-45c6-b32a-1d70b5e1e86e |
| Intune Administrator | 1 | 3a2c62db-5318-420d-8d74-23affee5d9d5 |
| Knowledge Administrator | 1 | b5a8dcf3-09d5-43a9-a639-8e29ef291470 |
| Knowledge Manager | 1 | 744ec460-397e-42ad-a462-8b3f9747a02c |
| Lifecycle Workflows Administrator | 1 | 59d46f88-662b-457b-bceb-5c3809e5908f |
| Directory Synchronization Accounts | 1 | d29b2b05-8046-44ba-8758-1e26182fcf32 |
| On Premises Directory Sync Account | 1 | a92aed5d-d78a-4d16-b381-09adb37eb3b0 |
| Partner Tier1 Support | 1 | 4ba39ca4-527c-499a-b93d-d9b492c50246 |
| Password Administrator | 1 | 966707d0-3269-4727-9be2-8c3a10f19b9d |
| SharePoint Administrator | 1 | f28a1f50-f6e7-4571-818b-6a12f2af6b6c |
| Teams Administrator | 1 | 69091246-20e8-4a56-aa4d-066075b2a7a8 |
| User Administrator | 1 | fe930be7-5e62-47db-91af-98c3a49a38b1 |
| Windows 365 Administrator | 1 | 11451d60-acb2-45eb-a7d6-43d0f0125c13 |
| Yammer Administrator | 1 | 810a2642-a034-447f-a5e8-41beaa378541 |
| Authentication Policy Administrator | 2 | 0526716b-113d-4c15-b2c8-68e3c22b9f80 |
| Azure AD Joined Device Local Administrator | 2 | 9f06204d-73c1-4d4c-880a-6edb90606fd8 |
| Cloud Device Administrator | 2 | 7698a772-787b-4ac8-901f-60d6b08affd2 |
| Global Reader | 2 | f2ef992c-3afb-46b9-b7cf-a126ee74c451 |
| Guest Inviter | 2 | 95e79109-95c0-4d8e-aee3-d01accf2d47b |
| Security Reader | 2 | 5d6b6bb7-de71-4623-b4af-96380a352509 |
| Directory Readers | 2 | 88d8e3e3-8f55-4a1e-953a-9b9898b8876b |
| Teams Reader | 2 | 1076ac91-f3d9-41a7-a339-dcdf5f480acc |
| Reports Reader | 2 | 4a5d8f65-41da-4de4-8968-e035b65339cf |
| Message Center Reader | 2 | 790c1fb9-7f7d-4f88-86a1-ef1f95c05c1b |
| License Administrator | 2 | 4d6ac14f-3453-41d0-bef9-a3e0c569773a |
</details>
<details>
<summary>Azure 角色</summary>
EntraFalcon 对下面列出的角色使用精选评级。当引用的内置或自定义角色没有精选评级时,EntraFalcon 会根据其权限推导出层级。如果无法从可用权限或条件证明存在限制,则该角色保留更谨慎、更高风险的评级。
基础影响为 Tier-0 `300`、Tier-1 `100`、Tier-2 `50`、Tier-3 `10`,未知为 `50`。选定的高影响 Tier-1 角色 ID 使用基础值 `125`。之后应用上下文,由此产生的暴露级别为 Medium `50+`、High `80+` 和 Critical `200+`。
EntraFalcon 使用三种上下文来调整基础影响:
- **范围:** 覆盖租户根、管理组或订阅的分配比资源组或单个资源上的分配具有更大的影响。
- **环境:** 常见的命名模式如 `prod`、`prd`、`dev`、`test` 和 `uat` 有助于区分环境。可能的生产环境会增加得分,可能的非生产环境会降低得分,混合或未知名称则视为中性。
- **资源:** 更大的范围获得更多权重。单个资源计为 1,而确认的空资源组、订阅或管理组则获得较低的得分。
此模型有助于对 Azure 角色分配进行优先级排序以供审查。如果范围或清单信息缺失或不完整,EntraFalcon 会将该部分得分保持中性,而不是假设较低的影响。| 角色名称 | 层级 | GUID |
|--------------------------------------------------------------------|------------|----------------------------------------|
| Owner | 0 | 8e3af657-a8ff-443c-a75c-2fe8c4bcb635 |
| User Access Administrator | 0 | 18d7d88d-d35e-4fb5-a5c3-7773c20a72d9 |
| Contributor | 0 | b24988ac-6180-42a0-ab88-20f7382dd24c |
| Role Based Access Control Administrator | 0 | f58310d9-a9f6-439a-9e8d-f62e7b41a168 |
| Reservations Administrator | 0 | a8889054-8d42-49c9-bc1c-52486c10e7cd |
| Azure Resilience Management Drills Administrator | 0 | c914561b-1575-4601-af9c-a1356bf59818 |
| Azure Resilience Management Drills Assets Administrator | 0 | 5a2ec2f1-2375-4950-9906-59ec1d979249 |
| Azure Resilience Management Drills Target Resource Administrator | 0 | e4c7f620-39b8-4688-bba2-70dd82ef367b |
| Azure Resilience Management Goals Administrator | 0 | a2b7cc47-30ec-462f-a2f4-9ac6e1c266af |
| Security Admin | 1 | fb1c8493-542b-48eb-b624-b4c8fea62acd |
| Virtual Machine Contributor | 1 | 9980e02c-c2be-4d73-94e8-173b1dc7cf3c |
| Virtual Machine Data Access Administrator | 1 | 66f75aeb-eabe-4b70-9f1e-c350c4c9ad04 |
| Virtual Machine Administrator Login | 1 | 1c0163c0-47e6-4577-8991-ea5c82e286e4 |
| Windows Admin Center Administrator Login | 1 | a6333a3e-0164-44c3-b281-7a577aff287f |
| Container Registry Contributor and Data Access Configuration Administrator | 1 | 3bc748fc-213d-45c1-8d91-9da5725539b9 |
| Key Vault Administrator | 1 | 00482a5a-887f-4fb3-b363-3b7fe8e74483 |
| Key Vault Data Access Administrator | 1 | 8b54135c-b56d-4d72-a534-26097cfdc8d8 |
| Managed Identity Contributor | 1 | e40ec5ca-96e0-45a2-b4ff-59039f2c2b59 |
| Managed Identity Federated Identity Credential Contributor | 1 | 7e559ce2-48d7-4b27-9128-fa1b247f1308 |
| Key Vault Secrets Officer | 1 | b86a8fe4-44ce-4948-aee5-eccb2c155cd7 |
| Key Vault Secrets User | 1 | 4633458b-17de-408a-b874-0445c86b69e6 |
| Key Vault Certificates Officer | 1 | a4417e6f-fecd-4de8-b567-7b0420556985 |
| Key Vault Certificate User | 1 | db79e9a7-68ee-4b58-9aeb-b90e7c24fcba |
| Key Vault Crypto Officer | 1 | 14b46e9e-c2b7-41b4-b07b-48a6ebf60603 |
| Key Vault Contributor | 1 | f25e0fa2-a7c8-4377-a976-54943a77a395 |
| Azure Kubernetes Service RBAC Admin | 1 | 3498e952-d568-435e-9b2c-8d77e338d7f7 |
| Azure Kubernetes Service RBAC Cluster Admin | 1 | b1ff04bb-8a4e-4dc4-8eb5-8693973ce19b |
| Azure Kubernetes Service RBAC Writer | 1 | a7ffa36f-339b-4b5c-8bdf-e2c188b2c0eb |
| Azure Kubernetes Service Cluster Admin Role | 1 | 0ab0b1a8-8aac-4efd-b8c2-3ee1fb270be8 |
| Azure Kubernetes Service Contributor Role | 1 | ed7f3fbd-7b88-4dd4-9017-9adb7ce333f8 |
| Azure Arc Kubernetes Admin | 1 | dffb1e0c-446f-4dde-a09f-99eb5cc68b96 |
| Azure Arc Kubernetes Cluster Admin | 1 | 8393591c-06b9-48a2-a542-1bd6b377f6a2 |
| Azure Arc VMware VM Contributor | 1 | b748a06d-6150-4f8a-aaa9-ce3940cd96cb |
| AcrPush | 1 | 8311e382-0749-4cb8-b61a-304f252e45ec |
| Container Registry Repository Writer | 1 | 2a1e307c-b015-4ebd-883e-5b7698a07328 |
| Container Registry Repository Contributor | 1 | 2efddaa5-3f1f-4df3-97df-af3f13818f4c |
| Automation Contributor | 1 | f353d9bd-d4a6-484e-a77a-8050b599b867 |
| Logic App Contributor | 1 | 87a39d53-fc1b-424a-814c-f7e04687dc9e |
| Storage Account Contributor | 1 | 17d1049b-9a84-46fb-8f53-869881c3d3ab |
| Storage Account Key Operator Service Role | 1 | 81a9662b-bebf-436f-a333-f67b29880f12 |
| Reader and Data Access | 1 | c12c1c16-33a1-487b-954d-41c89c60f349 |
| Website Contributor | 1 | de139f84-1756-47ae-9be6-808fbbe84772 |
| Hybrid Server Resource Administrator | 1 | 48b40c6e-82e0-4eb3-90d5-19e40f49b624 |
| SQL Server Contributor | 1 | 6d8ee4ec-f05a-4a1d-8b00-a9b17e38b437 |
| Backup Contributor | 1 | 5e467623-bb1f-42f4-a55d-6e525e11384b |
| Storage File Data Privileged Contributor | 1 | 69566ab7-960f-475b-8e7c-b3118f30c6bd |
| Network Contributor | 1 | 4d97b98b-1d4f-4787-a291-c67834d212e7 |
---
[Read more](https://github.com/compasssecurity/entrafalcon)



