한국어 · English
使用 DirtyFrag(CVE-2026-43284) 漏洞利用,为三星 Galaxy 设备
应用一键临时 root(KernelSU late-load)的工具。
无需 Shizuku、PC、ADB,在应用内直接完成从漏洞利用到 KernelSU late-load 的全过程。
⚠️ 警告
I am not responsible for bricked phones. — 对变砖的手机概不负责。
- 本工具采用不刷写分区的**临时 root(late-load)**方式,因此不会触发 KNOX 保修位。
- 在存在 DirtyFrag 漏洞的内核上运行。在无漏洞或不兼容的内核上,会在 patch/primitive 验证阶段中止,不会进入获取 root 的阶段。
- 请务必仅在您本人拥有的设备上运行。
- 在 root 激活期间,部分应用(金融、政府、DRM 等)可能会检测到 root 并拒绝运行。
- 无任何担保。使用所产生的一切责任均由用户自行承担。
本应用根据 uname 中显示的 Android KMI 系列(androidNN)+ 内核 major.minor 自动选择内核模块(KO)。
androidNN不一定与用户所见的 Android 版本号相同,它指的是uname -r中显示的 Android kernel/KMI 系列。
以下是目前的实测结果。
| 设备 | 型号 | 内核 | 结果 |
|---|---|---|---|
| Galaxy Z Fold8 Ultra | SM-F976N (q8q) | 6.12.58-android16 | ✅ 成功(基准) |
| Galaxy S25 | SM-S931N (pa1q) | 6.6.98-android15 | ✅ 成功 |
| Galaxy S24+ | SM-S926N (e2s) | 6.1.157-android14 | ❌ CBC primitive NO-OP |
6.6.98-android15、6.12.58-android16 可正常工作,而 6.1.157-android14 中确认 CBC primitive 为 NO-OP,无法工作。6.1 = 已修复、6.6 = 存在漏洞。android12-5.10
android13-5.10
android13-5.15
android14-5.15
android14-6.1
android15-6.6
android16-6.12
android17-6.18
应用中内置了对应上述 KMI 的 KO,但并不保证在所有目标设备/固件上都能正常工作。
模块只能在获得 root 之后才能安装。 按以下顺序操作即可。
完成第 4 步后,应用会自动检查模块,若不存在则 弹出 "需要安装模块"通知(+ "打开管理器"按钮)。 请在 KernelSU 管理器 → 模块 中安装 Zygisk-Next、LSPosed(zip)。
返回应用后会自动检测(无需再次点击 [root])。 模块准备就绪后,会弹出 "需要软重启(为使 LSPosed 正常工作)"通知。
点击通知中的 [立即软重启],或在应用主页点击 软重启。 完成后状态会变为 Fully Activated。
如有需要,在设置中开启 开机时自动 root,重启后会自动重新应用 root。
概要:root → 安装模块(通知引导)→ 自动检测 → 软重启(通知/一键)。 即使没有模块,root 阶段也会正常进行,应用不会硬性失败,而是提供通知、引导和一键执行。
su 上下文中干净地执行模块 stage + soft reboot。system_server 的当前 pid 为基准(logcat + lspd verbose,mtime 保护),消除误报/漏报。Enforcing。在设置中开启 开机时自动 root 后,重启后前台服务会自动执行漏洞利用 → 获取 su →
模块 stage,并通过通知显示进度。
自动软重启默认关闭(为防止循环)。 如需激活 LSPosed,请在应用中执行一次软重启。
CBC page-cache primitive is a NO-OP ... Aborting. 等 patch/primitive 验证消息而中止。ksud unload(防止设备宕机)。| 首次使用 root | 软重启 |
|---|---|
 |  |
为动画 WebP,会自动播放。(点击可查看原始尺寸。)
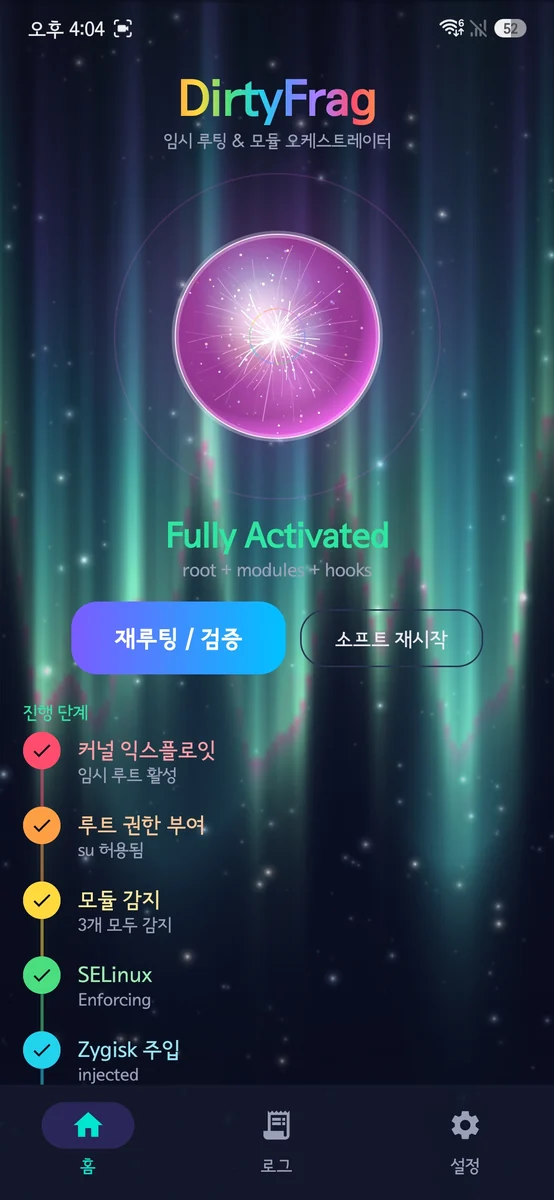
| 主页 | 日志 | 设置 |
|---|---|---|
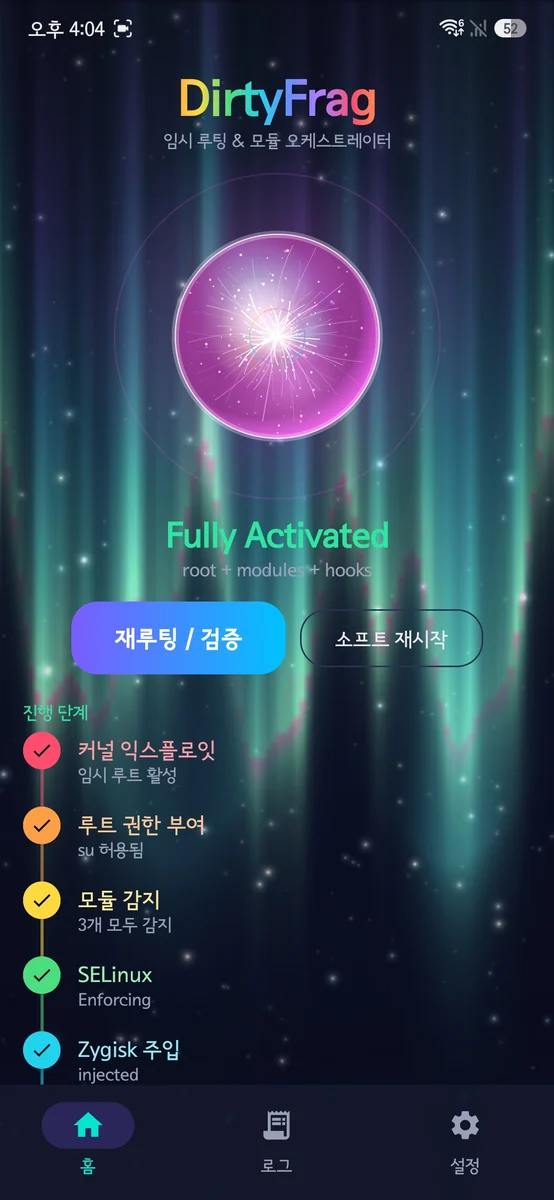 | 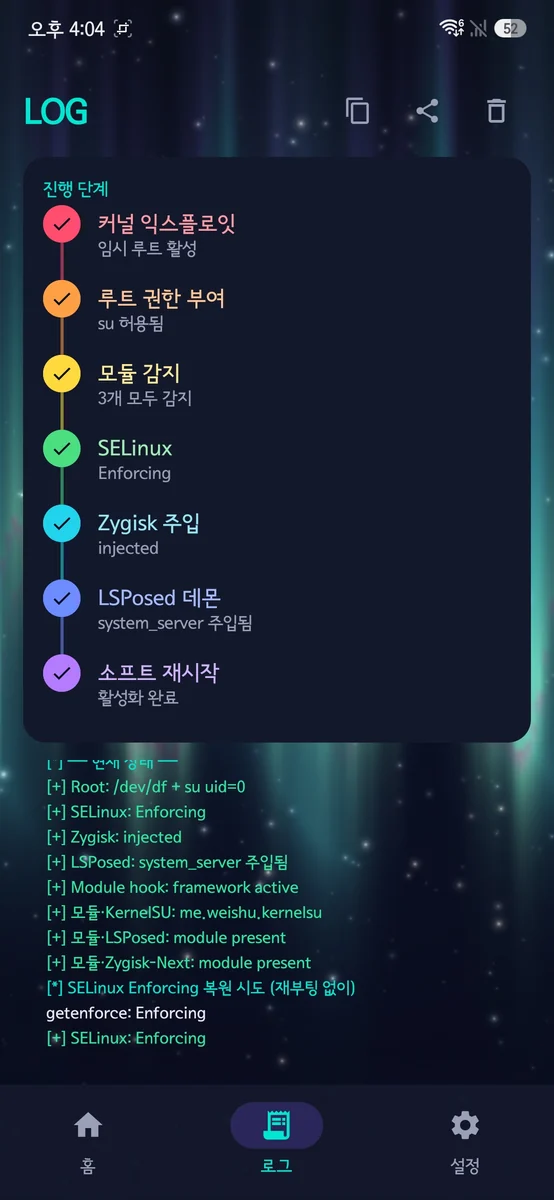 | 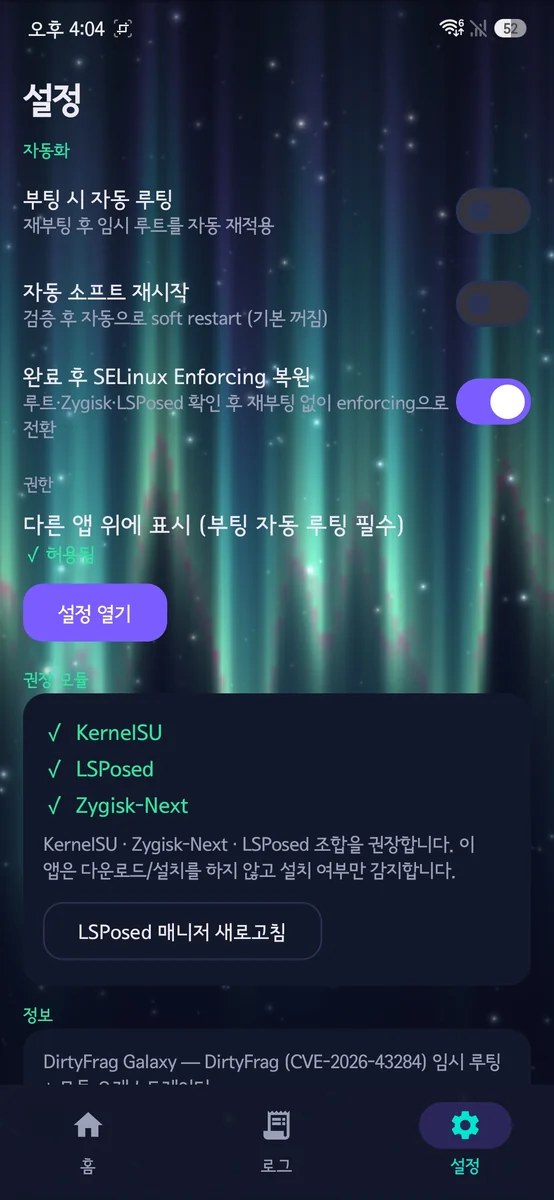 |
要求:JDK 17、Android SDK 36、NDK 27.2.12479018。
JAVA_HOME=/path/to/jdk-17 ./gradlew :app:assembleRelease
# 输出: app/build/outputs/apk/release/dirtyfrag-galaxy.apk
local.properties 不提交(将 sdk.dir 指定为您自己的 SDK)。
发布版 APK 使用仓库中包含的 AOSP testkey
(keystore/testkey.p12,alias testkey,密码 android)签名,
任何人都可以用相同的密钥重新构建。
若用于个人分发或单独发布,
请将 keystore/testkey.p12 替换为您自己的 private release key,并同时修改 signing 配置。
公开 testkey 是用于可复现构建的默认值,并非旨在用作正式分发的签名密钥。
| 资产 | SHA-256(前几位) |
|---|---|
assets/ksud | 63046bf5a6409e5f… |
ko/dirtyfrag-android12-5.10.ko | 8ea7b79bedfba0b5… |
ko/dirtyfrag-android13-5.10.ko | 97b09bac363ce6bf… |
ko/dirtyfrag-android13-5.15.ko | 43e5669315b5d710… |
ko/dirtyfrag-android14-5.15.ko | f96a0d5ac8f43683… |
ko/dirtyfrag-android14-6.1.ko | a05e62319dcac2e7… |
ko/dirtyfrag-android15-6.6.ko | 6658df7da8b2e90a… |
ko/dirtyfrag-android16-6.12.ko | cc4cf69f40d00d6f… |
ko/dirtyfrag-android17-6.18.ko | 32e30b20a71e2ae8… |
本项目基于以下开源项目及研究成果。
ksud)详细的第三方许可证及来源出处请参阅 NOTICE。
本项目自行编写的代码以 Apache License 2.0 发布。 请参阅 LICENSE。
捆绑的第三方组件遵循各自的原始许可证。