Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Xerror — 全自动渗透测试工具 | Kitploit
工具/GitHubGitHub/chudry/xerror
渗透测试框架漏洞扫描器漏洞利用框架漏洞利用后渗透利用渗透测试
GitHubchudry/xerror

Xerror

全自动渗透测试工具

查看仓库
515110185年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

Xerror

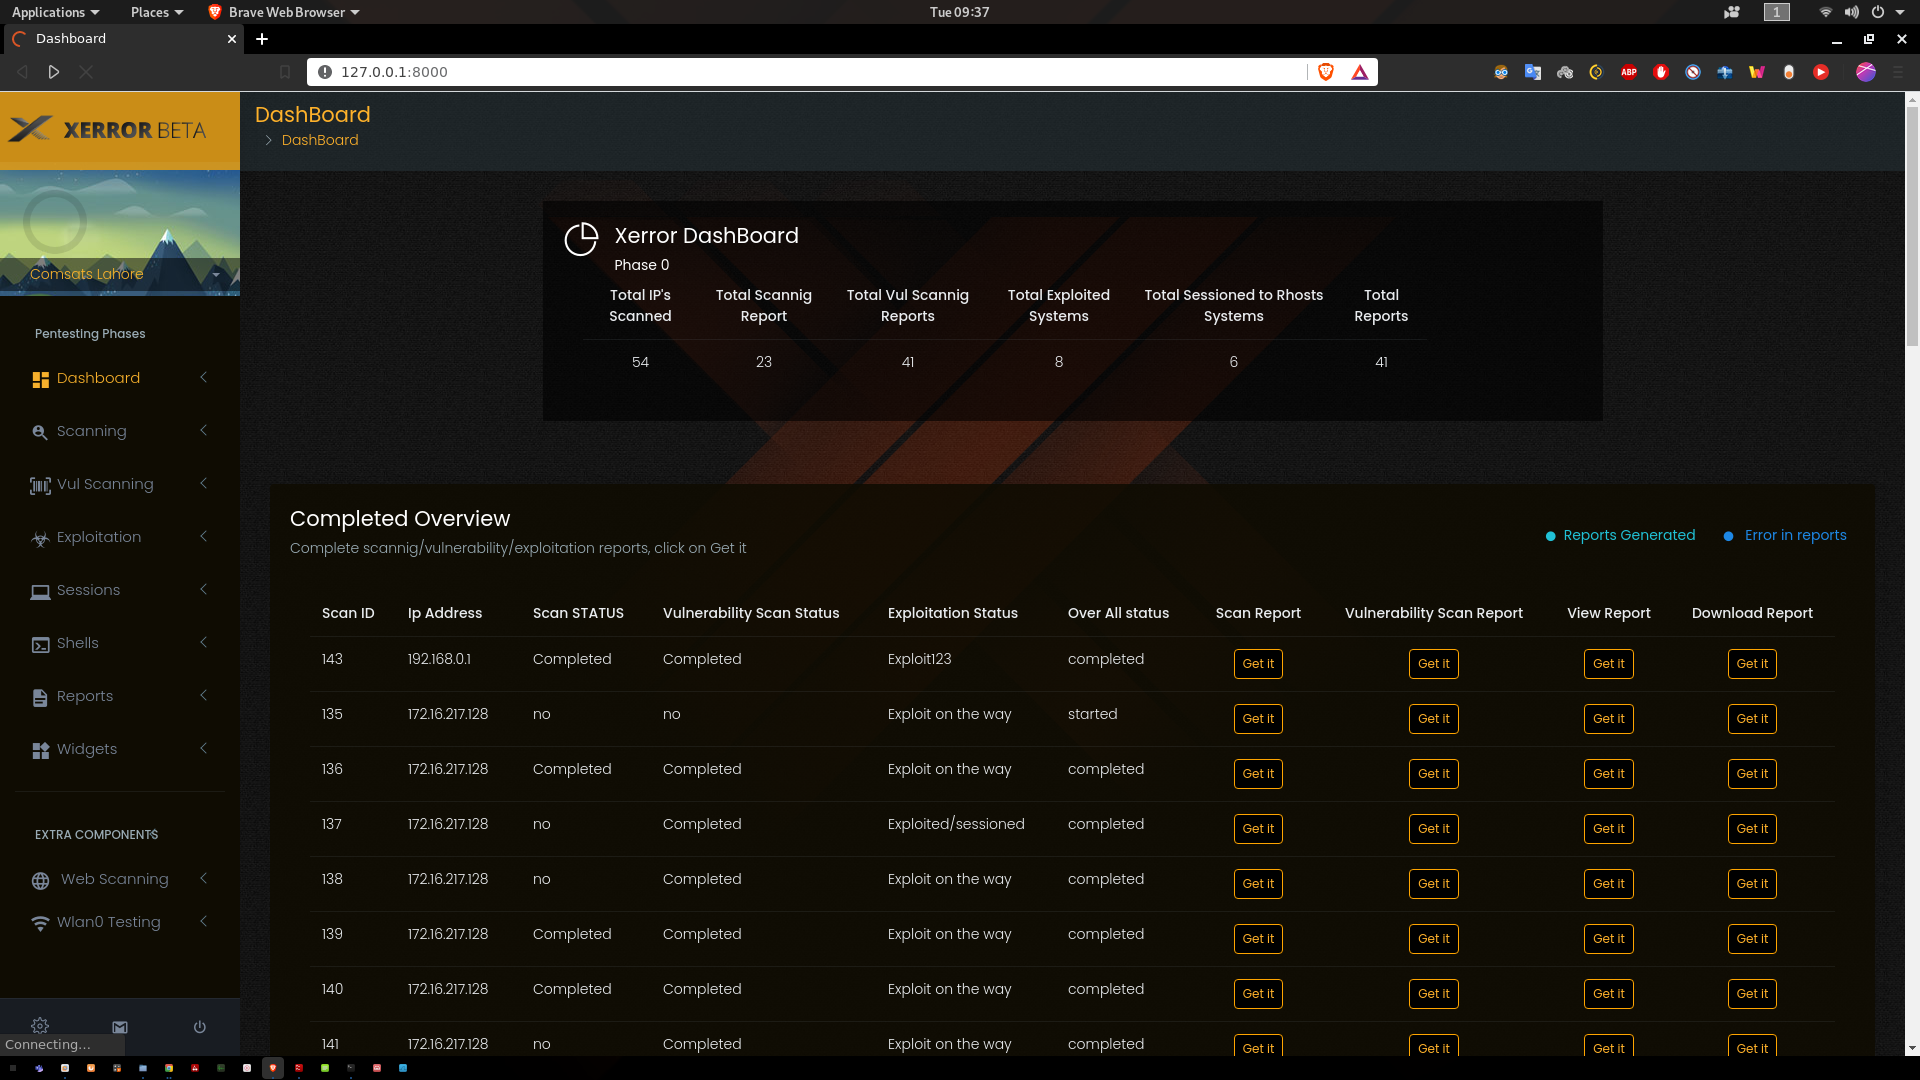
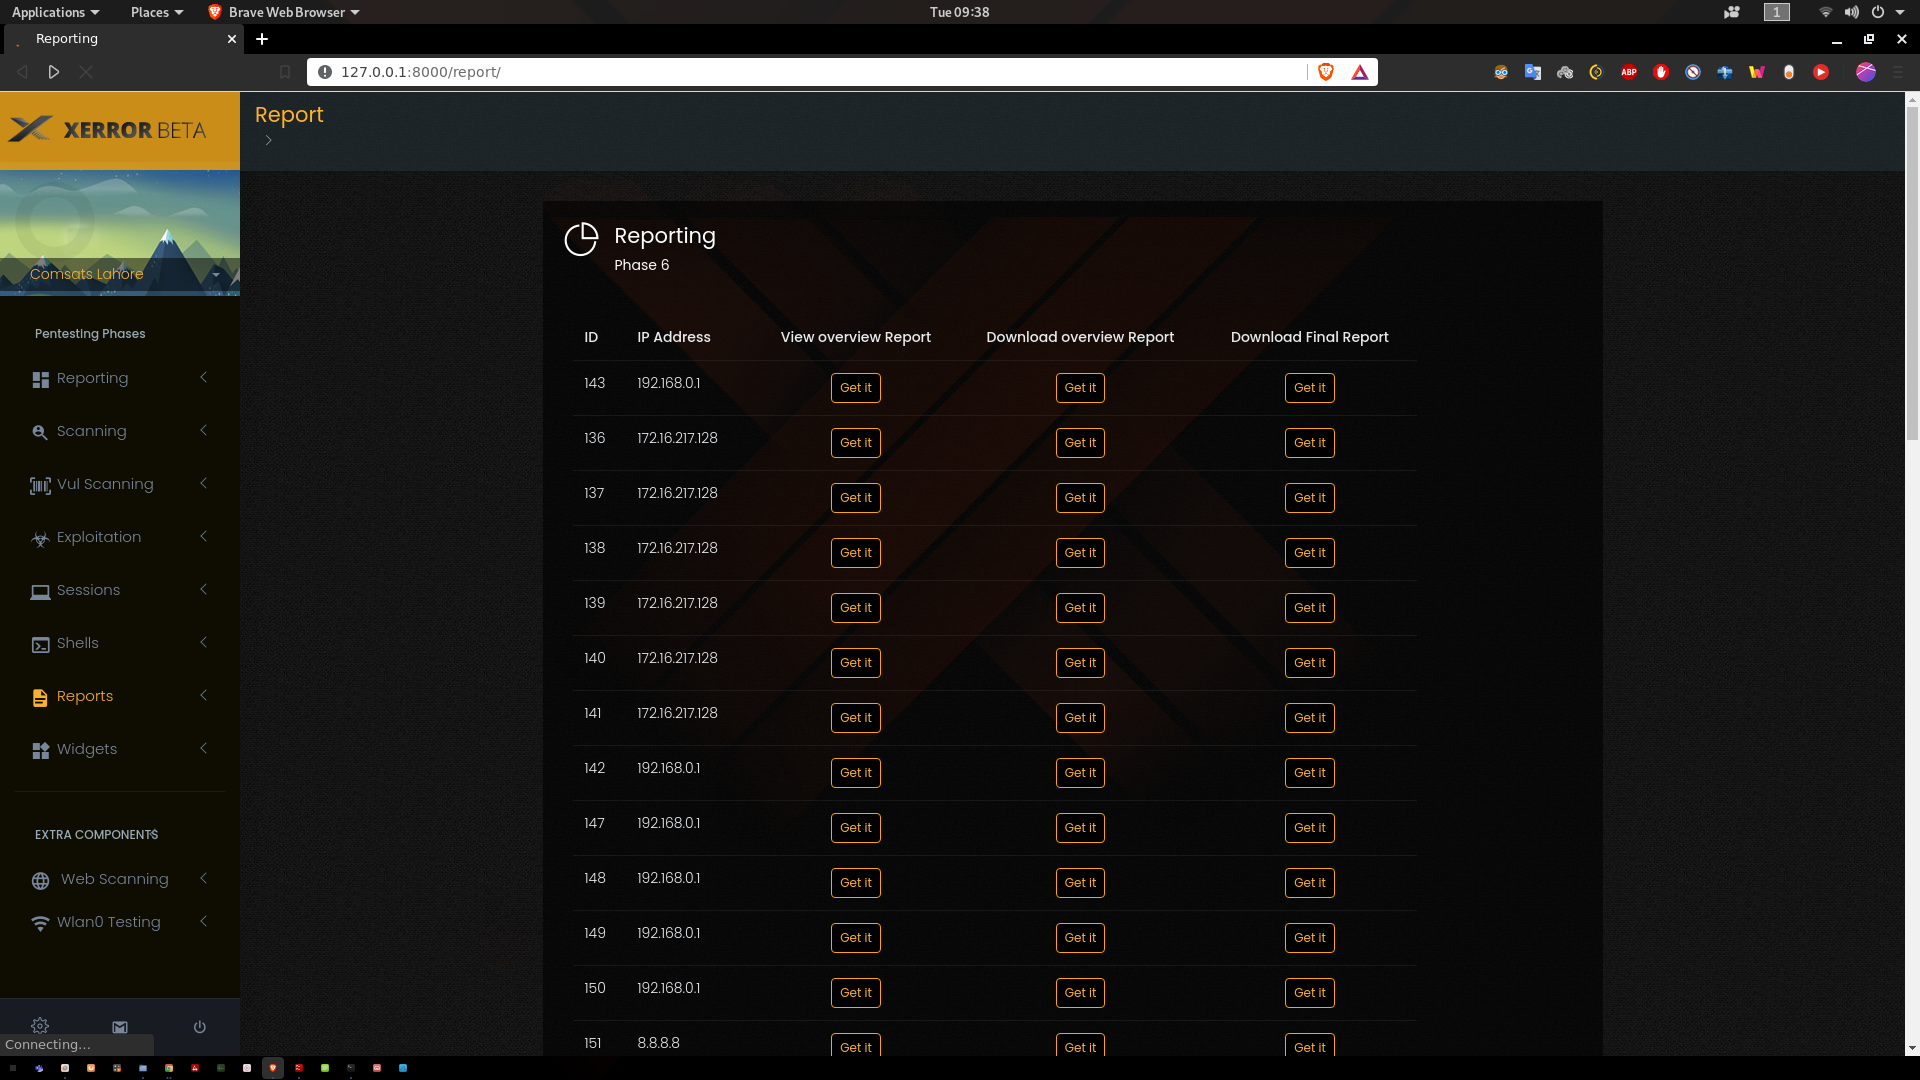
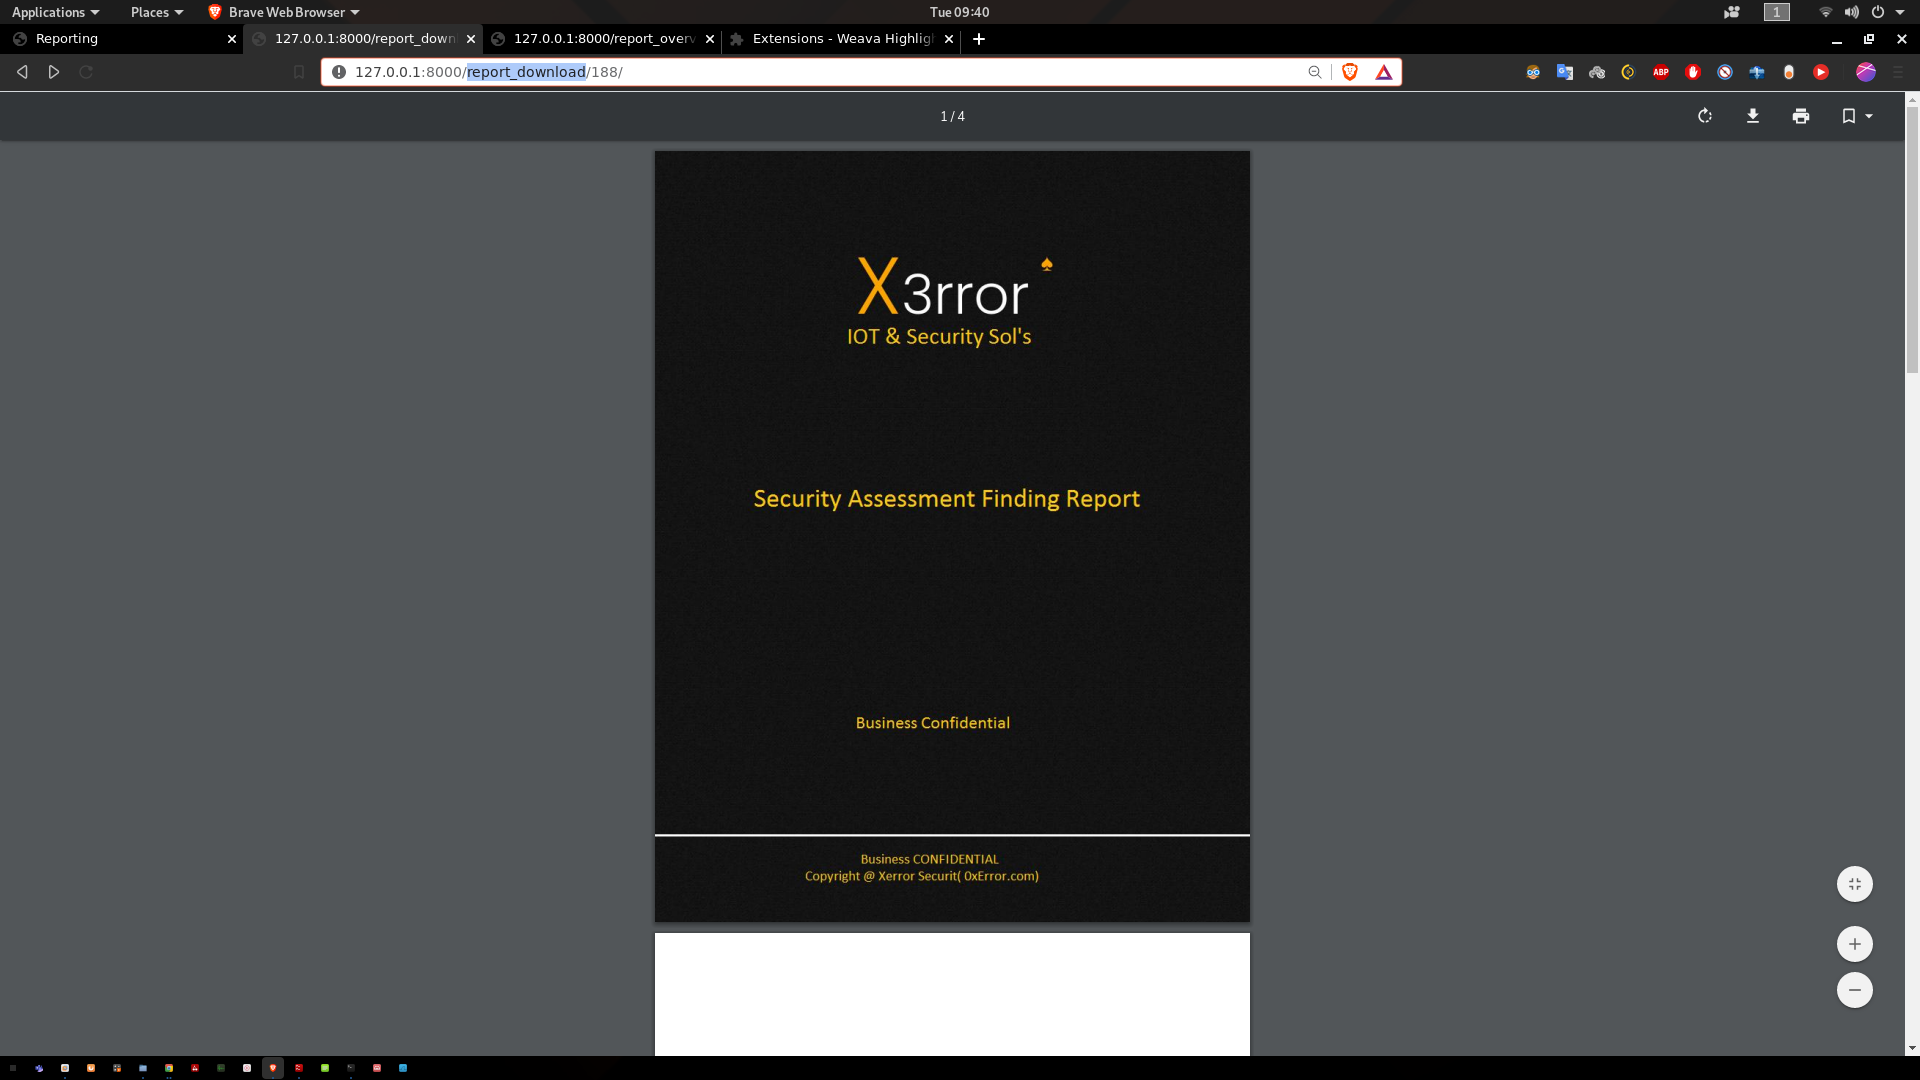
Xerror 是一款自动化渗透测试工具,旨在帮助安全专业人员和非专业人员自动化其渗透测试任务。Xerror 将执行所有测试,并最终生成两份报告,分别供管理层和分析师使用。

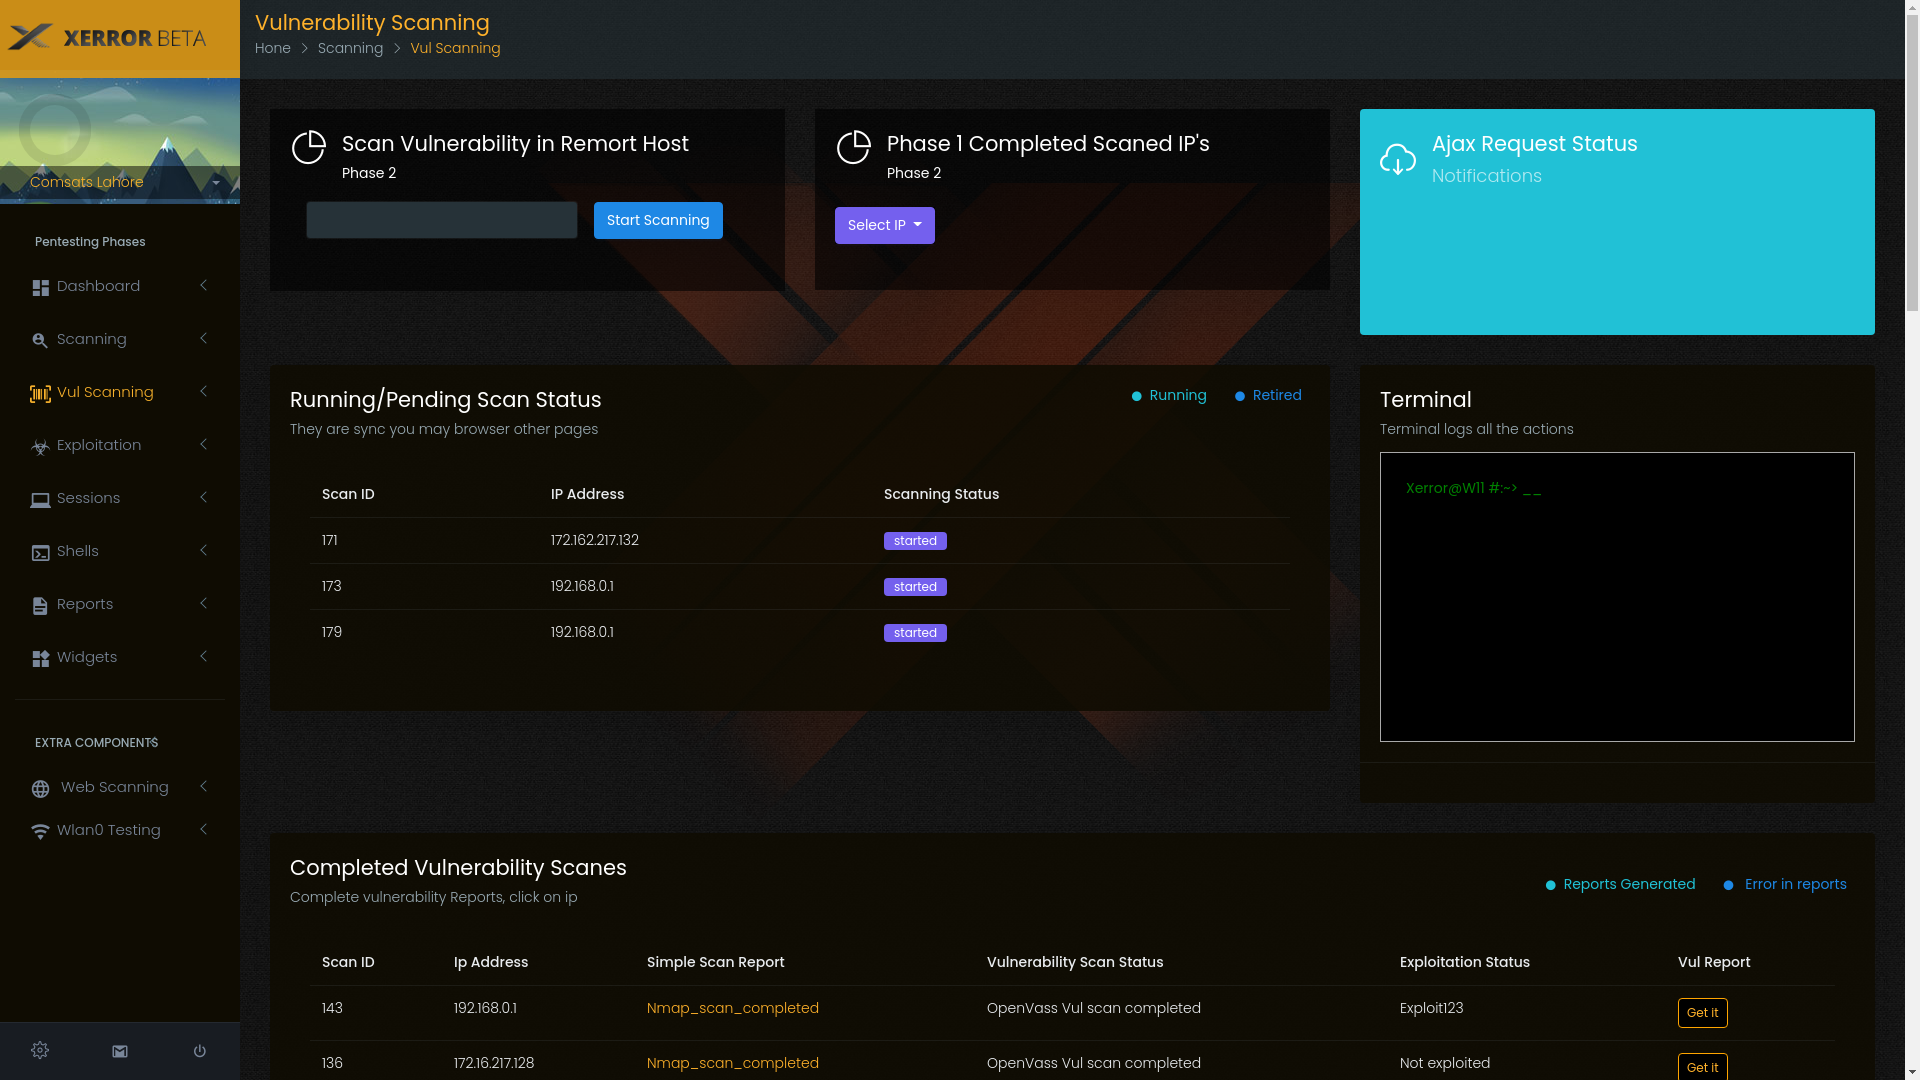
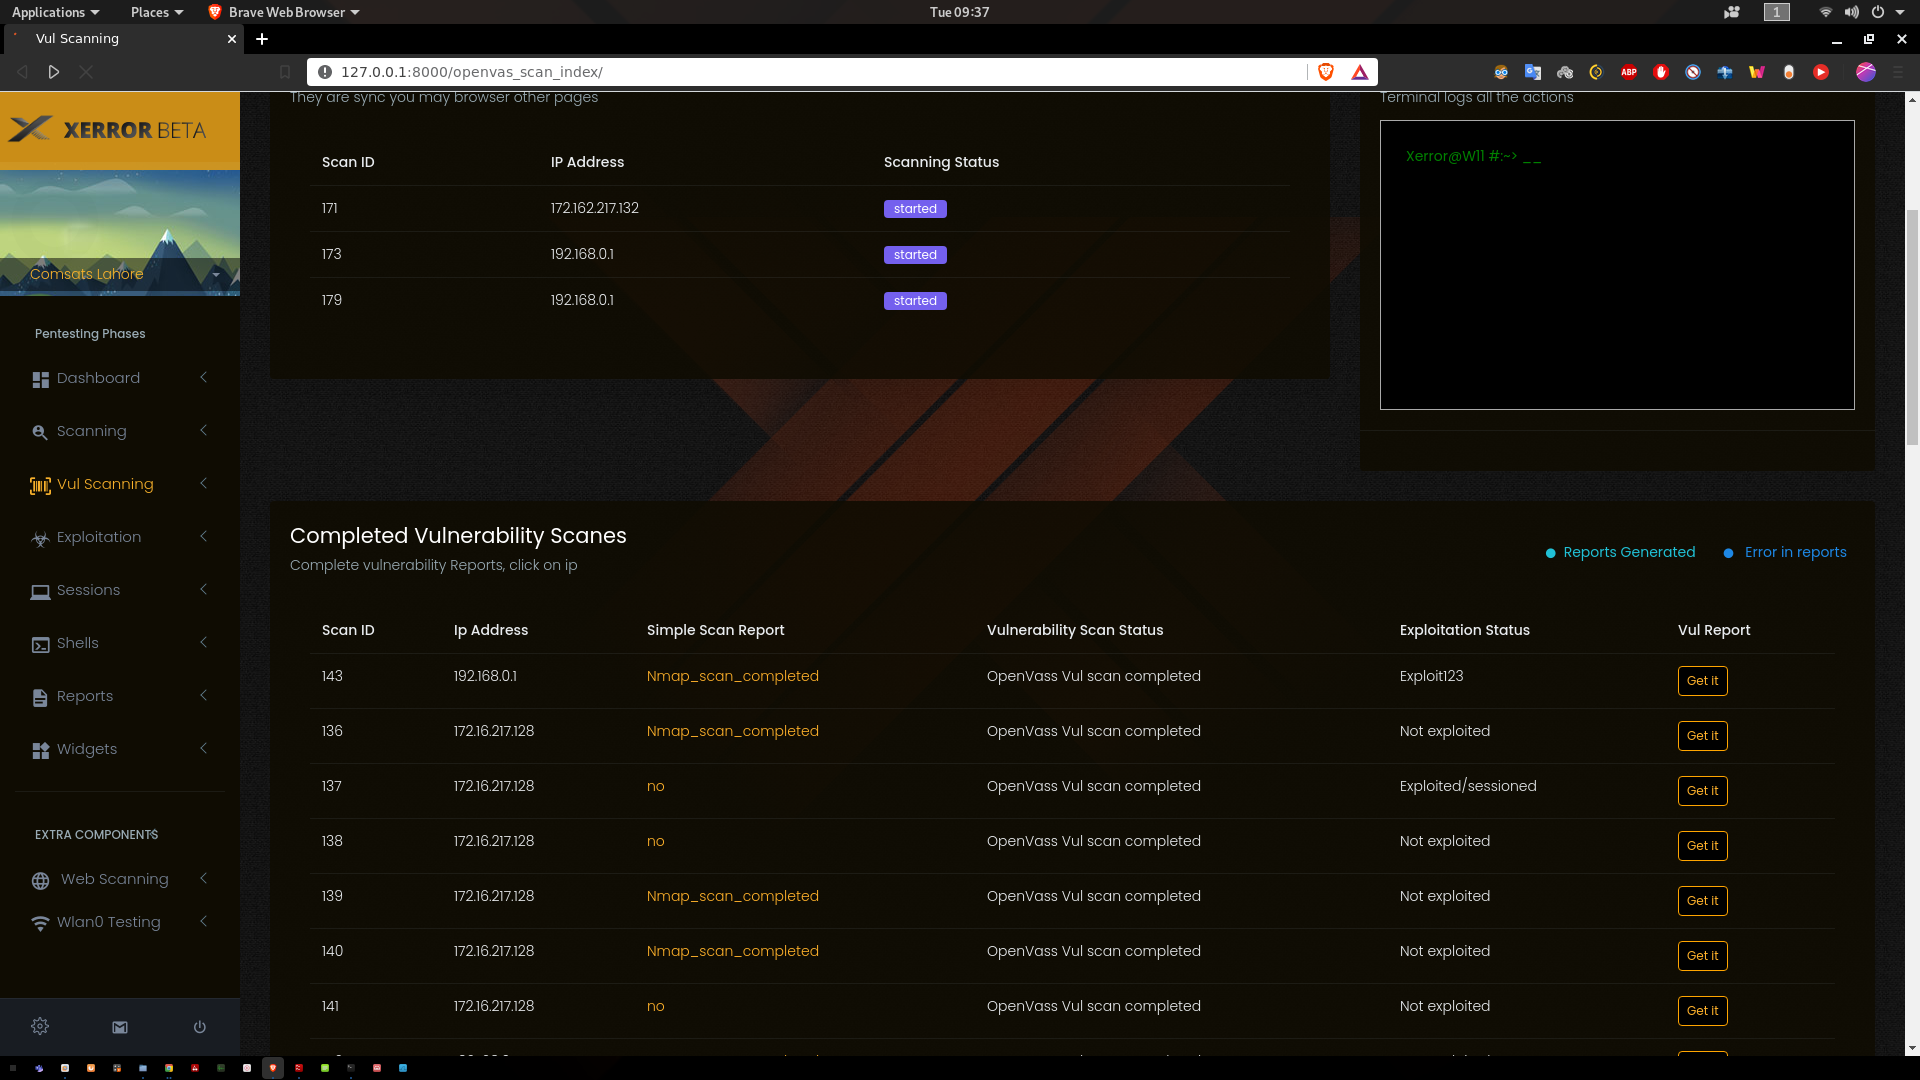
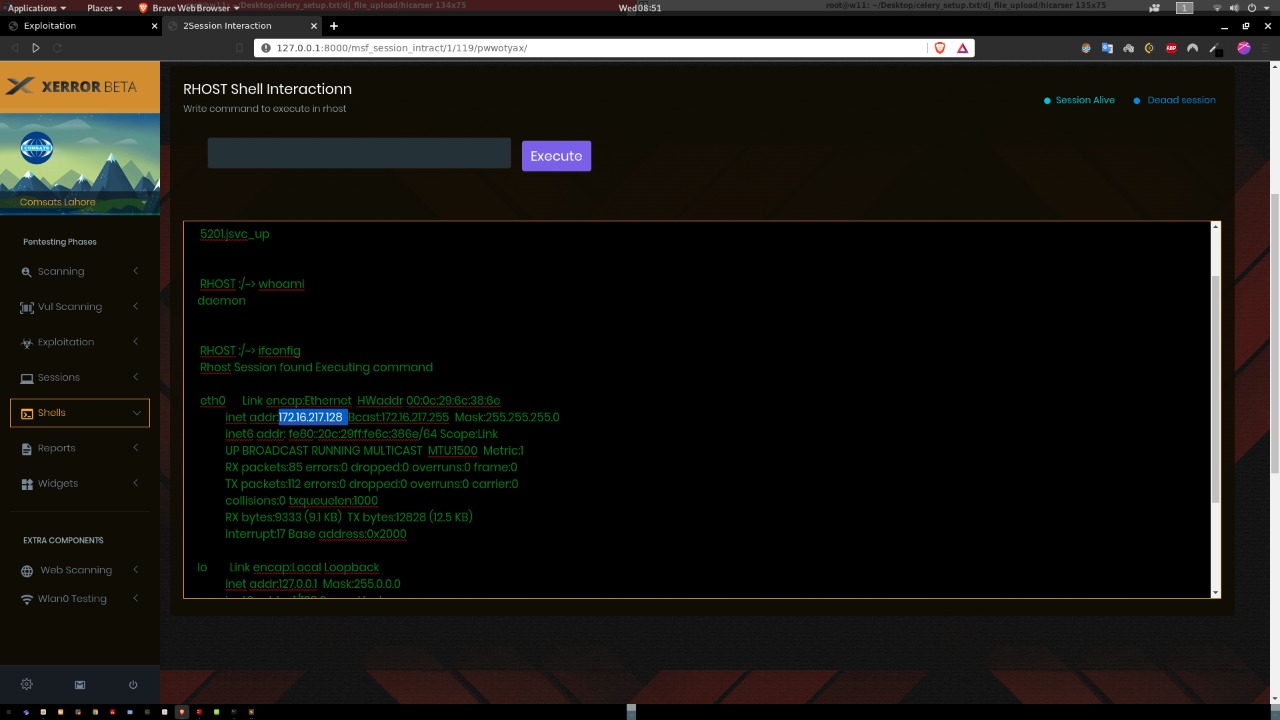
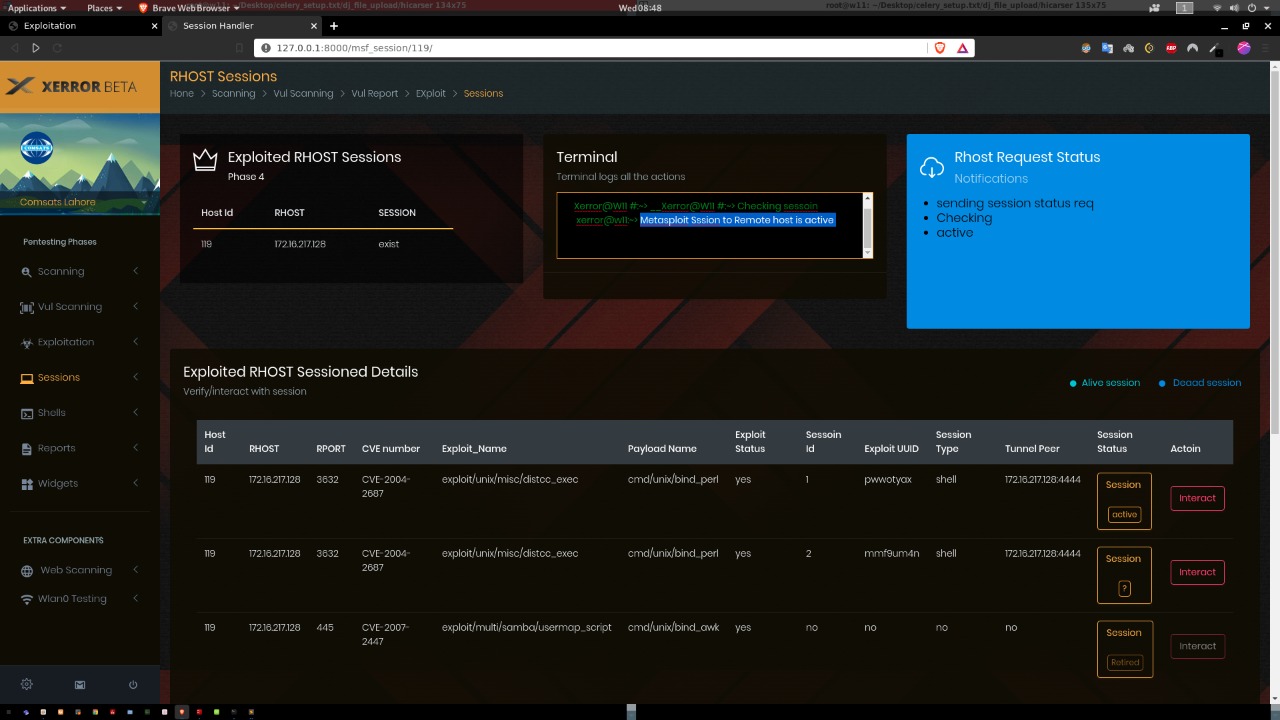
Xerror 提供易于使用的菜单式 GUI 驱动选项。它内部集成 OpenVAS 进行漏洞扫描,Metasploit 进行漏洞利用,并在成功利用后提供基于 GUI 的选项,例如 Meterpreter 会话。主要使用 Python 构建。

Xerror 以 Python2 为主要语言,Django2 为 Web 框架,并利用 WebSockets(Django Channels)在 Celery 服务器和 Redis 服务器上实现异步处理。前端使用 Django 默认模板引擎 Jinja2 和 jQuery。

如何使用该项目:

  1. 使用以下命令激活虚拟环境(确保已预先安装 Python 虚拟环境)
    source env/bin/activate
  2. 启动 Redis 服务器
    service redis-server start
  3. 启动 Python 服务器
    1. cd xerror
    2. python manage.py runserver
  4. 启动 Celery 服务器(在新终端中运行)
    1. cd xerror
    2. celery -A xerror worker -l info
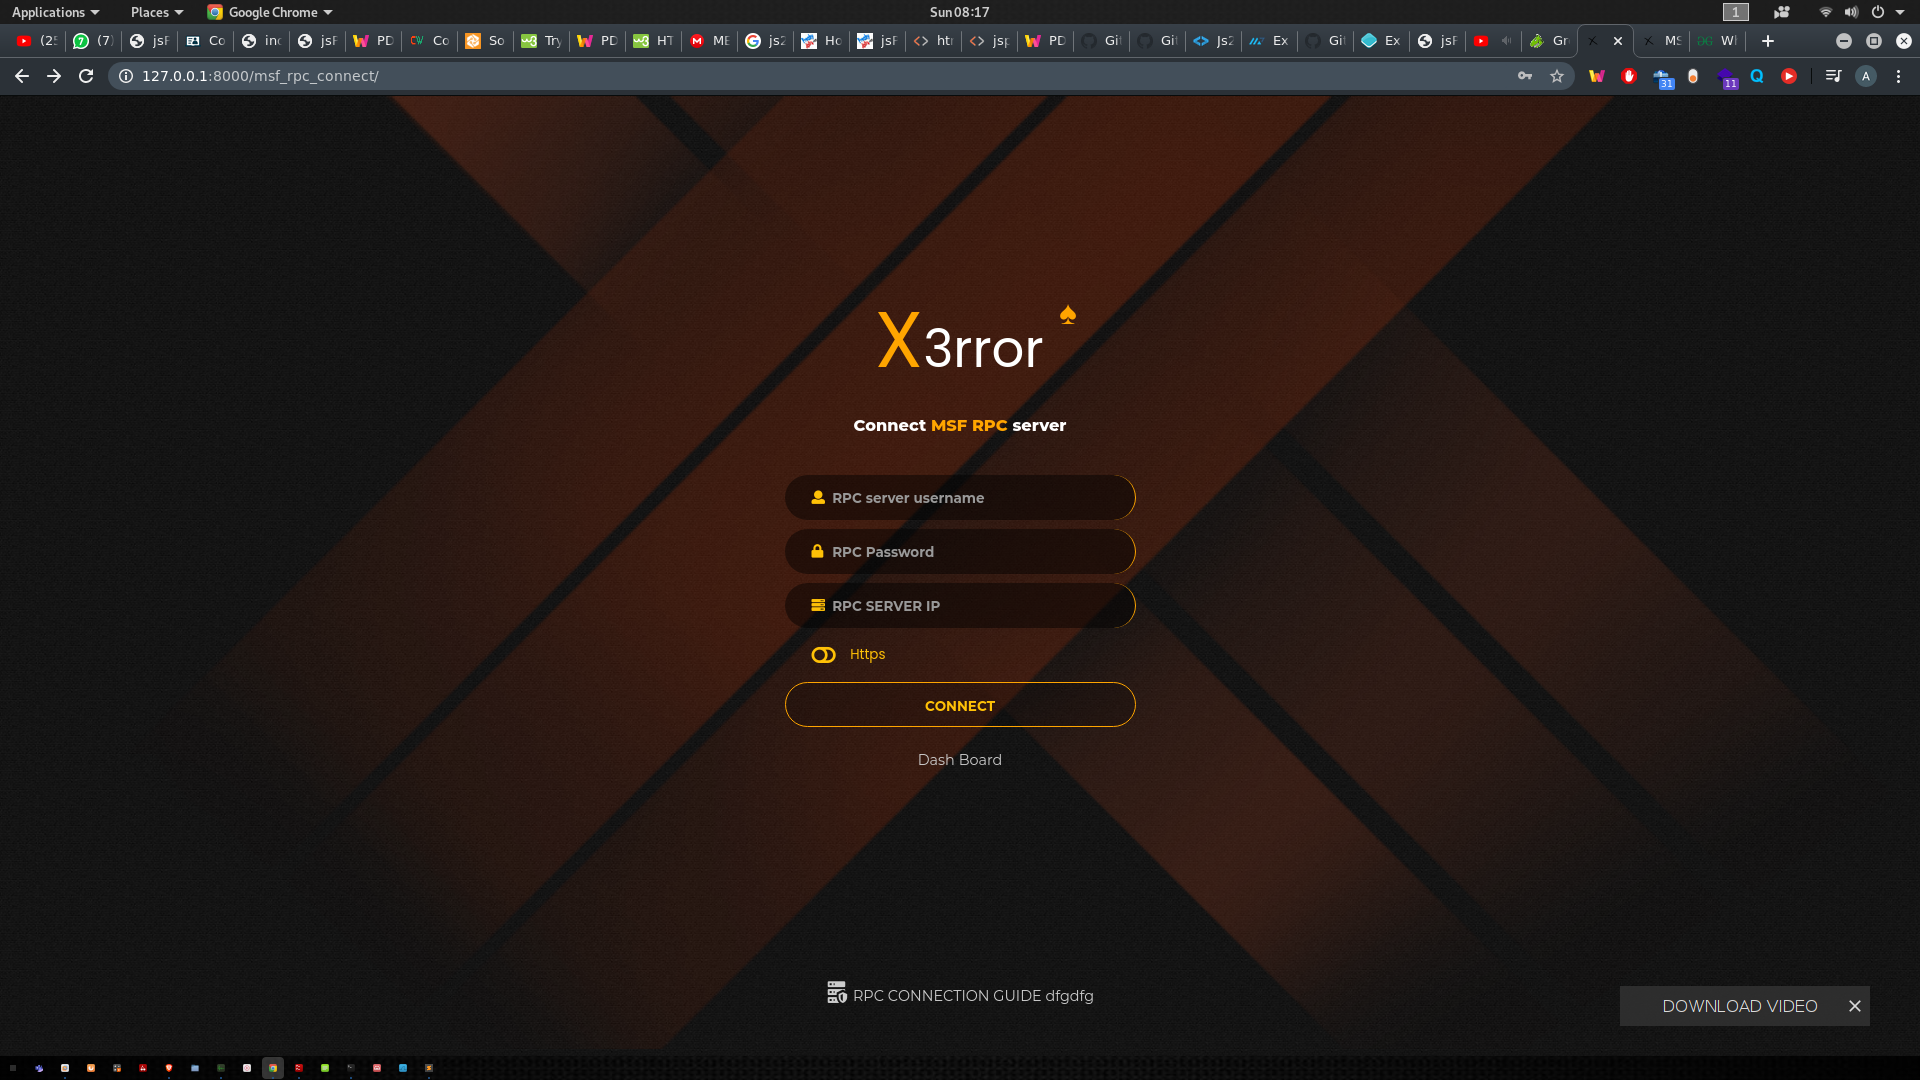
  5. 为 Metasploit 启动 msfrpc 服务器
    msfrpcd -P 123 -S -a 127.0.0.1
  6. 启动 OpenVAS 服务器,并将 OMP 服务器凭据设置为 admin@admin 127.0.0.1 9392

一切就绪。

这是 Xerror 的 Beta 版本,完整版本将很快上传,并附带每个步骤的详细说明……
alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text

alt text


联系方式:[email protected]

下载工具