Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
web-scanner — 基于Python的Web域名扫描器,集成了Sublist3r、Dirble、Nmap和WhatWeb,通过Flask Web界面实现子域名发现、目录枚举、网络扫描和网站技术识别。 | Kitploit
工具/GitHubGitHub/capture0x/web-scanner
侦察漏洞扫描器网络映射信息收集Web安全子域名枚举
GitHubcapture0x/web-scanner

web-scanner

基于Python的Web域名扫描器,集成了Sublist3r、Dirble、Nmap和WhatWeb,通过Flask Web界面实现子域名发现、目录枚举、网络扫描和网站技术识别。

查看仓库
234165个月前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

🌐   Web 扫描器工具   🌐

由 [tmrswrr] 开发

版本 1.0.0

一个全面的 Web 域名扫描 工具,包含子域名发现、目录枚举、网络扫描和网站识别。

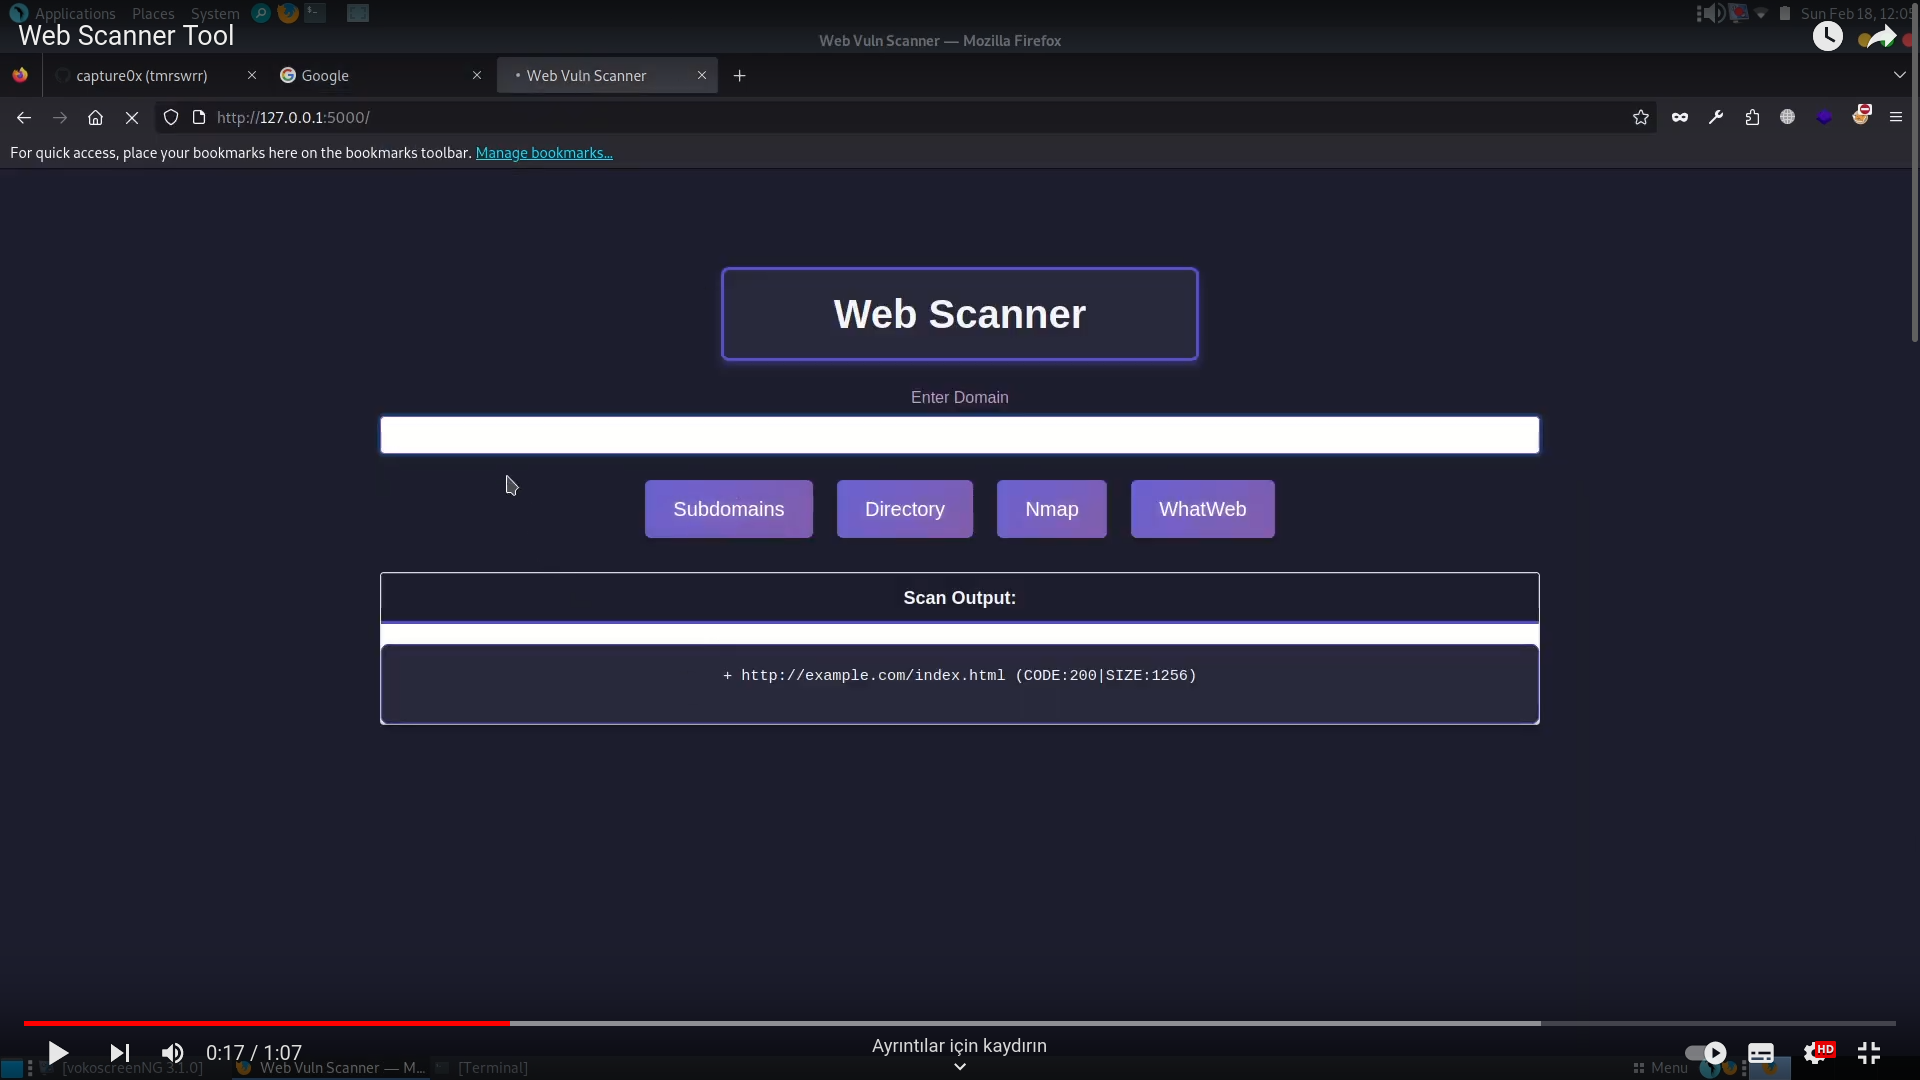
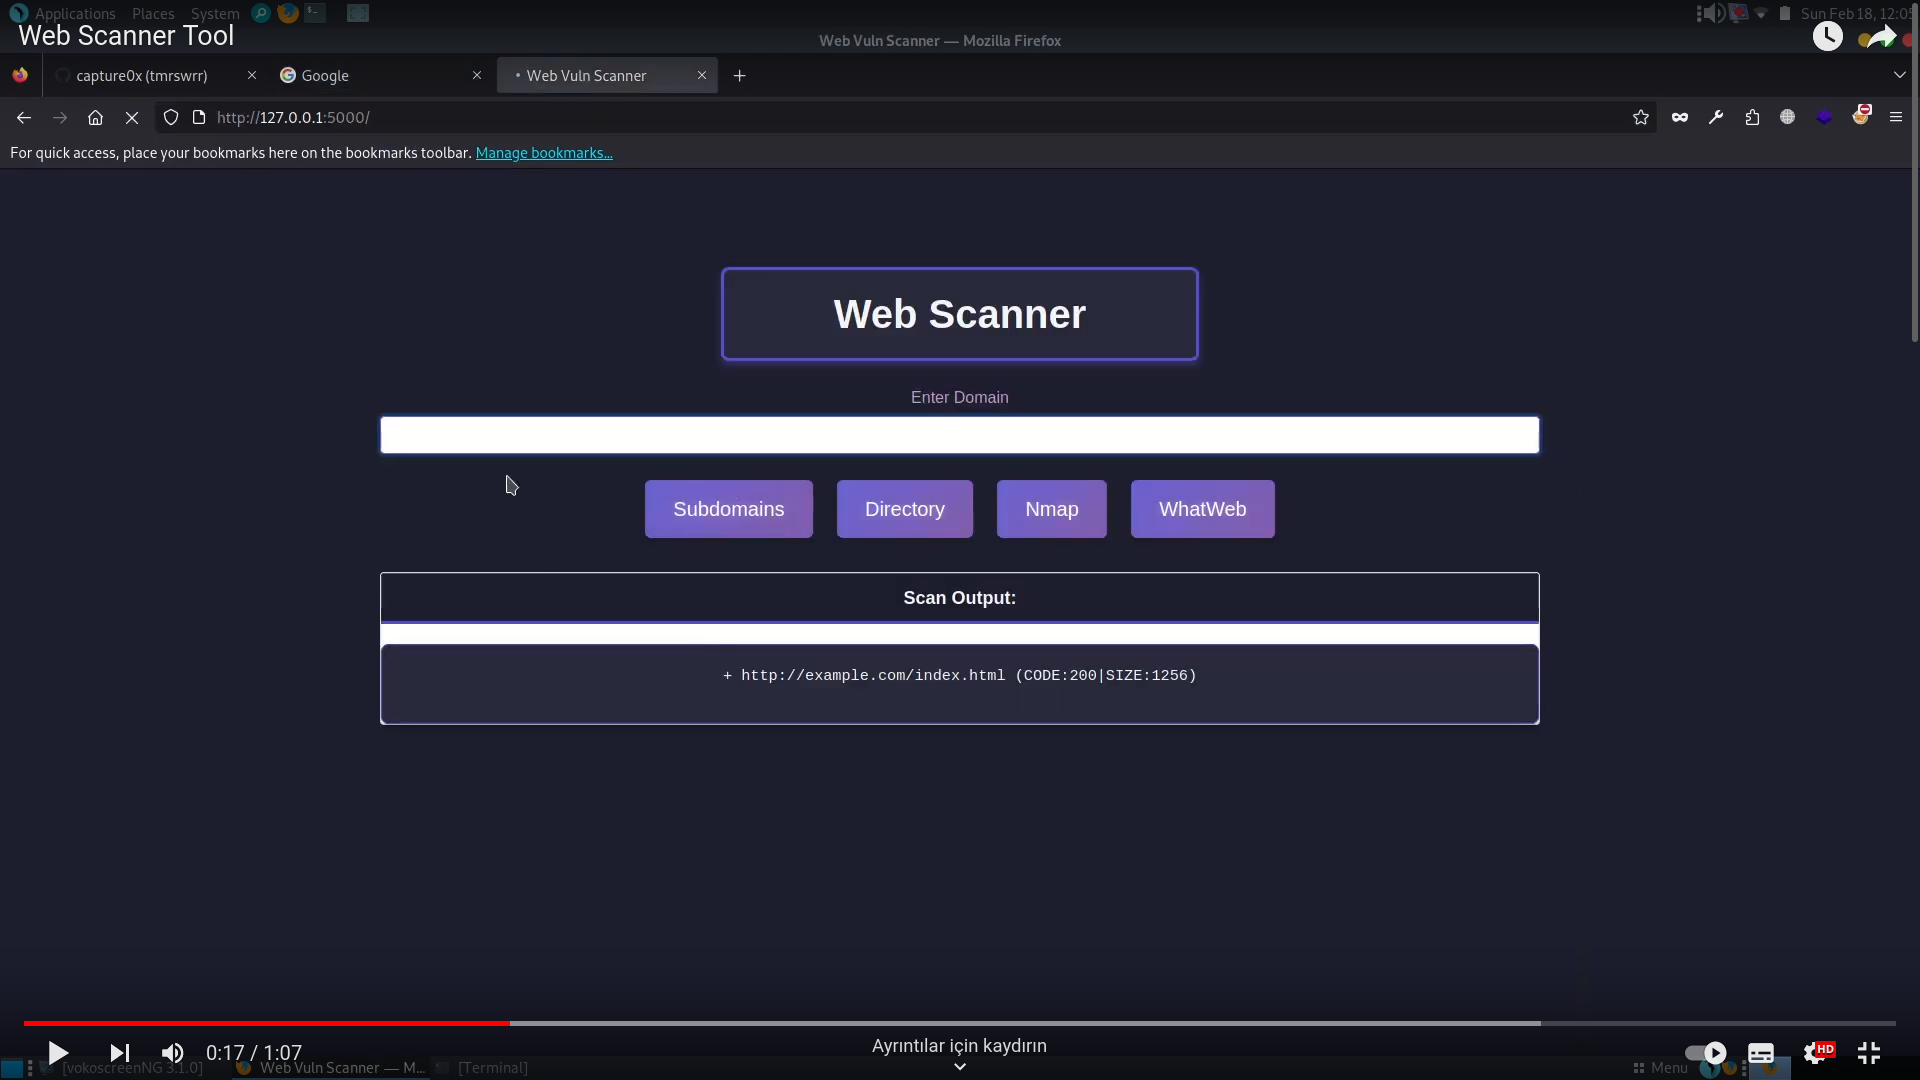
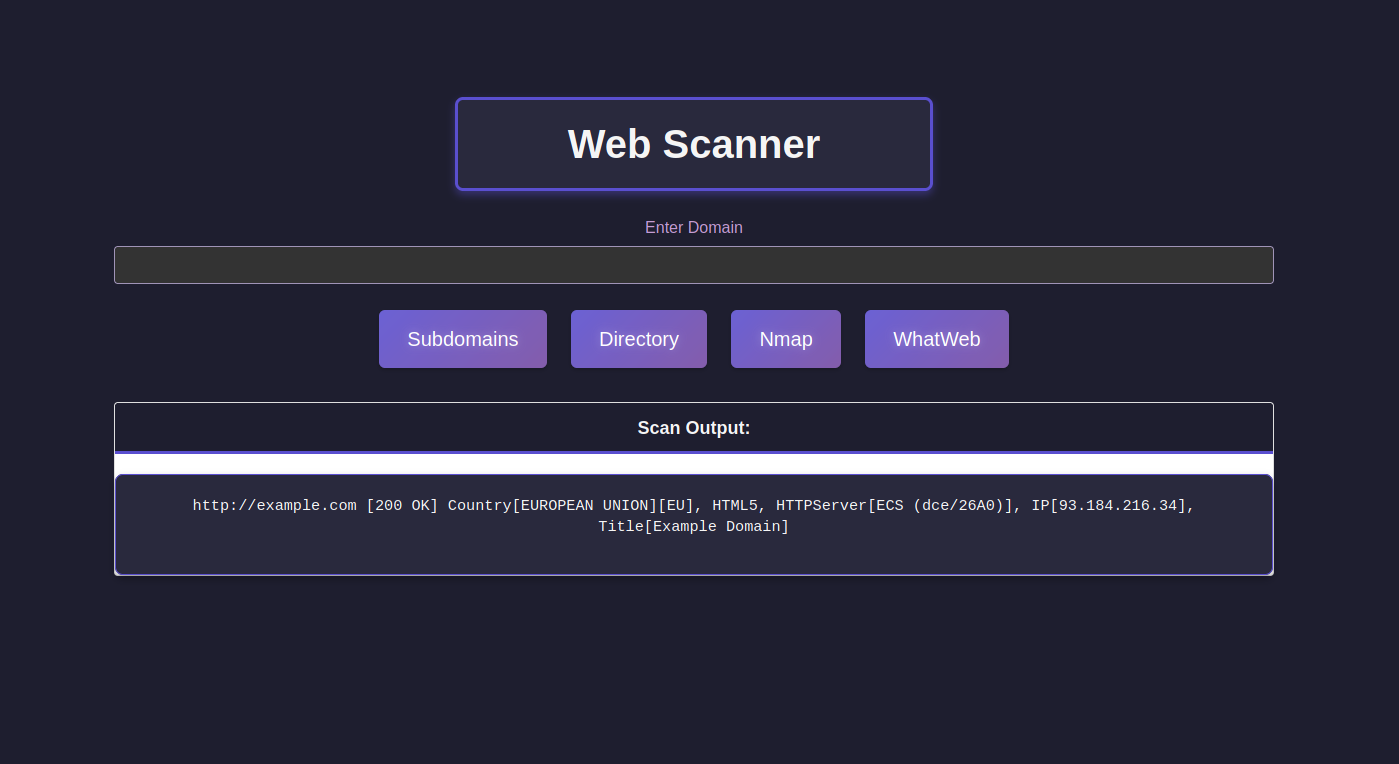
📷 截图 📷

👇 💫 如何使用 💫 👇

如何使用

📒 自述文件 📒

高级 Web 扫描器是一款基于 Python 的多功能 Web 应用程序,集成了 Sublist3r、Dirble、Nmap 和 WhatWeb 等工具,用于全谱 Web 域名扫描。专为安全专业人士和爱好者设计,提供基于 Flask 的友好用户界面,操作便捷。

该工具的功能包括使用 Sublist3r 发现子域名、使用 Dirble 进行目录枚举、使用 Nmap 进行全面的网络扫描,以及使用 WhatWeb 识别网站技术。其模块化设计便于扩展和定制,满足各种安全评估需求。

使用高级 Web 扫描器时,请务必遵守法律和道德准则。本工具仅用于道德安全测试和研究,用户应确保已获得扫描目标域名的授权。

💿 安装 💿

使用 setup.sh 和 requirements.txt 进行安装

git clone https://github.com/capture0x/web-scanner
cd web-scanner
sudo ./setup.sh
pip install -r requirements.txt

⭐ 用法 ⭐

要使用高级 Web 扫描器,请按照以下步骤操作:

python app.py

此命令启动 Flask 服务器并运行 Web 应用程序。通过 Web 浏览器访问界面即可开始扫描。

功能特性

  • 子域名发现:利用 Sublist3r 进行广泛的子域名搜索。
  • 目录枚举:使用 Dirble 快速发现目录。
  • 网络扫描:集成 Nmap 进行详细的网络分析。
  • 网站识别:使用 WhatWeb 识别 Web 服务器所使用的技术。

自定义

您可以通过编辑脚本中的 COMMANDS 字典来自定义扫描命令和行为,从而根据具体需求调整工具。

输出处理

扫描器输出经过处理,以提高可读性和用户友好性。已移除 ANSI 转义码和其他不必要的信息,使结果更清晰。

贡献

我们非常感谢您对改进高级 Web 扫描器所做的贡献:

  1. Fork 本仓库。
  2. 为您的功能创建一个新分支(git checkout -b feature-name)。
  3. 提交您的更改(git commit -am '添加新功能')。
  4. 推送到分支(git push origin feature-name)。
  5. 创建一个新的 Pull Request。

错误与增强

如需报告错误或提出改进建议,请打开 issue。

许可证

本项目采用 [请在此处指定您的许可证] 许可。

免责声明

高级 Web 扫描器仅供教育和道德使用。扫描任何域名前,请确保已获得授权。

版权 2024

下载工具