Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-51495 — CVE-2025-51495 的概念验证漏洞利用程序,该漏洞是 Mongoose WebSocket 的 mg_ws_cb 函数中的整数溢出,可导致越界内存访问并可能实现远程代码执行。 | Kitploit
工具/GitHubGitHub/cainiao159357/cve-2025-51495
漏洞分析漏洞利用Web应用程序漏洞利用Web安全模糊测试二进制利用
GitHubcainiao159357/cve-2025-51495

CVE-2025-51495

CVE-2025-51495 的概念验证漏洞利用程序,该漏洞是 Mongoose WebSocket 的 mg_ws_cb 函数中的整数溢出,可导致越界内存访问并可能实现远程代码执行。

查看仓库
91年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

我想报告在 Mongoose(v7.17)最新版本中发现的一个安全漏洞。该问题存在于 WebSocket 模块中,具体位于负责处理传入 WebSocket 帧的 mg_ws_cb 函数内。

该函数容易受到整数溢出的影响,在某些精心构造的输入下可能导致越界内存访问。远程攻击者可能利用此条件导致内存损坏或应用程序崩溃。

由于不同厂商对 WebSocket 业务逻辑的实现方式不同,此漏洞可能进一步导致远程代码执行。

详细信息: 根本漏洞位于 mg_ws_cb 函数中: alt text 客户端发送的特制 WebSocket 数据包可以在此时将 ofs=0,这会在计算 ofs-1 时引发整数溢出,导致结果值远大于 recv.buf 的长度。

在后续的 WebSocket 处理函数中,这个 buf 可能会被使用,由于它的长度大于实际长度,可能导致越界访问或程序崩溃。

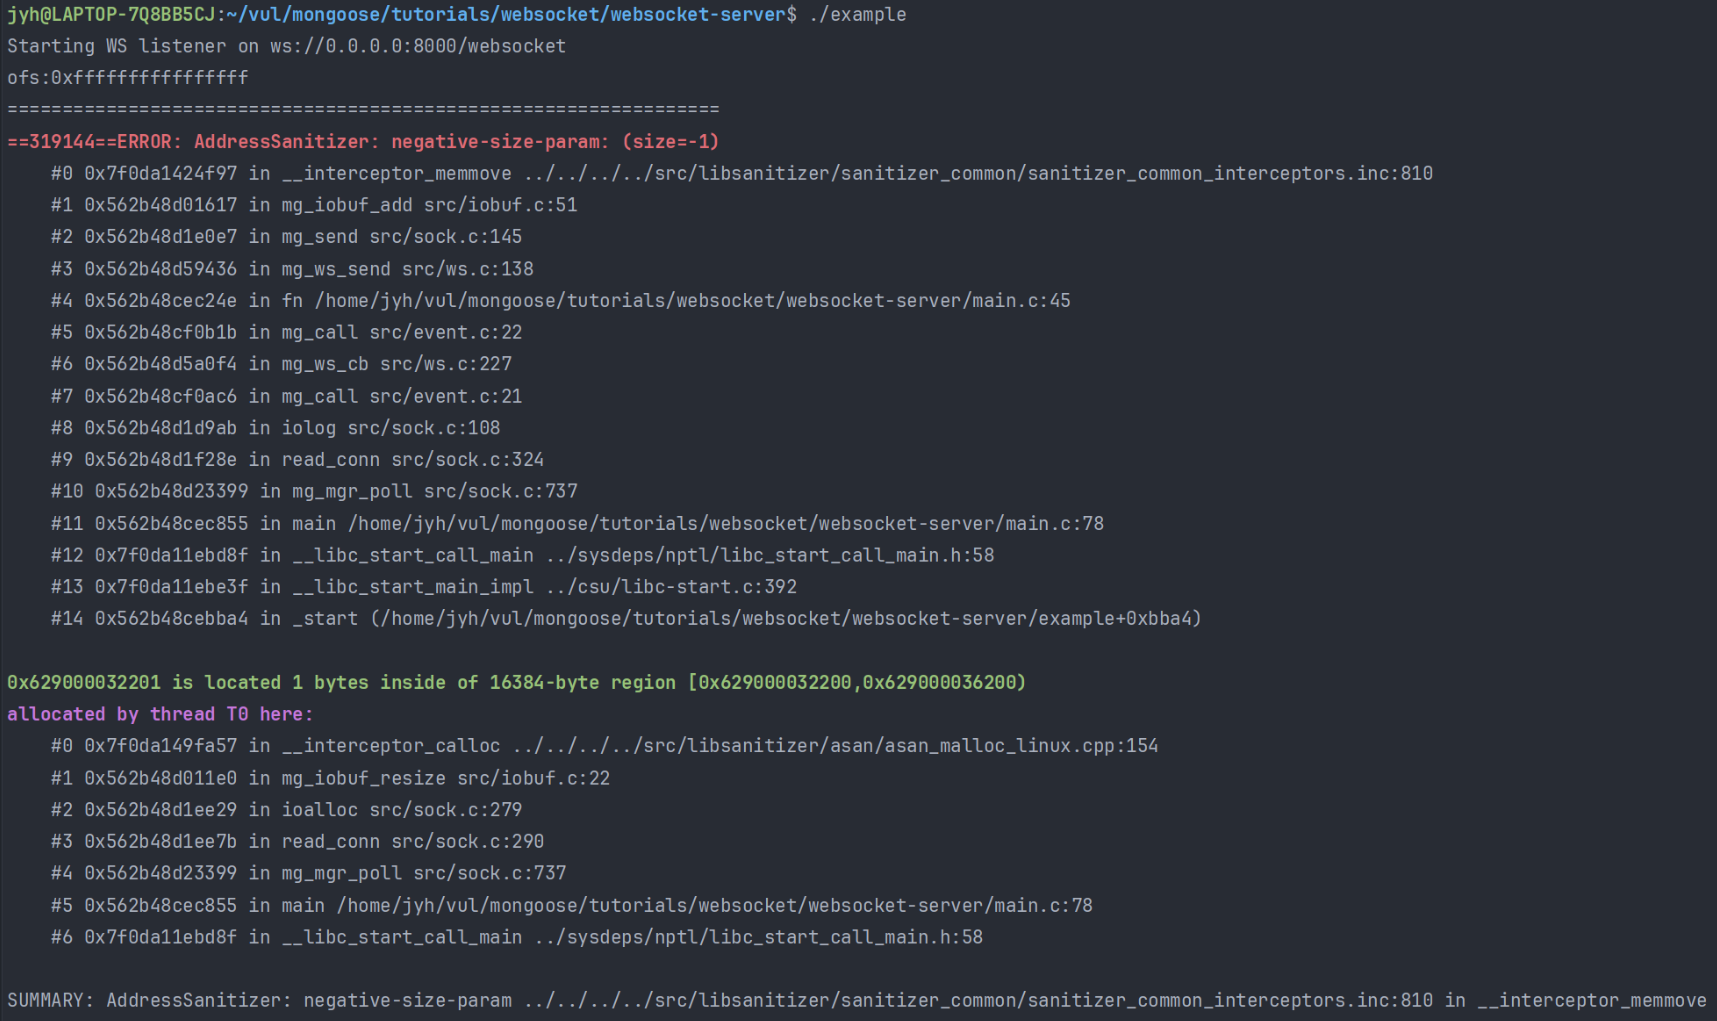
漏洞触发: 为了演示,我选择了项目中现有的名为“websocket-server”的 WebSocket 示例。除了在编译时添加 ASAN 检查外,我没有对代码做任何更改。 运行程序并发送特定的 WebSocket 数据包时,会直接导致崩溃。 alt text poc: 我还选择了项目中现有的“websocket-client”作为客户端,仅对 main.c 的 fn 函数中用于发送请求的两个参数进行了修改。 alt text 运行修改后的程序将导致服务器崩溃。
下载工具