Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2023-33733 — 本项目旨在对 CVE-2023-33733 进行重新分析和 PoC。Reportlab 至 v3.6.12 版本允许攻击者通过提供特制的 PDF 文件执行任意代码。 | Kitploit
工具/GitHubGitHub/buiduchoang24/cve-2023-33733
Payload生成漏洞分析漏洞利用Web应用程序漏洞利用学习与教育实验室与实践
GitHubbuiduchoang24/cve-2023-33733

CVE-2023-33733

本项目旨在对 CVE-2023-33733 进行重新分析和 PoC。Reportlab 至 v3.6.12 版本允许攻击者通过提供特制的 PDF 文件执行任意代码。

查看仓库
182年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

关于Reportlab v3.6.12的CVE-2023-33733

此实验环境是为测试CVE-2023-33733而搭建的。

分析过程

你可以在主仓库的PDF文件中查看我们关于此CVE的分析过程。

搭建与运行

服务端

搭建

pip3 install -r requirements.txt

运行

python3 app.py

攻击端

连接到服务器

连接到服务器IP地址 http://{Server_IP}:4444
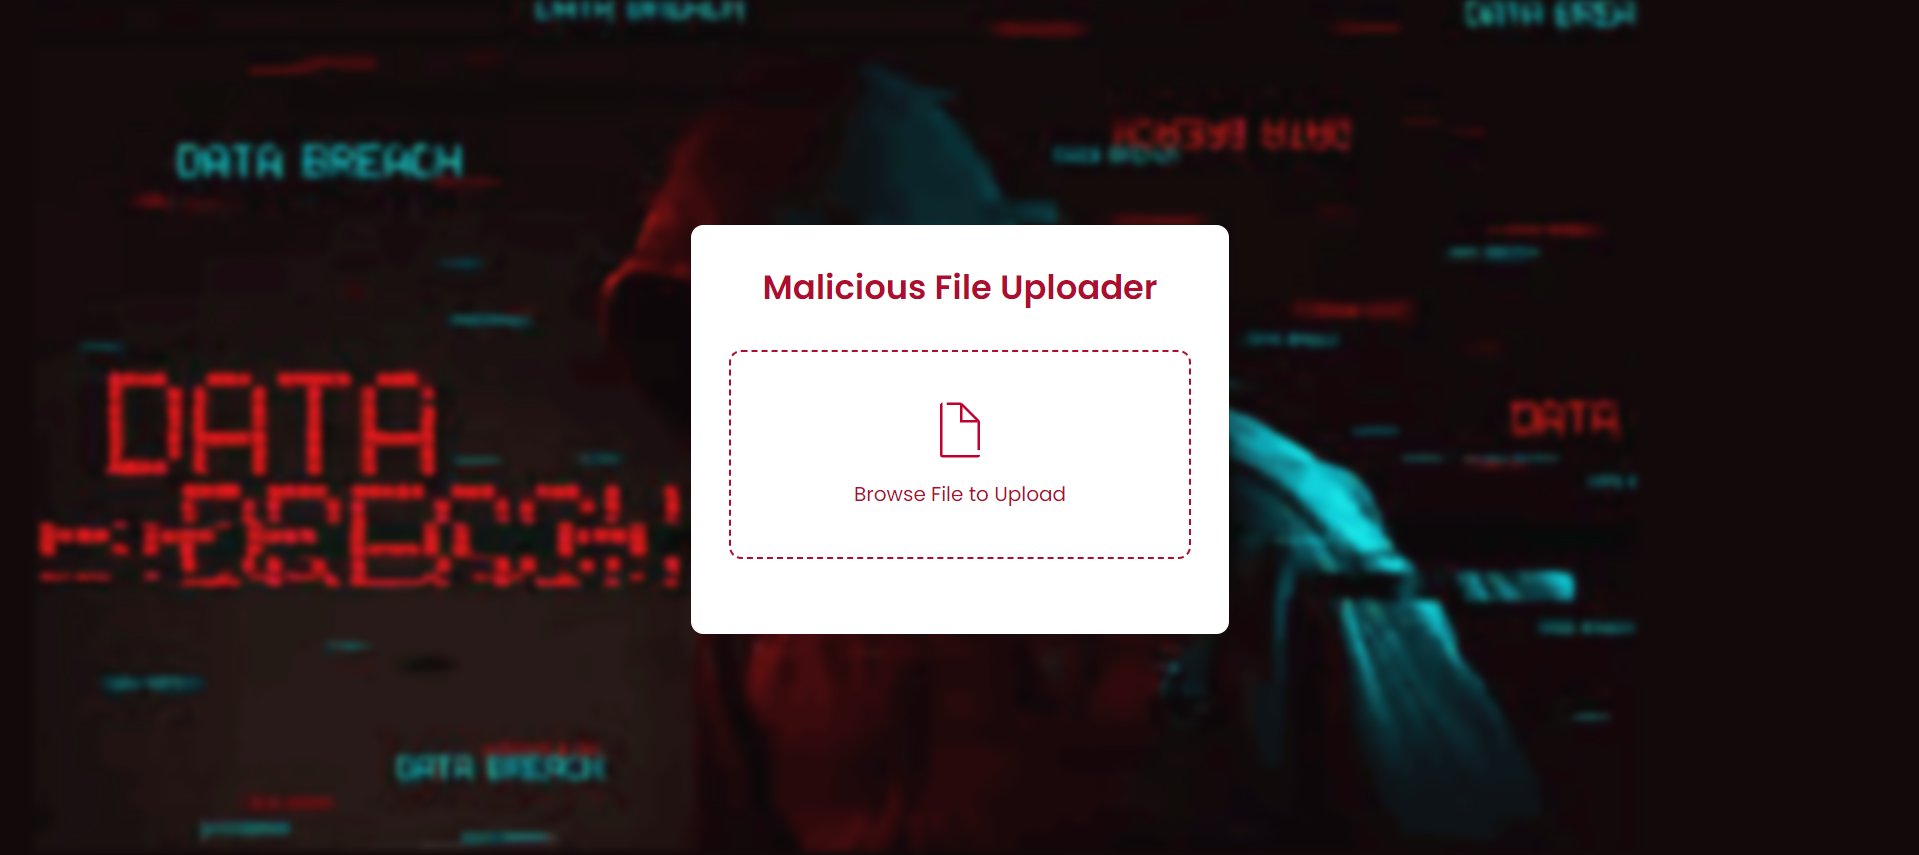
运行后,你会看到类似这样的界面,你可以上传恶意HTML文件以观察RCE。 Screenshot 2024-04-22 194130

监听并上传文件

nc -lvnp 4444

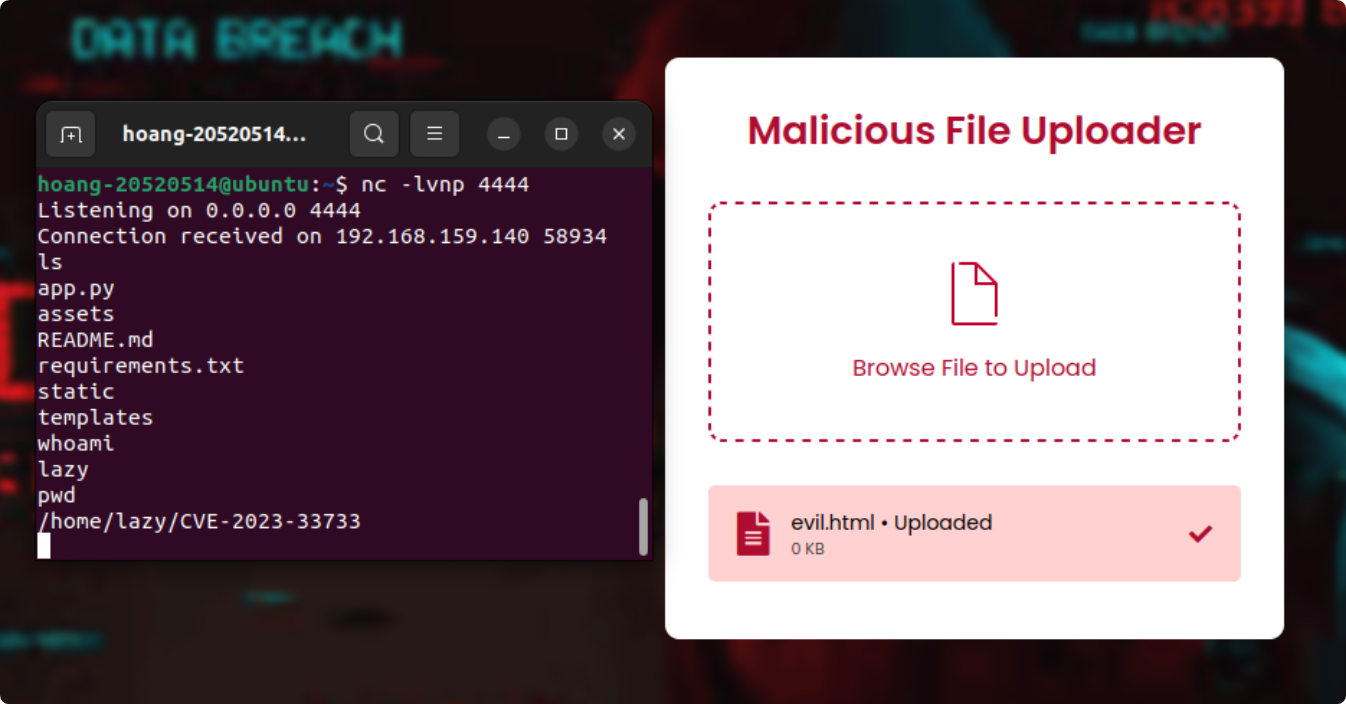
然后,上传你的evil.html文件并获取反向shell image
下载工具