Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
winrar_CVE-2023-38831_lazy_poc — 懒人方法:创建用于测试 CVE-2023-38831 的 WinRAR 文件 | Kitploit
工具/GitHubGitHub/boredhackerblog/winrar_cve-2023-38831_lazy_poc
Payload生成漏洞分析漏洞利用学习与教育实验室与实践Archived
GitHubboredhackerblog/winrar_cve-2023-38831_lazy_poc

winrar_CVE-2023-38831_lazy_poc

懒人方法:创建用于测试 CVE-2023-38831 的 WinRAR 文件

查看仓库

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
9116123年前Kitploit 审核通过

winrar_CVE-2023-38831_lazy_poc

用于测试的懒人方式创建 CVE-2023-38831 WinRAR 文件

提及此漏洞及样本的文章:https://www.group-ib.com/blog/cve-2023-38831-winrar-zero-day/

我使用的 WinRAR 版本是 5.91.0

我拿了一个恶意的 WinRAR 文件(049af32f678da5e344315ce46787e8fc https://gist.github.com/BoredHackerBlog/83cd5ca743189bf72b28ebaabe3c3df0),并移除了除文件夹和主 readme 文件之外的所有文件。

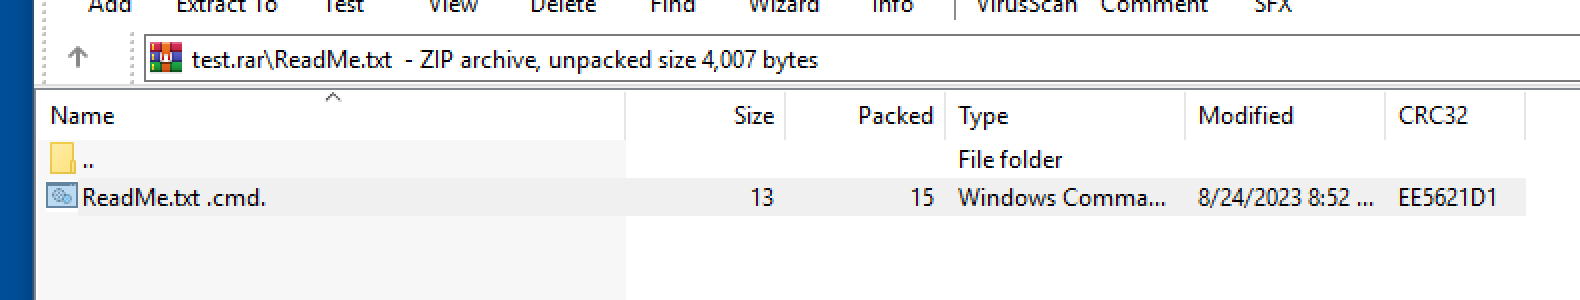
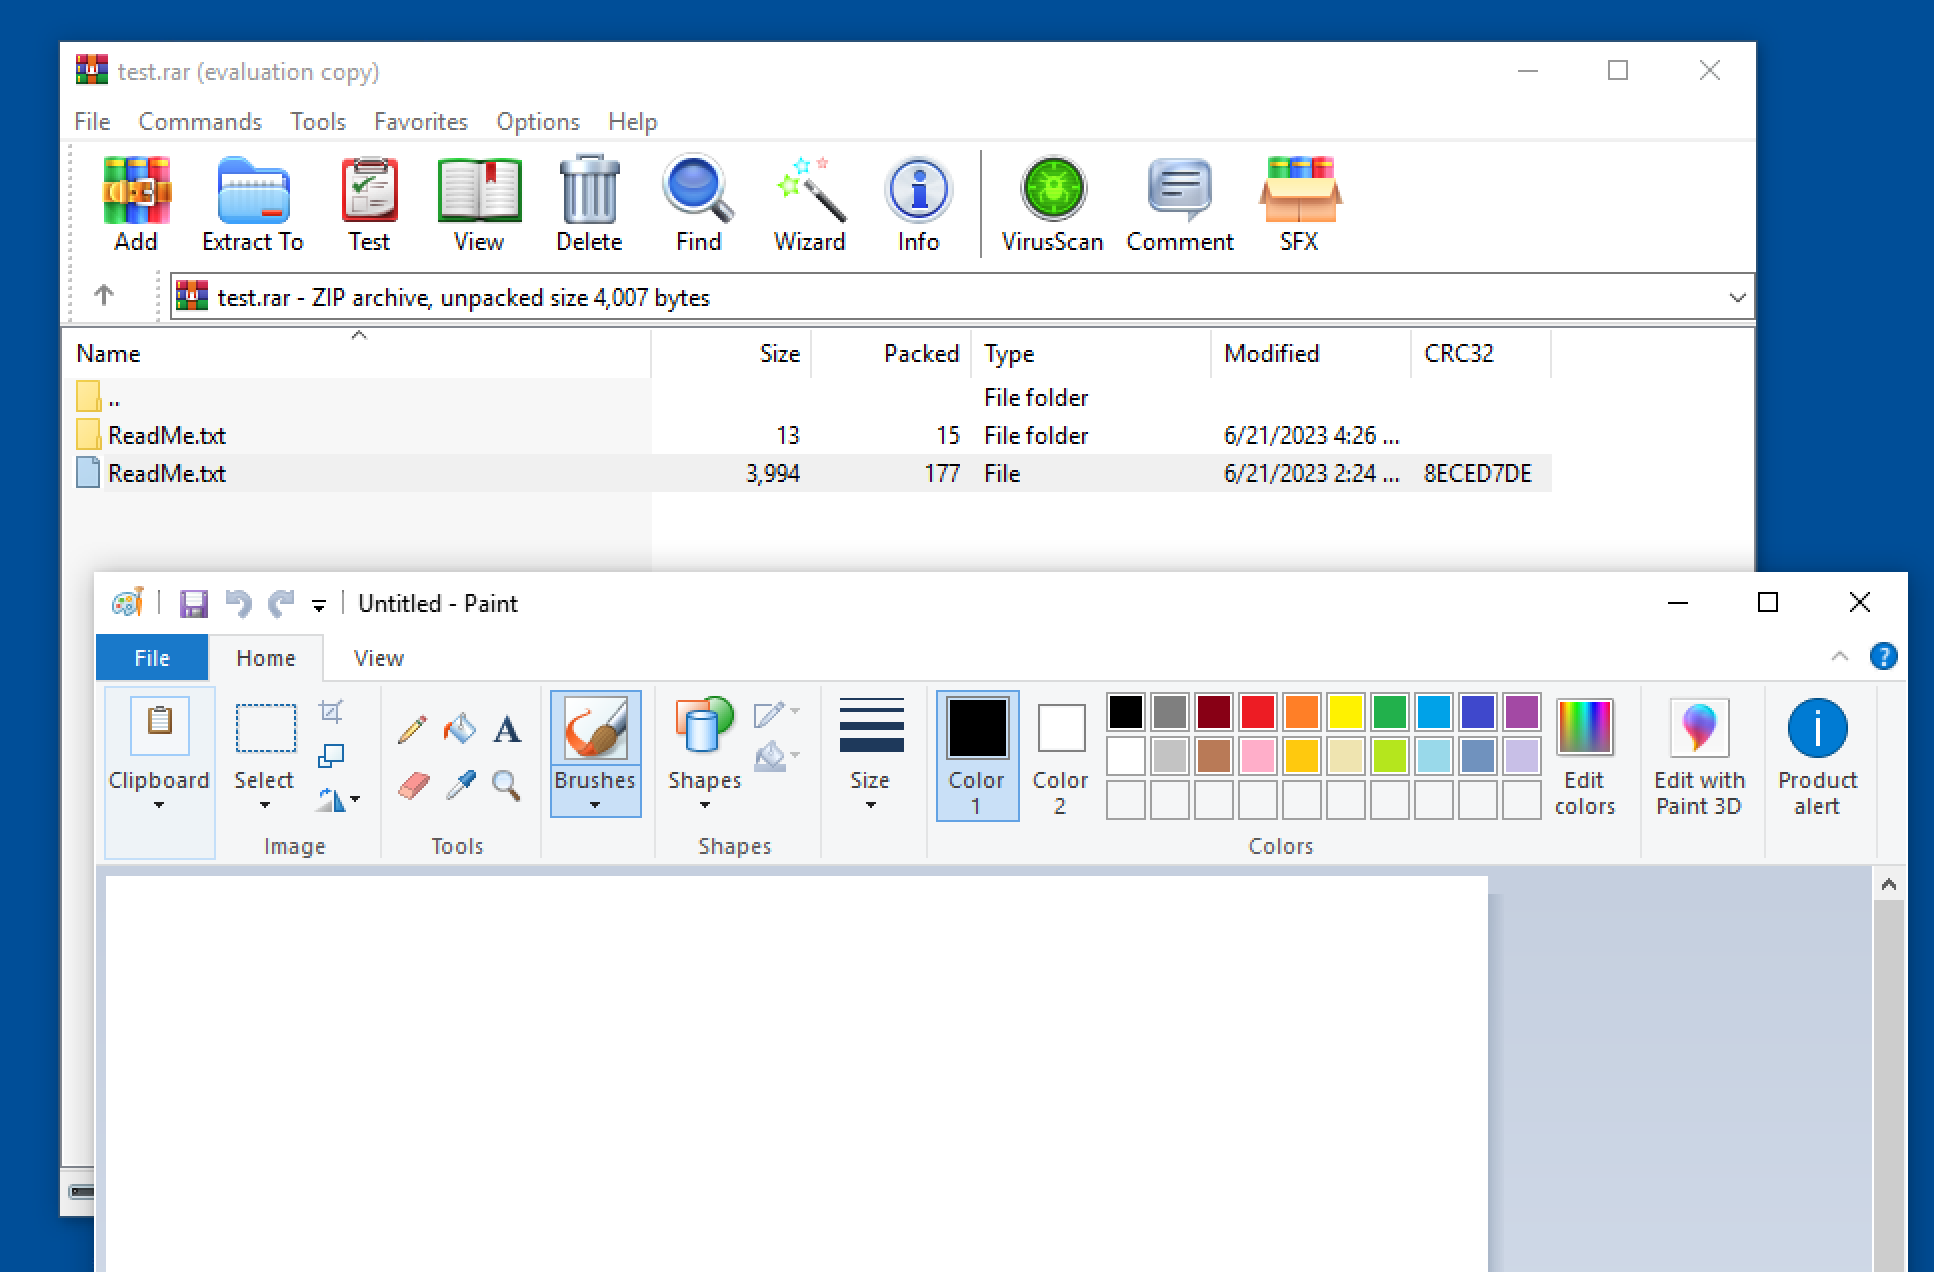
我创建了一个包含我命令的新文件,将其添加到 ReadMe.txt 文件夹中,并将该文件重命名为 'ReadMe.txt .cmd.'
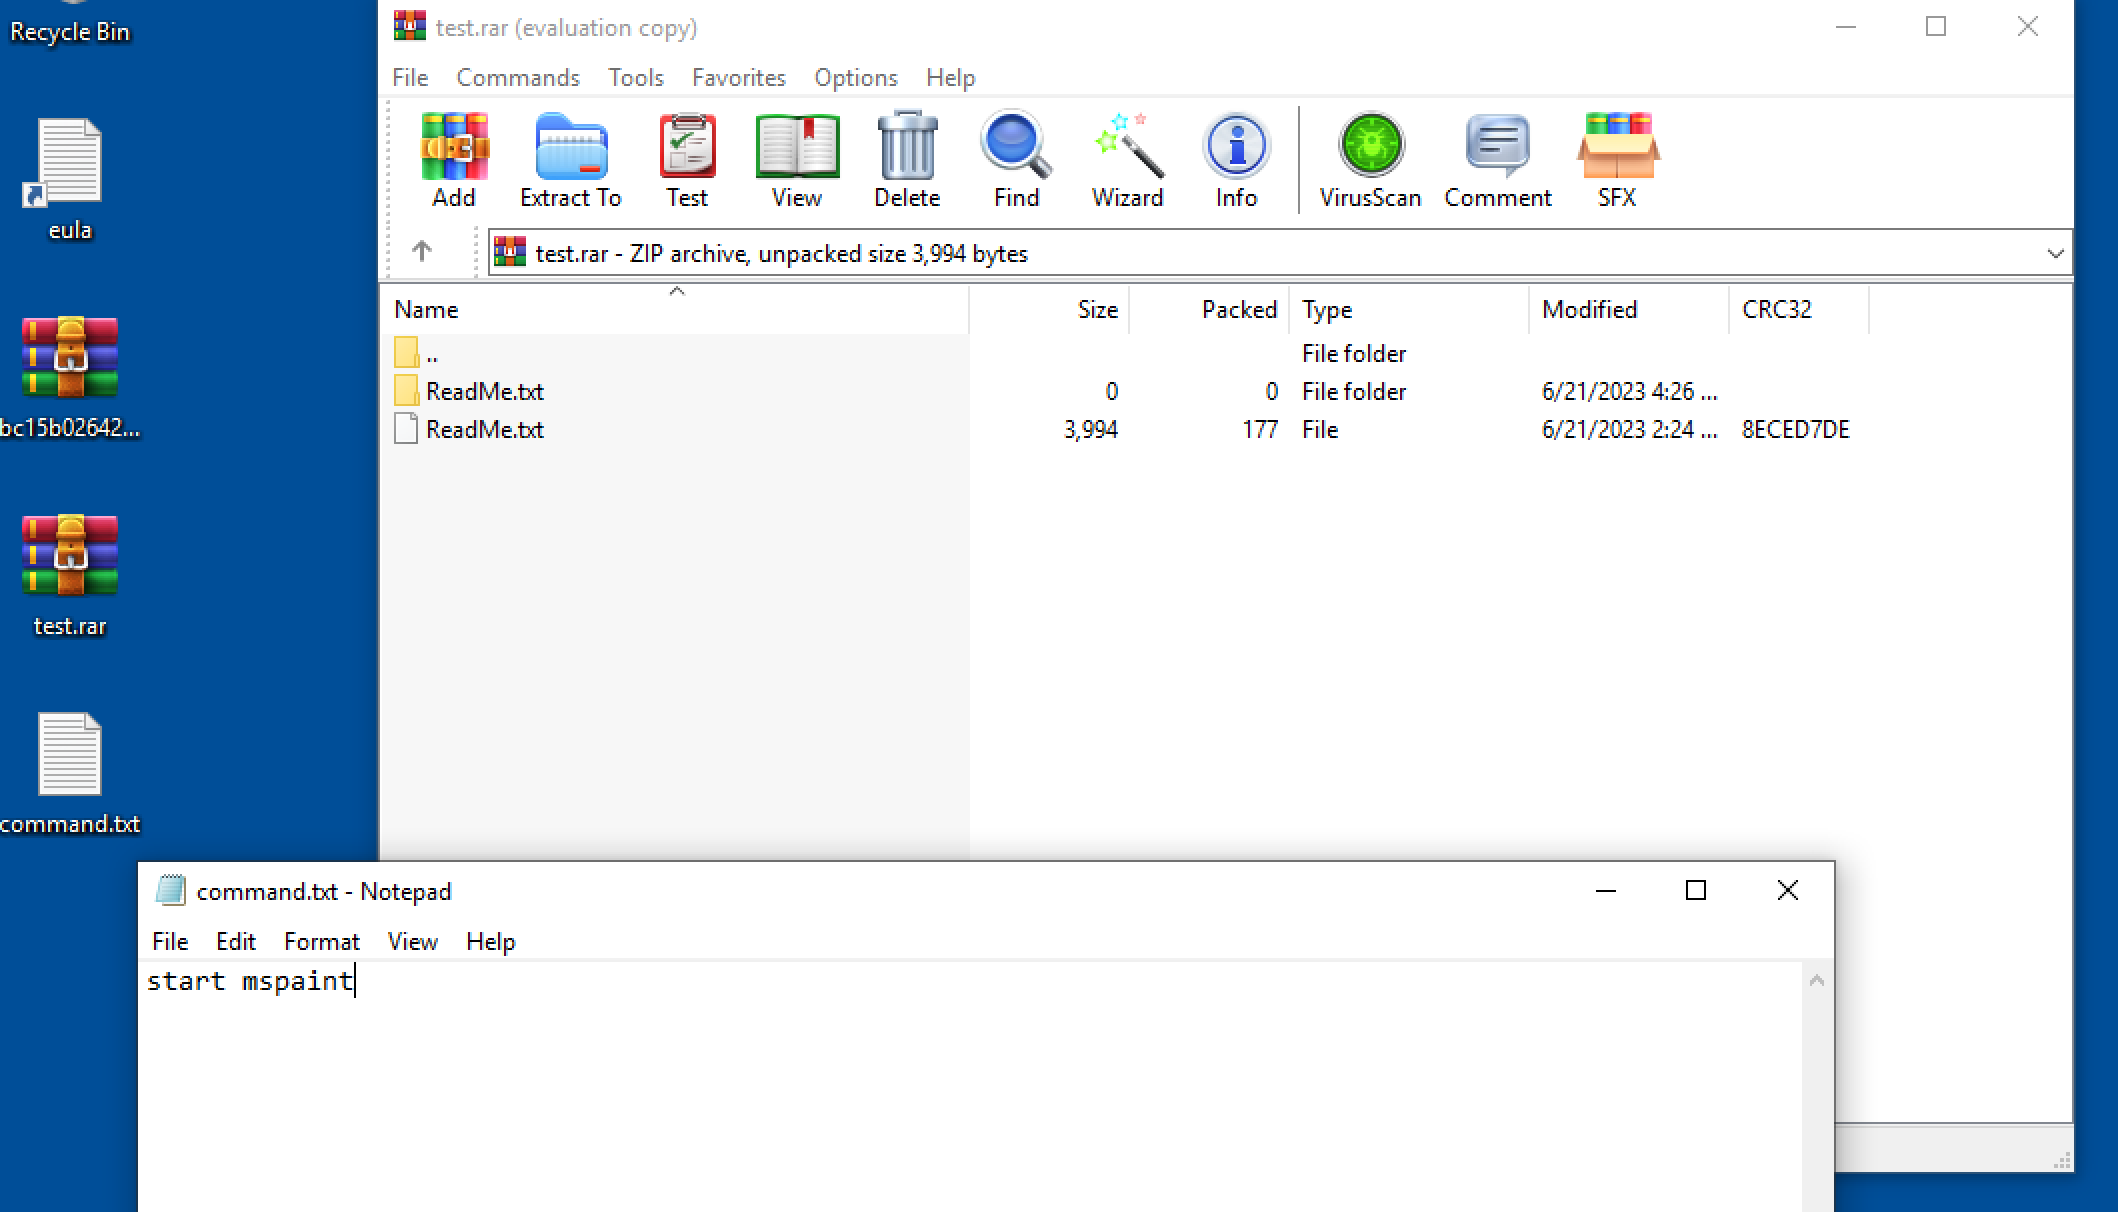
image image image

'ReadMe.txt .cmd' 也能工作,.bat 也可以,欢迎自行尝试。

本仓库中的 test.rar 可用于测试。它不包含命令文件,需要自行添加。

仅供参考:理想情况下,你不应使用经过修改的恶意文件进行测试。请在沙盒或虚拟机中运行此内容。

下载工具