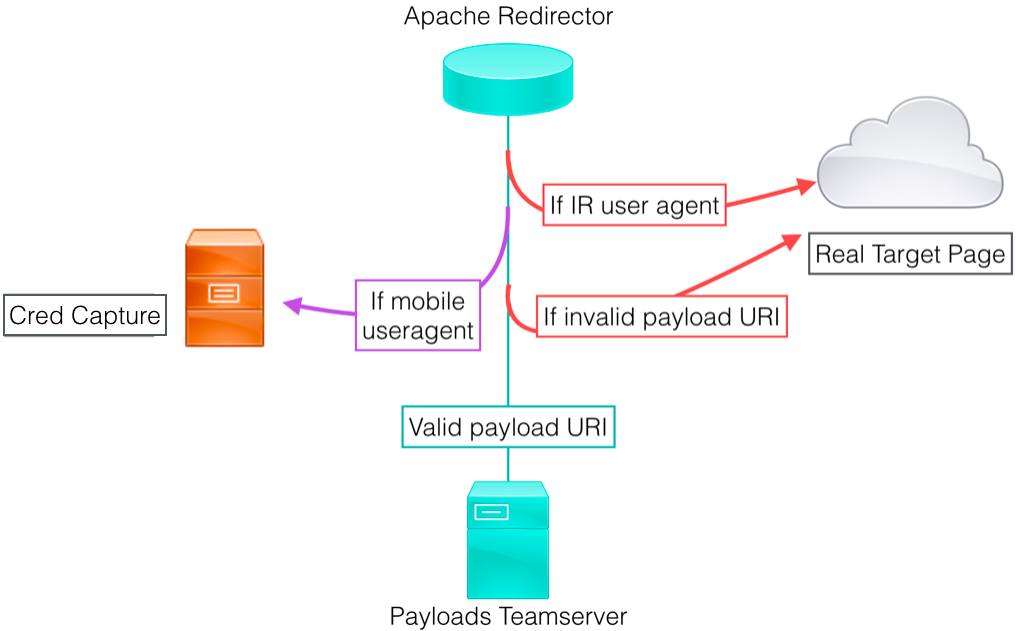

Red Team 基础设施加固资源收集 Wiki

本维基旨在为搭建具有韧性的红队基础设施提供资源。它是为了补充 Steve Borosh(@424f424f)和 Jeff Dimmock(@bluscreenofjeff)在 BSides NoVa 2017 上的演讲“末日准备者:强化你的红队基础设施”(幻灯片)而创建的。
如果您想添加内容,请在仓库中提交 Pull Request 或提交 issue。
感谢本维基中所有引用内容的作者,以及所有贡献者!
在设计一个需要抵御主动响应或维持长期交战(数周、数月、数年)的红队基础设施时,根据功能隔离每个资产非常重要。这可以在活动资产开始被检测到时,为对抗蓝队提供韧性和敏捷性。例如,如果评估中的钓鱼邮件被识别,红队只需创建新的 SMTP 服务器和 payload 托管服务器,而无需重新搭建整个团队服务器。
考虑在不同资产上隔离以下功能:
每次社会工程学活动都可能需要这些功能。由于主动事件响应在红队评估中很常见,因此每次活动都应实施一套新的基础设施。
为了进一步增强韧性和隐蔽性,每个后端资产(即团队服务器)前都应放置一个重定向器。目标始终是在我们的目标和后端服务器之间保持一个主机。以这种方式搭建基础设施可以更快、更轻松地轮换全新基础设施——无需搭建新的团队服务器、迁移会话或重新连接后端未暴露的资产。
常见的重定向器类型:
每种重定向器类型都有多种适合不同场景的实现选项。这些选项将在维基的重定向器部分详细讨论。重定向器可以是 VPS 主机、专用服务器,甚至是运行在平台即服务(PaaS)实例上的应用。
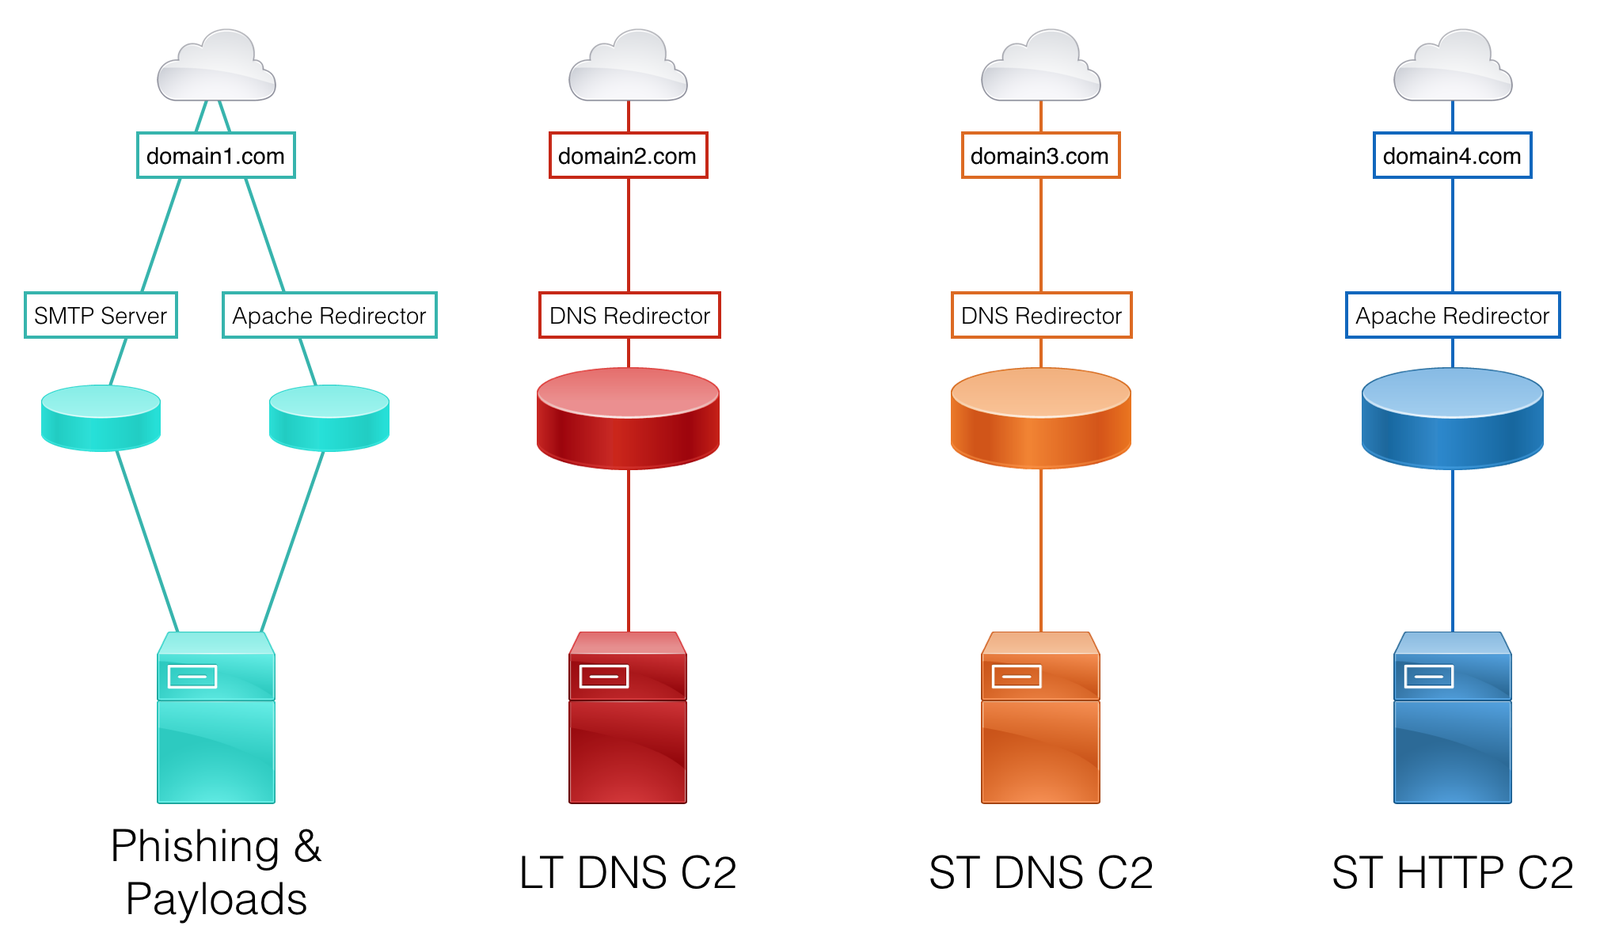
以下是一个示例设计,考虑了功能隔离和重定向器的使用:
如何使用 Digital Ocean 构建 C2 基础设施 – 第 1 部分 - Lee Kagan (@invokethreatguy)
使用 Terraform 自动化部署红队基础设施 - 第 1 部分 - Rasta Mouse (@_RastaMouse)
感知到的域名声誉会因目标使用的产品及其配置而有很大差异。因此,选择一个能在目标上起作用的域名并非精确科学。开源情报收集(OSINT)对于帮助做出最佳猜测、判断控制措施的状态以及应针对哪些资源检查域名至关重要。幸运的是,在线广告商面临同样的问题,并创建了一些我们可以利用的解决方案。
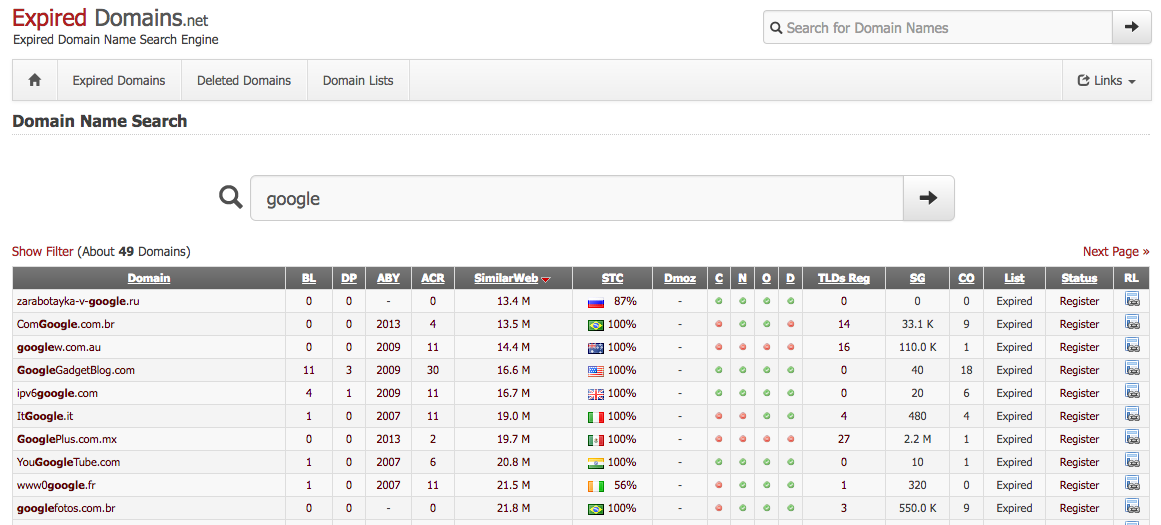
expireddomains.net 是一个搜索最近过期或删除域名的搜索引擎。它提供搜索和高级过滤功能,例如过期时间、反向链接数量、Archive.org 快照数量、SimilarWeb 评分。使用该网站,我们可以注册带有域名年龄的二手域名,这些域名看起来与我们的目标相似、与我们要冒充的对象相似,或者很可能在目标网络中融入其中。
在为 C2 或数据外泄选择域名时,考虑选择归类为金融或医疗保健的域名。许多组织不会对这些类别执行 SSL 中间人检查,因为可能存在法律或数据敏感性问题。同样重要的是确保所选域名与任何先前的恶意软件或钓鱼活动无关。
Charles Hamilton(@MrUn1k0d3r)开发的工具 CatMyFish 可自动执行搜索,并使用 expireddomains.net 和 BlueCoat 进行 Web 分类检查。它可以修改以应用更多搜索过滤器,甚至对您注册的资产执行长期监控。
另一个工具 DomainHunter,由 Joe Vest(@joevest)和 Andrew Chiles(@andrewchiles)开发,返回 BlueCoat/WebPulse、IBM X-Force 和 Cisco Talos 分类、域名年龄、可用的替代 TLD、Archive.org 链接以及 HTML 报告。此外,它还使用 Malwaredomains.com 和 MXToolBox 检查域名是否用于已知恶意软件和钓鱼活动。该工具还支持 OCR,用于绕过 BlueCoat/WebPulse 验证码。有关该工具初始发布的更多详细信息,请查看博客文章。
另一个工具 AIRMASTER,由 Max Harley (@Max_68) 开发,使用 expireddomains.net 和 Bluecoat 查找已分类的域名。该工具使用 OCR 绕过 BlueCoat 验证码,从而提高搜索速度。
如果之前注册的域名不可用,或者您更愿意自行注册域名,也可以自行对域名进行分类。可以使用下面的直接链接,或使用 Dominic Chell(@domchell)开发的 Chameleon 等工具。大多数分类产品在确定域名分类时会忽略重定向或克隆内容。有关 Chameleon 使用的更多信息,请查看 Dominic 的文章分类不是安全边界。
最后,确保您的 DNS 设置已正确传播。
“简易”和“钓鱼”这两个词似乎从来不会同时出现。搭建一个合适的钓鱼基础设施可能非常麻烦。以下教程将为您提供知识和工具,以便快速搭建一个能通过“大多数”当前垃圾邮件过滤器的钓鱼服务器,并为您提供 RoundCube 界面,带来轻松的钓鱼体验,包括与目标的双向通信。网上有很多关于钓鱼的设置和文章。这只是其中一种方法。
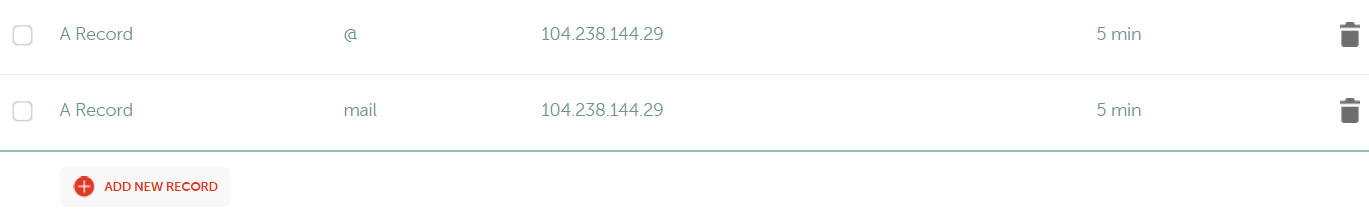
一旦您拥有一个通过上一节所列适当检查的域名,并且您的钓鱼服务器已启动,您需要为您的域名创建几个“A”记录,如图所示。
接下来,通过 ssh 登录您的钓鱼服务器,并确保您的 /etc/hosts 中列出了正确的 FQDN 主机名。 示例“127.0.0.1 email.yourphishingserver.com email localhost”
现在,您将通过几个简单步骤安装用于钓鱼的 Web 前端。首先,将最新“BETA”版本的 iRedMail 下载到您的钓鱼服务器上。简单的方法是右键单击下载按钮,复制链接地址,使用 wget 直接下载到您的钓鱼服务器上。接下来,解压它“tar -xvf iRedMail-0.9.8-beta2.tar.bz2”。进入解压后的文件夹,使 iRedMail.sh 脚本可执行(chmod +x iRedMail.sh)。以 root 身份执行该脚本,按照提示操作,最后需要重启以完成所有设置。
您需要确保所有正确的 DNS 记录都指向您的邮件服务器。(https://docs.iredmail.org/setup.dns.html)。对于 DKIM,新命令应为“amavisd-new showkeys”以列出您的 DKIM 密钥。
对于 DMARC,我们可以使用(https://www.unlocktheinbox.com/dmarcwizard/)生成我们的 dmarc 条目。
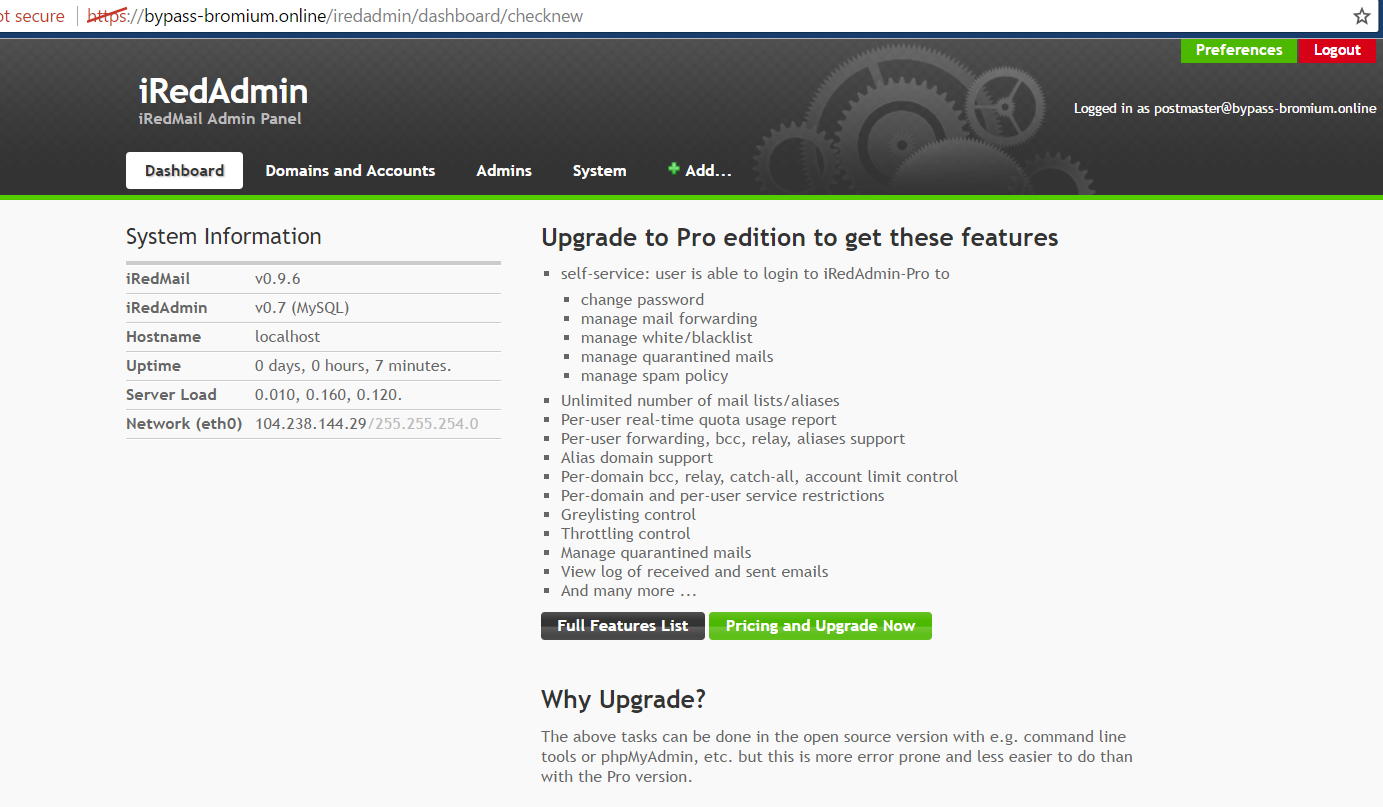
现在,创建一个用于钓鱼的用户。
