一款一体化黑客工具,用于远程接管Android设备。
<div align="center"> # PhoneSploit Pro Android 的瑞士军刀。 一款用 `Python` 编写的多合一黑客工具,可使用 `ADB`、`scrcpy`、`Nmap` 和 `Metasploit-Framework` 远程接管 Android 设备。     </div> ## 目录 - [概述](#overview) - [截图](#screenshots) - [功能](#features) - [要求](#requirements) - [快速开始](#getting-started) - [安装依赖](#installing-dependencies) - [设备设置教程](#device-setup-tutorial) - [兼容性](#compatibility) - [手动安装工具](#installing-tools-manually) - [免责声明](#disclaimer) - [开发者](#developer) - [支持](#support) - [署名](#attribution) --- ## 概述 #### 掌控设备。所有关键方式。 通过 USB 或 Wi‑Fi 连接,然后控制设备、提取数据、串流摄像头和麦克风、管理应用,并自动化完成完整的 **Metasploit** 入侵,全部在一个菜单中完成。 你不再需要记住命令和参数,PhoneSploit Pro 会替你完成。选择一个编号并运行。 --- ## 截图 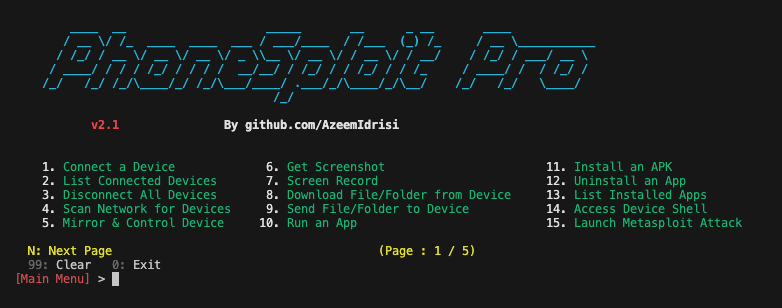 --- ## 功能 | 功能 | 描述 | | ---------------------------------------- | ----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | **连接设备** | 使用 ADB 远程连接到设备。 | | **列出已连接设备** | 显示当前所有已连接到 ADB 的设备。 | | **断开所有设备** | 断开所有 ADB 会话。 | | **多设备选择** | 如果连接了多个 ADB 设备(USB 或网络),选择用于会话的设备(`ANDROID_SERIAL`)。 | | **停止 ADB 服务器** | 停止 ADB 服务器进程。 | | **重启 ADB 服务器** | 重启 ADB 服务器进程。 | | **访问设备 shell** | 在已连接的设备上打开交互式 shell。 | | **按键码** | 发送按键码以远程控制设备。 | | **解锁设备** | 打开屏幕、向上滑动,并在需要时输入密码。 | | **锁定设备** | 锁定设备。 | | **重启 / 重新启动** | 将设备重启或重新启动至 `System`、`Recovery`、`Bootloader` 或 `Fastboot`。 | | **关机** | 关闭目标设备。 | | **截屏** | 截取屏幕截图并自动拉取到计算机。 | | **屏幕录制** | 在指定时间内录制目标设备的屏幕,并自动将录制文件拉取到计算机。 | | **匿名截屏 / 屏幕录制** | 截取屏幕截图或屏幕录制,之后从目标设备删除该文件。 | | **镜像与控制** | 镜像屏幕并控制目标设备。 | | **列出文件和文件夹** | 列出目标设备上的所有文件和文件夹。 | | **从设备下载** | 从目标设备下载文件或文件夹。 | | **发送到设备** | 从计算机向目标设备发送文件或文件夹。 | | **复制 WhatsApp 数据** | 将所有 WhatsApp 数据复制到计算机。 | | **复制截图** | 将所有截图复制到计算机。 | | **复制相机照片** | 将所有相机照片复制到计算机。 | | **相机实时** | 从目标设备的前置或后置摄像头流式传输实时视频。 | | **导出短信** | 将设备中的所有短信导出到计算机。 | | **导出联系人** | 将设备中的所有联系人导出到计算机。 | | **导出通话记录** | 将设备中的所有通话记录导出到计算机。 | | **运行应用** | 在设备上启动应用程序。 | | **安装 APK** | 从计算机向目标设备安装 APK。 | | **安装拆分 APK** | 安装以多个 APK 拆分形式分发的应用(例如拆分捆绑包)。 | | **卸载应用** | 移除已安装的应用程序。 | | **列出已安装应用** | 列出目标设备上安装的所有应用。 | | **提取 APK** | 从已安装的应用中提取 APK。 | | **强制停止应用** | 强制停止正在运行的应用程序。 | | **清除应用数据** | 清除所选应用的存储/数据(相当于该应用恢复出厂设置)。 | | **重启应用** | 重启应用程序(强制停止后重新启动)。 | | **授予 / 撤销权限** | 授予或撤销应用的运行时权限。 | | **打开链接** | 在目标设备上打开 URL。 | | **显示照片** | 在目标设备上显示图像或照片。 | | **播放音频** | 在目标设备上播放音频文件。 | | **播放视频** | 在目标设备上播放视频。 | | **发送短信** | 通过目标设备发送短信。 | | **设备信息** | 读取构建版本、型号、芯片组、补丁级别、加密和标识符(可访问时的 IMEI、序列号、启动序列号、Android ID)。 | | **设备上的账户** | 从 `dumpsys account` 列出账户类型和名称(不含令牌)。 | | **SIM / 运营商信息** | SIM 和已注册网络运营商属性,并在可用时进行离线 MCC-MNC 查询。 | | **蓝牙设备** | 解析蓝牙转储以获取已配对/最近设备,并进行离线 MAC 厂商(OUI)查询。 | | **电池信息** | 读取电池状态及相关详细信息。 | | **录制麦克风音频** | 从麦克风录制音频。 | | **流式传输麦克风音频** | 流式传输实时麦克风音频。 | | **录制设备音频** | 录制设备内部音频。 | | **流式传输设备音频** | 流式传输实时设备音频。 | | **完全入侵设备** | 引导式 Metasploit 流程,包含预检查(设备、Metasploit、payload 状态、LPORT);从本地接口中选择 **LHOST** 或输入自定义 IP;可选 **复用** 已安装的 payload 或重新构建;在 `msfvenom` 构建 APK、ADB 安装并启动它,以及 **Metasploit-Framework** 打开 `meterpreter` 处理程序时显示逐步进度;完成后可选 **卸载** payload。 | | **局域网网络扫描** | 发现本地网络上的主机以帮助找到目标 IP 地址;探测 TCP 端口 `5555` 和 `5554` 并进行服务检测,显示 ADB 相关指纹以及可能的 Android/ADB 目标提示。 | | **TCP 端口转发** | 通过 ADB 转发、反向转发、列出、移除或移除所有 TCP 端口转发规则。 | | **保存 logcat 片段** | 捕获一段 `logcat` 输出并将其保存到计算机上的文件。 | | **实时 logcat 流** | 从设备实时流式传输 `logcat`。 | | **网络快照** | 显示设备上网络接口和连接性的快照。 | | **开发者设置** | 在设备上打开系统 **开发者选项** 屏幕。 | | **读取区域设置** | 从设备读取区域和语言设置。 | | **屏幕常亮** | 设置 `svc power stayon`(USB 连接时保持常亮、始终常亮或关闭常亮)。 | | **Wi‑Fi 状态转储** | 从设备转储详细的 Wi‑Fi 状态;摘要行使用离线厂商(OUI)标注 MAC/BSSID。 | | **WLAN IP 信息** | 显示 WLAN IP 寻址信息,并使用离线厂商(OUI)标注接口 MAC。 | | **Wi‑Fi 无线电开关** | 打开或关闭 Wi‑Fi 无线电。 | | **Ping 连接测试** | 对主机运行 ping 检查以测试连接性。 | | **已保存的 Wi‑Fi 网络** | 列出设备已知的已保存 Wi‑Fi 网络。 | --- [Read more](https://github.com/azeemidrisi/phonesploit-pro)









