Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2024-38077-check — 基于135端口检测目标是否存在CVE-2024-38077漏洞 | Kitploit
工具/GitHubGitHub/atlassion/cve-2024-38077-check
侦察漏洞分析漏洞利用网络安全渗透测试
GitHubatlassion/cve-2024-38077-check

CVE-2024-38077-check

基于135端口检测目标是否存在CVE-2024-38077漏洞

查看仓库
2192年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2024-38077_check

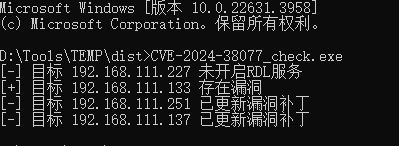
基于135端口检测目标是否存在CVE-2024-38077漏洞,需要目标机器防火墙未对135进行限制,如果目标开启RDL服务,则受该漏洞影响,如果目标服务器更新了补丁,进行RPC尝试连接该服务会返回 nca_s_fault_access_denied 。

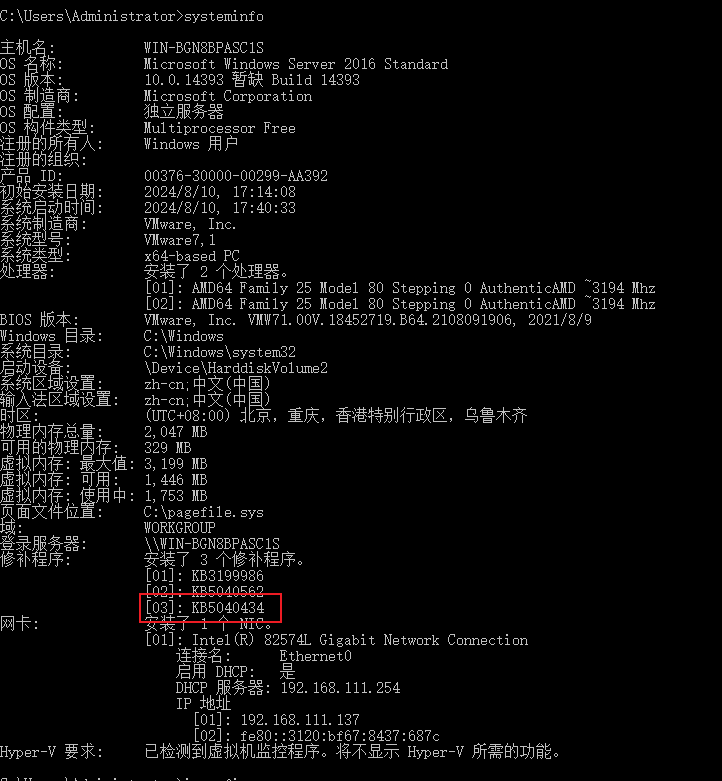
注:2008、2012 补丁没打成功,所以不确定是不是返回 access_denied,图中已更新漏洞补丁的是 2016 和 2019 。
image

image

打了补丁的包

下载工具