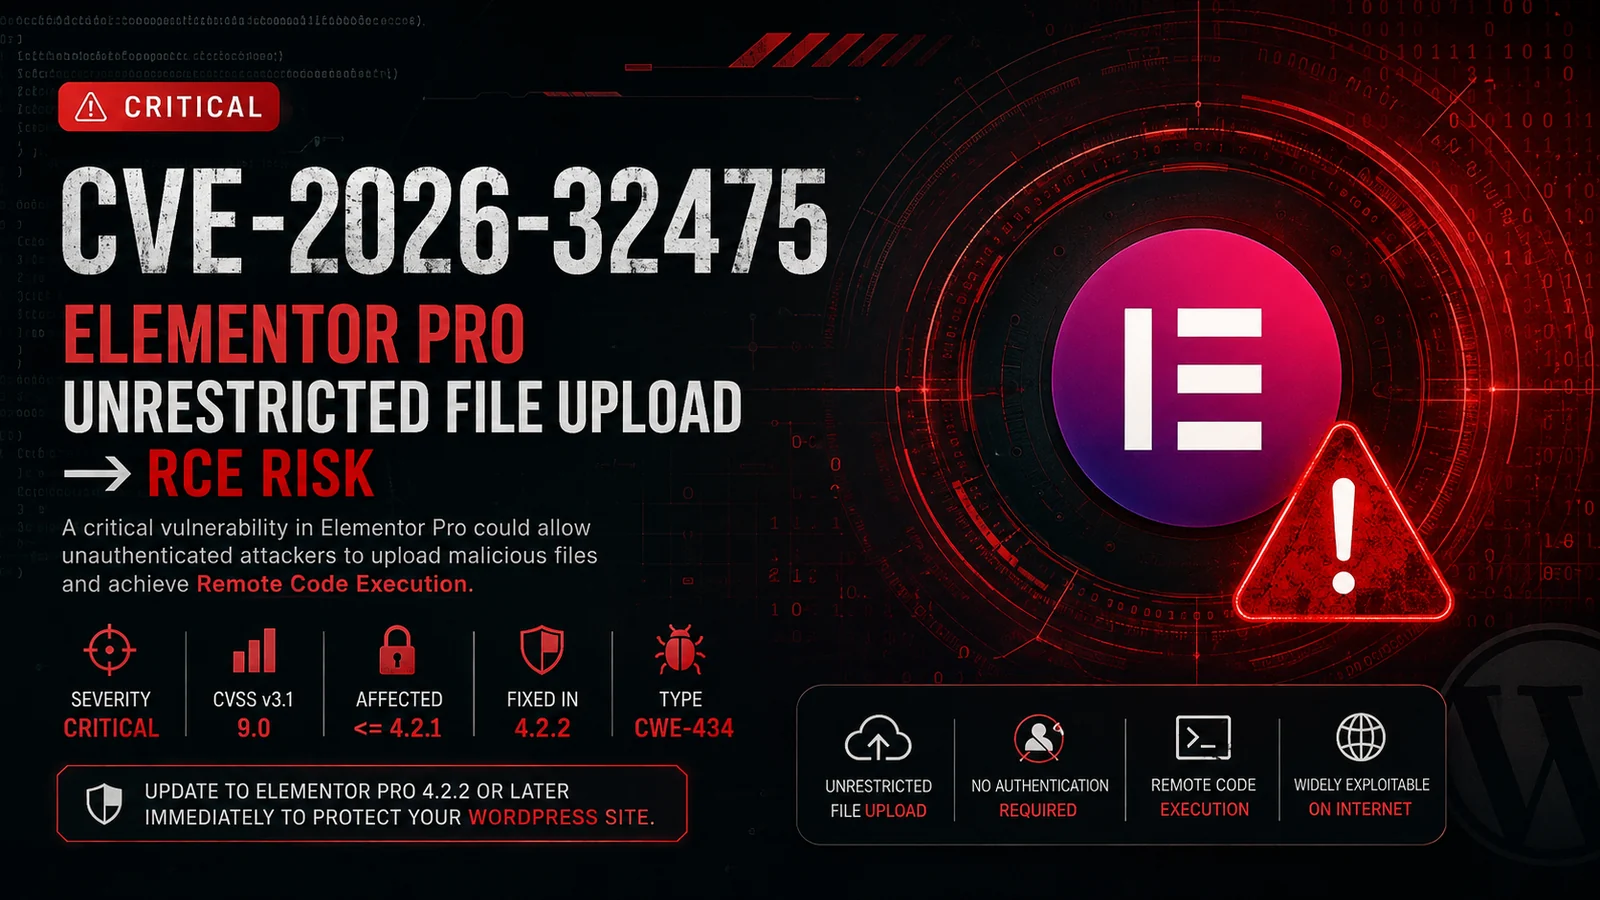

Elementor Pro 中的严重不受限制文件上传漏洞
可能导致远程代码执行(RCE)
CVE-2026-32475 是一个影响 Elementor Pro 的严重安全漏洞,Elementor Pro 是一款广泛部署的 WordPress 页面构建器插件。
该漏洞涉及文件上传限制不足,允许攻击者上传可能被服务器后续处理的危险文件类型。
在存在漏洞的配置下,成功利用可能导致以底层 WordPress/PHP 进程权限执行远程代码执行(RCE)。
安全提示: 本文档描述该漏洞及其影响,仅供防御性研究和授权安全测试使用。不包含任何武器化利用载荷。
| 属性 | 详情 |
|---|---|
| CVE | CVE-2026-32475 |
| 产品 | Elementor Pro |
| 平台 | WordPress |
| 漏洞类型 | 危险类型文件的不受限制上传 |
| CWE | CWE-434 |
| 严重程度 | 🔴 严重 |
| CVSS | 9.0 |
| 受影响版本 | <= 4.2.1 |
| 修复版本 | 4.2.2 |
| 潜在影响 | 远程代码执行 |
该漏洞与 Elementor Pro 验证及后续处理上传文件的方式有关。
验证阶段与文件处理阶段之间的差异可能允许特制的 multipart 上传数据绕过预期的限制。
概念上:
          HTTP Multipart Upload
                    │
                    ▼
          ┌───────────────────┐
          │ Upload Validation │
          └─────────┬─────────┘
                    │
             Validation Bypass
                    │
                    ▼
          ┌───────────────────┐
          │ File Processing   │
          └─────────┬─────────┘
                    │
                    ▼
          Dangerous File Type
                    │
                    ▼
             Server Execution
                    │
                    ▼
                  RCE
因此,该安全问题源于验证层认为安全的内容与处理层最终处理的内容之间的假设不一致。
对易受攻击的安装环境成功利用该漏洞,可能使攻击者能够:
实际影响在很大程度上取决于 WordPress/PHP 进程的权限以及服务器配置。
该漏洞与 Elementor Pro 暴露的文件上传功能相关。
简化的攻击链可表示为:
Attacker
   │
   │ Crafted HTTP request
   ▼
WordPress
   │
   ▼
Elementor Pro
   │
   ├── Upload validation
   │
   ├── File processing
   │
   ▼
Filesystem
   │
   ▼
Potentially executable content
   │
   ▼
Remote Code Execution
⚠️ 仅应对您拥有或已获得明确测试授权的系统进行利用。
主要的修复措施是升级:
Elementor Pro 4.2.1
        ↓
Elementor Pro 4.2.2+
从 WordPress 管理界面:
Dashboard
   └── Plugins
        └── Elementor Pro
             └── Version
对于可能已暴露的安装实例,请调查:
Web server access logs
PHP logs
WordPress logs
File modification timestamps
Authentication logs
WAF events
查找异常的分段上传请求,以及出现在 WordPress 控制目录中的意外文件。
安全团队可以监控以下情况:
POST requests
      │
      ├── multipart/form-data
      │
      ├── unusual filename parameters
      │
      ├── unexpected extensions
      │
      └── suspicious upload destinations
其他指标可能包括:
对于经授权的测试,安全评估应侧重于确定目标是否运行受影响的版本,而不是部署可执行载荷。
示例清单检查:
Target
  │
  ▼
WordPress detected
  │
  ▼
Elementor Pro detected
  │
  ▼
Version identified
  │
  ├── <= 4.2.1 → ⚠️ Potentially vulnerable
  │
  └── >= 4.2.2 → ✅ Patched
| 风险 | 评级 |
|---|---|
| 机密性 | 🔴 高 |
| 完整性 | 🔴 高 |
| 可用性 | 🟠 高 |
| 可利用性 | 🔴 高 |
| 总体严重性 | 🔴 严重 |
对于运行 WordPress 的组织:
CVE-2026-32475CWE-434 — Unrestricted Upload of File with Dangerous Type4.2.2本仓库旨在用于防御性安全研究、漏洞分析、教育以及经授权的渗透测试。
未经明确授权,请勿对系统使用漏洞研究或测试技术。
作者不对本文档所含信息的滥用承担责任。
Security Research • Vulnerability Analysis • Defensive Engineering



