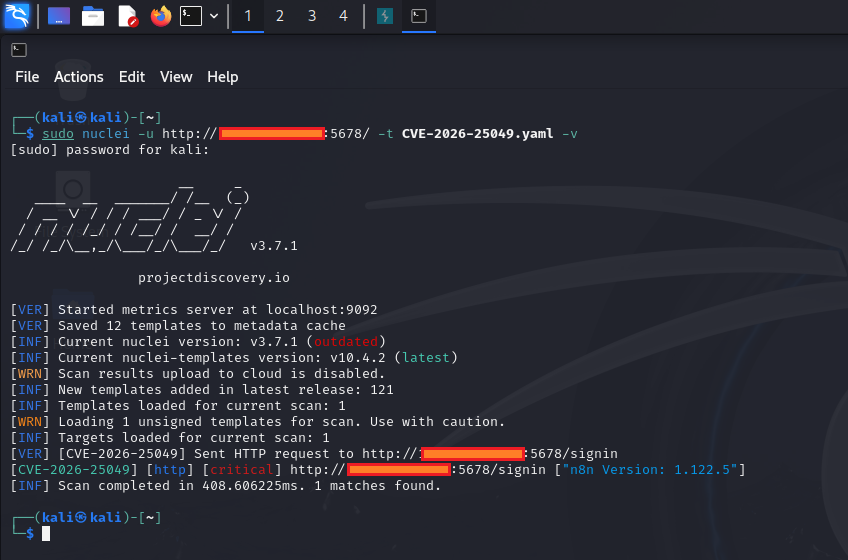


该漏洞允许在特定 n8n 部署中通过 REST API 端点未授权访问内部配置数据。
在存在漏洞的配置中,以下端点无需身份验证即可访问:
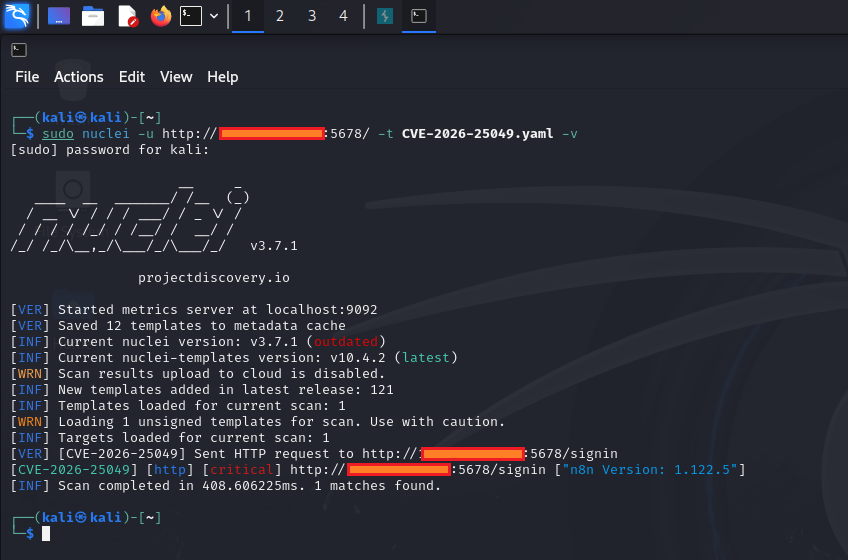
GET /rest/settings
public)该端点通常应仅限已认证用户访问,但配置错误或存在漏洞的版本可能会将其公开暴露。
虽然不会直接导致系统完全被攻陷,但该漏洞可能:
💡 即使是有限的信息泄露,也可能显著削弱整体安全态势。
n8n v1.123.5⚠️ 请务必对照官方安全公告和变更日志进行核实。
要验证该漏洞:
向以下地址发送请求:
/rest/settings
观察响应行为。
401 Unauthorized200 OK要保护您的 n8n 实例:
5678 的访问(VPN、防火墙、IP 允许列表)| 因素 | 评估 |
|---|---|
| 攻击复杂度 | 低 |
| 所需权限 | 无 |
| 用户交互 | 无 |
| 影响范围 | 部分(信息泄露) |
| 可利用性 | 高(若暴露) |
⚠️ 本项目仅用于教育目的和经授权的安全测试。 请勿在未经明确许可的情况下测试或扫描系统。
如果您觉得本项目有用: