

FortiClientEMS 7.4.4 中的未认证 SQL 注入
通过向管理 GUI 发送精心构造的 HTTP 请求可能实现远程代码执行
CVE-2026-21643 是一个严重的 SQL 注入漏洞(CWE-89),仅影响 Fortinet FortiClient Endpoint Management Server(FortiClientEMS) 版本 7.4.4。
未认证的远程攻击者可以向基于 Web 的管理界面(GUI)发送精心构造的 HTTP 请求并执行未经授权的 SQL 命令。这可能导致系统完全失陷,包括在服务器上执行任意代码。
关键风险:该漏洞为预认证漏洞,因此任何暴露于互联网或可访问的 FortiClientEMS 实例都是高价值目标。
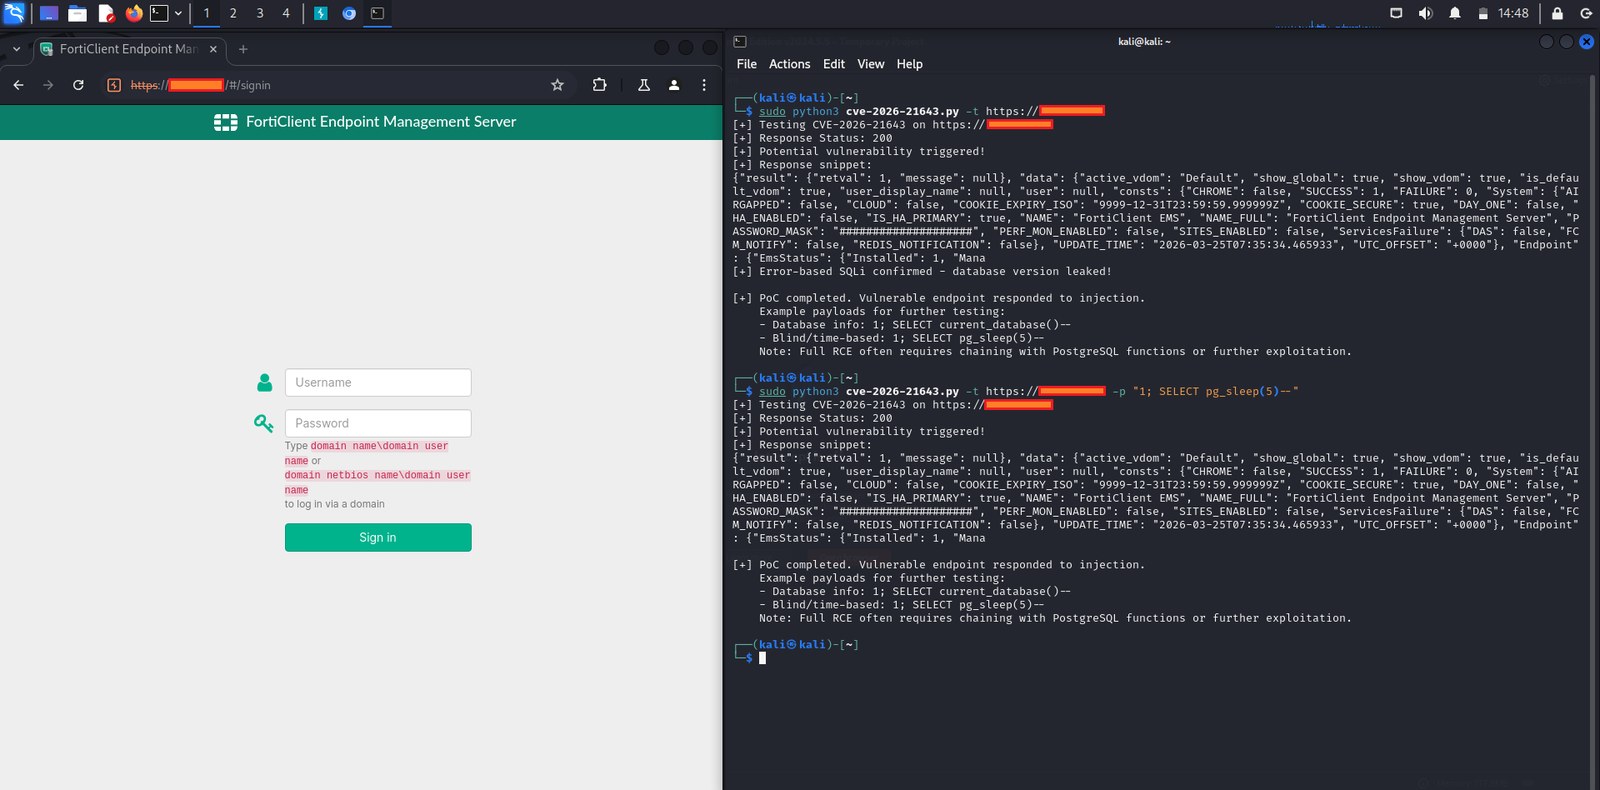
SQL 注入)Site 请求头以及 /api/v1/init_consts 等端点)| 产品 | 版本 | 状态 | 修复版本 |
|---|---|---|---|
| FortiClientEMS | 7.4.4 | 受影响 | 升级至 7.4.5+ |
| FortiClientEMS | 7.4.x | 仅 7.4.4 | 7.4.5 或更高版本 |
| FortiClientEMS | 7.2.x | 不受影响 | - |
| FortiClientEMS | 8.0.x | 不受影响 | - |
| FortiClientEMS Cloud | 全部 | 不受影响 | - |
建议立即采取行动:
Site 请求头或基于错误的 SQLi 模式)。Fortinet 官方公告:
https://fortiguard.fortinet.com/psirt/FG-IR-25-1142
Site 请求头的处理方式,此类配置暴露风险更高)。注意:该缺陷是在 7.4.4 中与多租户支持相关的一次中间件重构期间引入的,并已在 7.4.5 中静默修复。
本仓库仅出于防御性安全、安全意识提升和信息参考目的进行维护。请始终以 Fortinet 官方公告为准,以获取最准确、最新的指导信息。
此处不包含任何公开漏洞利用代码。
⭐ 如果本仓库帮助你提升了安全性,请为它点个 Star!
🛠️ 欢迎通过 Pull Request 提交贡献、更正或补充 IOC。
最后更新:2026 年 3 月










