Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2022-3294 — 使用 nodes/proxy(允许 create 操作)和 nodes/status(允许 update/patch 操作)进行权限提升 | Kitploit
工具/GitHubGitHub/arbaaz29/cve-2022-3294
权限提升容器安全漏洞分析漏洞利用渗透测试云安全
GitHubarbaaz29/cve-2022-3294

CVE-2022-3294

使用 nodes/proxy(允许 create 操作)和 nodes/status(允许 update/patch 操作)进行权限提升

查看仓库
78个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

漏洞利用参考:

https://github.com/kubernetes/kubernetes/issues/113757 https://github.com/kubernetes/kubernetes/issues/119640 https://github.com/kubernetes/sig-security/blob/main/sig-security-external-audit/security-audit-2021-2022/findings/Kubernetes%20v1.24%20Final%20Report.pdf

枚举:

  1. 获取主节点的 IP,主节点通常运行 kube-apiserver:
kubectl get nodes
kubectl config view # Kubectl stores a config file so that it can use it to authenticate and make api calls to the kube-apiserver
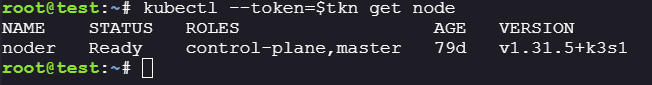
nodes.png 2. 如果你已经在 Pod 内,可以检查环境变量,以获取 Kubernetes API 服务器变量。

printenv
cat /proc/self/environ
  1. $tkn 变量应为服务账户令牌。

    1. 该令牌应能够创建 nodes/proxy
    2. 该令牌应能够更新/创建/修补 nodes/status
  2. 检查 $tkn 是否具有相应权限:

kubectl --token=$tkn auth can-i --list
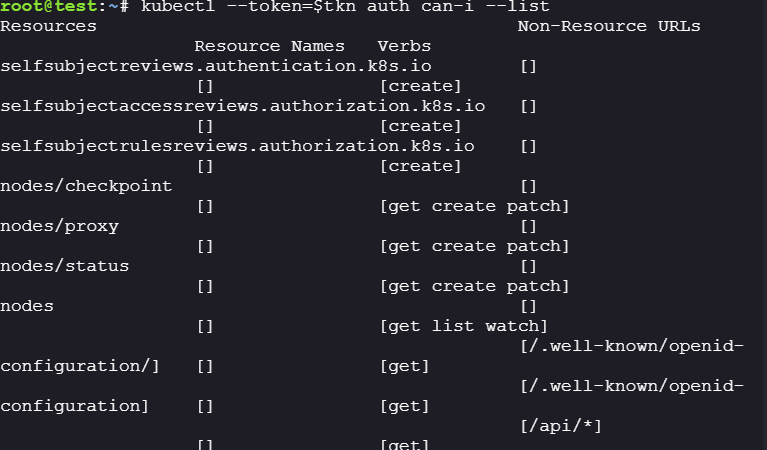
auth.png

下载工具
