CVE-2026-89026 是本项目所针对的安全问题。
本仓库包含一个 PoC 漏洞利用与扫描器,用于研究和验证受影响的 Issabel PBXAPI 身份验证行为。
本项目专为授权安全研究、漏洞验证、渗透测试实验室和防御性评估而设计。
重要提示: 仅测试您拥有或已获得明确授权进行评估的系统。
该 PoC 针对 Issabel PBXAPI 端点实现了身份验证伪造研究流程。
它包括:
扫描器支持两种输入模式:
[1] Single URL
[2] IP:PORT List
[0] Back
可以提供单个授权目标,例如:
https://target.example.com:8443
文本文件可以包含以下格式的目标:
http://192.168.1.10:8443
http://192.168.1.20:443
http://10.0.0.15:8080
目标按顺序处理。
扫描器检查 Issabel /pbxapi 端点,并确定所研究的身份验证条件是否存在。
典型结果:
VULNERABLE
或:
NOT_VULNERABLE
扫描器的检测路径旨在验证身份验证问题,而不使用可选的命令执行路径。
将您的截图放入仓库的 screenshots/ 目录中。
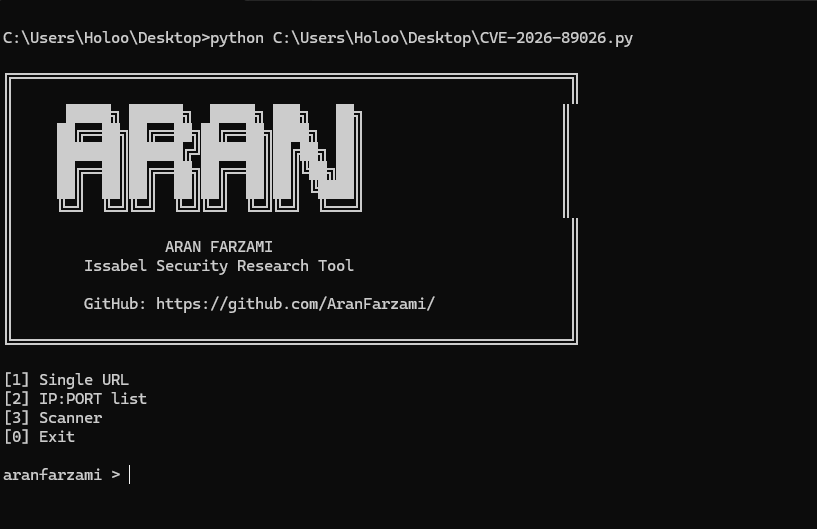
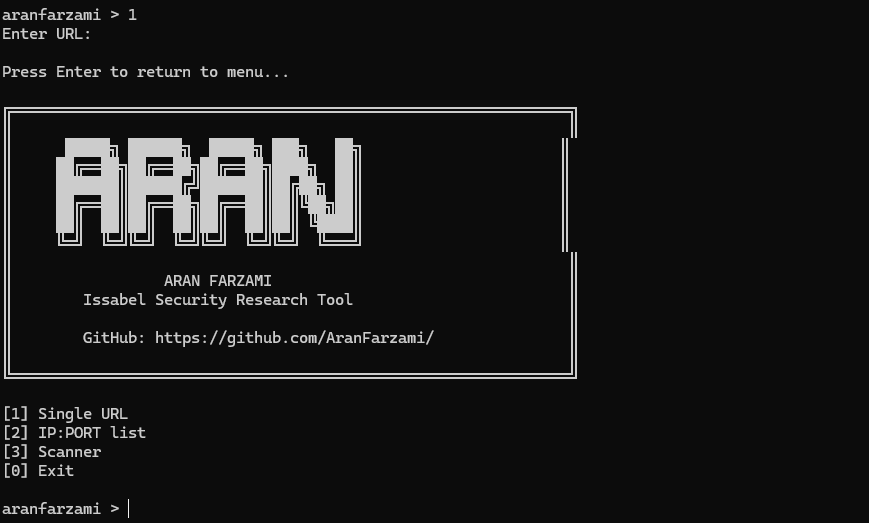
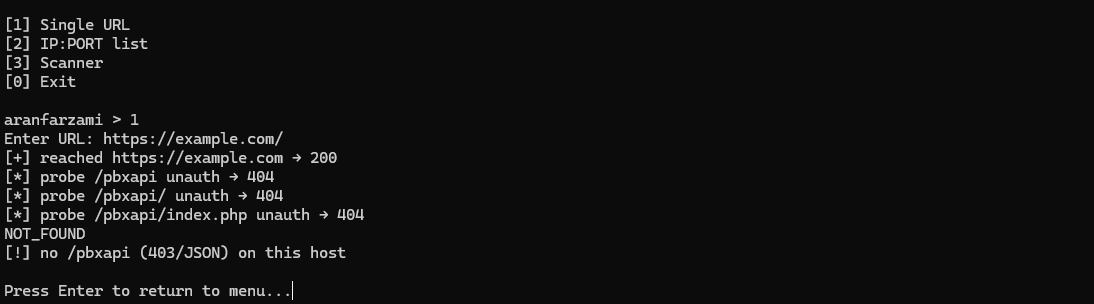
.
├── aranfarzami_issabel_cve_2026_89026_final.py
├── README.md
├── screenshots/
│   ├── main.png
│   ├── scanner.png
│   └── result.png
└── targets.txt
Aran Farzami
安全研究员与程序员
GitHub:
https://github.com/AranFarzami/
本项目仅供 授权安全研究和教育目的 提供。
未经明确许可,请勿对系统使用此 PoC 或扫描器。
作者不授权也不对未经授权的访问、中断、数据访问或本项目的其他非法使用承担责任。
在发布此仓库之前,请选择并添加适当的开源许可证。