CVE-2021-41773
go语言poc&exp项目。 声明:该项目来自作者日常学习笔记。 请勿利用相关技术以及工具从事非法测试,如因此产生的一切不良后果作者无关。
使用:
./main -u <url>   单个url
./main -u <url> -c <command>  单个url执行单个命令
./main -f <file>  批量验证url文件
./main -f <file> -o <file>  验证url文件,有漏洞的导出
./main -u <url> -cmd    循环非交互式执行命令
程序运行结果:
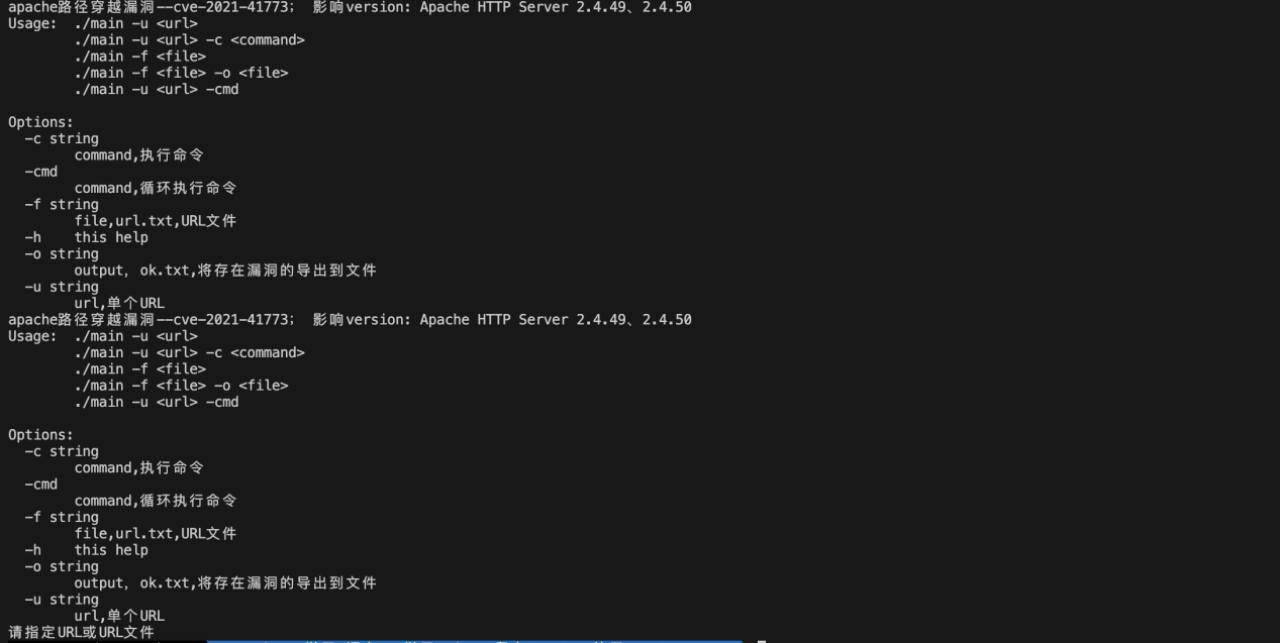
笔者下一步计划增加thread模块,使用-t来用多线程干活;增加多漏洞验证、利用模块。
go语言初学者,大佬轻喷
如果该项目对您的学习上有那么一点点作用,请给作者点个stars!!!