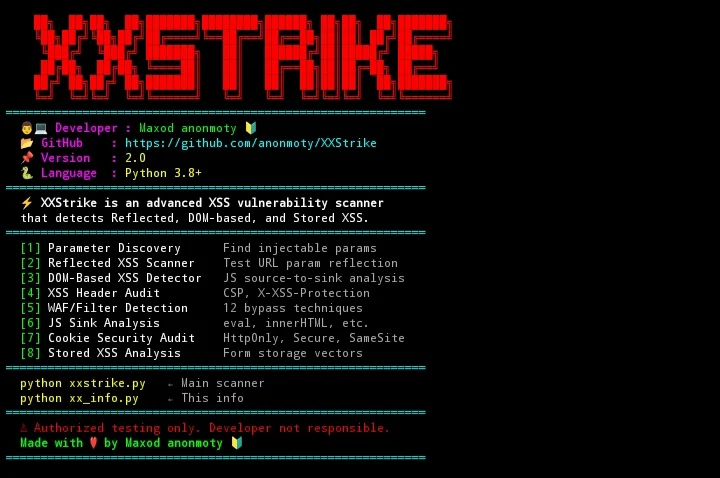
XXStrike 是一款先进的多线程 跨站脚本(XSS) 检测与漏洞评估框架,专为渗透测试人员、漏洞赏金猎人、应用安全工程师和 DevSecOps 专业人员打造。
作为传统 XSS 扫描器的现代、轻量且高速替代方案,XXStrike 将智能参数发现、DOM 源到汇跟踪、上下文感知载荷模糊测试以及 WAF/过滤器绕过启发式整合到一个统一的终端界面中。
原生针对 Android(Termux) 和标准 Linux 发行版进行了优化。
innerHTML、document.write、eval()、postMessage)进行深度语法分析。| # | 模块名称 | 方法与能力 |
|---|---|---|
01 | 参数发现 | 发现查询参数、隐藏表单字段和反射参数。 |
02 | 反射型 XSS 扫描器 | 通过边界突破测试进行上下文注入验证。 |
03 | DOM 型 XSS 检测器 | JavaScript 源到汇流程跟踪及危险模式提取。 |
04 | XSS 头部审计 | 评估 Content-Security-Policy(CSP)、X-XSS-Protection 和 X-Content-Type-Options。 |
05 | WAF / 过滤器检测 | 测试 12 种绕过变换(Unicode、Hex、双重编码、混合大小写)。 |
06 | JavaScript 汇点分析 | 扫描外部脚本和内联块中的不安全 API。 |
07 | Cookie 安全审计 | 检查会话令牌标志(HttpOnly、Secure、SameSite),以评估 XSS 辅助的数据窃取风险。 |
08 | 存储型 XSS 向量分析器 | 检测持久化存储入口点(表单、文本区域、评论字段)。 |
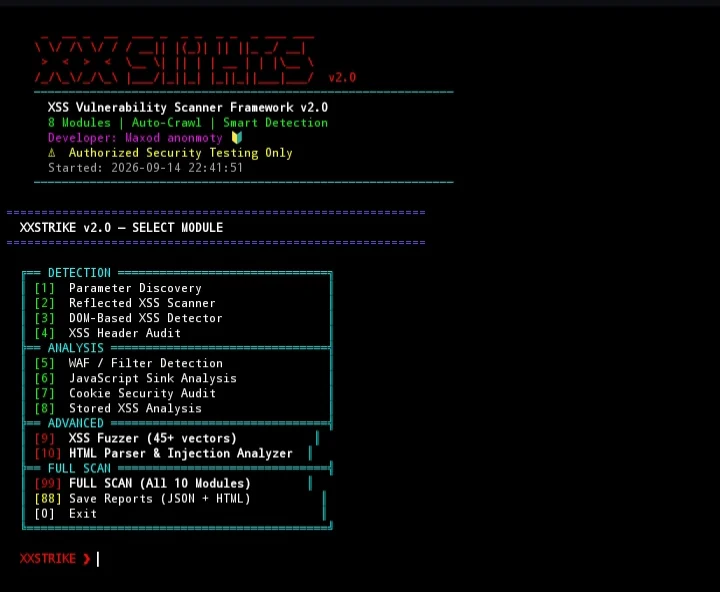
09 | 高级 XSS 模糊测试器 | 45+ 个分类向量,测试编码、协议处理器(javascript:、data:)和嵌套标签。 |
10 | HTML 与注入点分析器 | 解析 meta 标签、沙箱 iframe、事件属性和清理器(DOMPurify、Bleach)。 |
| 能力 | 传统 XSStrike | 通用扫描器 | ⚡ XXStrike v2.0 |
|---|---|---|---|
| Termux / 移动 Linux 支持 | ⚠️ 不稳定 | ❌ 否 | ✅ 原生(100% 优化) |
| 集成 DOM 汇点跟踪器 | 部分 | ❌ 否 | ✅ 完整源到汇 |
| Cookie 标志与 CSP 安全评分 | ❌ 否 | 部分 | ✅ 全面(A+ 至 F) |
| 交互式 CLI + 全自动扫描 | ❌ 仅 CLI | ❌ 仅 CLI | ✅ 双重(菜单 + 批量 99) |
| HTML / JSON 自动报告器 | ❌ 否 | 部分 | ✅ 内置导出器 |
| 活跃开发 | 停滞 | 不定 | ✅ 活跃(2025 版本) |
# Update repository lists
pkg update && pkg upgrade -y

# Install dependencies
pkg install python git -y

# Clone repository
git clone https://github.com/anonmoty/XXStrike.git

# Navigate to project directory
cd XXStrike

# Install required Python packages
pip install -r requirements.txt

# Launch XXStrike
python XSStrike.py