בס״ד
⫷ HacKingPro ⫸
⫷ TryHackMe | KoTH ⫸
⫷ Privilege-Escalation⫸
⫷ ScanPro | Linfo | Diablo ⫸
⫷ Offensive-Security | PenTest ⫸
⫷ Goals | Studies | HacKing | AnyTeam ⫸
GitHub Security Bug Bounty
软件安全研究人员越来越多地与互联网公司合作以寻找漏洞。
我们的漏洞赏金计划向这些研究人员致敬,并为严重漏洞提供 30,000 美元或更多的奖励。
精选的各种漏洞赏金工具列表
来自漏洞赏金猎人的漏洞赏金计划与 write-up 的全面精选列表。
精选的
Capture The Flag(CTF) 框架、库、资源、软件和教程列表。该列表旨在帮助新手和经验丰富的 CTF 玩家在一个地方找到与 CTF 相关的所有内容。
Awesome Bug bounty builder 项目 - 查找漏洞所需的所有常用工具。

The Threat Hunter Playbook 是一个社区驱动的开源项目,旨在分享检测逻辑、对手战术和资源,使检测开发更加高效。该项目中的所有检测文档都遵循 MITRE ATT&CK 的结构,将入侵后的对手行为按战术分组进行分类,并以交互式笔记本的形式提供。使用笔记本不仅让我们能够分享文本、查询和预期输出,还能分享代码,帮助他人在本地或通过 BinderHub 云计算环境远程对预先记录的安全数据集运行检测逻辑。
面向漏洞赏金猎人的有趣 payload、提示和技巧列表。
面向漏洞赏金猎人的有趣 payload、提示和技巧列表。
漏洞赏金和渗透测试的提示与教程。
以下是我们仅在 Twitch 上进行被动实时侦察时使用的一些工具:
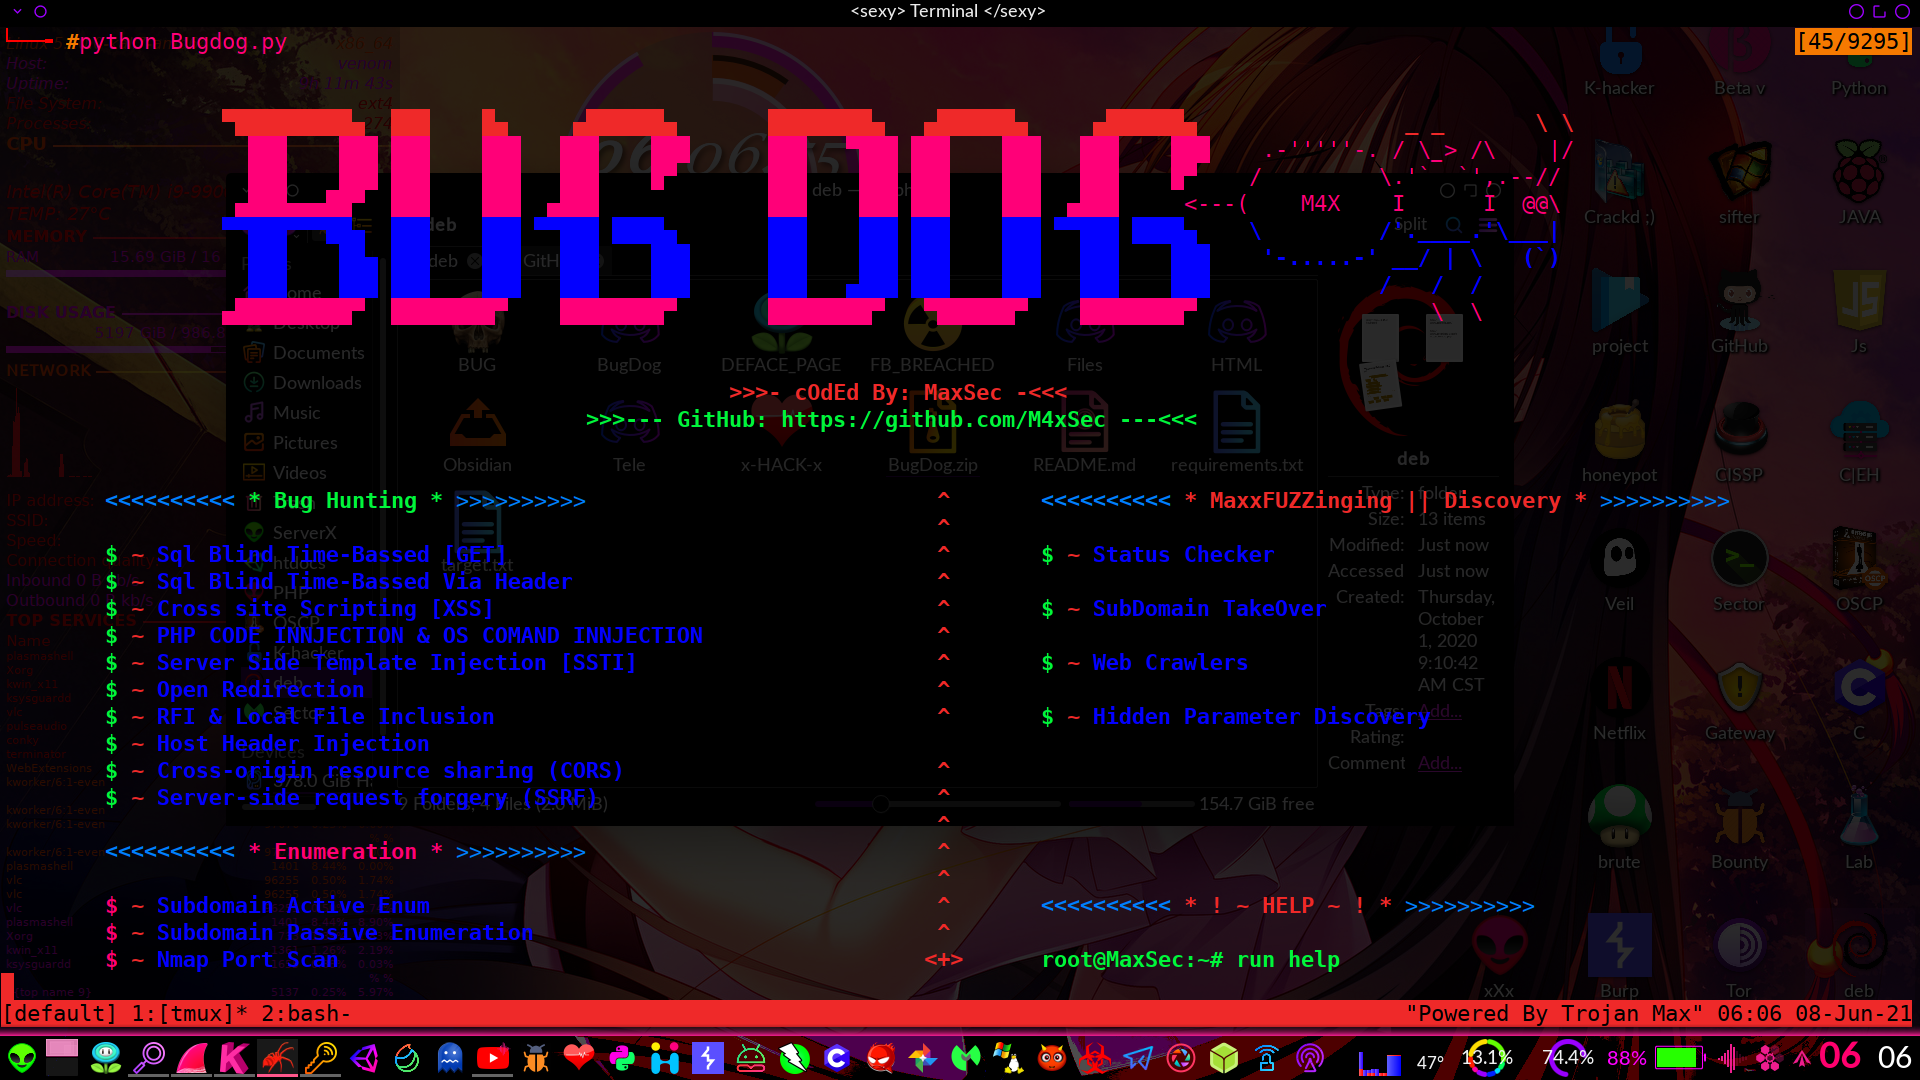
一个强大的漏洞狩猎工具。支持 SQL、XSS、PHP 代码执行、SSRF……我已将我自己的 payload 添加到其中,这些 payload 是我在漏洞狩猎期间发现的。其余部分,你也可以添加你的自定义 payload ;)
注意:BugDog 是用 python 编写的,需要 python2 才能完美运行。
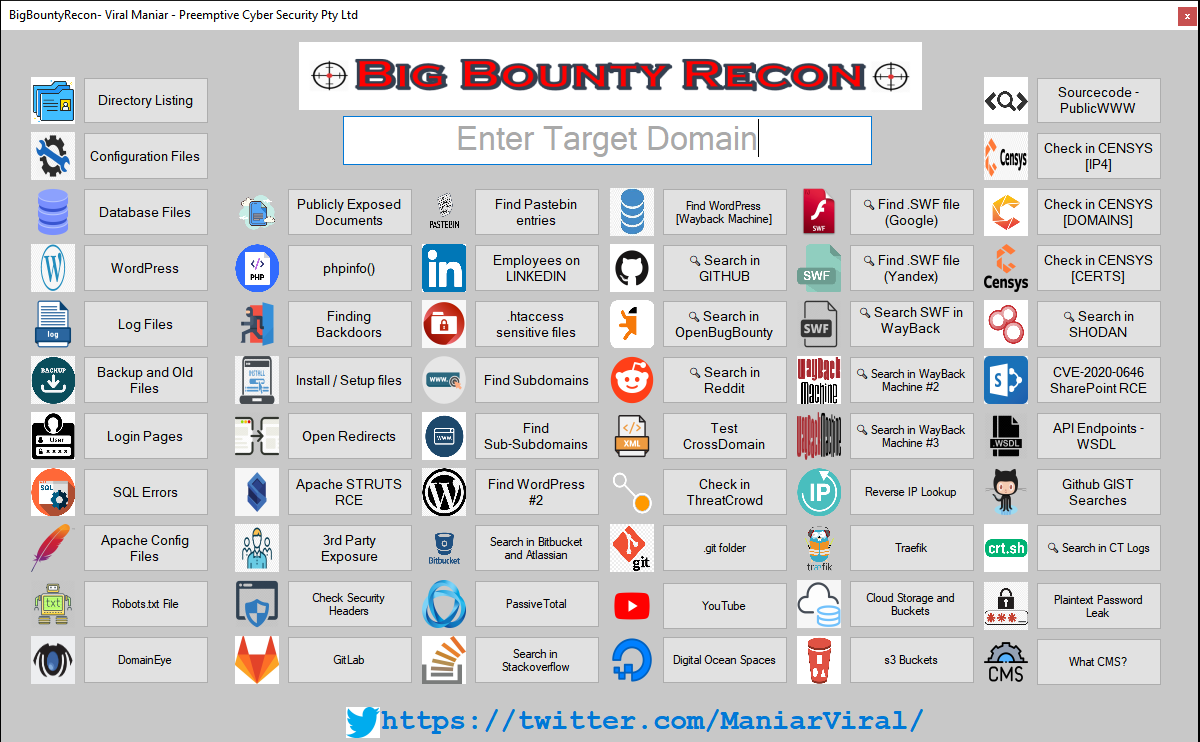
BigBountyRecon 工具利用 58 种不同的技术,结合各种 Google dorks 和开源工具来加速对目标组织的初始侦察过程。
hack-pet 是一系列对黑客/漏洞赏金猎人有用的命令片段集合。
它与 recon_profile 类似,但它使用 pet。pet 可以更高效地管理命令集。

精选的 Capture The Flag (CTF) 框架、库、资源和软件列表。
在这里你可以找到一份在漏洞赏金或渗透测试中使用的不同工具列表。
一些类别和工具会随着我们的进展而添加。
如果你有任何问题或建议,请随时在 twitter 上联系我 (https://twitter.com/_sehno_)
这是为漏洞猎人打造的一个工具,我在其中收录了漏洞猎人使用的工具
面向漏洞赏金的侦察自动化
漏洞赏金 VPS 设置工具安装程序
使用这些工具,你可以通过一条命令安装大多数漏洞赏金工具。该工具已被修改并收录了许多工具 ## 特别感谢 @supr4s,因为其中大部分工具都是基于他的工具修改的
用于漏洞赏金和 CTF 的 Kali Linux 容器