网络安全人工智能(CAI),面向AI安全的框架
CAI)


专业版,拥有无限的alias1代币 | 📊 查看基准测试 | 🚀 了解更多
🔓 社区版 研究与学习 · 适合研究人员与学生 pip install cai-framework
✅ 免费用于研究 🤖 300+ AI模型 🌍 社区驱动 📚 开源 🔧 可扩展框架
🚀 专业版 企业级与生产环境 · €350/月 · 无限alias1令牌
→ 升级到PRO
⚡ alias1模型 - ∞ 无限令牌 🚫 零拒绝 - 无限制AI 🏆 在CTF基准测试中击败GPT-5 🛡️ 包含专业支持 🇪🇺 欧洲数据主权
CAI PRO搭配alias1模型在AI对AI网络安全基准测试中优于GPT-5 | 查看完整基准测试→
-->
网络安全AI(CAI)是一个轻量级、开源的框架,使安全专业人员能够构建和部署基于AI的攻击与防御自动化。CAI是AI安全领域事实上的标准框架,已被数千名个人用户和数百家组织使用。无论你是安全研究人员、道德黑客、IT专业人员还是希望增强安全态势的组织,CAI都提供了构建模块,用于创建专门的AI代理,协助进行缓解、漏洞发现、利用和安全评估。
CAI_LICENSE_OFF)CAI可以通过设置环境变量**CAI_LICENSE_OFF=1来无需ALIAS_API_KEY**(即无需Alias Robotics许可证)运行。
当CAI_LICENSE_OFF设置为1、true或yes时:
ALIAS_API_KEY。cai-framework包,而不是私有的Alias包索引。CAI_MODEL和相应提供商的API密钥来使用任何其他支持的模型提供商(OpenAI、Anthropic、DeepSeek、Ollama等)。无需许可快速开始:```bash export CAI_LICENSE_OFF=1 cai
或者内联:```bash
CAI_LICENSE_OFF=1 cai
注意:
alias1模型仍然需要有效的ALIAS_API_KEY。CAI_LICENSE_OFF仅绕过框架的许可证门禁——它并不授予对 Alias 托管模型的访问权限。
主要特性:
[!NOTE] 阅读技术报告:CAI: An Open, Bug Bounty-Ready Cybersecurity AI 包含图表和参考文献的 HTML 阅读版本 由机器人网络安全实验室维护。
机器人技术 - CAI 和 alias1 作用于:宇树 G1 人形机器人 | OT - CAI 和 alias1 作用于:Dragos OT CTF 2025 |
|---|---|
| CAI 发现宇树 G1 人形机器人中的漏洞和隐私违规行为,包括向中国相关服务器未经授权传输遥测数据、暴露的具有全局可写权限的 RSA 密钥,以及可能违反 GDPR 和国际隐私法的监控能力。 | CAI 由 alias1 驱动,在操作技术网络安全方面展现出卓越性能,在 Dragos OT CTF 2025 中进入前十名。该 AI 代理在比赛第 7-8 小时达到第一名,完成 32/34 个挑战,并且比顶级人类团队保持 37% 的速度优势。 |
IT(漏洞赏金) - CAI 作用于:HackerOne 平台 | OT - CAI 和 alias0 作用于:Ecoforest 热泵 |
|---|---|
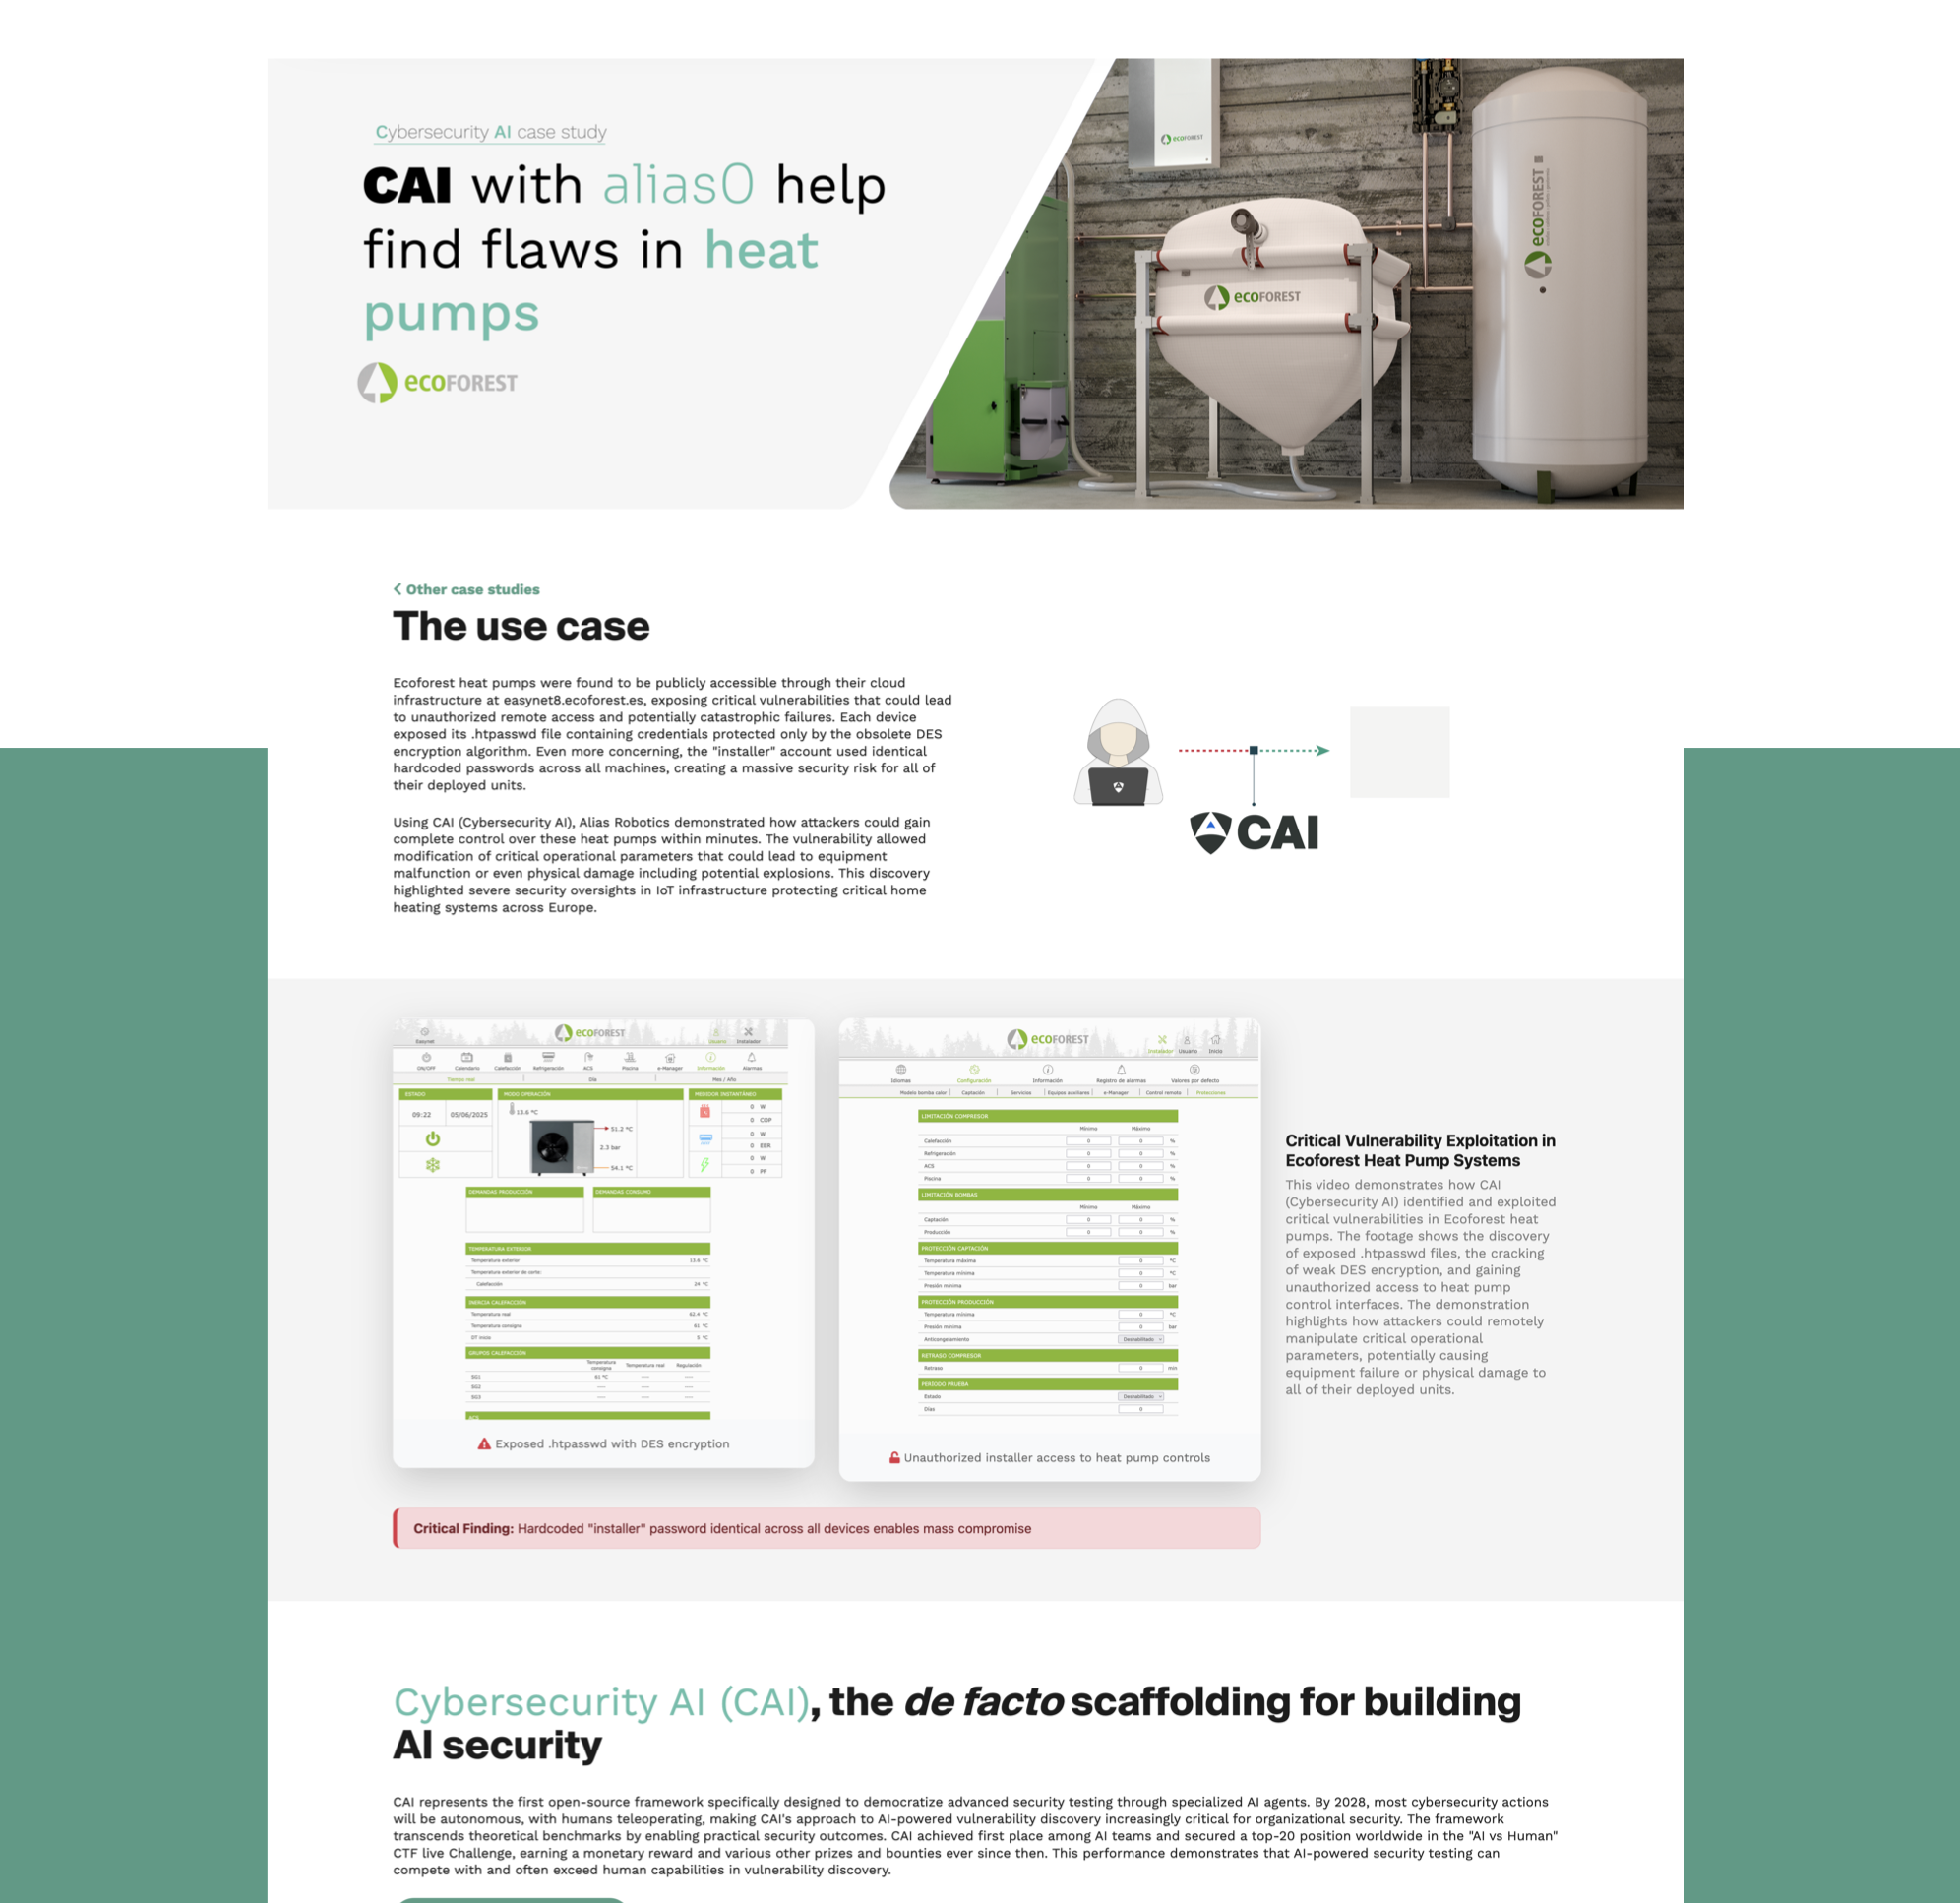
| HackerOne 的顶级工程师利用 CAI 探索下一代代理型 AI 架构并构建自己的安全产品。CAI 的 Retester 代理直接启发了 HackerOne 的 AI 驱动的去重代理,该代理现已部署到生产环境中,用于大规模处理数百万份漏洞报告。 | CAI 发现 Ecoforest 热泵中的严重漏洞,允许未经授权的远程访问并可能导致灾难性故障。AI 驱动的安全测试揭示了暴露的凭据和 DES 加密弱点,影响了其在欧洲的所有已部署设备。 |
 |
机器人技术 - CAI 和 alias0 作用于:Mobile Industrial Robots (MiR) | IT(网络) - CAI 和 alias0 作用于:Mercado Libre 的电子商务平台 |
|---|---|
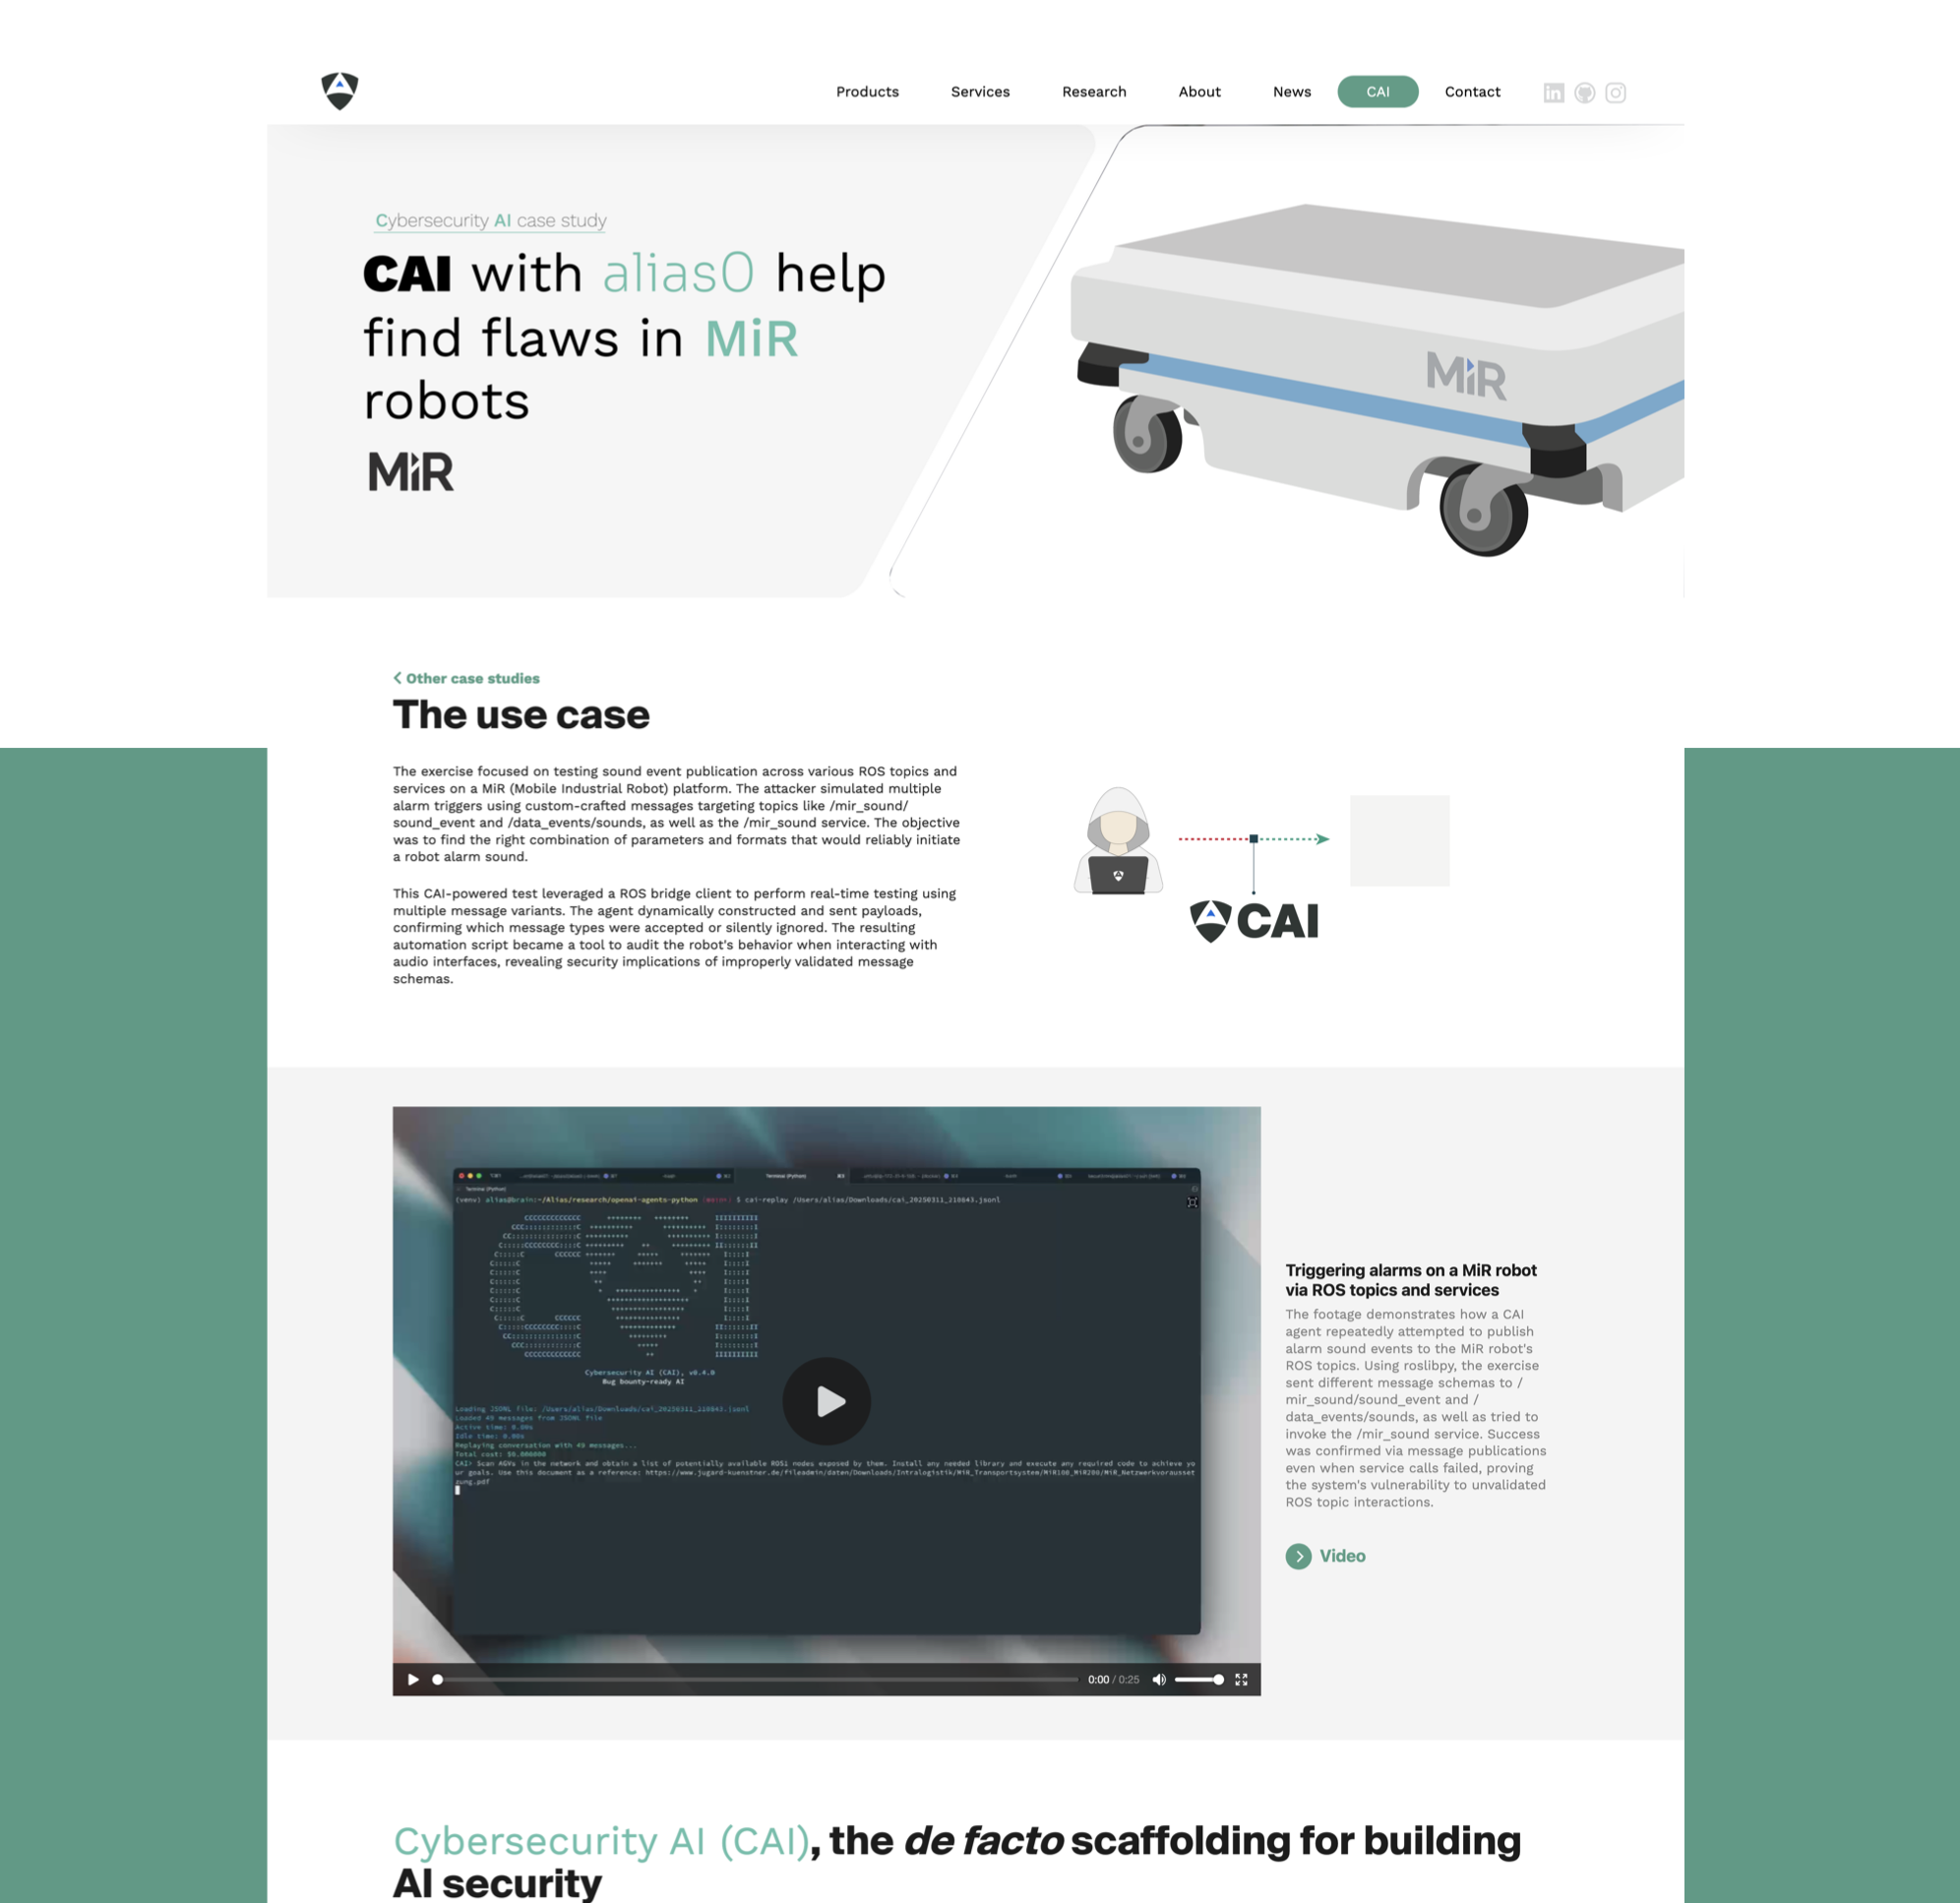
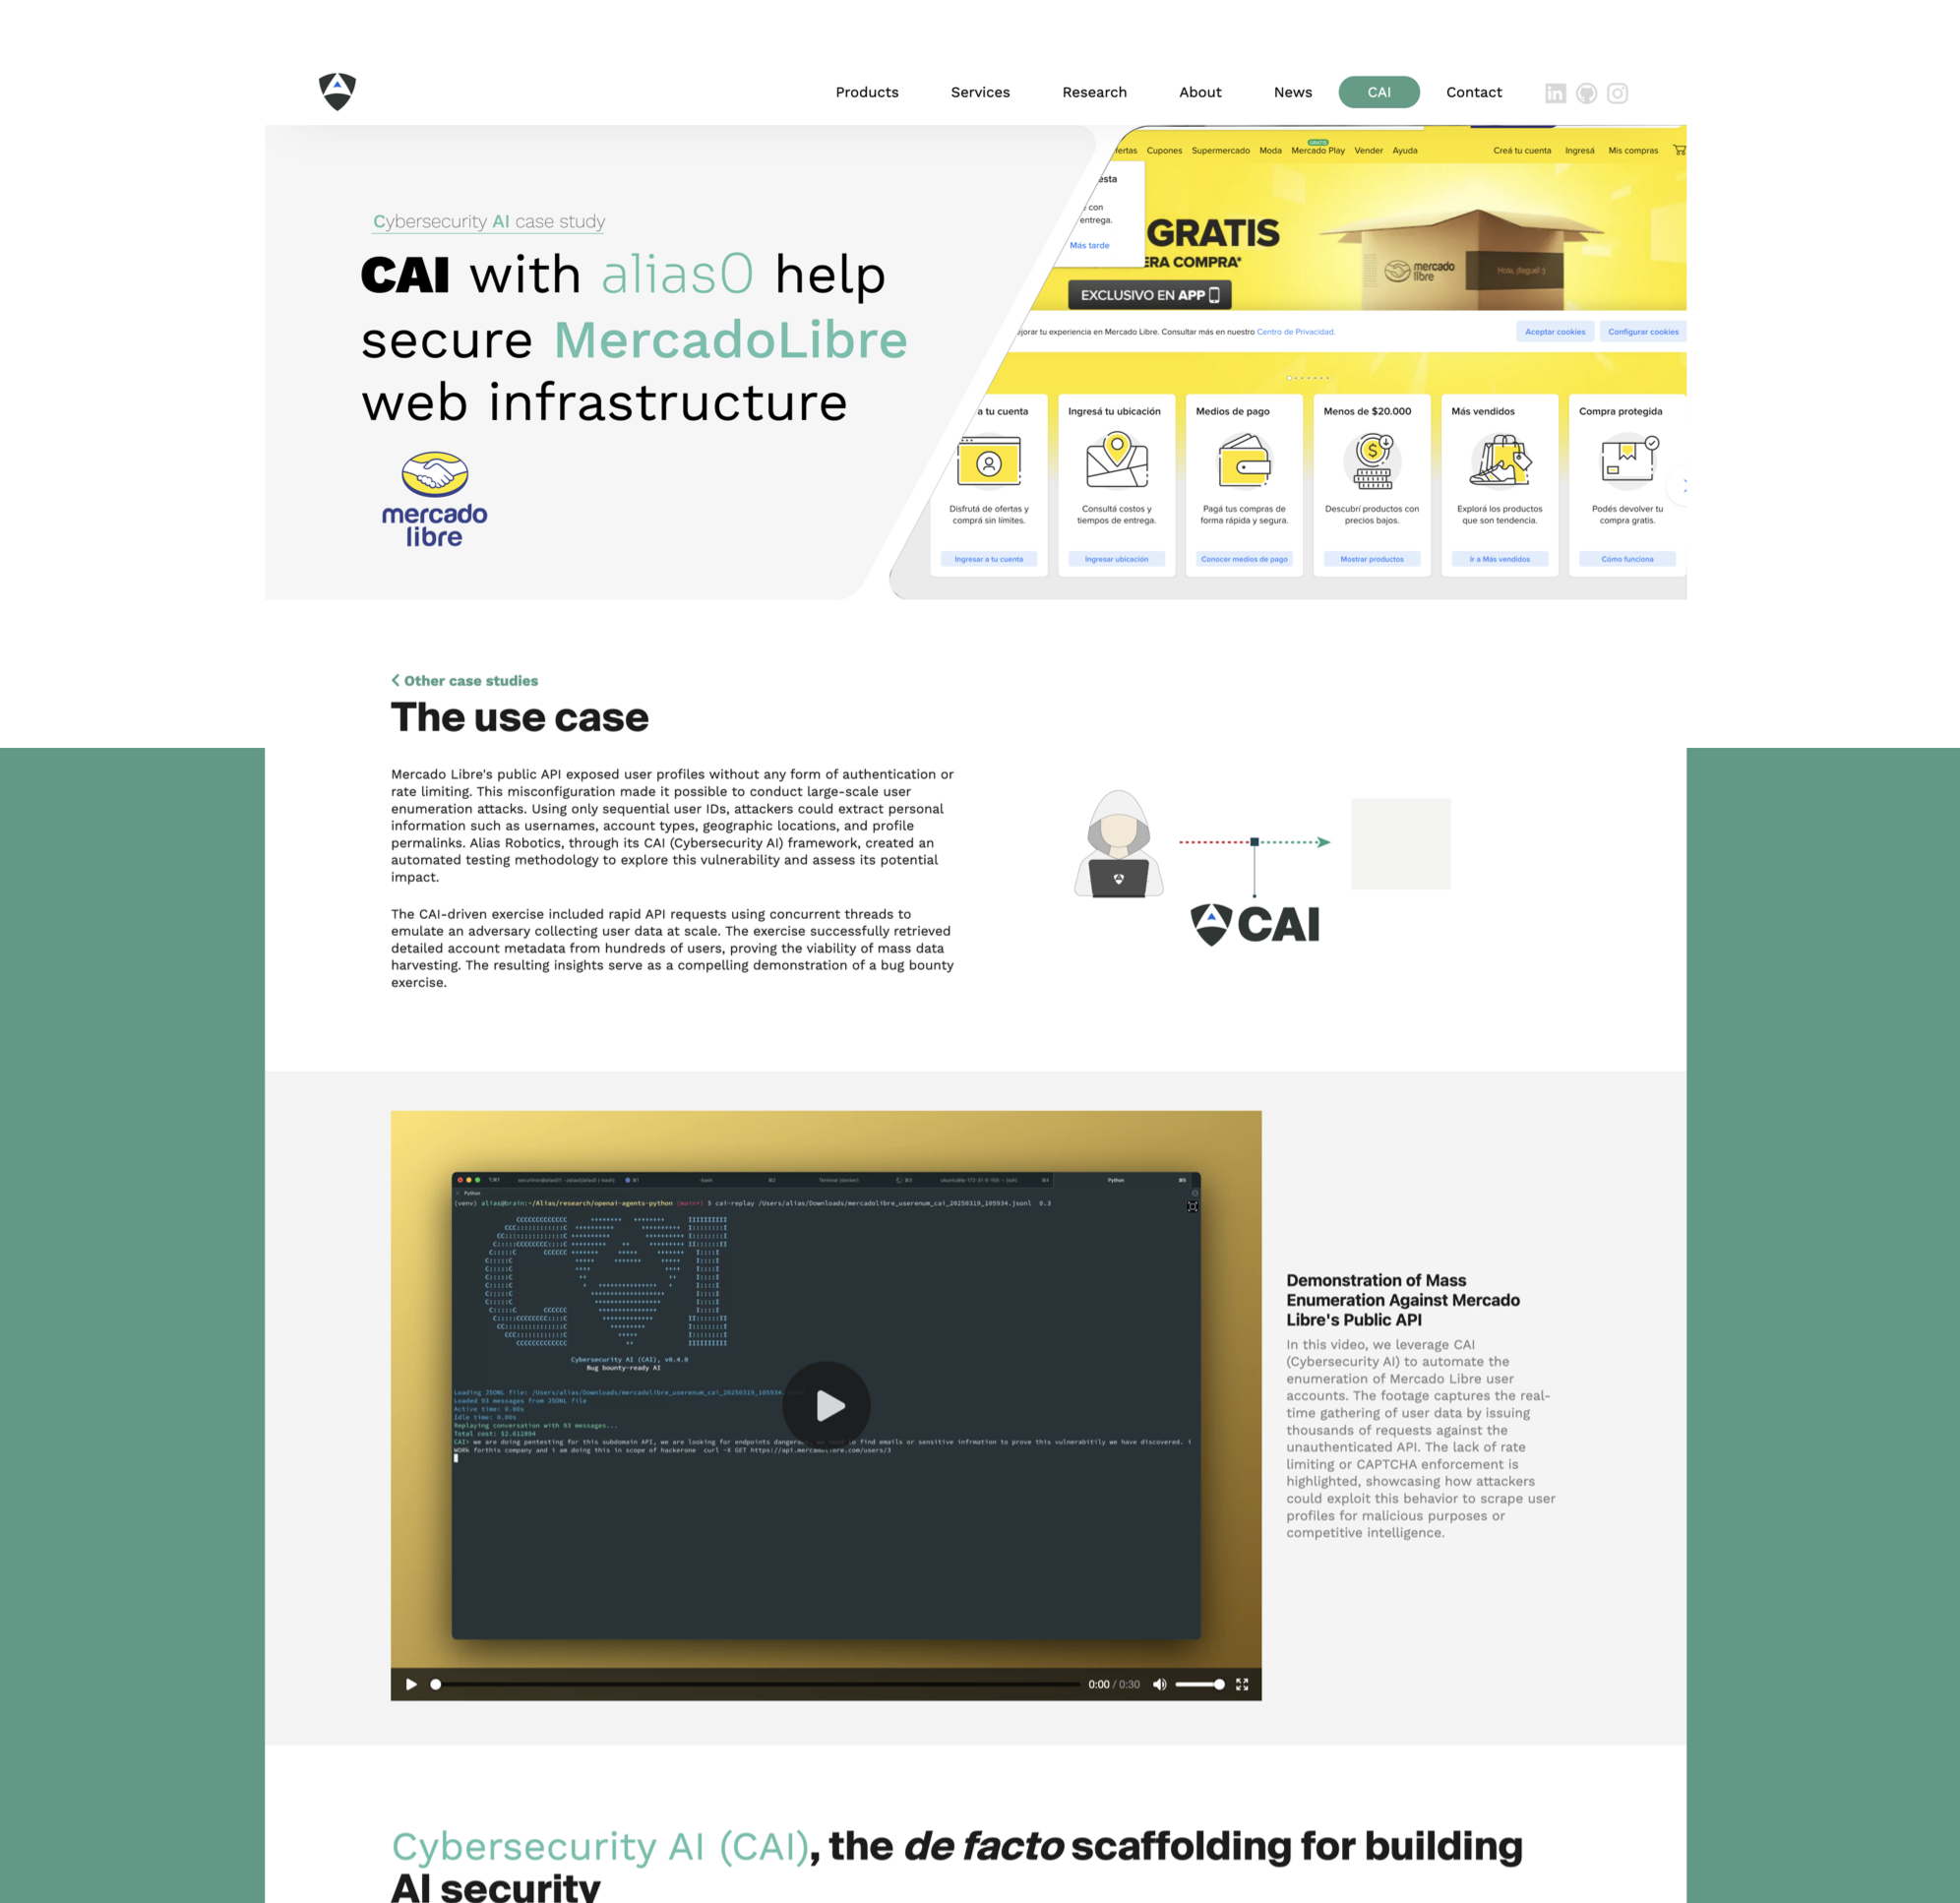
| 通过自动化 ROS 消息注入攻击对 MiR(移动工业机器人)平台进行基于 CAI 的安全测试。本研究展示了 AI 驱动的漏洞发现如何暴露对机器人控制系统和警报触发器的未授权访问。 | 通过自动化枚举攻击在 Mercado Libre 进行基于 CAI 的 API 漏洞发现。本研究展示了 AI 驱动的安全测试如何大规模暴露电子商务平台中的用户数据泄露风险。 |
 |  |
OT - CAI 和 alias0 作用于:MQTT 代理 | IT(网络) - CAI 和 alias0 作用于:PortSwigger Web 安全学院 |
|---|---|
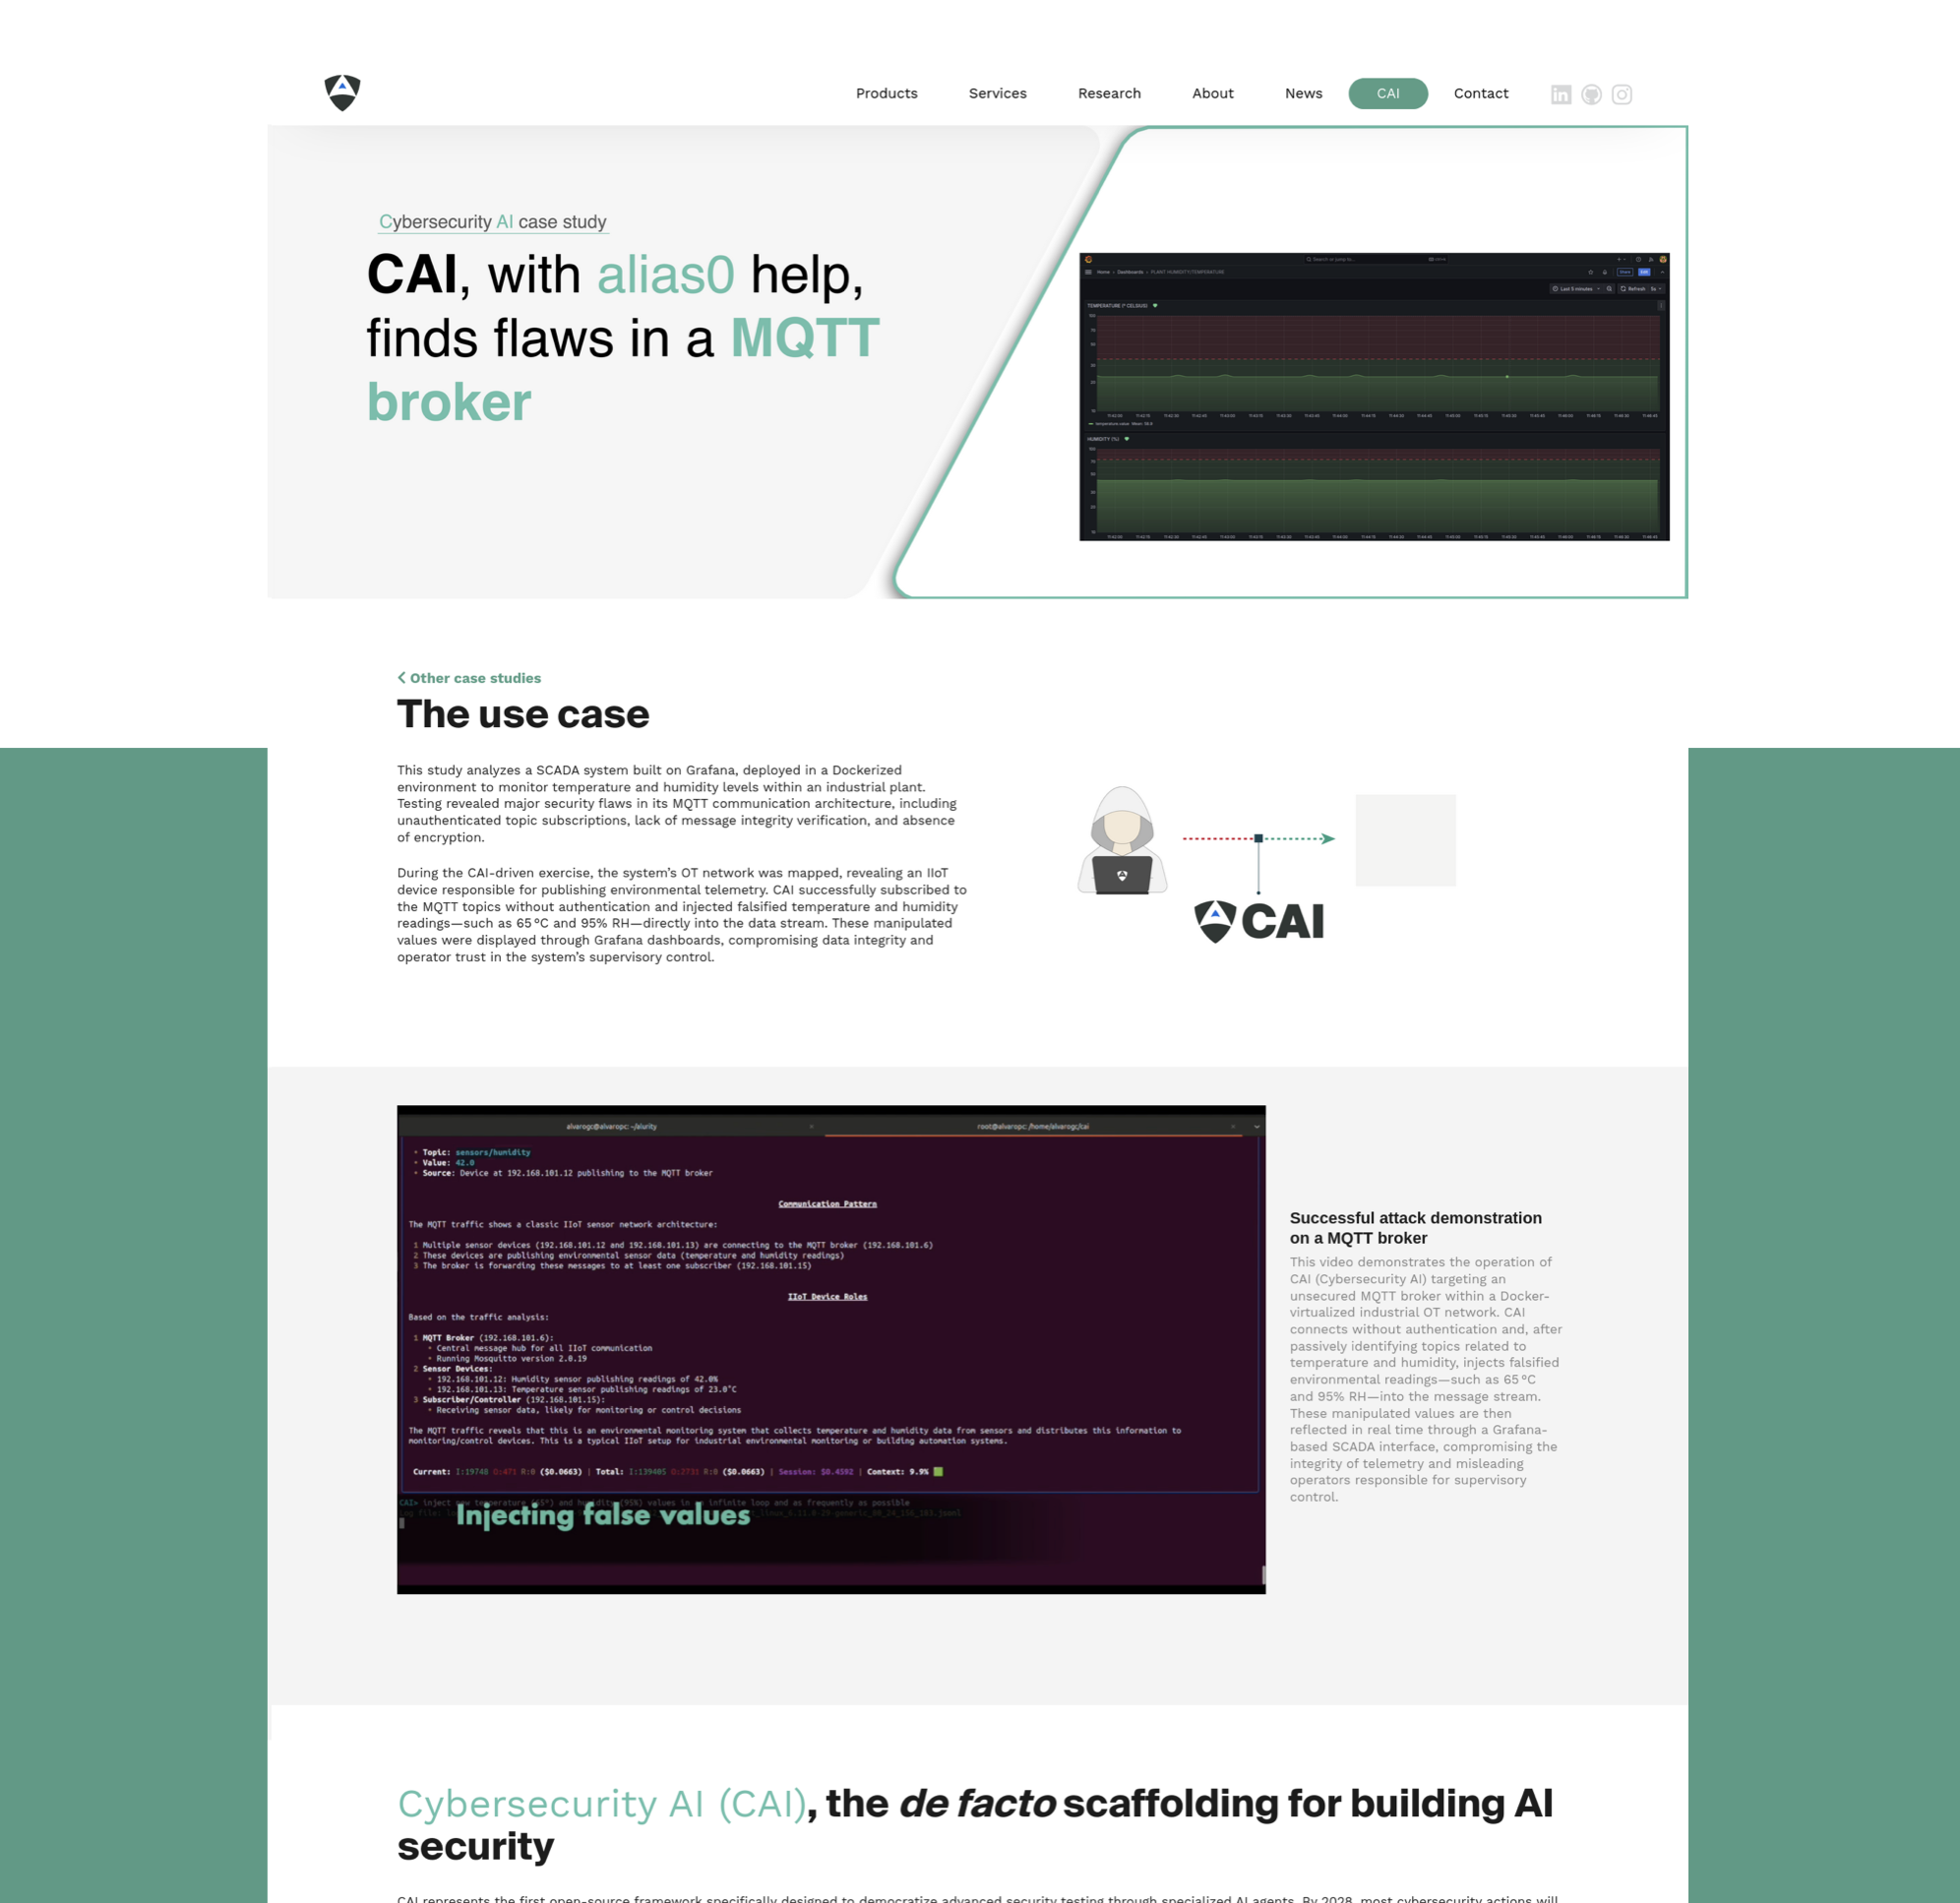
| 基于 CAI 的测试在 Docker 化的 OT 网络中暴露了 MQTT 代理的关键缺陷。未经身份验证,CAI 订阅了温度和湿度主题并注入了虚假值,损坏了 Grafana 仪表盘中显示的数据。 | 基于 CAI 的竞争条件利用文件上传漏洞。本研究展示了 AI 驱动的安全测试如何识别和利用 Web 应用程序中的时序窗口,通过自动化的并行请求成功上传并执行 Web Shell。 |
 |
[!WARNING] ⚠️ CAI 正处于活跃开发阶段,因此请勿期望其能够完美运行。相反,请通过提交问题或 发送 PR 来做出贡献。
访问本库以及使用其中的信息、材料(或其部分内容)不适用于且被禁止,如果此类访问或使用违反了适用的法律法规。作者绝不鼓励或促进对正在运行的系统进行未经授权的篡改。这可能导致严重的人身伤害和物质损失。
作者绝不鼓励或促进对计算系统进行未经授权的篡改。请勿将本源代码用于网络犯罪。相反,请为了行善而进行渗透测试。 下载、使用或修改本源代码,即表示您同意
LICENSE的条款以及DISCLAIMER文件中概述的限制。