在 Axigen Mail Server for Windows 中发现了一个漏洞,影响所有版本至 10.5.18,该漏洞允许本地权限提升。
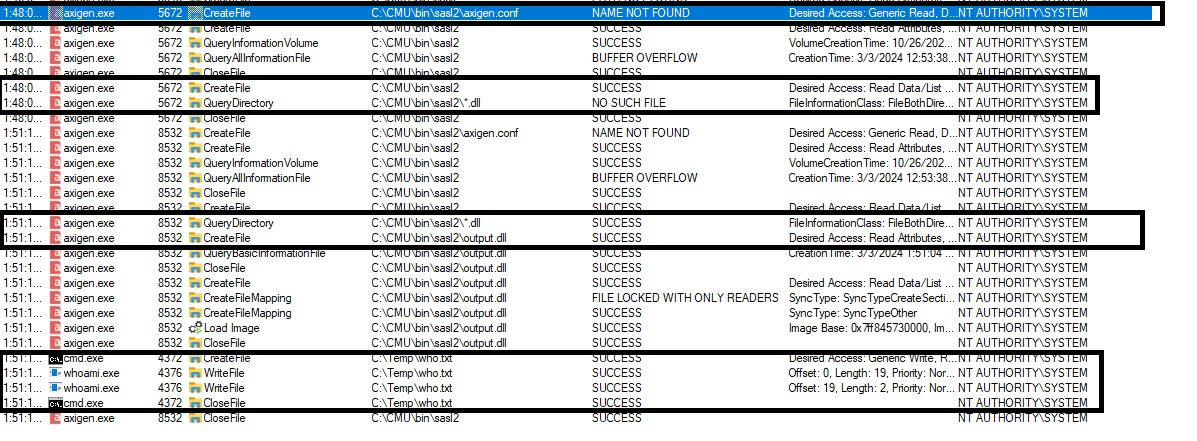
Axigen Mail Server 被发现存在因不安全地从全局可写目录加载 DLL 而导致的本地权限提升漏洞。在“Axigen Mail Server”服务启动期间(该服务以 SYSTEM 权限运行),它会搜索一个不存在的目录。具有本地访问权限的攻击者可以创建此目录,并将恶意 DLL 文件放入其中。当服务启动时,它会尝试加载此目录中的所有 DLL 文件,从而使攻击者的代码以 SYSTEM 权限执行。
Axigen 10.x 至 10.5.18
从 10.5.19 版本开始修复
服务名称:Axigen Mail Server