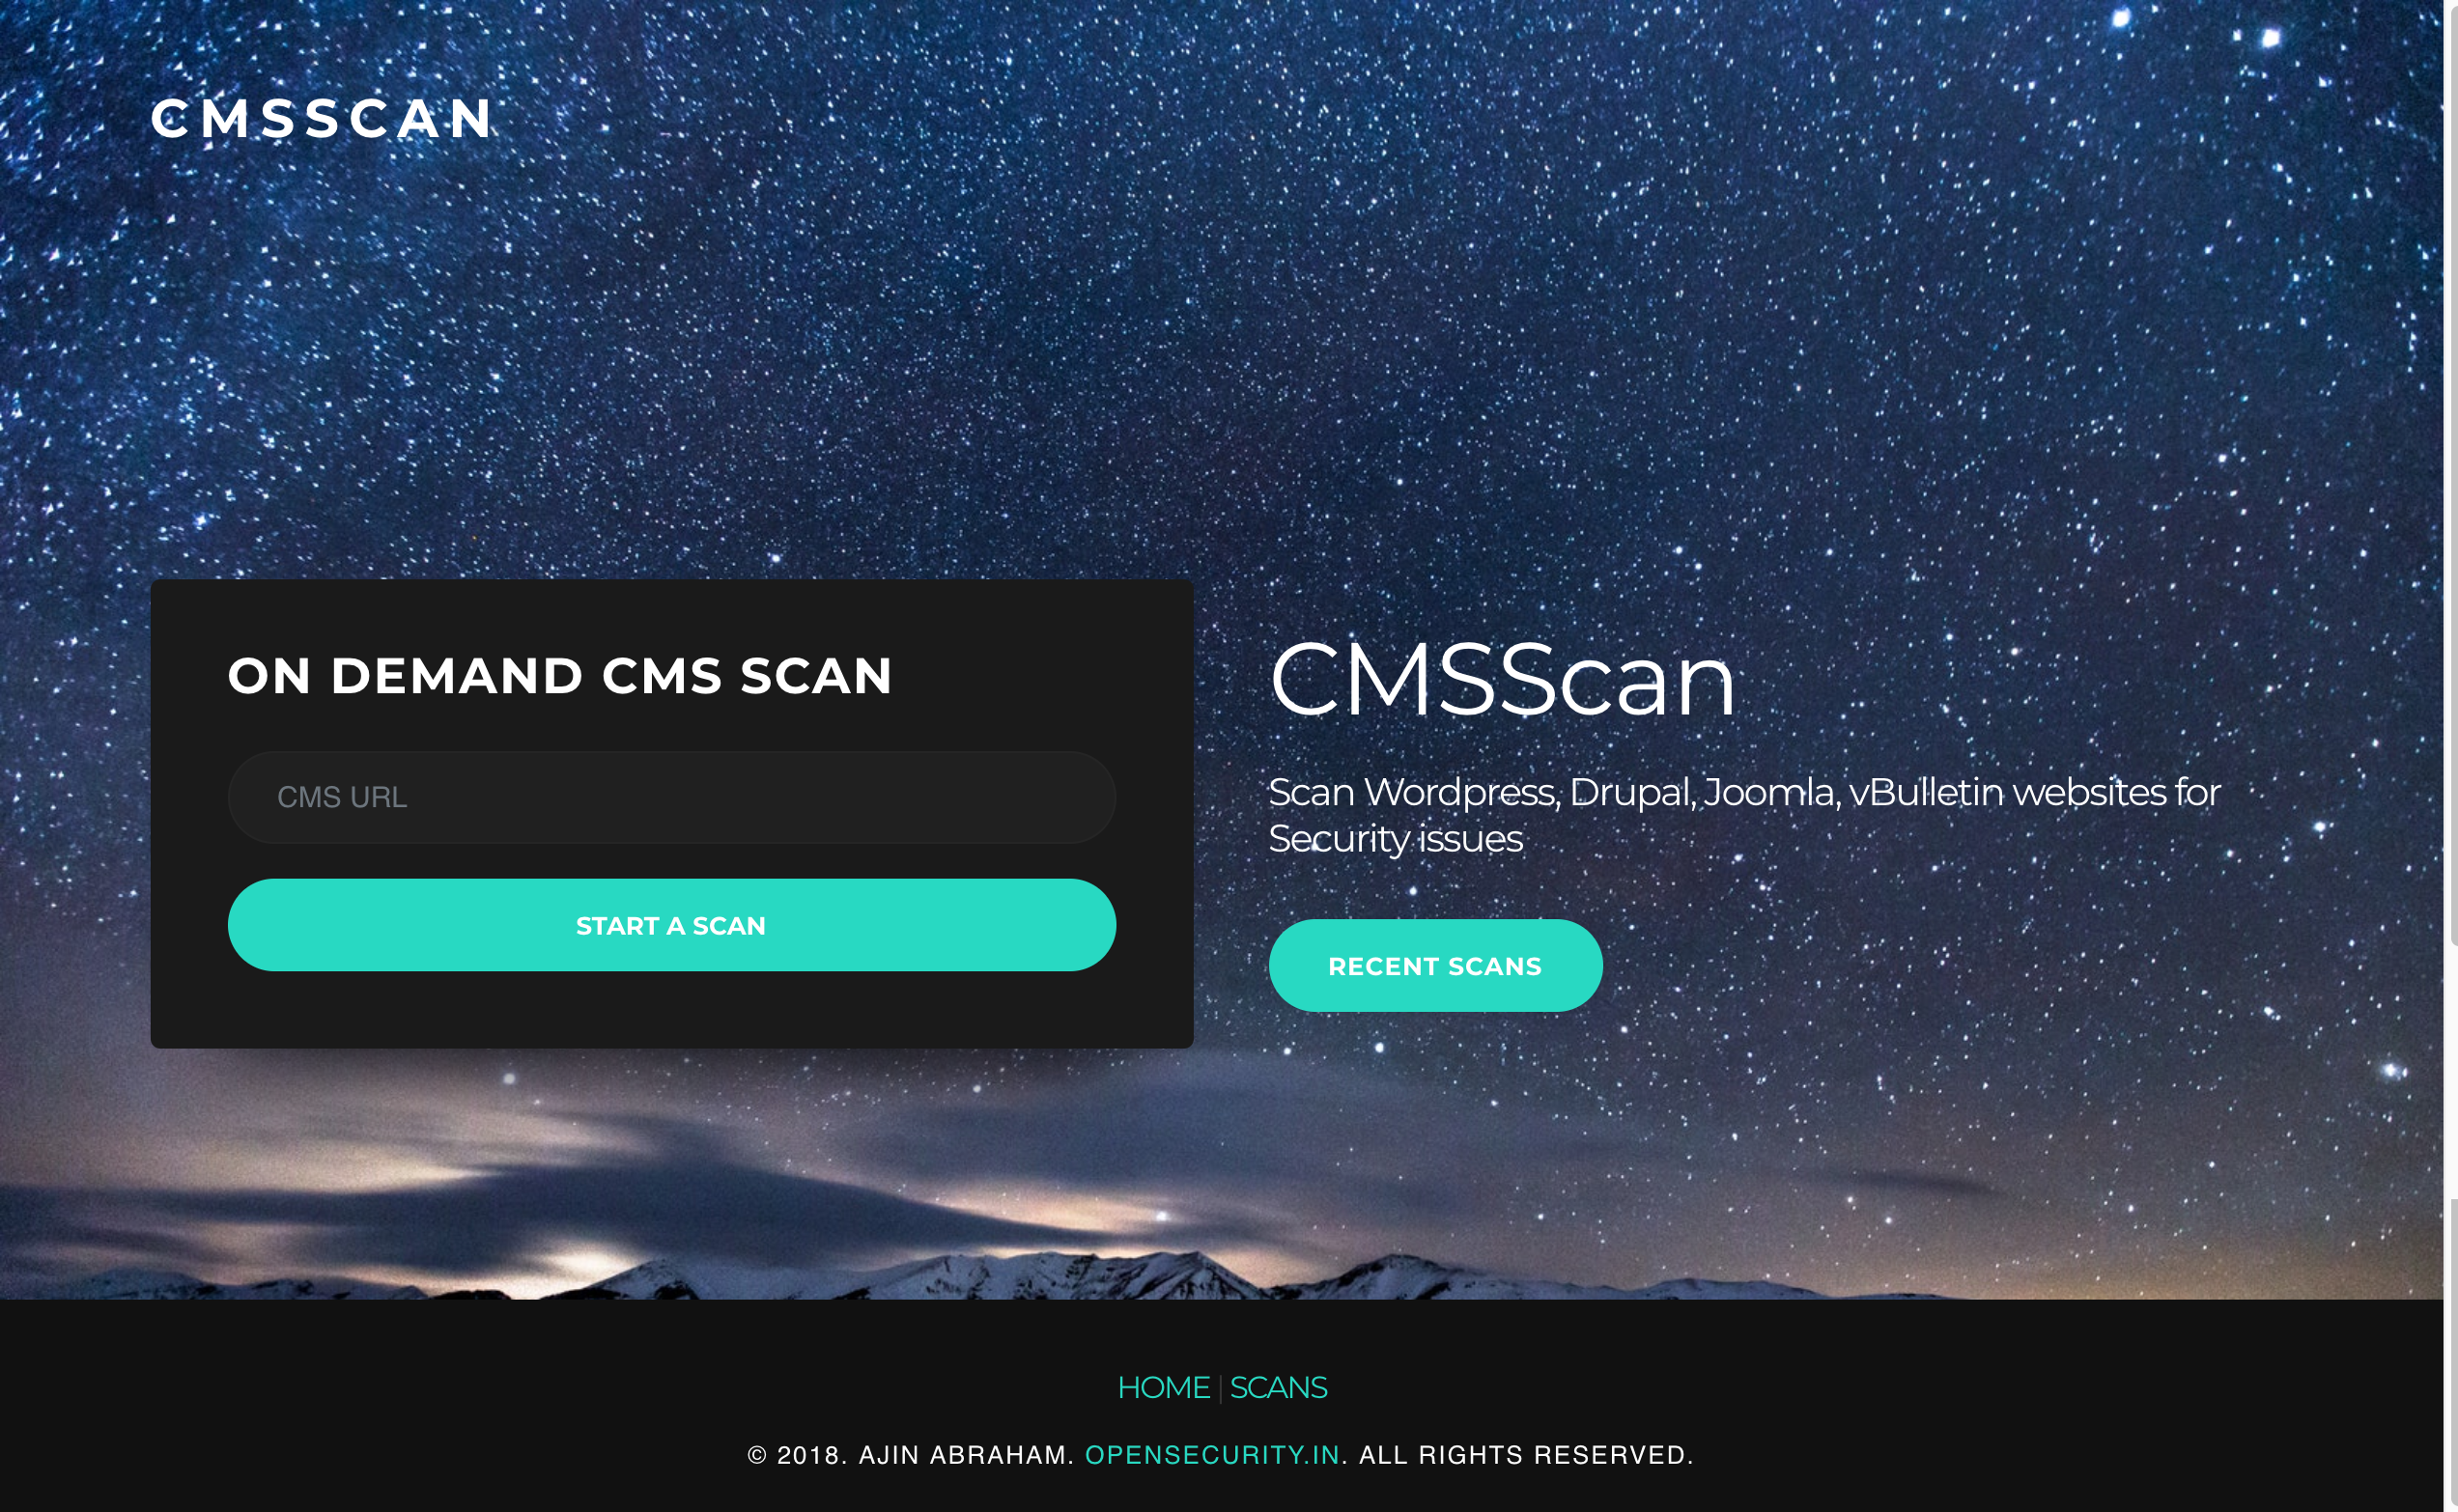
扫描WordPress、Drupal、Joomla、vBulletin网站的安全问题。


用  在印度制作
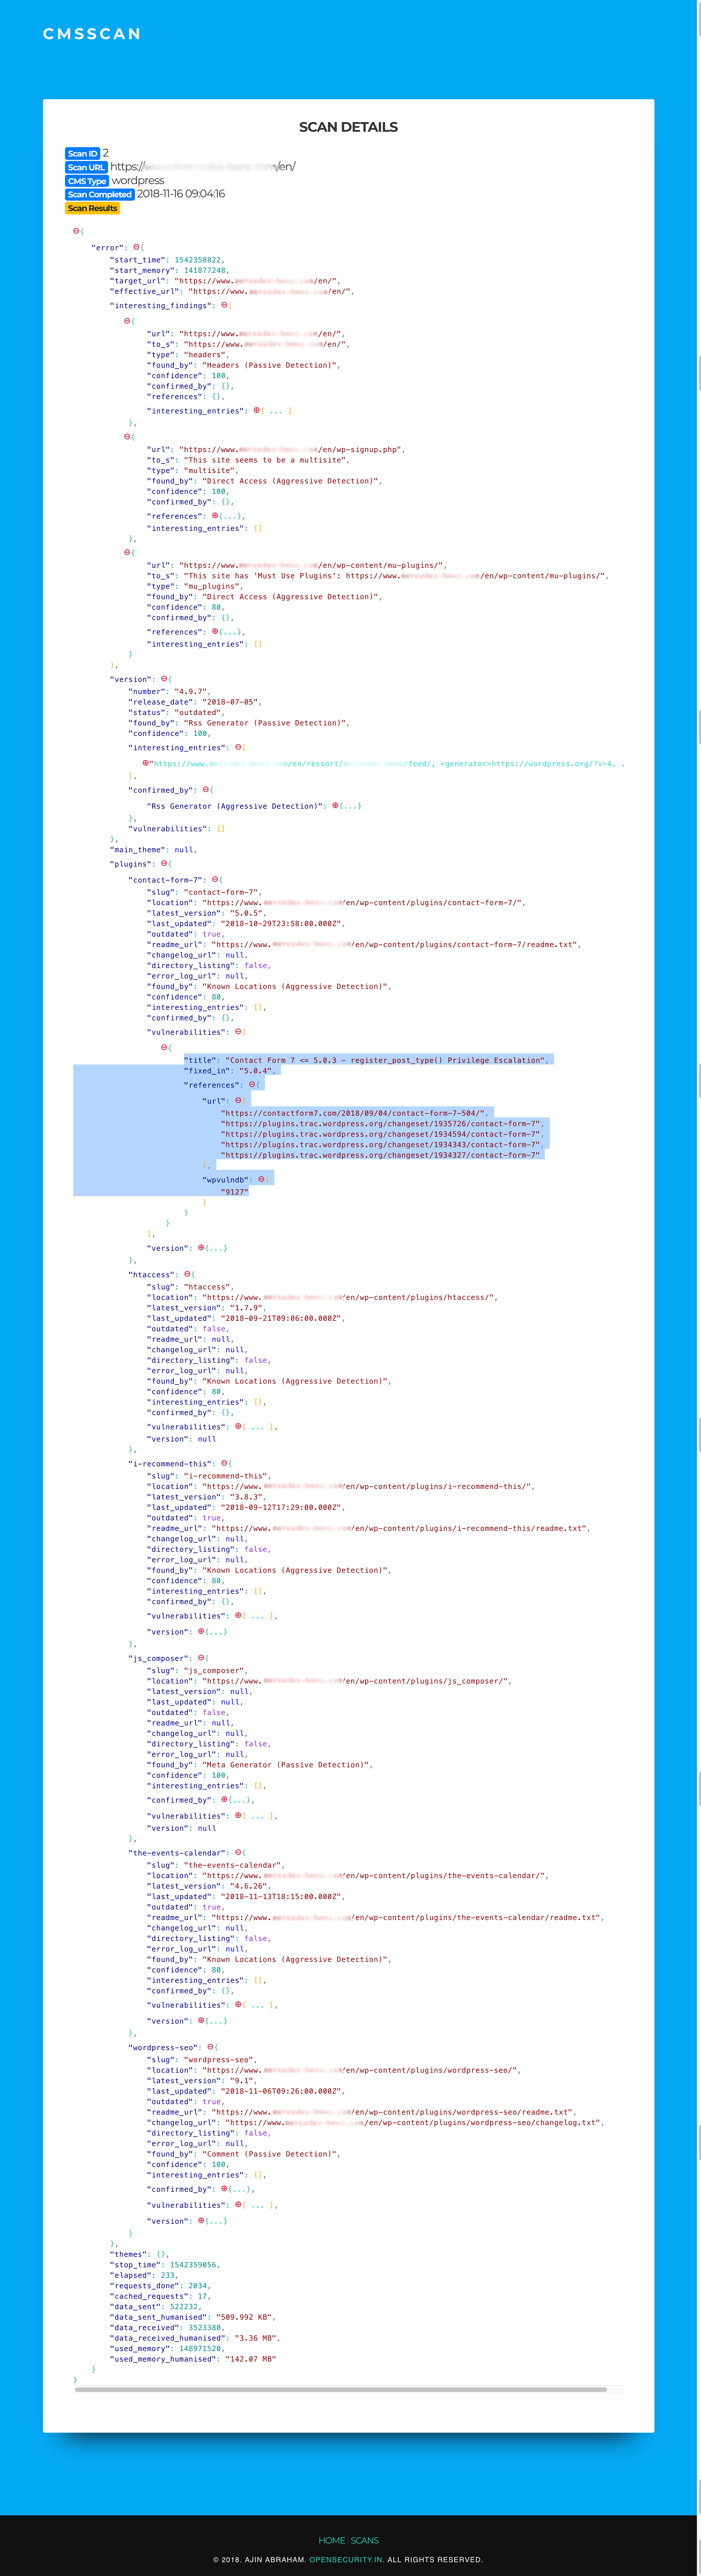
CMSScan 为CMS安全扫描提供了一个集中的安全仪表板。它由 wpscan、droopescan、vbscan 和 joomscan 驱动。它支持按需扫描和定期扫描,并具有发送电子邮件报告的能力。
# 需要 ruby, ruby-dev, gem, libwww-perl, python3.6+ 和 git
git clone https://github.com/ajinabraham/CMSScan.git
cd CMSScan
./setup.sh
./run.sh
您可以使用 CMSScan 执行定期的CMS扫描。您必须单独运行 CMSScan 服务器,并在运行 scheduler.py 脚本之前配置以下内容。
# SMTP 设置
SMTP_SERVER = ''
FROM_EMAIL = ''
TO_EMAIL = ''

# 服务器设置
SERVER = ''

# 扫描站点
WORDPRESS_SITES = []
DRUPAL_SITES = []
JOOMLA_SITES = []
VBULLETIN_SITES = []
添加一个 cron 作业
crontab -e
@weekly /usr/bin/python3 scheduler.py
默认情况下没有身份认证。要启用基本身份认证,请在 app.py 中进行如下配置:
app.config['BASIC_AUTH_USERNAME'] = 'admin'
app.config['BASIC_AUTH_PASSWORD'] = 'password'
app.config['BASIC_AUTH_FORCE'] = True
docker build -t cmsscan .
docker run -it -p 7070:7070 cmsscan
docker pull opensecurity/cmsscan
docker run -it -p 7070:7070 opensecurity/cmsscan