| 课程代码 | IKB21004 & IKB21403 |
| 任务 | 文件分析 - 扫描结果解读 |
| 难度 | 中级 |
| 类别 | 漏洞评估, 网络分析 |
| 使用技术 | 数据包分析, 操作系统指纹识别, 漏洞解读, Nessus 分析 |
| 使用工具 | Wireshark, Nmap, Nessus |
本实验专注于分析网络扫描结果、解读 Nmap 输出以识别脆弱服务、利用 TTL 值进行操作系统指纹识别,以及分析 Nessus 扫描发现(包括关键的 Ghostcat 漏洞)。
说明: 在 Wireshark 中打开 packet1.pcap,分析捕获的数据包以定位 flag。
步骤:

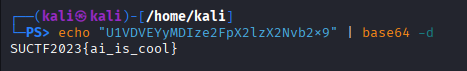
说明: 在 Wireshark 中打开 packet2.pcap,分析捕获的数据包以定位 flag。
步骤:
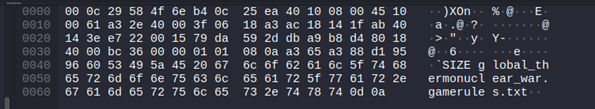

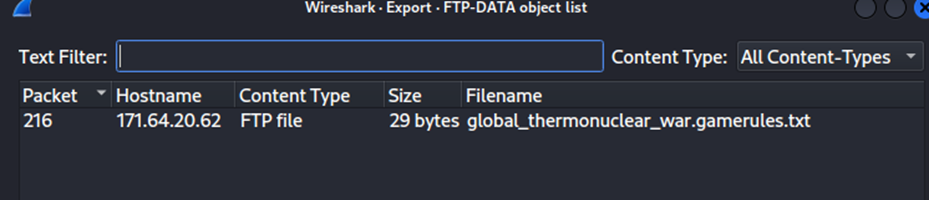
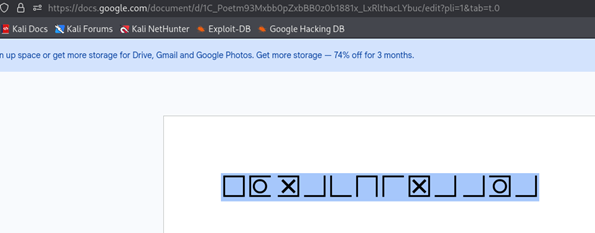
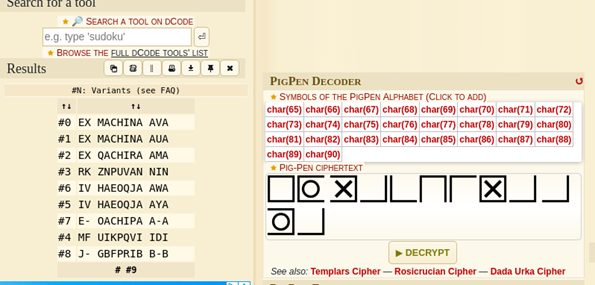
Flag 为 SUCTF2023{EXMACHINAAVA}
PORT     STATE SERVICE       VERSION
21/tcp   open  ftp           vsftpd 2.3.4
22/tcp   open  ssh           OpenSSH 5.3p1
80/tcp   open  http          Apache 2.2.8
139/tcp  open  netbios-ssn
445/tcp  open  microsoft-ds  Windows 7 Professional 7601 Service Pack 1
| 端口 | 服务 | 版本 | 攻击向量 |
|---|---|---|---|
| 21/tcp | FTP | vsftpd 2.3.4 | 后门命令执行: 发送包含 :) 的用户名可获取 Shell 访问 |
| 22/tcp | SSH | OpenSSH 5.3p1 | 暴力破解: 用户枚举和凭据暴力破解 |
| 80/tcp | HTTP | Apache 2.2.8 | Web 利用: 路径遍历、目录列表、CGI 漏洞利用 |
| 139/445 | SMB | Windows 7 SP1 | 远程代码执行: EternalBlue (MS17-010) 和 SMB 中继攻击 |
端口 21 (FTP) 最危险。后门易于利用,无需凭证,且能立即获得 Shell 访问。
截图 - Nmap 分析

答案:Linux 操作系统
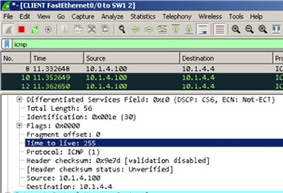
答案:Windows 7
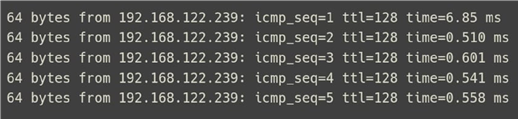
答案:Windows 10/11
| TTL 值 | 典型操作系统 |
|---|---|
| 64 | Linux / Unix |
| 128 | Windows 7 / 8 / 10 / 11 |
| 255 | Cisco / Solaris |
截图 - 操作系统指纹识别
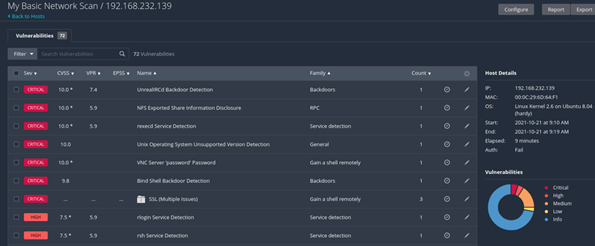
将 Network_Scan.nessus 上传到 Nessus 并分析发现结果。重点关注分析中标识为 "Ghostcat" 的严重或高危发现。
1. 受影响的端口号是?
端口 6667/tcp/icp
2. 受影响的协议是?
AJP (Apache JServ 协议) / TCP
3. 该漏洞的 CVSS 评分为多少?
10.0(严重)- CVSS v3.0 基本评分
4. 你能找到与此漏洞相关的任何利用代码吗?
是的 - 公开利用代码可用:
5. 查找此漏洞的 CVE。
CVE-2020-1938(相关:CVE-2020-1745)
| 属性 | 值 |
|---|---|
| 漏洞名称 | Ghostcat |
| 受影响组件 | Apache Tomcat AJP 协议 |
| CVSS 评分 | 10.0(严重) |
| CVE ID | CVE-2020-1938 |
| 影响 | 文件读取,远程代码执行 |
| 问题 | 任务 | 关键发现 |
|---|---|---|
| Q1 | packet1.pcap 分析 | 找到 Flag |
| Q2 | packet2.pcap 分析 | 找到 Flag |
| Q3 | Nmap 解读 | vsftpd 后门,EternalBlue 漏洞 |
| Q4 | 操作系统指纹识别 | Linux (TTL=64), Windows (TTL=128) |
| Q5 | Nessus 分析 | Ghostcat (CVE-2020-1938), CVSS 10.0 |
| 漏洞 | 受影响服务 | CVSS | 修复措施 |
|---|---|---|---|
| vsftpd 后门 | FTP 21/tcp | 严重 | 更新 vsftpd 或移除服务 |
| EternalBlue (MS17-010) | SMB 139/445 | 严重 | 应用 KB4012212,禁用 SMBv1 |
| HTTP 请求走私 | HTTP 80/tcp | 中等 | 更新 Apache 至最新版本 |
| Ghostcat | AJP 6667/tcp | 严重 (10.0) | 更新 Tomcat,如不使用则禁用 AJP |
Wireshark - 数据包分析Nmap - 网络扫描和操作系统指纹识别Nessus - 漏洞扫描TTL 分析 - 操作系统识别