AI 原生渗透测试 IDE,操作员与 AI 代理在同一项目工作区中共享浏览器、终端、流量捕获、shell、资产图谱、任务和证据。
[!WARNING] Hexestra 仅用于经过授权的安全测试。请勿将其用于您不拥有或未获得明确测试授权的系统。
Hexestra 连接用户在本机或 WSL 中安装的 Claude Code,并将分散的渗透测试环节整合进同一个项目。你可以沿用 Claude Code 的使用习惯直接下达短指令;项目上下文和内置规则由 Hexestra 补充。操作员可以随时检查、引导、审批、中断或直接接管。
以下截图均来自完全虚构的 Northstar Demo Lab,仅使用保留的 example.test 域名、文档专用 IP、合成身份和合成证据。
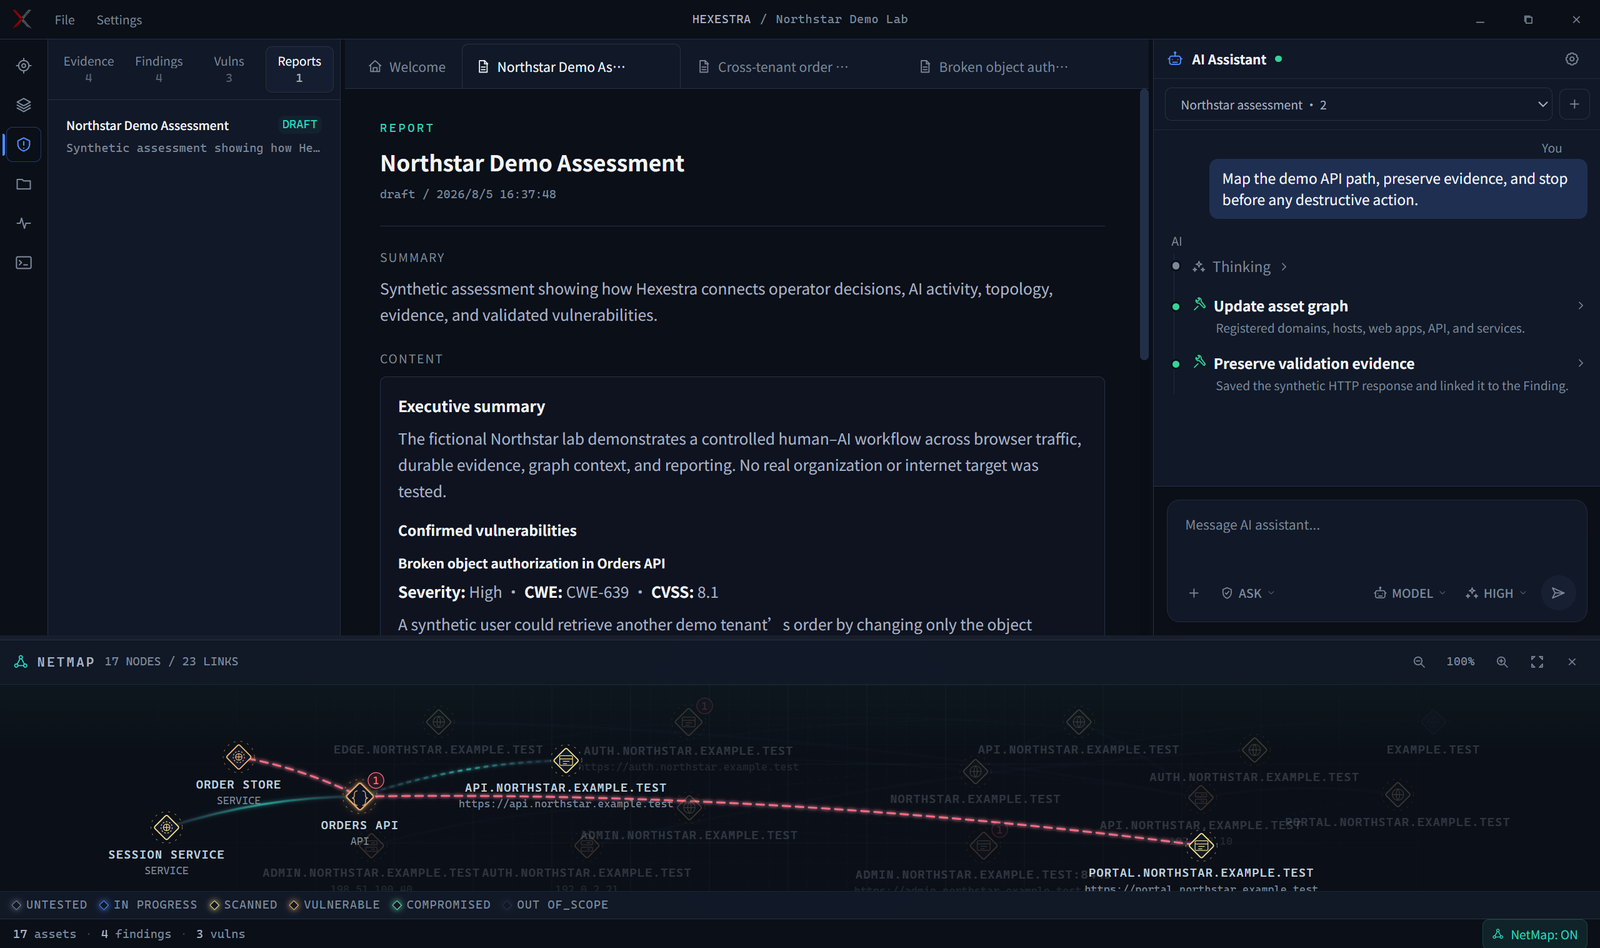
任务树、报告、Agent 活动、当前资产和包含 17 个节点的 NetMap 位于同一个可控操作面。
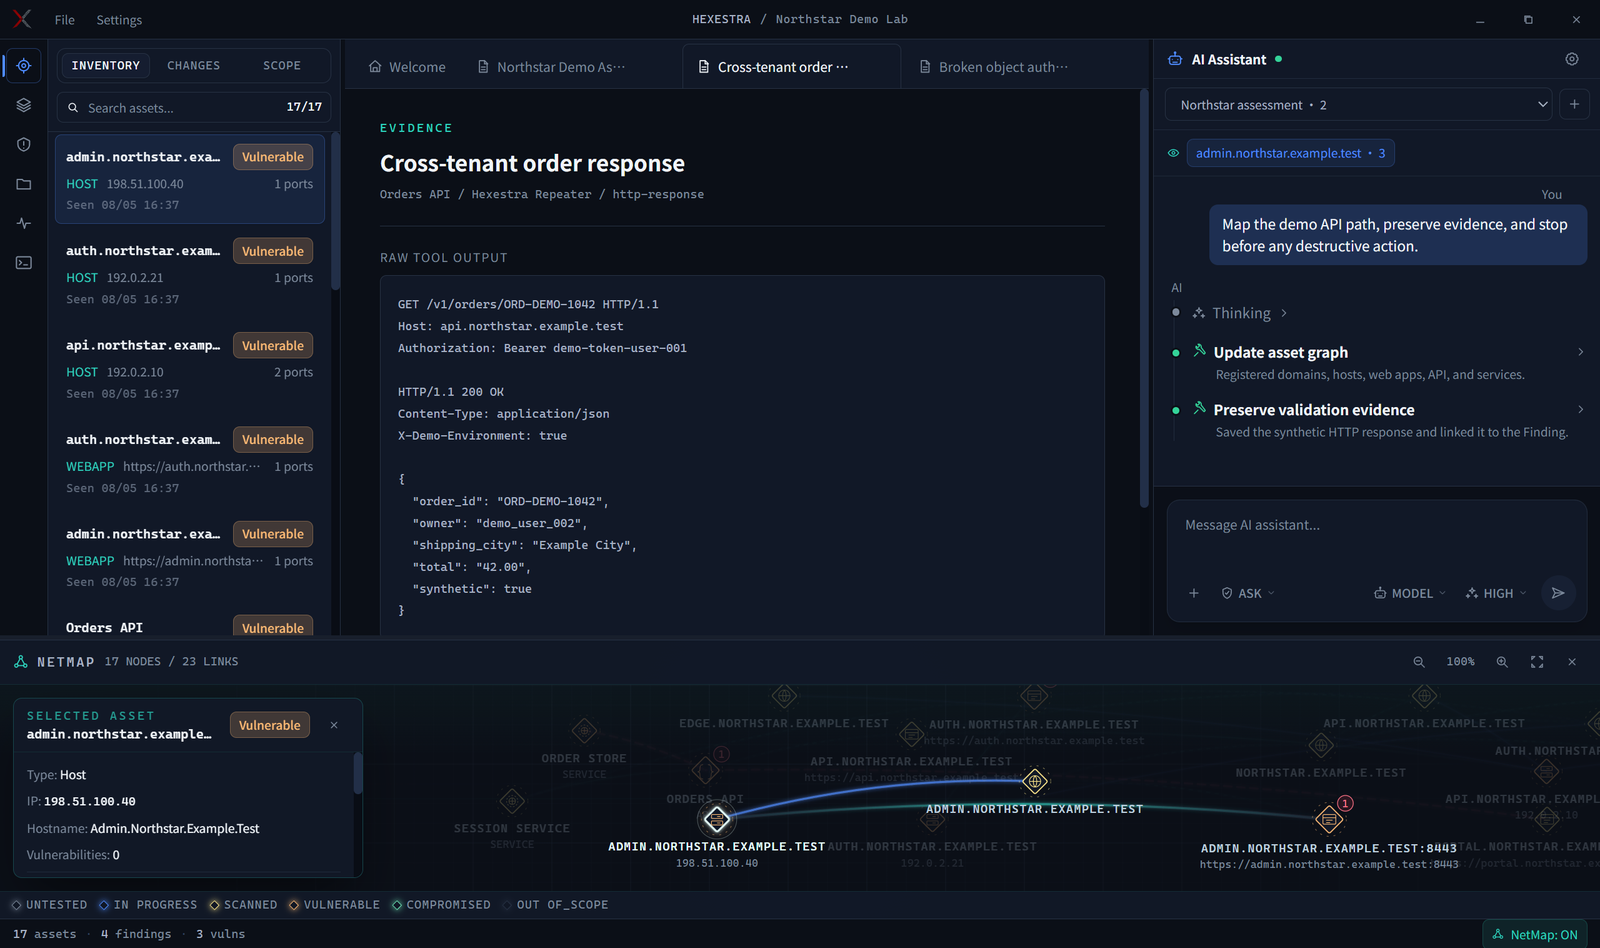
目标资产列表将显示在左侧,并在下方 NetMap 中展示出关联资产及详细信息
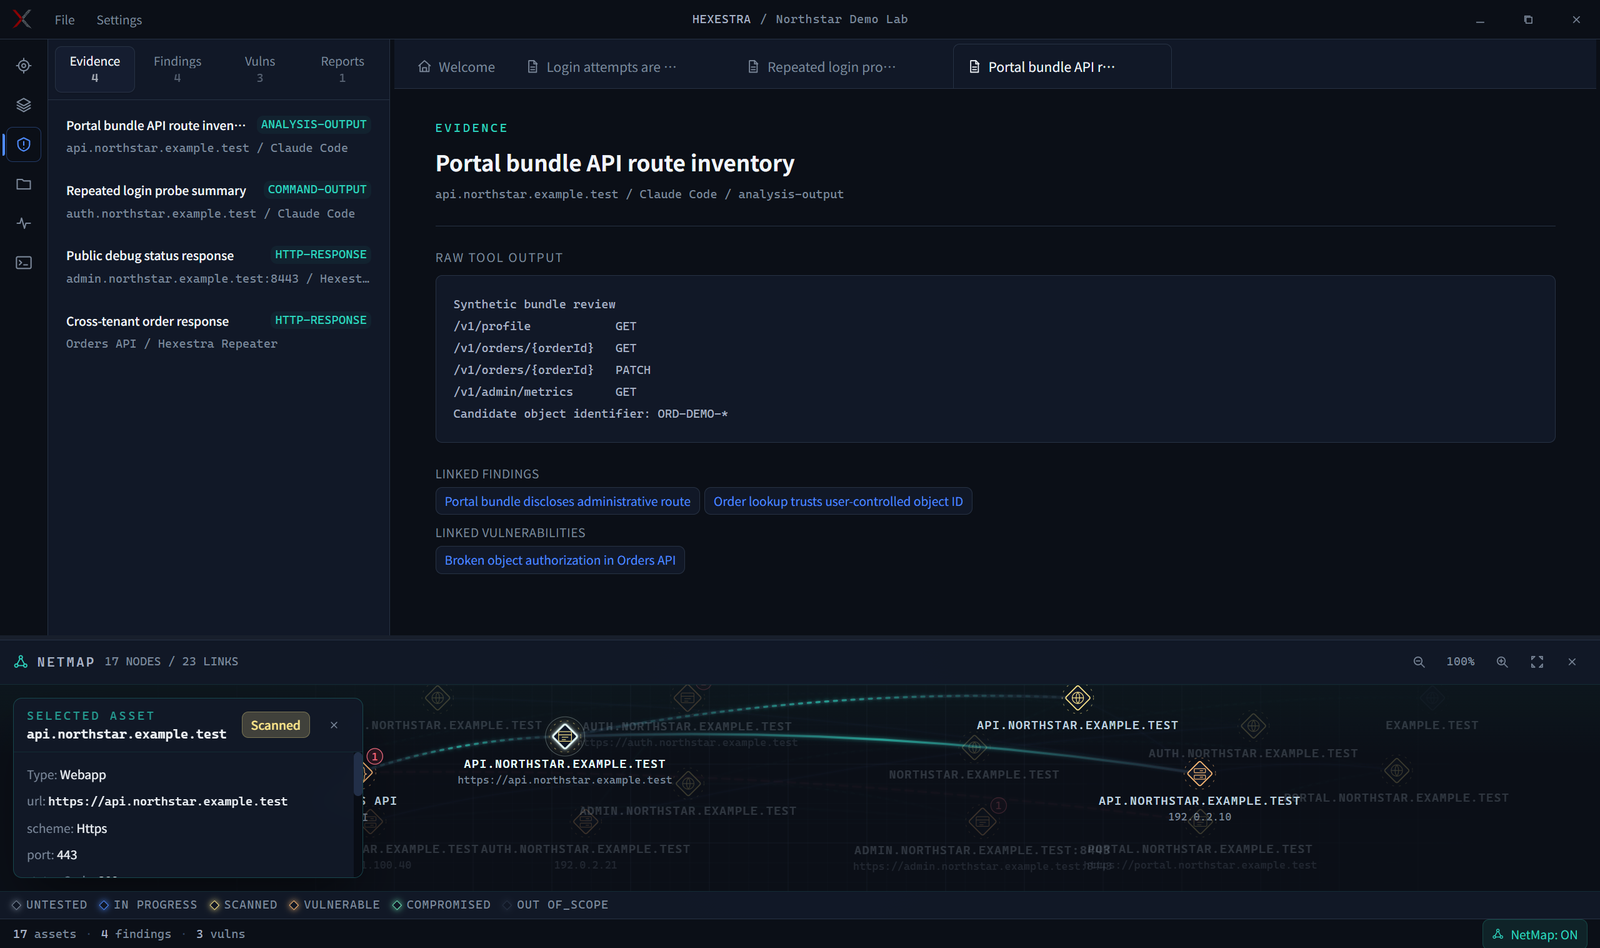
Evidence 保留原始输出,并与 Finding 和已验证的 Vulnerability 建立关联。
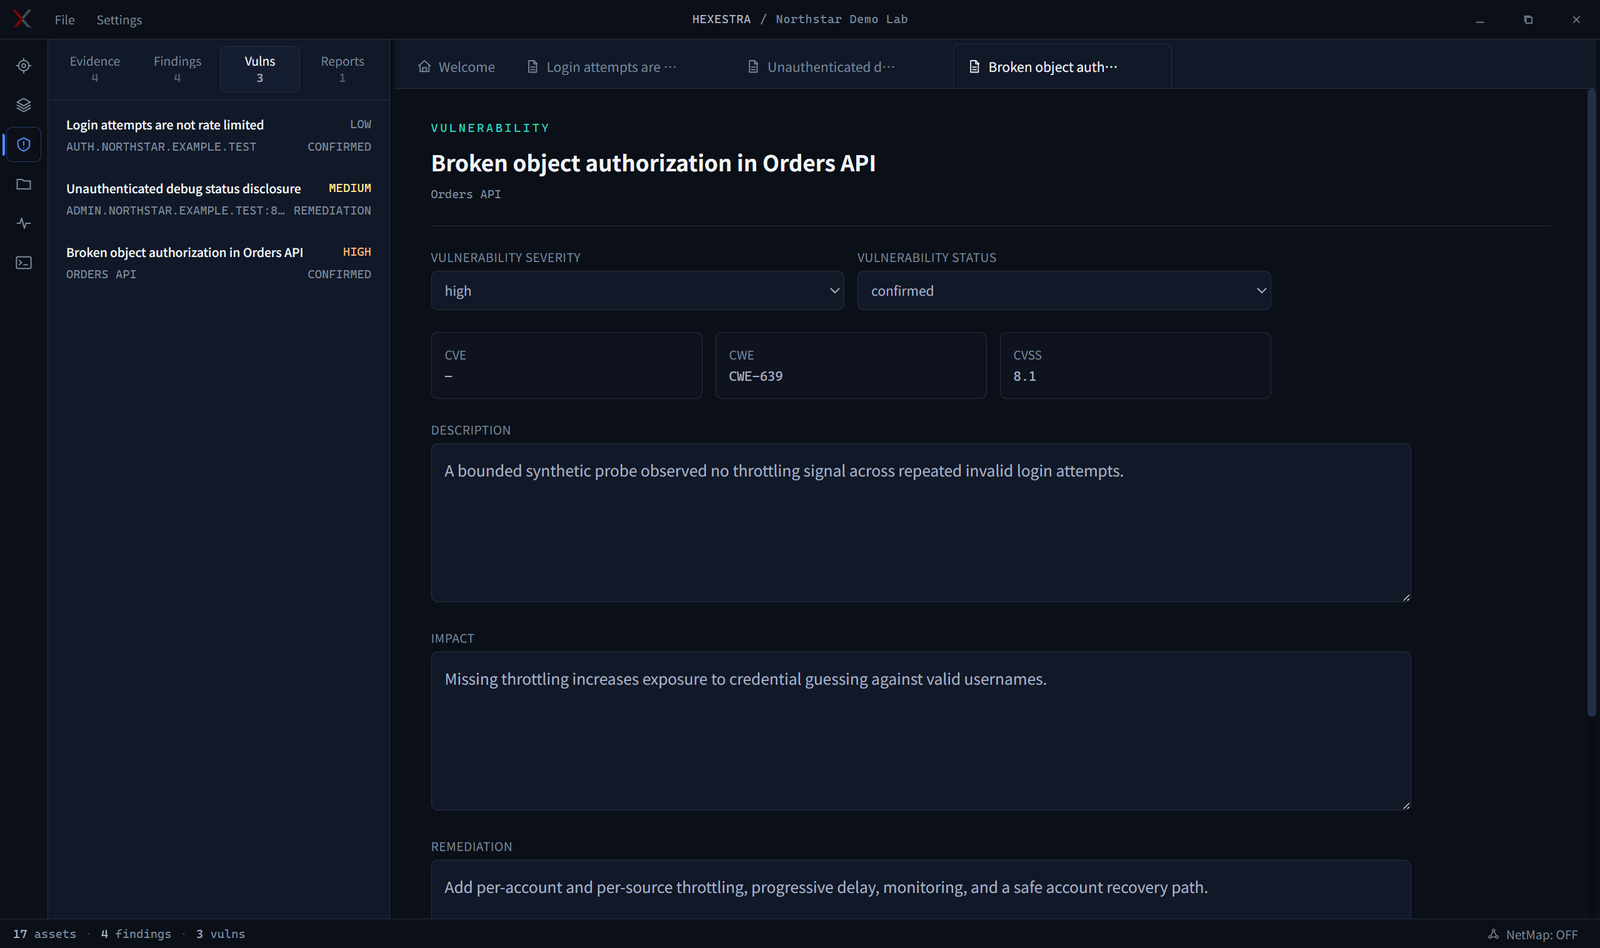
已验证的 Vulnerability 集中保存严重度、生命周期、影响、修复建议和关联上下文。
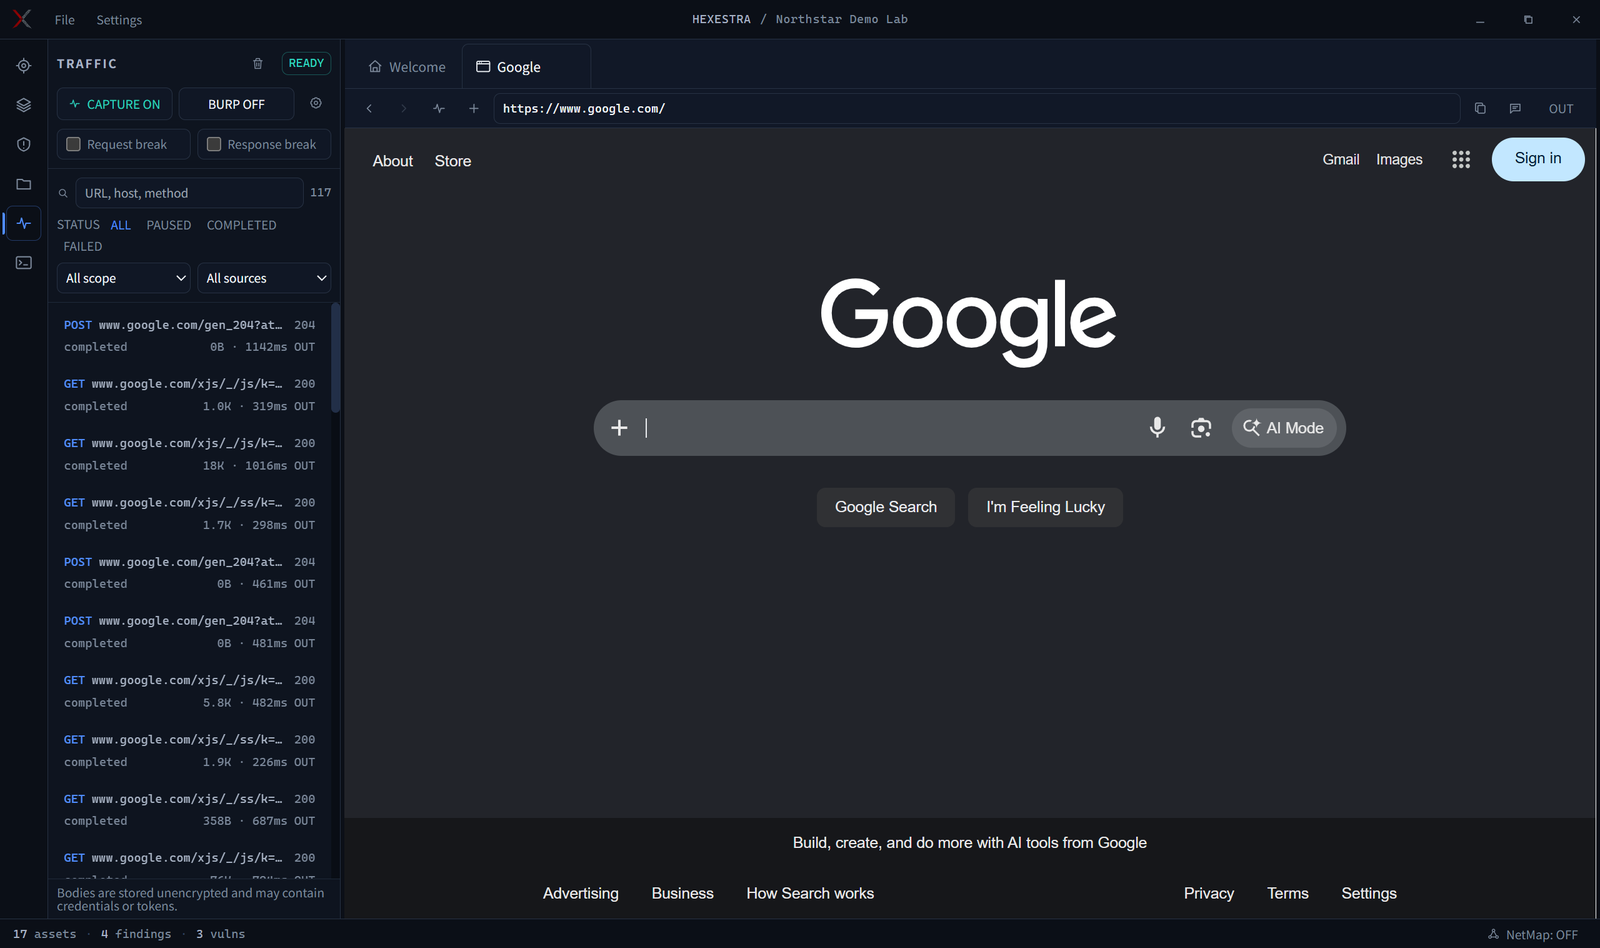
可使用内置浏览器进行目标访问,在左侧开启抓包后出现流量记录,并可进行拦截,重放等操作。
在 Settings > Connection(设置 > 连接) 中选择的 Native 或 WSL 环境内执行:
Native 或 WSL 环境需要单独安装 Claude Code;Hexestra 不会内置或自动安装 CLI。
npm install -g @anthropic-ai/claude-code
claude --version
使用 Anthropic 账号时执行:
claude auth login
claude auth status
请在随后用于启动 Hexestra 的同一个终端中设置服务商环境变量。以下命令来自 DeepSeek 官方 Claude Code 接入指南:
Linux 和 macOS:
export ANTHROPIC_BASE_URL=https://api.deepseek.com/anthropic
export ANTHROPIC_AUTH_TOKEN="YOUR_DEEPSEEK_API_KEY"
export ANTHROPIC_MODEL='deepseek-v4-pro[1m]'
export ANTHROPIC_DEFAULT_OPUS_MODEL='deepseek-v4-pro[1m]'
export ANTHROPIC_DEFAULT_SONNET_MODEL='deepseek-v4-pro[1m]'
export ANTHROPIC_DEFAULT_HAIKU_MODEL=deepseek-v4-flash
export CLAUDE_CODE_SUBAGENT_MODEL=deepseek-v4-flash
export CLAUDE_CODE_EFFORT_LEVEL=max
Windows PowerShell:
$env:ANTHROPIC_BASE_URL="https://api.deepseek.com/anthropic"
$env:ANTHROPIC_AUTH_TOKEN="YOUR_DEEPSEEK_API_KEY"
$env:ANTHROPIC_MODEL="deepseek-v4-pro[1m]"
$env:ANTHROPIC_DEFAULT_OPUS_MODEL="deepseek-v4-pro[1m]"
$env:ANTHROPIC_DEFAULT_SONNET_MODEL="deepseek-v4-pro[1m]"
$env:ANTHROPIC_DEFAULT_HAIKU_MODEL="deepseek-v4-flash"
$env:CLAUDE_CODE_SUBAGENT_MODEL="deepseek-v4-flash"
$env:CLAUDE_CODE_EFFORT_LEVEL="max"
使用其他兼容 Anthropic 接口的服务商时,按其文档替换接口地址、Token 和模型名称。不要把 API Key 提交到仓库。
在 Hexestra 项目根目录执行:
npm ci
npm run electron:dev
从源码运行 Hexestra 时,请安装 mitmproxy 并确认 mitmdump 可用:
uv tool install mitmproxy
mitmdump --version
Release 已内置 mitmdump 运行时,因此 Traffic Capture 无需单独安装 mitmproxy。
从上游发布页下载 Mihomo,然后在 设置 > 代理 中选择可执行文件。v1.19.29 是已测试的推荐参考版本;可执行文件能够运行即可接受,实际兼容性由配置校验和 Controller 启动结果决定。Mihomo 是由用户提供的外部 GPLv3 运行时;Hexestra 不下载或随安装包分发它。
代理范围仅限当前活动项目:不会启用 TUN,也不会修改系统代理。Browser、Traffic/Replay、最外层 SSH 或 jump-host 连接以及 WebShell 请求会使用受控链路。Local/WSL Terminal 会注入 HTTP_PROXY、HTTPS_PROXY、ALL_PROXY、NO_PROXY 和 WSLENV;忽略这些变量并直接创建裸 socket 的程序可能绕过 Terminal 边界。Claude API 流量和远端 Shell 命令产生的二次出站不在 v1 控制范围。
代理开启后,缺少节点、链无效、Runtime 停止/崩溃或重载失败都会阻断受控出口,不会回退直连。真实两跳验收可运行:
HEXESTRA_MIHOMO_PATH=/path/to/mihomo npm run test:proxy-smoke
Burp 集成是可选的。Hexestra 通过 mitmproxy 捕获流量,再通过需要认证的本机回环 Bridge 将已完成的交换镜像到 Burp;Burp 不会被静默加入浏览器的实时网络路径。
在 Windows、Linux 或 macOS 上安装 JDK 17 后构建 Bridge:
npm run build:burp-bridge
resources/burp-bridge/hexestra-burp-bridge.jar。镜像的交换会出现在 Target > Site map,在支持时也会出现在 Organizer。Burp 的公开扩展 API 无法把合成记录写入 Proxy > HTTP history。
npm run electron:build
npm run audit:public
npm run check
只在获得明确授权并准确设置项目 Scope 后使用 Hexestra。破坏性、干扰性或影响隐私的操作应获得适当批准,导出的证据和报告应作为敏感数据处理。Scope 标签用于引导 Agent 优先级,但不阻断命令或流量;ASK、AUTO 和 BYPASS 改变审批行为,Rules of Engagement 和技术安全边界仍然有效。Hexestra 不能替代专业判断和责任承担。
Hexestra 采用 Apache License 2.0 开源。第三方组件仍受其各自许可证和条款约束。